Gerenciador de segredos

Gerenciamento de segredos nativo na plataforma que suas equipes já utilizam

Acabe com a expansão de segredos usando o GitLab Secrets Manager, com tecnologia OpenBao. Segredos de pipeline e runtime lidos em um repositório, governados pelas permissões e pela trilha de auditoria que já cobrem seu código.

Play video
Watch Vídeo de demonstração do GitLab Secrets Manager

Gerencie segredos onde os desenvolvedores já trabalham

Com o GitLab Secrets Manager, os segredos ficam nos mesmos grupos e projetos do código que os utiliza. As solicitações se encaixam no fluxo de trabalho normal, sem a necessidade de plugin, agente ou segunda ferramenta para aprender.

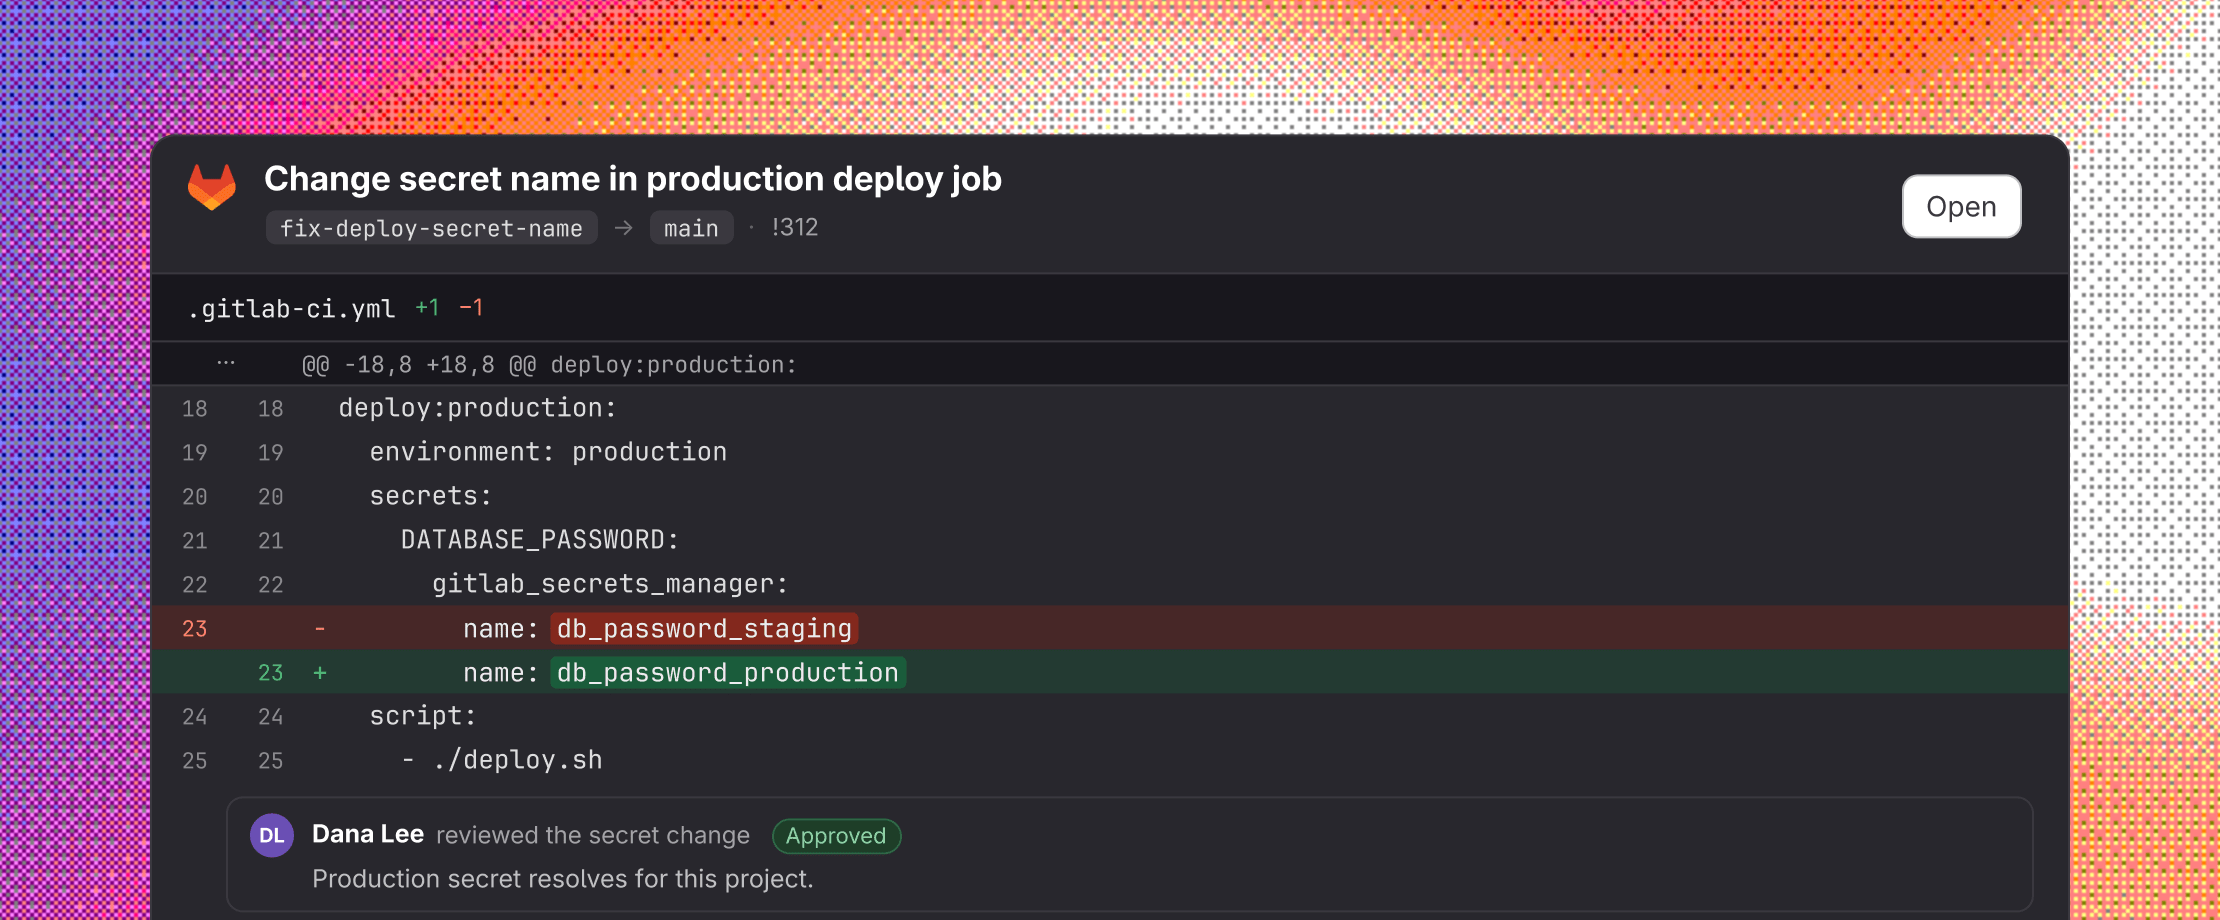
Um merge request alterando um nome de segredo no arquivo de configuração do pipeline, revisado e aprovado junto com o código.

Governado como seu código

O acesso segue sua hierarquia de grupos e projetos existente, enquanto as permissões detalhadas oferecem controle extra. Não há um segundo modelo de acesso para manter sincronizado. Defina uma credencial uma vez no nível do projeto ou compartilhada em todo o grupo. Qualquer pessoa que sair de um projeto perde o acesso automaticamente.

Declarado na configuração do pipeline

Um desenvolvedor declara o segredo que um job precisa com a palavra-chave "segredos" no arquivo de configuração do pipeline. Como o GitLab já conhece o projeto, o branch e o ambiente do trabalho, não há identidade para conectar entre a CI e um cofre separado.

Corrigido em um merge request

Quando uma referência secreta quebra, o conserto é enviado no mesmo merge request que o código, sem um segundo repo ou aprovador. Com credenciais seguras a um passo de distância, menos segredos vão parar em variáveis de CI, arquivos de configuração locais ou no repo.

Limite o raio de impacto da exposição de credenciais

Quando uma dependência comprometida é executada dentro de um job, a limpeza com o GitLab Secrets Manager inclui rotacionar e auditar os segredos que o job poderia alcançar, em vez de congelar cada pipeline.

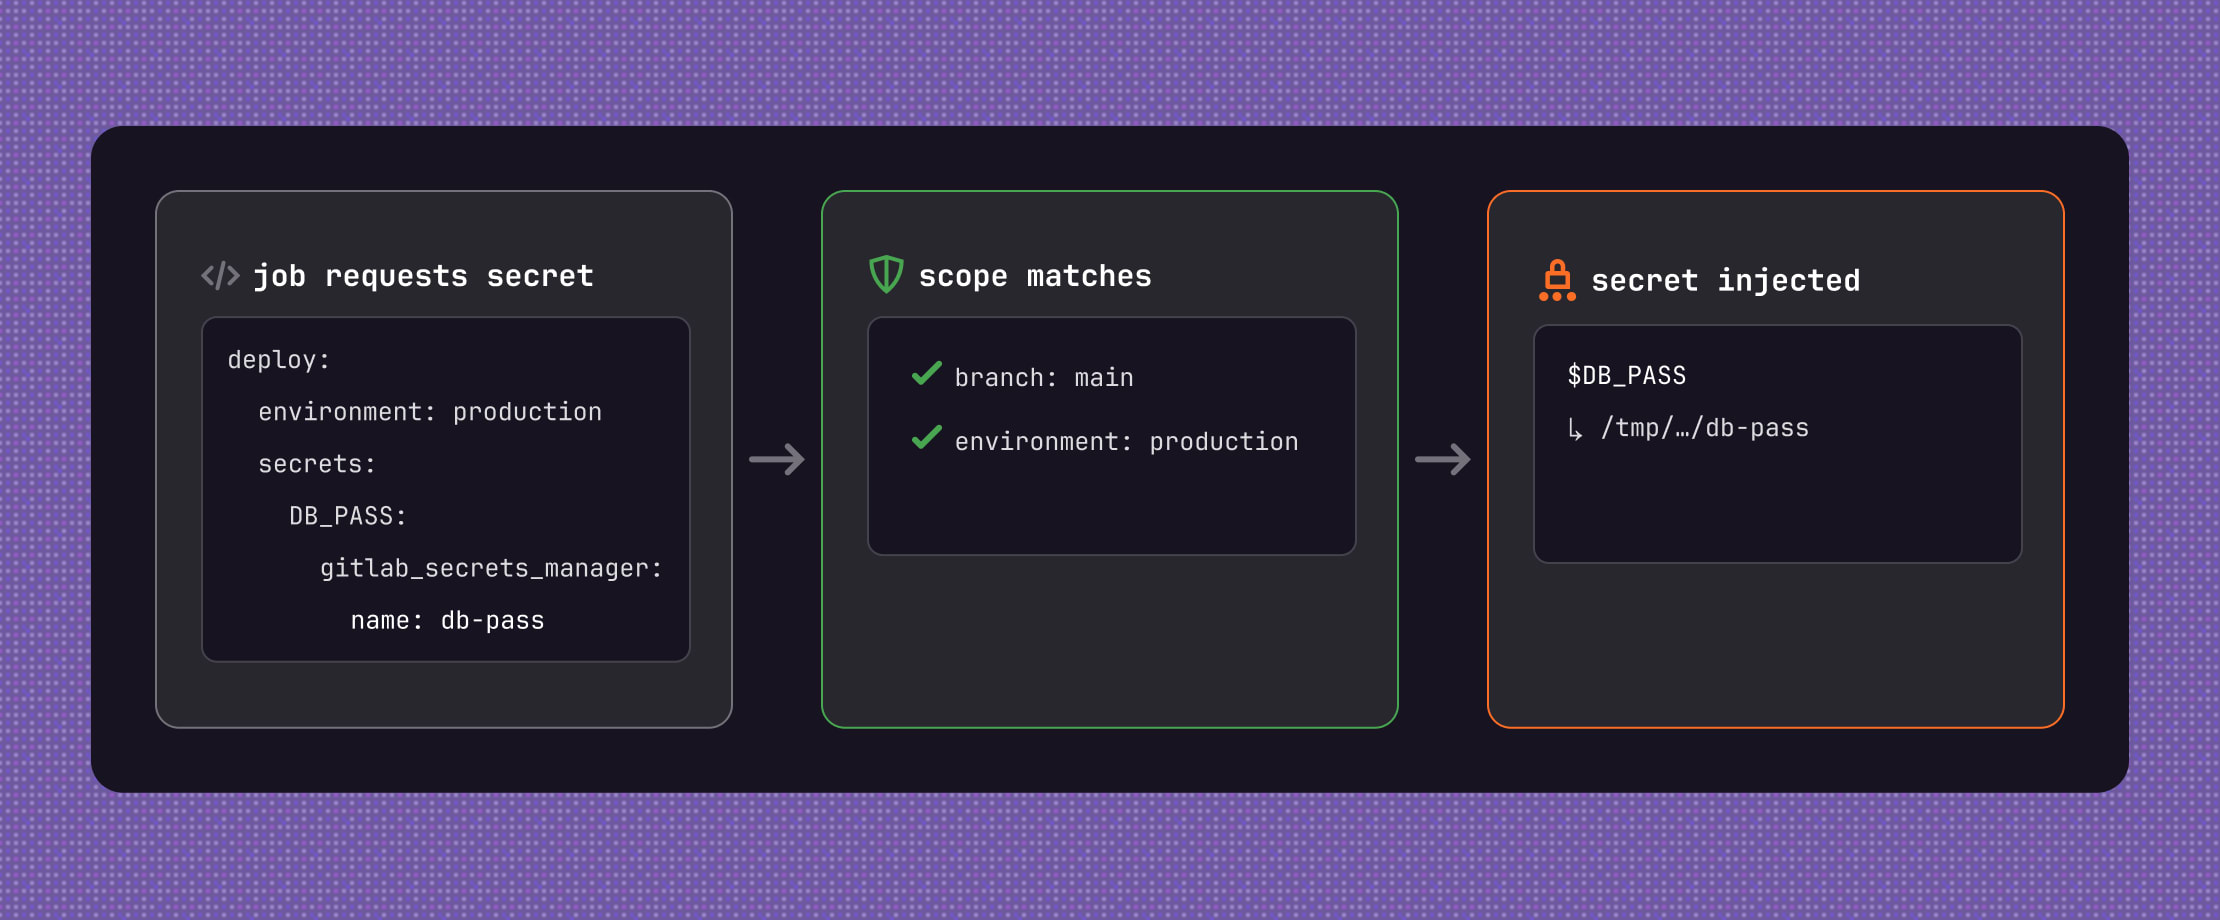
Um job solicitando um segredo; o escopo correspondendo ao branch e ambiente; o segredo sendo injetado no job.

Escopo definido para o job

Ao contrário das variáveis de CI, que alcançam todos os jobs no pipeline, um segredo alcança apenas os jobs que o declaram e estão dentro de seu escopo: branch, ambiente e status de proteção.

Descartado quando o job termina

O Secrets Manager escreve o valor em um arquivo temporário e expõe apenas seu caminho, limitando a exposição em subprocessos, dumps de falha e telemetria. Como o valor é mascarado nos logs do job e descartado quando o job termina, nada persiste no runner.

Rastreado de leitura para deployment

Os eventos de criação, leitura, atualização e exclusão entram na mesma trilha de auditoria que o restante do GitLab. As leituras de pipeline carregam os IDs de pipeline e de trabalho para que os respondentes e auditores rastreiem uma credencial do acesso ao deployment sem correlacionar logs entre sistemas manualmente.

Um repositório para pipelines, clusters e infraestrutura

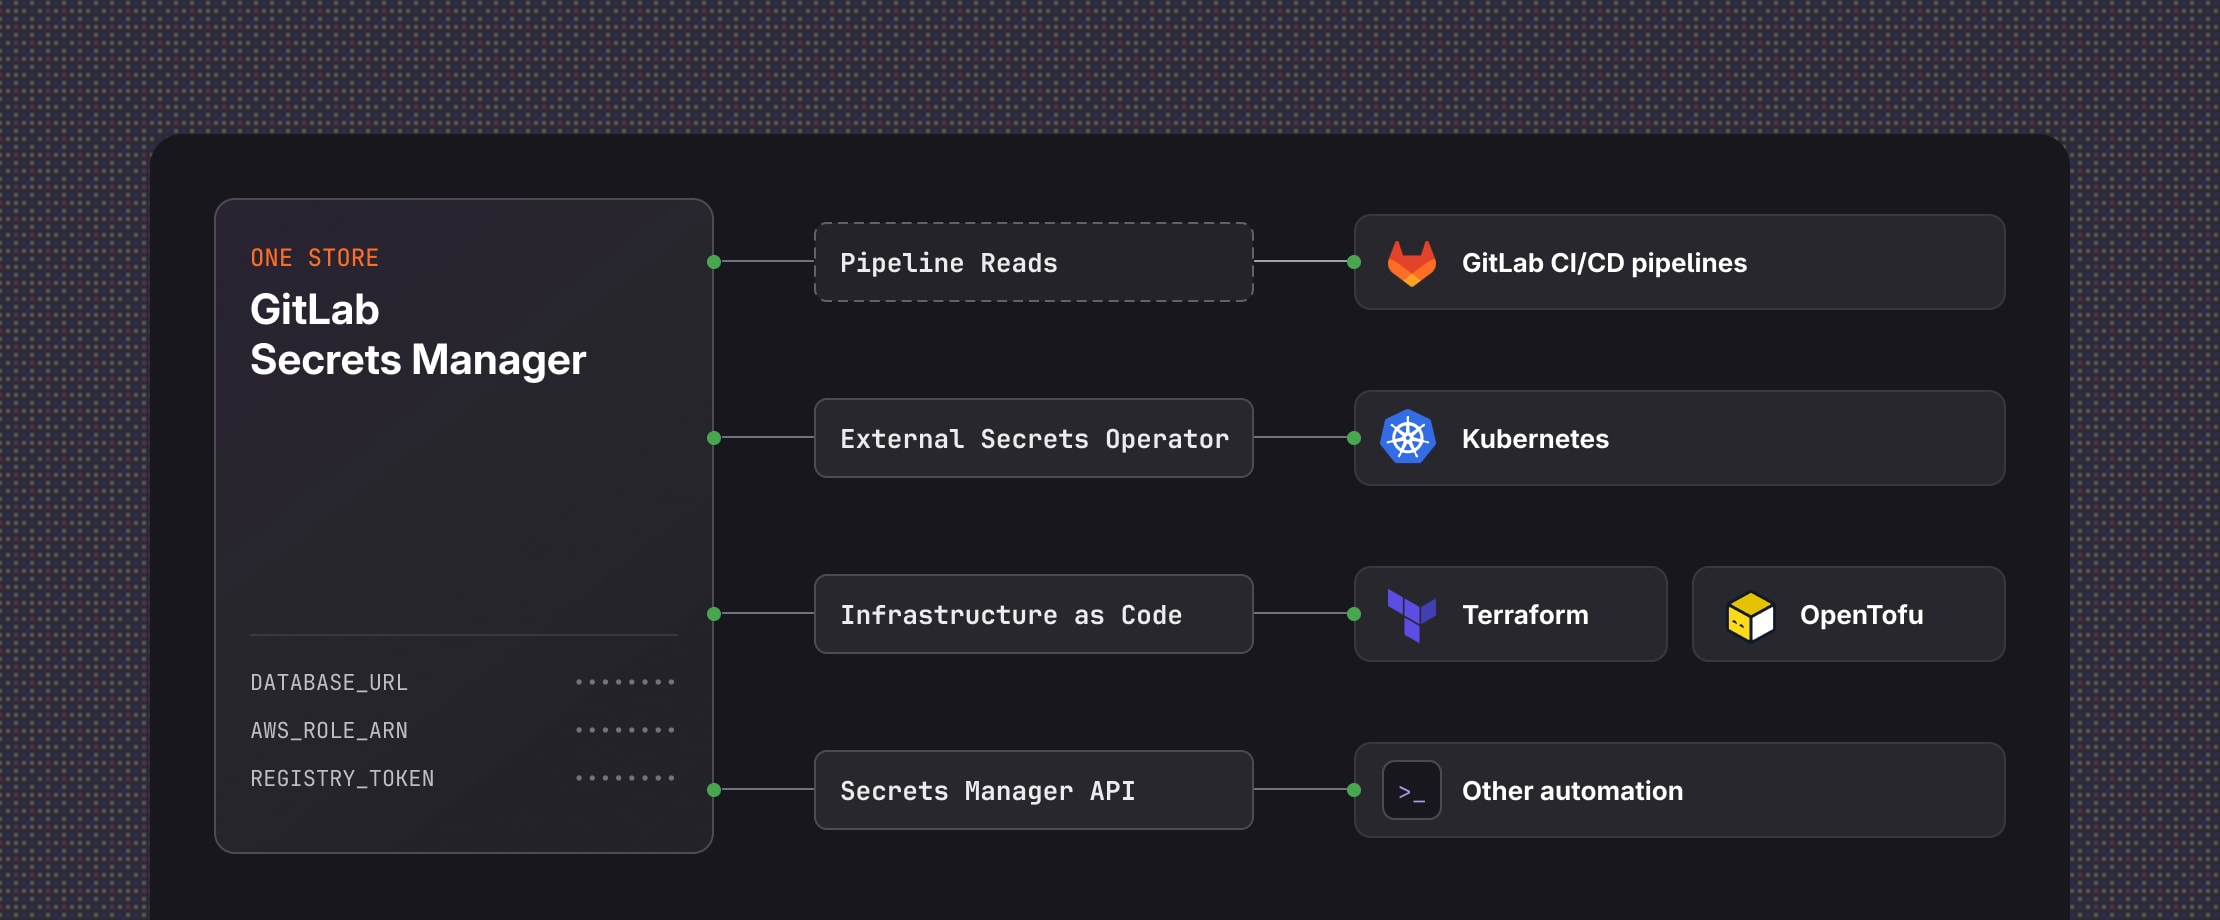
Os pipelines leem segredos diretamente. Cargas de trabalho do Kubernetes, execuções do Terraform e OpenTofu, ferramentas de CLI compatíveis com Vault e outras automações se conectam por pontos de integração padrão, com as mesmas permissões e trilha de auditoria dos pipelines.

Pipelines CI/CD do GitLab, Kubernetes, Terraform, OpenTofu e outras automações lendo de um único repositório do GitLab Secrets Manager.

Fornecido para Kubernetes, Terraform e OpenTofu

O External Secrets Operator mantém os Kubernetes Secrets sincronizados com o GitLab para que os valores rotacionados se propaguem sem um novo deployment. O Terraform e o OpenTofu leem segredos como uma fonte de dados quando são executados, mantendo as credenciais fora de arquivos e variáveis de CI/CD.

Fetch de clientes compatíveis com Vault e API

Com tecnologia OpenBao, o Secrets Manager expõe uma API compatível com o Vault para que as equipes que já estão criando scripts com o OpenBao ou a CLI do Vault mantenham os comandos que possuem. Qualquer outra automação faz fetch de segredos usando a API do Secrets Manager em vez de embutir credenciais no código ou manter arquivos de variáveis separados.

Mantido em um repositório à medida que os alvos mudam

As credenciais seguem cargas de trabalho multi-cloud, híbridas e no local sem federação de identidade por plataforma. Para mover uma carga de trabalho para outra nuvem, não é preciso montar um segundo repositório. Os segredos espalhados por repositórios por conta e por região ficam em um só lugar.

[ PROTEÇÃO ]

Bloqueie e detecte vazamentos de segredos

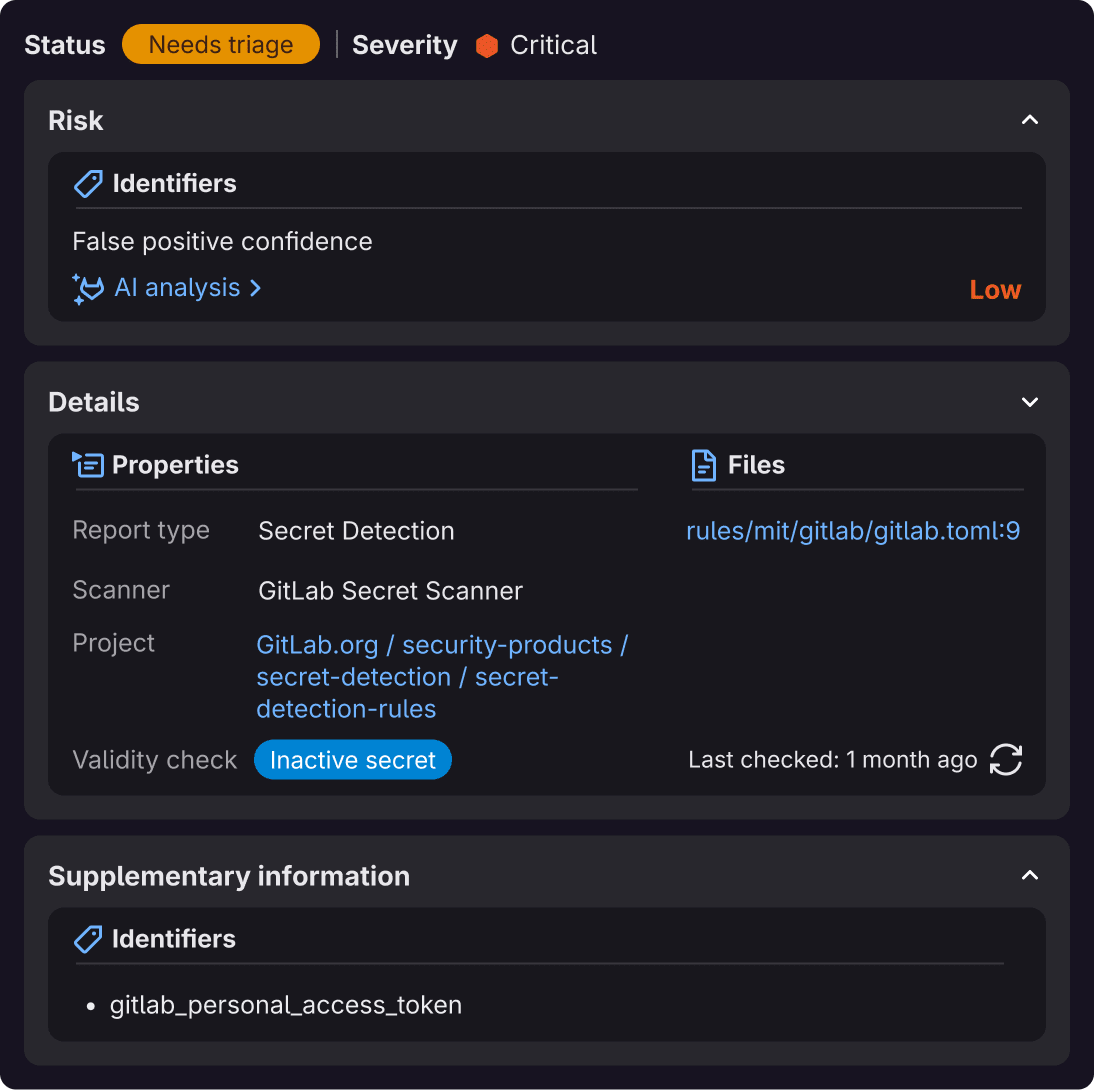
O GitLab faz mais do que gerenciar credenciais. A proteção contra push de segredos impede credenciais de chegarem ao repositório. Já a detecção no lado do cliente captura segredos no texto de issue e merge request, enquanto a detecção de segredos no pipeline encontra segredos já no código. A Duo Agent Platform faz triagem das descobertas e sinaliza falsos positivos prováveis.

Conheça a detecção de segredos
Descoberta do GitLab Secret Detection mostrando o scanner, o arquivo afetado e a verificação de validade para um segredo detectado.

[ PREÇOS ]

Pague apenas pelo que você usa

O GitLab Secrets Manager é um complemento pago para Premium e Ultimate, cobrado na forma de Créditos GitLab: 1 crédito por segredo armazenado por mês e 1 crédito por 2.500 operações de leitura de segredo. Se você preferir uma taxa fixa, um acordo de licença empresarial (ELA) está disponível.

Saiba mais sobre a cobrança
Gráfico abstrato de um único segredo armazenado sendo lido por vários consumidores, medido com Créditos GitLab.

// ASSUMA O CONTROLE DOS PRÓXIMOS PASSOS

Comece a usar o GitLab Secrets Manager

Já é cliente Premium ou Ultimate? Você pode testar o GitLab Secrets Manager grátis por 30 dias ou 500 créditos de avaliação (o que ocorrer primeiro).

Comece sua avaliação

Sua modernização de segurança
consegue entregar em grande escala?

O GitLab construiu esse framework de maturidade com base em seu trabalho com clientes líderes no setor. Para descobrir sua pontuação de maturidade e recomendações para a próxima fase, responda a algumas perguntas sobre como sua equipe lida com a segurança e a conformidade.

Perguntas frequentes