O custo real de um agente não está só nos tokens que ele consome. Ele está também na revisão que declara o seu código “seguro para merge” depois de olhar o diff, sem saber nada sobre a pipeline. Isso é confiança artificial, não inteligência artificial. Os agentes chutam porque só enxergam o código: não veem a merge request que o alterou pela última vez, a pipeline que o executou, a vulnerabilidade que ele carrega nem as pessoas que o escreveram e revisaram.
E chutar sai caro. Quem já tentou rodar agentes em um repositório único grande, com dezenas de milhares de arquivos, conhece o roteiro: o agente faz uma iteração atrás da outra e consulta o back-end repetidas vezes em busca das informações de que precisa para concluir a tarefa. Cada ida e volta custa mais tempo e mais tokens. Até que, então, o agente desiste.
O que limita os agentes não é o modelo. Na verdade, o que limita é o contexto.
É esse limite que o GitLab Orbit remove. Agora em disponibilidade geral, o Orbit é o grafo de contexto do ciclo de vida do seu software: uma visão viva e consultável de todo o código, das merge requests, dos itens de trabalho, das pipelines, das vulnerabilidades e dos responsáveis, com cada relação atualizada continuamente à medida que as entregas acontecem. Todos os agentes e engenheiros passam a trabalhar a partir de uma única visão conectada do ciclo de vida. Nos testes do GitLab, os agentes conectados ao Orbit precisaram de até 45 vezes menos tentativas repetidas e usaram até 4,5 vezes menos tokens nas mesmas tarefas, com o mesmo modelo.
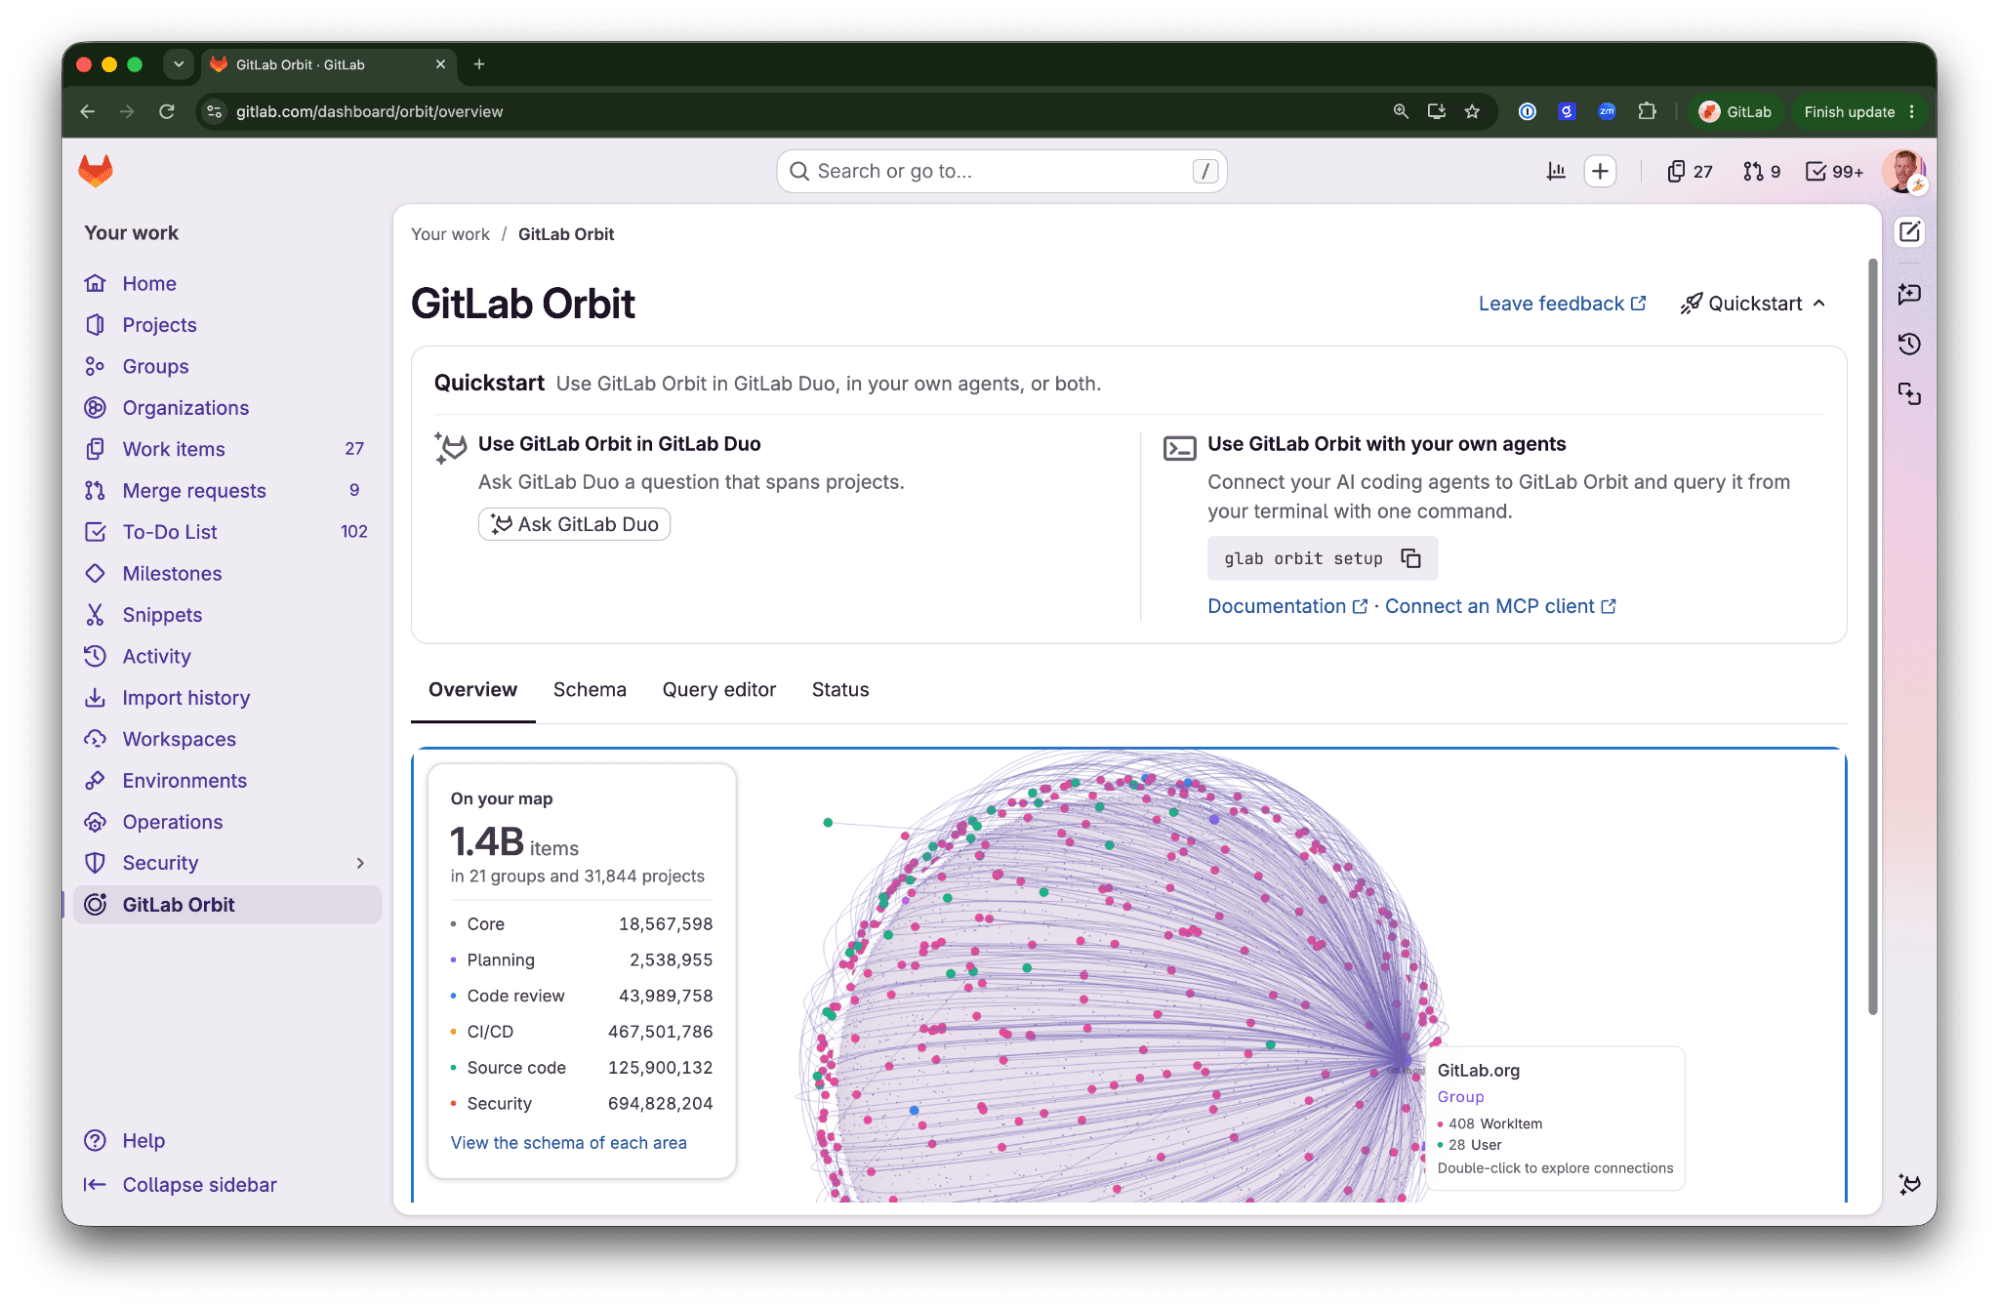 Um único grafo de contexto para toda a sua instância do GitLab
Agentes com contexto acertam de primeira
Um agente como o Claude Code, conectado ao GitLab Orbit por meio do MCP, para de vasculhar arquivos e passa a consultar o grafo. A primeira resposta já chega com o código que de fato chama cada trecho, as alterações recentes e os responsáveis. Assim, os prompts seguintes servem para refinar a resposta, e não para corrigi-la.
A diferença é mensurável. A Compare the Market, uma das maiores plataformas de comparação de preços do Reino Unido, testou quatro abordagens de contexto para um revisor de código interno com IA, em 79 merge requests reais. O revisor conectado ao GitLab Orbit acertou cerca de 70% dos comentários inline esperados; o RAG ficou em cerca de 58%, resultado pior do que não adicionar contexto nenhum.
“O GitLab Orbit nos deu um revisor de código com IA que de fato entende a nossa base de código, e não só o diff que está na frente dele. Comparamos o Orbit com o RAG e com algumas outras abordagens em merge requests reais, e a diferença ficou clara: comentários mais bem posicionados e resumos melhores do que mudou de verdade.”
— Ryan Harvey, Head de Engenharia de IA, Compare the Market
Menos tentativas, menos tokens
Uma análise recente de uma importante empresa de pesquisa e consultoria concluiu que, em uma sessão de agente sem disciplina, o custo vem principalmente da retransmissão de um contexto que não mudou de um turno para o outro. Esse custo com tokens vem da forma como o agente é configurado, e não do modelo em si.
O GitLab Orbit muda essa configuração. Em vez de recarregar tudo o que pode ser relevante, o agente recebe do grafo uma única resposta delimitada. Nos testes do GitLab, os agentes conectados ao Orbit usaram até 4,5 vezes menos tokens nas mesmas tarefas, com o mesmo modelo: cada turno carrega menos contexto, e menos turnos são gastos com trabalho que nunca chega à produção. Como o grafo é compartilhado, esse custo não se repete a cada agente. Os agentes do GitLab Duo, o Claude Code, o Codex e as suas próprias ferramentas consultam o mesmo grafo; ou seja, o contexto construído para o primeiro agente já está lá para o segundo.
Perguntas que antes ficavam sem resposta
Desde que o GitLab Orbit entrou em beta, em junho, trabalhamos com parceiros de design que o colocaram à prova em bases de código, incidentes e merge requests reais. A primeira conquista deles quase sempre foi responder a uma pergunta que antes ficava sem resposta.
Veja algumas dessas perguntas e o que o Orbit devolveu:
Quais serviços em produção estão expostos a esta vulnerabilidade? Uma única consulta retorna os serviços que incluem o componente, as merge requests que o introduziram, os ambientes aos quais ele chegou e as equipes responsáveis por cada um. Um parceiro de design respondeu a uma pergunta sobre cobertura de segurança envolvendo 34 milhões de entidades em sete minutos; pela API, a mesma pergunta teria levado meio dia. Quando uma vulnerabilidade aparece, a equipe de segurança tem um plano de correção completo em menos de uma hora, e não uma lista parcial no fim do dia.
O que quebra se eu mudar esta informação? Antes de um push, um desenvolvedor ou o agente dele pode perguntar quais serviços, jobs e ambientes uma alteração afeta, em todos os projetos do grupo, e não só no projeto aberto no editor. Os agentes de revisão levam essa mesma resposta para a merge request, e um comentário de “seguro para merge” passa a refletir o sistema inteiro, e não apenas o diff. Em 79 merge requests reais, o revisor da Compare the Market sinalizou mais problemas reais, nos lugares certos, do que a versão baseada em RAG. Os problemas são detectados na revisão, antes de virarem quedas de serviço.
Por que este job de CI continua falhando, e onde mais isso acontece? O GitLab Orbit mostra com que frequência um job falha em todos os projetos que o executam, quais projetos se afastaram da configuração de CI compartilhada e quem são os responsáveis por eles. O que antes era uma thread no Slack perguntando a três equipes “alguém já viu isso?” vira uma única resposta. Uma empresa de serviços financeiros usou esse recurso para rastrear a origem de uma queda do sistema de build até um job de CI que falhava 50% das vezes, um padrão que nenhuma outra ferramenta tinha correlacionado.
O que depende deste projeto que estamos prestes a migrar? Todos os serviços, jobs, ambientes e responsáveis dependentes aparecem em um único resultado. Um parceiro de design concluiu uma atualização que envolvia vários repositórios fazendo a pergunta diretamente: quais projetos ainda estão na versão antiga? Os últimos retardatários apareceram em uma única consulta, sem planilha e sem auditoria repositório por repositório.
Nem todo grafo de contexto consegue responder
Os grafos de contexto estão se tornando uma categoria, e a maioria deles para no código. O GitLab conecta a alteração no código à pipeline, ao deploy, à vulnerabilidade e ao responsável, com as suas permissões preservadas. Com isso, a sua equipe e os seus agentes podem:
- Começar com um grafo que já existe. O GitLab Orbit se baseia nos dados que já estão no GitLab: não há conector para configurar, nenhuma pipeline de ETL para manter, nem um segundo sistema de registro para sincronizar. Basta ativá-lo em um grupo, e o grafo está pronto. Um grafo montado de fora leva meses de trabalho de integração até responder à primeira pergunta. O Orbit também foi criado para se estender a fontes de dados externas ao GitLab.
- Indexar todo o ciclo de vida. O GitLab é o sistema de registro de todo o ciclo de vida de desenvolvimento de software, e o GitLab Orbit conecta tudo isso em um único grafo. Índices de código param no código. Grafos de trabalho param no ticket.
- Manter as permissões sem reconstruí-las. O GitLab Orbit espelha grupos aninhados, funções e o acesso por domínio de segurança. Um grafo que fica fora do GitLab precisa reconstruir tudo isso e mantê-lo sincronizado.
- Dar a todos os agentes e engenheiros o mesmo grafo. Os agentes do GitLab Duo, o Claude Code, o Codex, as ferramentas personalizadas e o Data Explorer consultam o mesmo grafo, da mesma forma. O investimento em contexto é feito uma vez, e cada novo agente sai mais barato que o anterior.
Traga os agentes que você já usa
O GitLab Orbit não pede que a sua equipe mude a forma de trabalhar. Os agentes e as ferramentas que vocês já usam se conectam a um único grafo:
- Os agentes da GitLab Duo Agent Platform consultam o GitLab Orbit nativamente, sem nada para configurar.
- O Claude Code, o Codex, o Cursor, o OpenCode, o Gemini CLI, o Antigravity e qualquer outro agente compatível com MCP se conectam por meio do MCP ou da CLI do GitLab:
      glab auth login
glab orbit setup
- Agentes personalizados e ferramentas internas se conectam pela API REST.
- Os engenheiros consultam o mesmo grafo pelo Data Explorer.
Todas as formas de acesso consultam o mesmo grafo da mesma maneira, e o grafo acompanha o ritmo. O GitLab Orbit indexa cada push, merge e deploy no momento em que acontecem, para que os agentes raciocinem a partir do estado mais atual do ciclo de vida. Na escala do GitLab, isso significa mais de 1,5 milhão de projetos e 8 TB de dados do grafo em menos de 2 horas. A indexação roda como um serviço próprio, ao lado do GitLab; por mais que os agentes usem o Orbit, o próprio GitLab nunca fica mais lento.
Preços: um pool compartilhado de consultas para toda a organização
O GitLab Orbit é vendido em pacotes de consultas que formam um único pool compartilhado, dimensionado para a sua organização. Todos na organização do GitLab usam esse pool, pessoas e agentes, e o uso se distribui entre quem usa de vez em quando, quem usa intensamente e os agentes que trabalham em nome dessas pessoas. Ninguém precisa pedir acesso nem receber uma licença. Uma consulta é uma requisição ao grafo do Orbit, venha ela de um agente (como a Duo Agent Platform, o Claude Code ou o Cursor), de um recurso integrado ao GitLab ou da API.
Cada pacote de consultas custa US$ 30 em GitLab Credits por usuário por mês e adiciona 1.000 consultas ao pool compartilhado da organização. O uso além do pool é cobrado à razão de 33 consultas por GitLab Credit, cerca de US$ 0,03 por consulta. Há preços promocionais neste trimestre para os primeiros clientes. Fale com a nossa equipe de contas para saber mais e dimensionar o número certo de pacotes de consultas para a sua organização.
Primeiros passos com o GitLab Orbit
O GitLab Orbit já está em disponibilidade geral para clientes Premium e Ultimate, começando pelo GitLab.com, onde já está disponível, e chegando ao Self-Managed e ao GitLab Dedicated nas próximas semanas. Os clientes podem experimentá-lo gratuitamente por 30 dias por meio da equipe de contas do GitLab. Se você ainda não usa o GitLab, fale com a nossa equipe de vendas para começar com um plano pago do GitLab, e podemos ajudar a incluir uma avaliação do Orbit.
Confira a nossa documentação (em inglês) para dar os primeiros passos. Agradecemos aos nossos parceiros de design e aos participantes do beta, cujo feedback franco, vindo de bases de código reais, ajudou a moldar este lançamento em disponibilidade geral.
Este post contém “declarações prospectivas” (forward-looking statements) nos termos da Seção 27A do Securities Act de 1933, conforme alterado, e da Seção 21E do Securities Exchange Act de 1934. Embora acreditemos que as expectativas refletidas nessas declarações sejam razoáveis, elas estão sujeitas a riscos conhecidos e desconhecidos, incertezas, premissas e outros fatores que podem fazer com que os resultados reais sejam significativamente diferentes. Mais informações sobre esses riscos e outros fatores estão disponíveis na seção “Risk Factors” dos nossos relatórios arquivados na SEC. Não assumimos nenhuma obrigação de atualizar ou revisar essas declarações após a data deste post, exceto quando exigido por lei.