Die tatsächlichen Kosten eines Agenten bestehen nicht nur aus den Tokens, die er verbraucht. Es kommt noch das Review hinzu, welches deinen Code als „sicher zum Mergen“ einstuft, nachdem der Diff angesehen wurde. Allerdings geschieht dies ohne jeden Kontext zur Pipeline. Das Ganze nennen wir besser künstliche Zuversicht, und nicht künstliche Intelligenz.
Agenten raten, weil sie ja nur den Code sehen. Sie sehen weder den Merge Request, der ihn zuletzt geändert hat, die Pipeline, die ihn ausgeführt hat, die Schwachstelle, die er enthält, oder die verantwortlichen Personen, die ihn geschrieben und geprüft haben.
Raten ist teuer. Wer schon einmal Agenten in einem großen Monorepo mit Zehntausenden Dateien eingesetzt hat, kennt den Ablauf: Der Agent iteriert und fragt das Backend wieder und wieder nach den Informationen, die er für die Aufgabe braucht. Jeder Roundtrip kostet mehr Zeit und mehr Tokens. Irgendwann gibt der Agent auf.
Der begrenzende Faktor ist nicht das Modell, sondern der Kontext.
Genau diese Grenze hebt GitLab Orbit auf. Orbit ist jetzt allgemein verfügbar. Es ist der Kontextgraph für deinen Software-Lebenszyklus: eine aktuelle, abfragbare Sicht auf deinen gesamten Code, deine Merge Requests, Work Items, Pipelines, Schwachstellen und Zuständigkeiten, deren Beziehungen bei jeder Auslieferung laufend aktualisiert werden. Agenten und Entwicklungsteams arbeiten mit derselben vernetzten Sicht auf den Lebenszyklus. In Tests von GitLab brauchten Agenten mit Orbit bei denselben Aufgaben und demselben Modell bis zu 45-mal weniger Wiederholungen und verbrauchten 4,5-mal weniger Tokens.
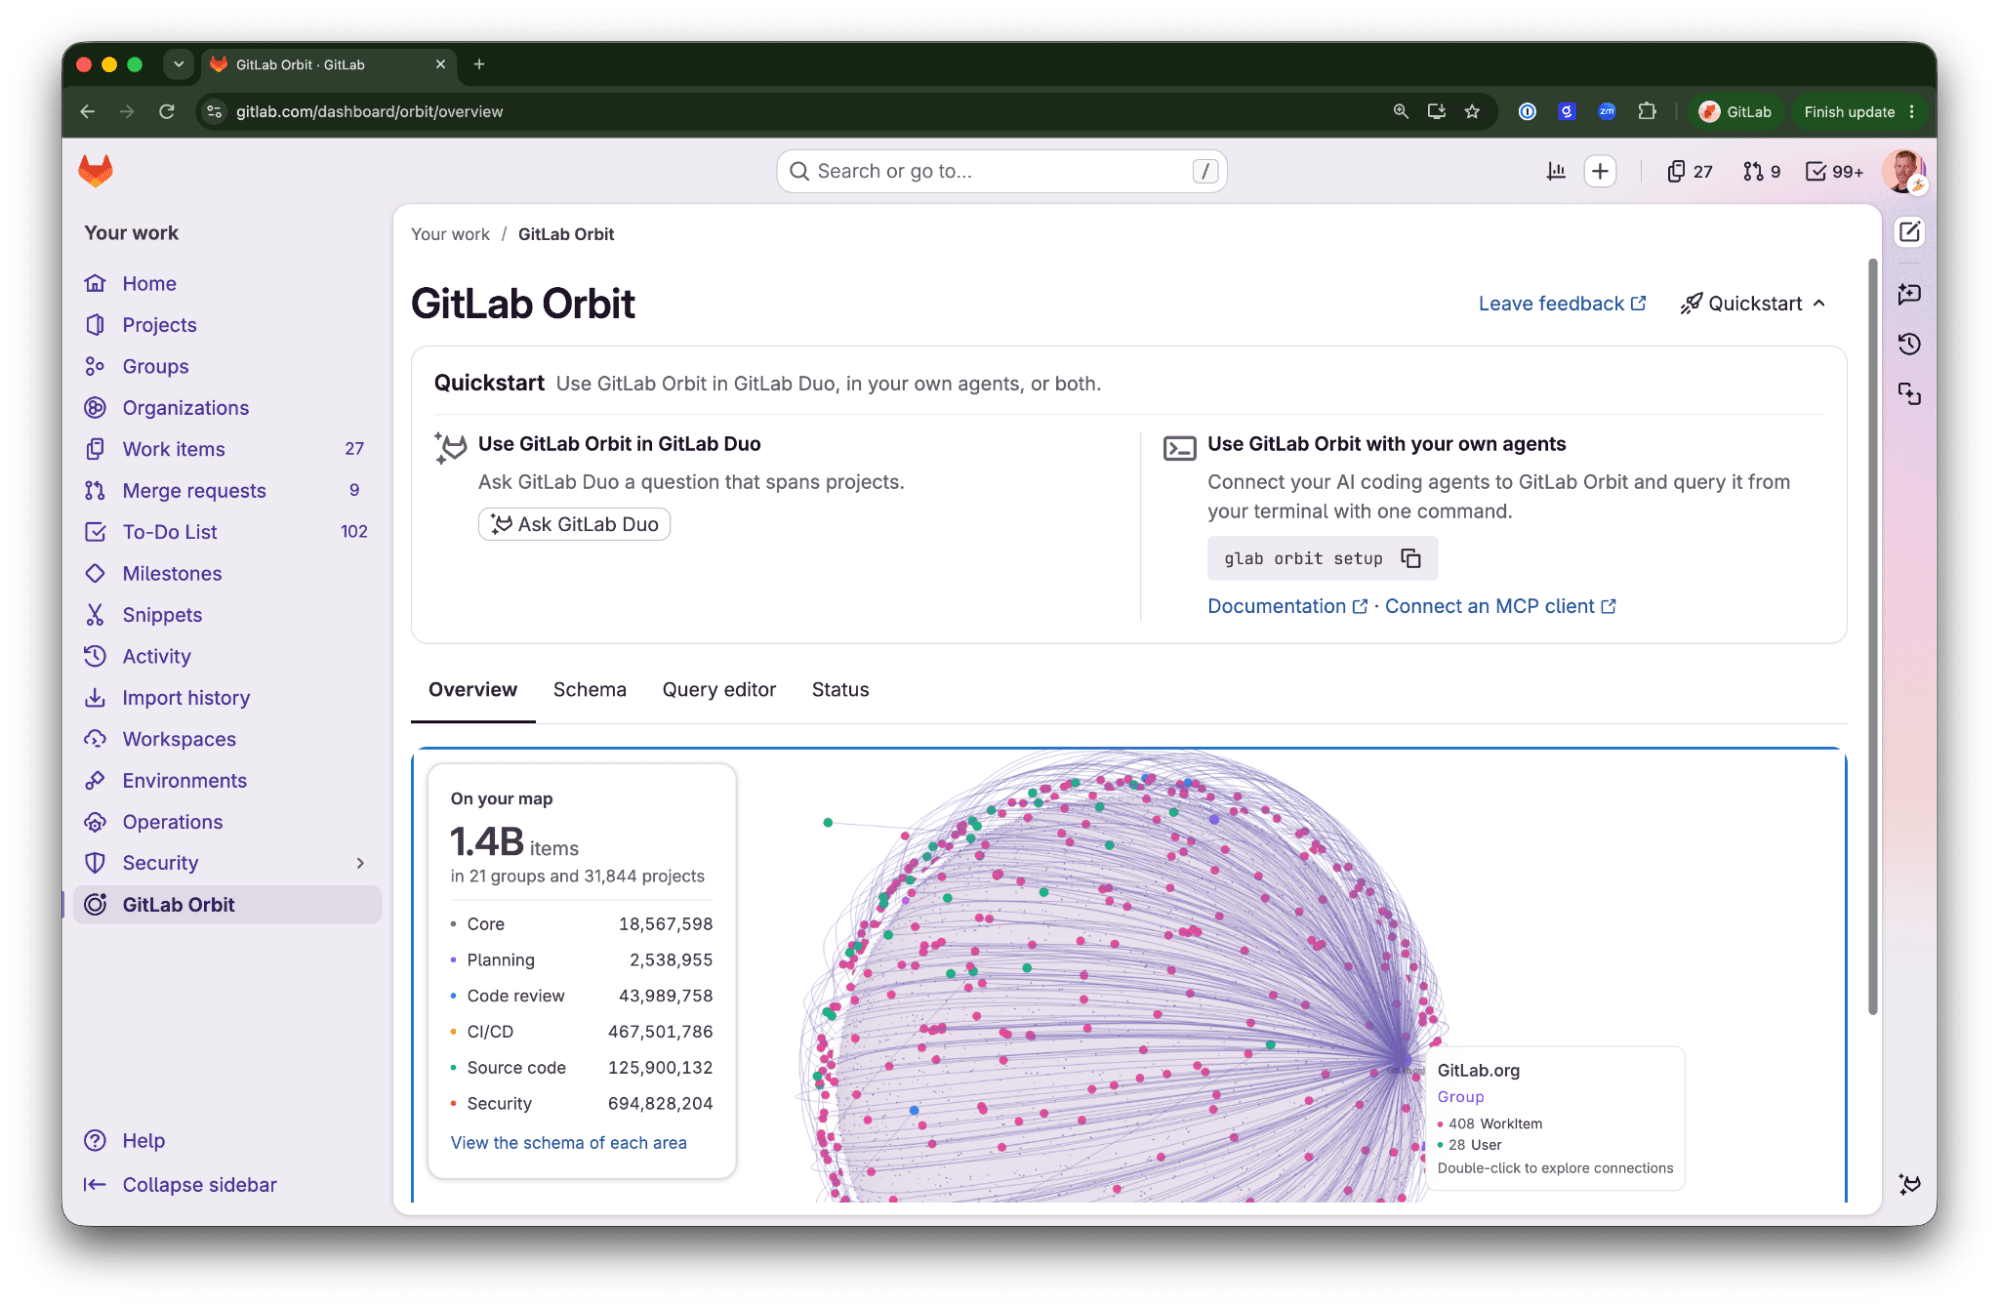 Ein Kontextgraph für deine gesamte GitLab-Instanz
Agenten mit Kontext antworten beim ersten Versuch richtig
Ein Agent wie Claude Code, der über MCP mit GitLab Orbit verbunden ist, durchsucht keine Dateien mehr, sondern fragt den Graphen. Schon die erste Antwort enthält die tatsächlichen Aufrufer, die jüngsten Änderungen und die Zuständigen. Folge-Prompts können die Antwort also verfeinern, statt sie zu korrigieren. Der Unterschied lässt sich messen. Compare the Market, eines der größten Vergleichsportale in Großbritannien, hat für einen internen KI-Code-Reviewer vier Ansätze zur Kontextbereitstellung an 79 realen Merge Requests getestet. Der Reviewer auf Basis von GitLab Orbit traf etwa 70 % der erwarteten Inline-Kommentare. RAG kam auf etwa 58 % und schnitt damit schlechter ab als ganz ohne zusätzlichen Kontext.
„GitLab Orbit hat uns einen KI-Code-Reviewer gegeben, der unsere Codebasis wirklich versteht und nicht nur den Diff, der gerade vor ihm liegt. Wir haben ihn an realen Merge Requests mit RAG und einigen anderen Ansätzen verglichen, und der Unterschied war eindeutig: Kommentare an den richtigen Stellen und bessere Zusammenfassungen dessen, was sich tatsächlich geändert hat.“
— Ryan Harvey, Head of AI Engineering, Compare the Market
Weniger Wiederholungen, weniger Tokens
Eine aktuelle Analyse eines Research- und Beratungsunternehmens kommt zu dem Ergebnis, dass die Kosten einer unstrukturierten Agentensitzung vor allem dadurch entstehen, dass Kontext erneut übertragen wird, der sich zwischen den einzelnen Schritten nicht geändert hat. Diese Token-Kosten hängen davon ab, wie der Agent aufgesetzt ist, nicht vom Modell selbst.
GitLab Orbit setzt genau hier an. Der Agent erhält eine einzige, eingegrenzte Antwort aus dem Graphen, statt alles neu zu laden, was relevant sein könnte. In Tests von GitLab verbrauchten Agenten mit Orbit bei denselben Aufgaben und demselben Modell bis zu 4,5-mal weniger Tokens: Jeder Schritt enthält weniger Kontext, und weniger Schritte fließen in Arbeit, die nie ausgeliefert wird. Da der Graph gemeinsam genutzt wird, fallen diese Kosten nicht für jeden Agenten erneut an. Duo-Agenten, Claude Code, Codex und deine eigenen Tools fragen denselben Graphen ab. Der Kontext, den du für den ersten Agenten aufbaust, steht dem zweiten also bereits zur Verfügung.
Fragen, die bisher offen blieben
Seit GitLab Orbit im Juni in die Beta-Phase gestartet ist, haben wir mit Designpartnern zusammengearbeitet, die es mit echten Codebasen, echten Incidents und echten Merge Requests einsetzen. Der erste Erfolg war fast immer eine Frage, auf die sie vorher keine Antwort bekommen hatten.
Hier einige Fragen, die Designpartner Orbit gestellt haben, und was zurückkam:
Welche Produktionsdienste sind von dieser Schwachstelle betroffen? Eine einzige Abfrage liefert die Dienste, die die Komponente enthalten, die Merge Requests, die sie eingeführt haben, die Umgebungen, in die sie gelangt ist, und die Teams, die für die jeweiligen Dienste zuständig sind. Ein Designpartner beantwortete eine Frage zur Sicherheitsabdeckung über 34 Millionen Entitäten in sieben Minuten. Über die API hätte dieselbe Frage einen halben Tag gedauert. Wird eine Schwachstelle bekannt, hat das Security-Team innerhalb einer Stunde einen vollständigen Plan zur Behebung und nicht erst am Ende des Tages eine unvollständige Liste.
Was geht kaputt, wenn ich das ändere? Vor einem Push können Entwicklungsteams oder ihre Agenten fragen, welche Dienste, Jobs und Umgebungen eine Änderung betrifft, und zwar über alle Projekte der Gruppe hinweg, nicht nur im Projekt, das gerade im Editor geöffnet ist. Review-Agenten bringen dieselbe Antwort in den Merge Request. Ein Kommentar „sicher zum Mergen“ berücksichtigt dann das gesamte System und nicht nur den Diff. Bei 79 realen Merge Requests markierte der Reviewer von Compare the Market mehr tatsächliche Probleme an den richtigen Stellen als die RAG-basierte Version. Probleme werden im Review erkannt, bevor sie zu Ausfällen führen.
Warum schlägt dieser CI-Job immer wieder fehl, und wo noch? GitLab Orbit zeigt, wie oft ein Job in allen Projekten fehlschlägt, die ihn ausführen, welche Projekte von der gemeinsamen CI-Konfiguration abweichen und wer für sie zuständig ist. Statt eines Slack-Threads, in dem drei Teams gefragt werden: „Hat jemand das schon mal gesehen?“, gibt es eine Antwort. Ein Finanzdienstleister hat so einen Ausfall des Build-Systems auf einen CI-Job zurückgeführt, der in 50 % der Fälle fehlschlug – ein Muster, das bis dahin nichts anderes erkannt hatte.
Was hängt von dem ab, was wir migrieren wollen? Alle abhängigen Dienste, Jobs, Umgebungen und Zuständigen kommen in einem einzigen Ergebnis zurück. Ein Designpartner schloss ein Upgrade über mehrere Repositories ab, indem er die Frage direkt stellte: Welche Projekte nutzen noch die alte Version? Die letzten Nachzügler ließen sich mit einer einzigen Abfrage finden, ohne Tabelle und ohne Prüfung Repository für Repository.
Nicht jeder Kontextgraph kann sie beantworten
Kontextgraphen entwickeln sich zu einer eigenen Kategorie, und die meisten hören beim Code auf. GitLab verbindet die Codeänderung mit der Pipeline, dem Deployment, der Schwachstelle und den Zuständigen, und deine Berechtigungen bleiben dabei erhalten. Für dein Team und deine Agenten bedeutet das:
- Mit einem Graphen beginnen, der bereits existiert. GitLab Orbit nutzt die Daten, die du bereits in GitLab hast. Es gibt also keinen Connector zu konfigurieren, keine ETL-Pipeline zu pflegen und kein zweites führendes System, das synchron gehalten werden muss. Aktiviere Orbit für eine Gruppe, und der Graph ist bereit. Ein Graph, der von außen zusammengesetzt wird, braucht Monate an Integrationsarbeit, bevor er die erste Frage beantwortet. Orbit ist außerdem darauf ausgelegt, auch Datenquellen außerhalb von GitLab einzubinden.
- Den gesamten Lebenszyklus indexieren. GitLab ist das führende System für den gesamten Lebenszyklus der Softwareentwicklung, und GitLab Orbit verbindet ihn zu einem Graphen. Code-Indizes enden beim Code. Work-Graphen enden beim Ticket.
- Berechtigungen behalten, ohne sie neu aufzubauen. GitLab Orbit spiegelt verschachtelte Gruppen, Rollen und Zugriffe auf Sicherheitsdomänen. Ein Graph außerhalb von GitLab muss all das neu aufbauen und synchron halten.
- Allen Agenten und Entwicklungsteams denselben Graphen geben. Duo-Agenten, Claude Code, Codex, eigene Tools und der Data Explorer fragen alle denselben Graphen auf dieselbe Weise ab. Du investierst einmal in Kontext, und jeder weitere Agent ist günstiger als der vorherige.
Die Agenten, die du bereits nutzt
GitLab Orbit verlangt nicht, dass dein Team seine Arbeitsweise ändert. Die Agenten und Tools, die du bereits einsetzt, verbinden sich mit einem gemeinsamen Graphen:
- Agenten auf der GitLab Duo Agent Platform fragen GitLab Orbit nativ ab, ohne Konfiguration.
- Claude Code, Codex, Cursor, OpenCode, Gemini CLI, Antigravity und alle anderen MCP-kompatiblen Agenten verbinden sich über MCP oder die GitLab CLI:
      glab auth login
glab orbit setup
- Eigene Agenten und interne Tools verbinden sich über REST.
- Entwicklungsteams fragen denselben Graphen über den Data Explorer ab.
Jeder Weg fragt denselben Graphen auf dieselbe Weise ab, und der Graph bleibt aktuell. GitLab Orbit indexiert jeden Push, jeden Merge und jedes Deployment unmittelbar, sodass Agenten mit dem aktuellen Stand des Lebenszyklus arbeiten. Bei der Größenordnung von GitLab sind das mehr als 1,5 Millionen Projekte und 8 TB Graphdaten in weniger als 2 Stunden. Die Indexierung läuft als eigener Dienst neben GitLab. Wie intensiv deine Agenten Orbit auch nutzen, GitLab selbst wird dadurch nicht langsamer.
Preise: Ein gemeinsamer Abfragepool für die gesamte Organisation
GitLab Orbit wird in Form von Abfragepaketen (Query Packs) verkauft, die zusammen einen gemeinsamen Pool bilden, der auf deine Organisation zugeschnitten ist. Alle in deiner GitLab-Organisation greifen darauf zu, Menschen wie Agenten. Die Nutzung verteilt sich so zwischen gelegentlich Nutzenden, intensiv Nutzenden und den Agenten, die in ihrem Auftrag arbeiten. Niemand muss Zugriff beantragen oder bekommt einen Seat zugewiesen. Eine Abfrage ist eine Anfrage an den Orbit-Graphen, unabhängig davon, ob sie von einem Agenten (etwa Duo Agent Platform, Claude Code oder Cursor), einer in GitLab integrierten Funktion oder der API kommt.
Jedes Abfragepaket kostet 30 US-Dollar in GitLab Credits pro User und Monat und fügt dem gemeinsamen Pool deiner Organisation 1.000 Abfragen hinzu. Nutzung über den Pool hinaus wird mit 33 Abfragen pro GitLab Credit abgerechnet, das sind etwa 0,03 US-Dollar pro Abfrage. In diesem Quartal gibt es Aktionspreise für Unternehmen, die früh einsteigen. Wende dich an dein GitLab Account-Team, um mehr zu erfahren und die passende Anzahl an Abfragepaketen für deine Organisation zu ermitteln.
Erste Schritte mit GitLab Orbit
GitLab Orbit ist für Premium und Ultimate allgemein verfügbar, ab heute zunächst auf GitLab.com und in den kommenden Wochen auch für Self-Managed und GitLab Dedicated. Über das GitLab Account-Team lässt sich Orbit 30 Tage lang kostenlos testen. Wenn du ganz neu bei GitLab bist, sprich mit unserem Vertriebsteam über den Einstieg mit einem kostenpflichtigen Tarif. Wir helfen dir, eine Testphase für Orbit gleich mit einzuplanen.
In der Dokumentation findest du alles für den Einstieg.
Vielen Dank an unsere Designpartner und alle Beta-Teilnehmenden, deren offenes Feedback aus echten Codebasen das heutige GA-Release mitgeprägt hat.
Dieser Blogbeitrag enthält „zukunftsgerichtete Aussagen“ im Sinne von Section 27A des Securities Act von 1933 in der jeweils geltenden Fassung und Section 21E des Securities Exchange Act von 1934. Auch wenn wir die in diesen Aussagen enthaltenen Erwartungen für angemessen halten, unterliegen sie bekannten und unbekannten Risiken, Unsicherheiten, Annahmen und anderen Faktoren, die dazu führen können, dass die tatsächlichen Ergebnisse wesentlich abweichen. Weitere Informationen zu diesen Risiken und anderen Faktoren finden sich unter der Überschrift „Risk Factors“ in unseren bei der SEC eingereichten Unterlagen. Wir sind nicht verpflichtet, diese Aussagen nach dem Datum dieses Blogbeitrags zu aktualisieren oder zu überarbeiten, sofern dies nicht gesetzlich vorgeschrieben ist.