CI/CD
Schnellere CI/CD-Bereitstellung mit integrierter Governance
Sichere Software kann jetzt noch schneller entwickelt, getestet, paketiert und bereitgestellt werden – ohne die Kontrolle zu verlieren.
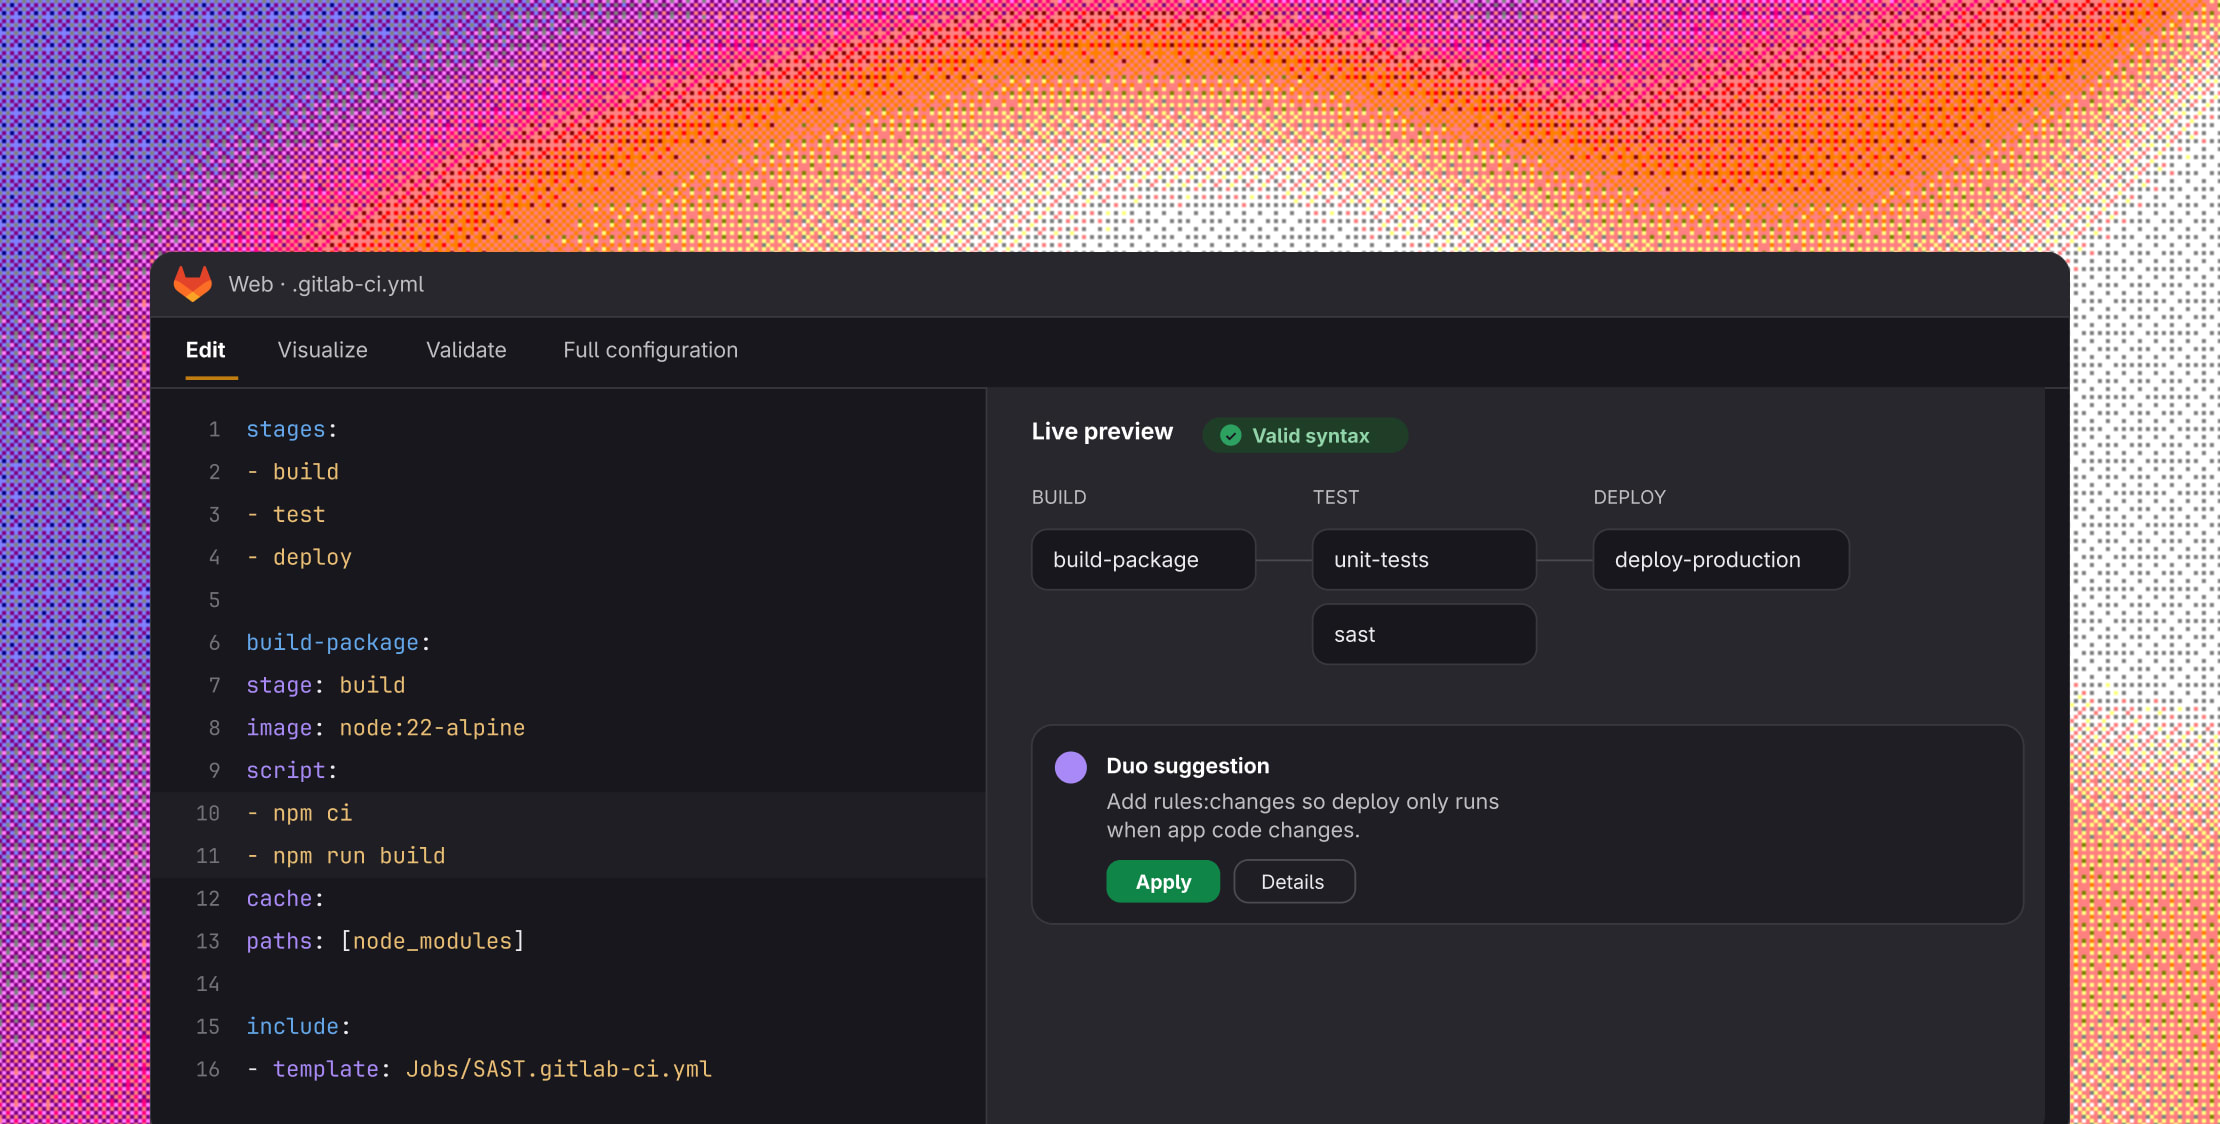
Zu viel Traffic für deine Pipeline?
Pipelines, die auf Commits im menschlichen Tempo ausgelegt sind, geraten ins Straucheln, wenn Agenten Code im Maschinentempo pushen.
Mit KI geht das Programmieren schneller. Wenn Build, Test und Deployment nicht mithalten, bleibt dieser Gewinn beim Commit stecken, statt ausgeliefert zu werden. Automatisiere Build, Test, Paketierung und Deployment vom Commit bis zur Produktion, damit die Geschwindigkeit, die du in der IDE gewonnen hast, auch die Ziellinie erreicht.
Mehr erfahrenLass dich von deiner Pipeline nicht ausbremsen
Copy-Paste-Konfigurationen, ein Haupt-Branch, der nie richtig stabil ist, Pipelines, die zu langsam sind, um schnelles Feedback zu geben – nichts davon ist unvermeidlich oder einfach beim Wachstum in Kauf zu nehmen.
Erste Schritte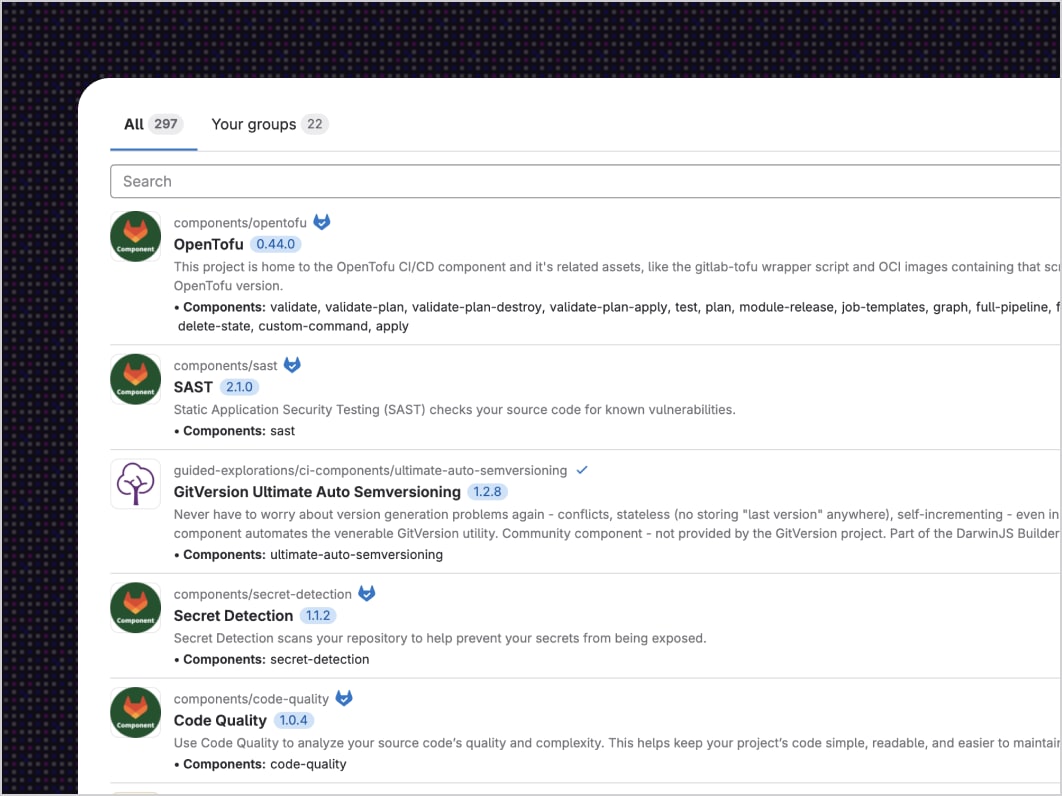
Skaliere deine CI/CD-Pipelines mit:
CI/CD-Katalog: Schluss damit, dieselbe Pipeline-Konfiguration in jedes neue Projekt zu kopieren. Veröffentliche versionierte, wiederverwendbare Komponenten ein einziges Mal.
Komponentenanalyse: Stelle fest, wie deine gemeinsam genutzten CI/CD-Komponenten übernommen werden und in welchen Projekten veraltete Versionen zum Einsatz kommen.
Merge-Trains: Schluss mit der Überwachung fehlerhafter Haupt-Branches, die durch widersprüchliche, kurz nacheinander ausgeführte Merges verursacht wurden.
Über- und untergeordnete Pipelines und DAG-Ausführung: Teile wachsende Pipelines in unabhängige Sub-Pipelines auf, sodass Tests beginnen können, sobald eine Abhängigkeit abgeschlossen ist.
Projektübergreifende Pipelines: Erkenne Frontend-Änderungen, die das Backend beeinträchtigen, bevor sie ausgeliefert werden.
Gehostete Runner: Führe CI/CD-Jobs aus, ohne eigene Infrastruktur anschaffen oder warten zu müssen.
Erkenne Sicherheitsprobleme vor der Bereitstellung
Entdecke Schwachstellen und erstelle Compliance-Nachweise, solange der Code noch in der Pipeline ist – nicht erst, wenn es brennt.
Mehr zu Sicherheit und Compliance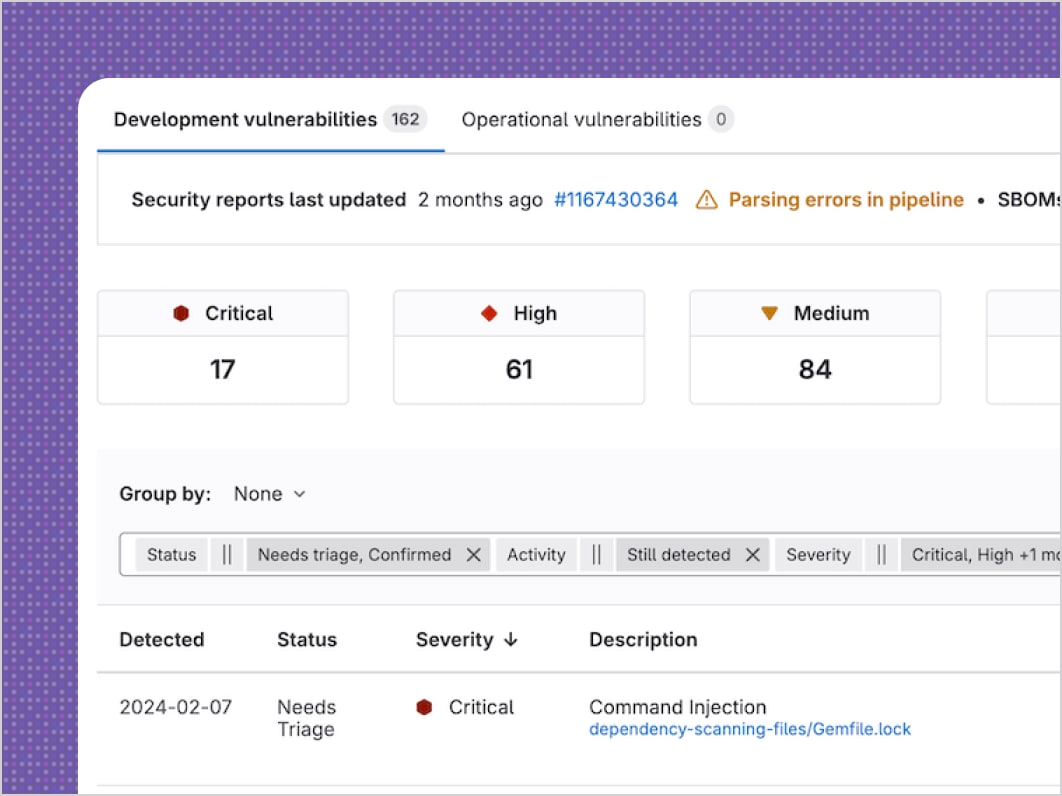
Integriere Sicherheit und Governance in deine Pipeline mit:
Kontinuierliches Scanning auf Sicherheitslücken: Schluss mit unerwarteten Sicherheitslücken in Abhängigkeiten, die seit Monaten nicht angefasst wurden.
SAST: Entdecke Sicherheitslücken in deinem Code vor der Bereitstellung – nicht erst, wenn Kund(inn)en oder Auditor(inn)en sie finden.
Pipeline-Input: Verhindere Variable-Injection-Angriffe von vornherein, statt die Pipeline-Anpassung für alle Nutzer(innen) mit Trigger-Berechtigungen offen zu lassen.
Compliance-Pipelines: Kein Kompromiss mehr zwischen Geschwindigkeit und Compliance: Als Code durchgesetzte Richtlinien laufen genauso schnell wie deine Pipeline.
Bereitstellung ohne Kopfzerbrechen
Veröffentliche Software sicher und konsistent mit Bereitstellungstools auf Enterprise-Ebene.
Mehr zur Bereitstellung auf Enterprise-Ebene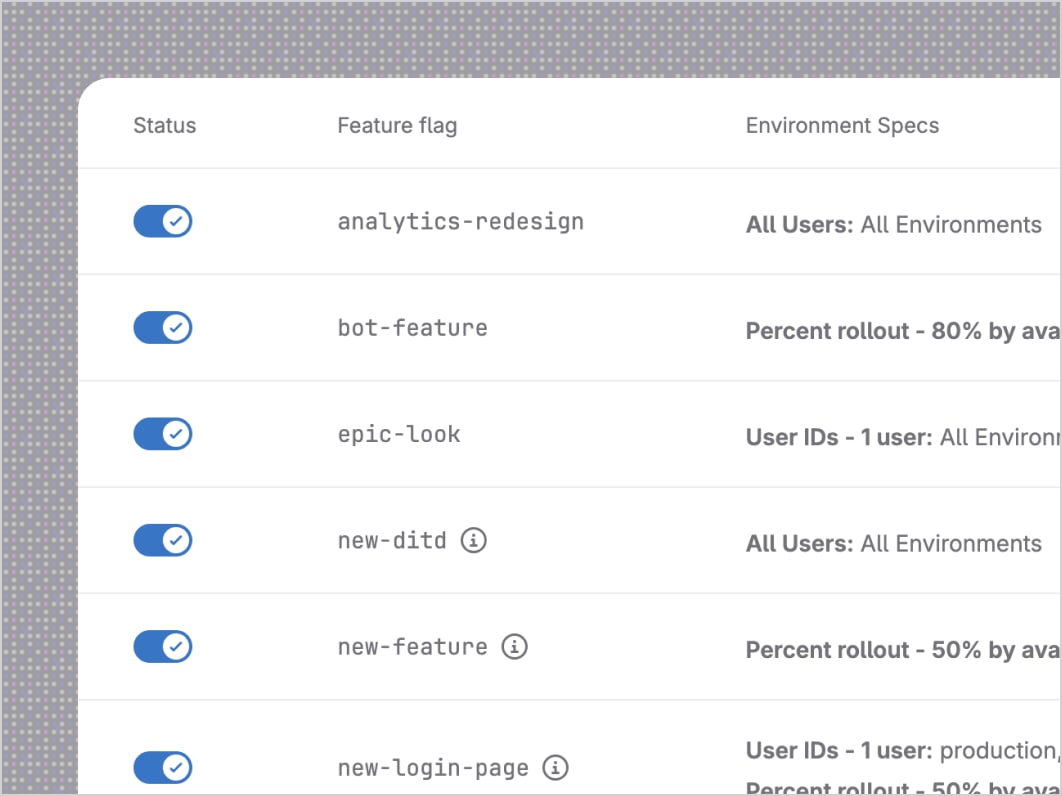
Veröffentliche deine Software mit:
Progressive Bereitstellung: Teste Code in der Produktion zuerst nur mit einem kleinen Teil der Nutzerbasis.
Canary-Deployments: Erkenne Probleme, solange die Auswirkungen noch gering sind – nicht erst, wenn sie alle Benutzer(innen) erreicht haben.
Flexible Bereitstellung: Die Bereitstellung kann auf virtuellen Maschinen, Kubernetes-Clustern oder FaaS von mehreren Cloud-Anbietern erfolgen, ohne deine Pipeline für jedes Ziel umzubauen.
Verbringe keine ganze Woche mehr damit zu prüfen, was tatsächlich läuft
Sobald eine Komponente oder Pipeline-Vorlage veröffentlicht ist, verliert man schnell den Überblick, wo sie läuft, in welcher Version und ob sie sich unbemerkt verschlechtert. Zumindest so lange, bis etwas kaputtgeht und du jedes Repository einzeln prüfen musst, um es herauszufinden.
Mehr über GitLab DuoVerschaffe dir Einblick in deine Pipelines mit:
Component Analytics – Übersicht zur Nutzung: Priorisiere die Wartung und begründe Investitionen, indem du siehst, welche Komponenten weit verbreitet sind und welche nicht mehr genutzt werden. Mehr erfahren.
Component Analytics – Detailansicht zur Komponentennutzung: Finde und behebe veraltete Komponentenversionen sofort, statt eine Woche lang manuell zu prüfen. Mehr erfahren.
Wende weniger Zeit für die Überwachung von Pipelines auf und mehr für die Bereitstellung
Entlaste dein Team durch KI, die den gesamten Softwarelebenszyklus versteht.
Mehr über GitLab DuoBehebe Fehler in deiner Pipeline und automatisiere sie mit:
Erläuterung von Sicherheitslücken: Die Erklärung, der Exploit-Pfad und die Lösung sind an einem Ort verfügbar.
Grundursachenanalyse: Lass die KI ermitteln, warum eine Pipeline fehlerhaft war, statt selbst in Protokollen zu suchen.
CI Expert Agent: Erstelle Pipelines, die von Anfang an den Standards deines Unternehmens entsprechen.
Slide 1 of 4
Durch den Wechsel zu GitLab und die automatische Bereitstellung können unsere Teams statt monatlichen oder wöchentlichen Lieferungen jetzt täglich oder mehrmals täglich Ergebnisse liefern.
80%
schnellere CI-Pipeline-Builds
90%
weniger Zeitaufwand für die Systemwartung
80%
schnellere CI-Pipeline-Builds
90%
weniger Zeitaufwand für die Systemwartung
Blog
5 Lösungen für reale technische Probleme mit der GitLab-Pipeline-Logik
Monorepos, Microservices, Deployments in mehreren Umgebungen und Governance-Probleme – gelöst mit kombinierbaren Mustern.
Blog
Unternehmensweite Verfolgung der CI-Komponentennutzung
Prüfe, ob deine vereinbarten Pipeline-Standards tatsächlich eingehalten werden – ganz ohne Rätselraten.
Video
Wie Indeed seine CI-Plattform mit GitLab transformiert hat
Erfahre, wie die weltweit führende Jobbörse Tausende von Projekten zu GitLab CI migriert und dabei die Produktivität gesteigert und Kosten gesenkt hat.
Entwickle noch heute schneller
Gestalte, was als Nächstes kommt