Erfahre, wie GitLab die Incident-Lösungszeit von 30 Tagen auf eine Stunde reduzierte
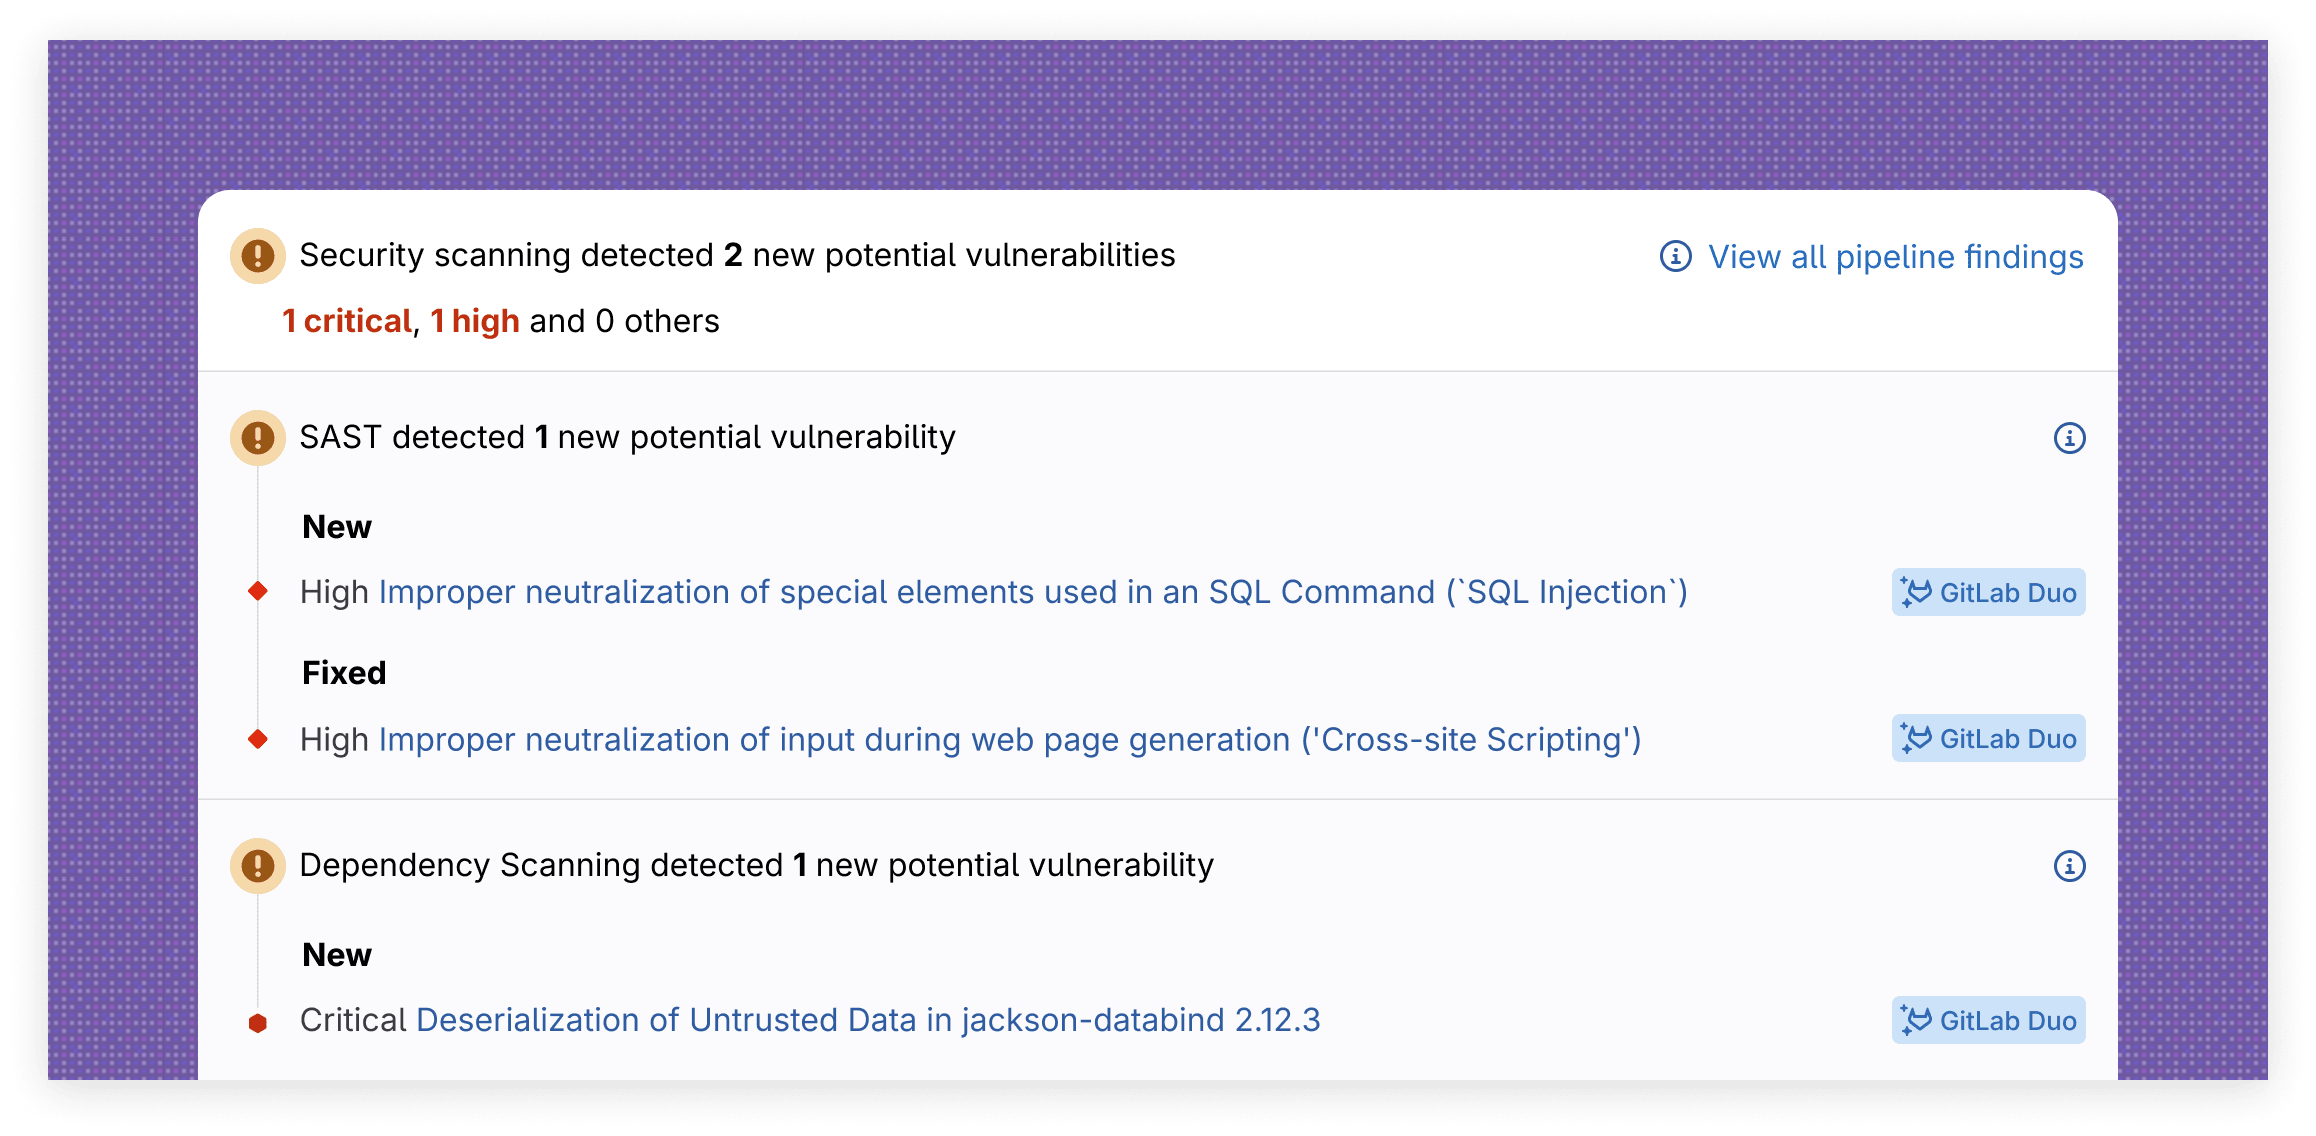
Unsicherer Code wird schon beim Schreiben erkannt – mit Hinweisen, auf die Entwickler(innen) direkt im Merge Request reagieren können.
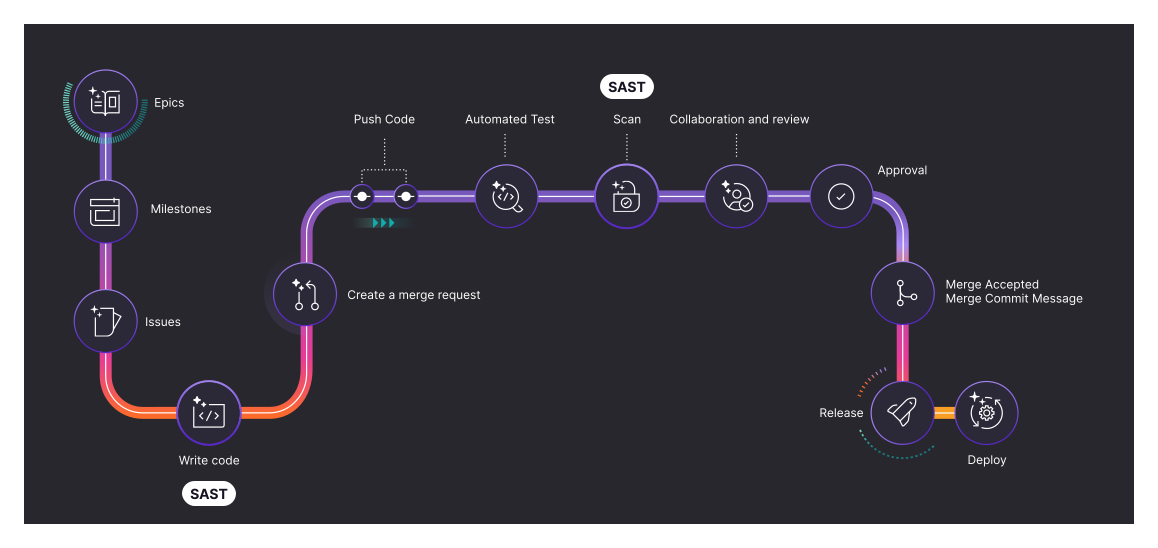

Integrierte Sicherheitstests auf derselben Plattform, auf der Teams und ihre KI-Agenten bereits arbeiten.


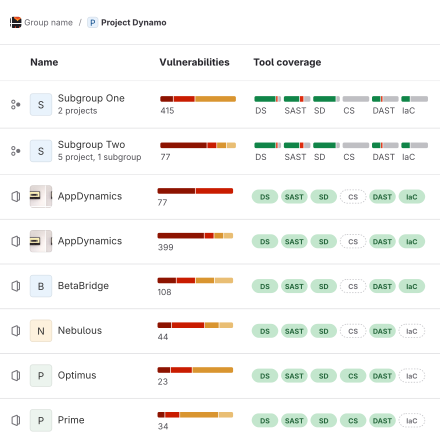
Scanner wie SAST, SCA, Secret Detection und DAST werden auf einer Plattform konsolidiert – Kosten, Integrationsaufwand und Zeit für die Verwaltung fragmentierter Tools werden reduziert.
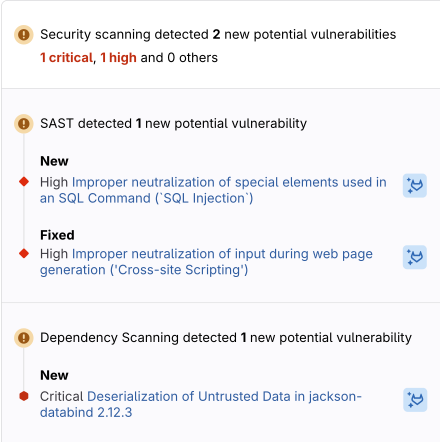
Erkannte Sicherheitsrisiken werden direkt in Merge Requests und IDEs angezeigt – kein Kontextwechsel, keine neuen Benutzeroberflächen, keine separaten Systeme, Teams und Agenten bleiben im Flow.
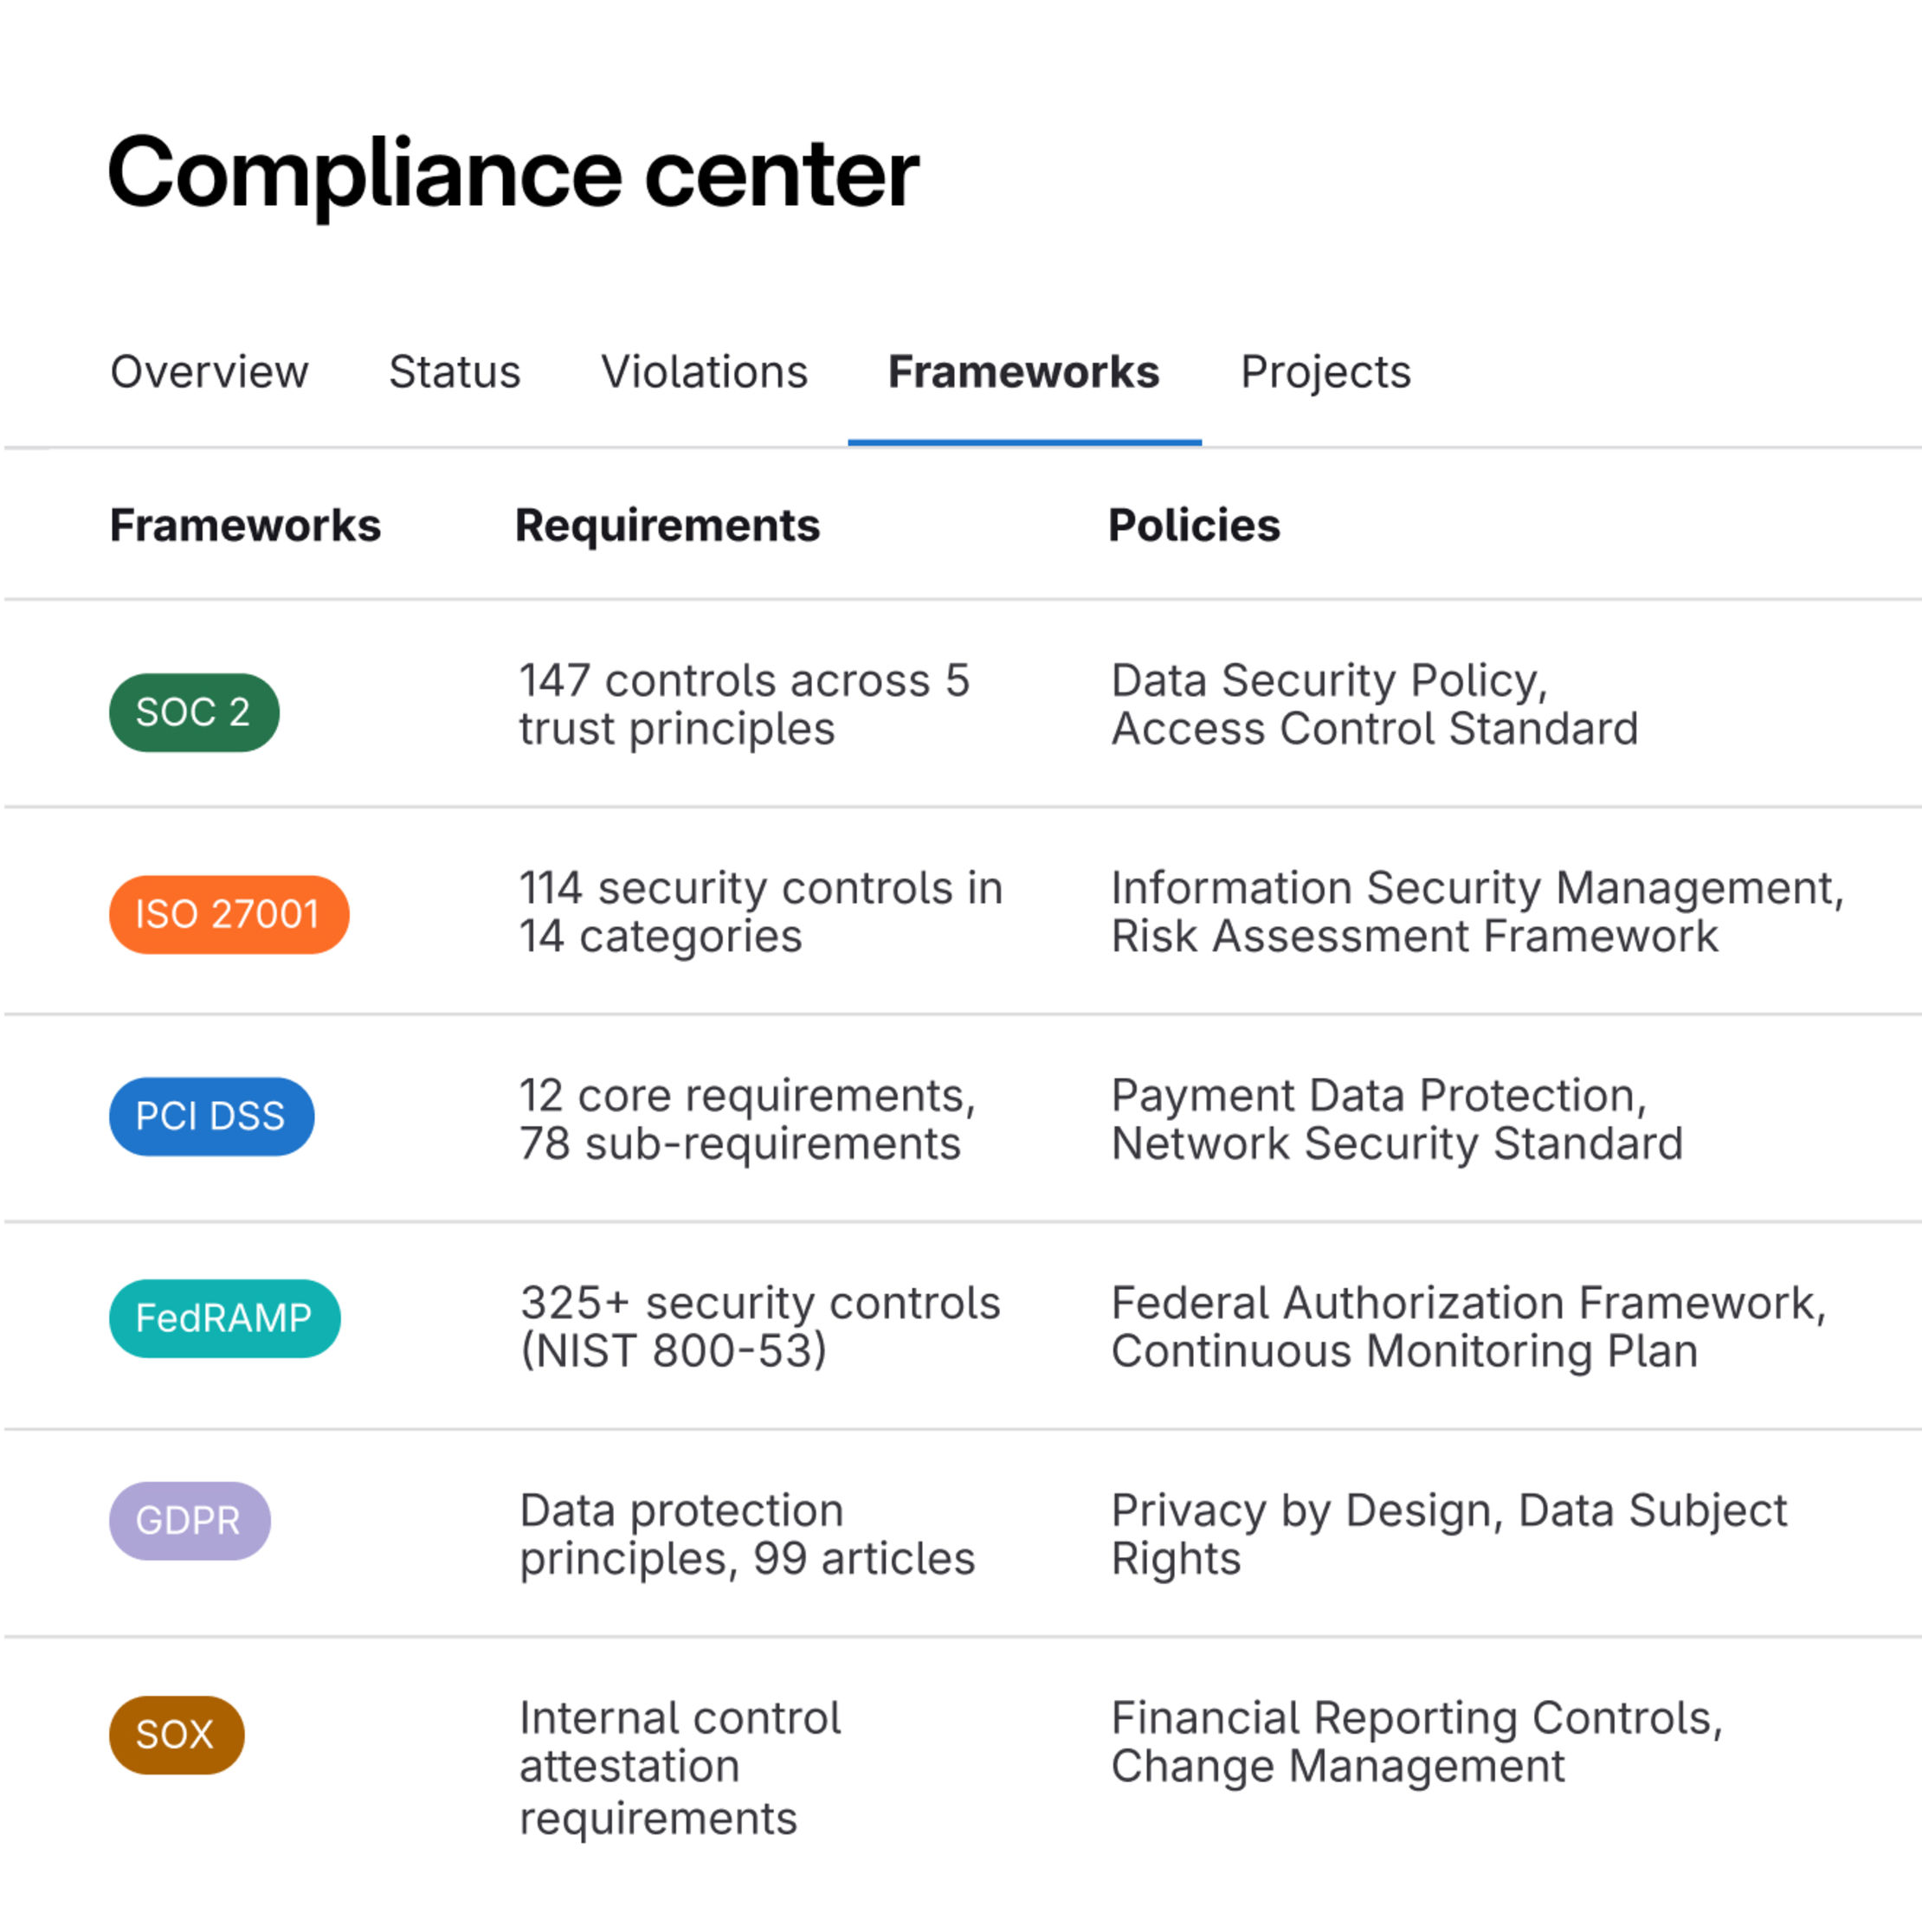
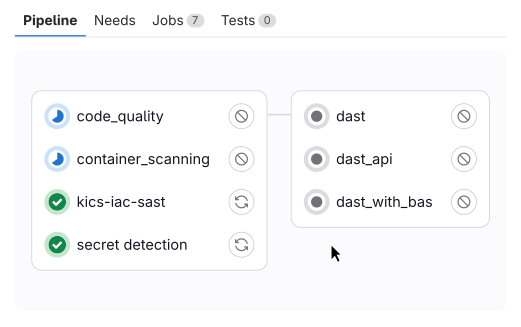
Scans, Richtlinien und Genehmigungen laufen in der Pipeline, nicht daneben. Ergebnisse landen direkt im Merge Request, und die Audit-Nachweise entstehen automatisch, während die Änderung voranschreitet.
Unsicherer Code wird schon beim Schreiben erkannt – mit Hinweisen, auf die Entwickler(innen) direkt im Merge Request reagieren können.
Erklärt die Schwachstelle, wie sie ausgenutzt werden kann und bietet Behebungsanleitungen, damit Teams und ihre KI-Agenten Sicherheitsprobleme schneller beheben, ihre Fähigkeiten erweitern und sichereren Code schreiben können.
Erstellt automatisch einen Merge Request mit Code-Änderungen zur Behebung der Sicherheitslücke und hilft Entwickler(inne)n, Probleme schnell zu beheben, ohne den Workflow zu verlassen.
Sicherheitslücken noch vor der Produktion aufdecken
Integrierte Scans werden bei jedem Push ausgeführt, um unsicheren Code während der Entwicklung zu erkennen, wenn Fixes am wenigsten kosten.
Mit den Pfeiltasten nach links und rechts durch die Karten blättern. Auf Touch-Geräten wischen.
Tauschst du Schnelligkeit gegen Sicherheit ein?
Wir haben ein Reifegrad-Framework entwickelt, das auf unserer Erfahrung bei der Zusammenarbeit mit branchenführenden Kunden basiert. Es bietet präskriptive Anleitungen für das rasche Durchlaufen der drei Reifegrade.
Quiz von maximal 5 Minuten
Entwickle noch heute schneller