


Scopri come GitLab ha ridotto il tempo di risoluzione degli incidenti da 30 giorni a 1 ora
Gli agenti scrivono codice alla velocità della macchina. Il criterio garantisce la sicurezza di ogni merge.
Gli agenti scrivono codice alla velocità della macchina. Il criterio garantisce la sicurezza di ogni merge.
Test di sicurezza integrati nella piattaforma in cui team e agenti lavorano già.
Dalla revisione manuale alla governance continua.
Meno strumenti, software più sicuro
Con scanner SAST, SCA, Rilevamento dei segreti e DAST in una piattaforma, riduci i costi, il sovraccarico dovuto alle integrazioni e il tempo dedicato alla gestione di strumenti frammentati.

AppSec che gli sviluppatori ameranno
I dati raccolti sulla sicurezza vengono visualizzati direttamente nelle richieste di merge e negli IDE. Nessun cambio di contesto, nessuna nuova interfaccia, nessun sistema separato. I team e gli agenti rimangono concentrati.

Conformità software? Verificata.
Applica i controlli previsti dalle normative SOC 2, ISO 27001 e PCI DSS. Raccogli automaticamente in ogni pipeline le prove necessarie per gli audit.
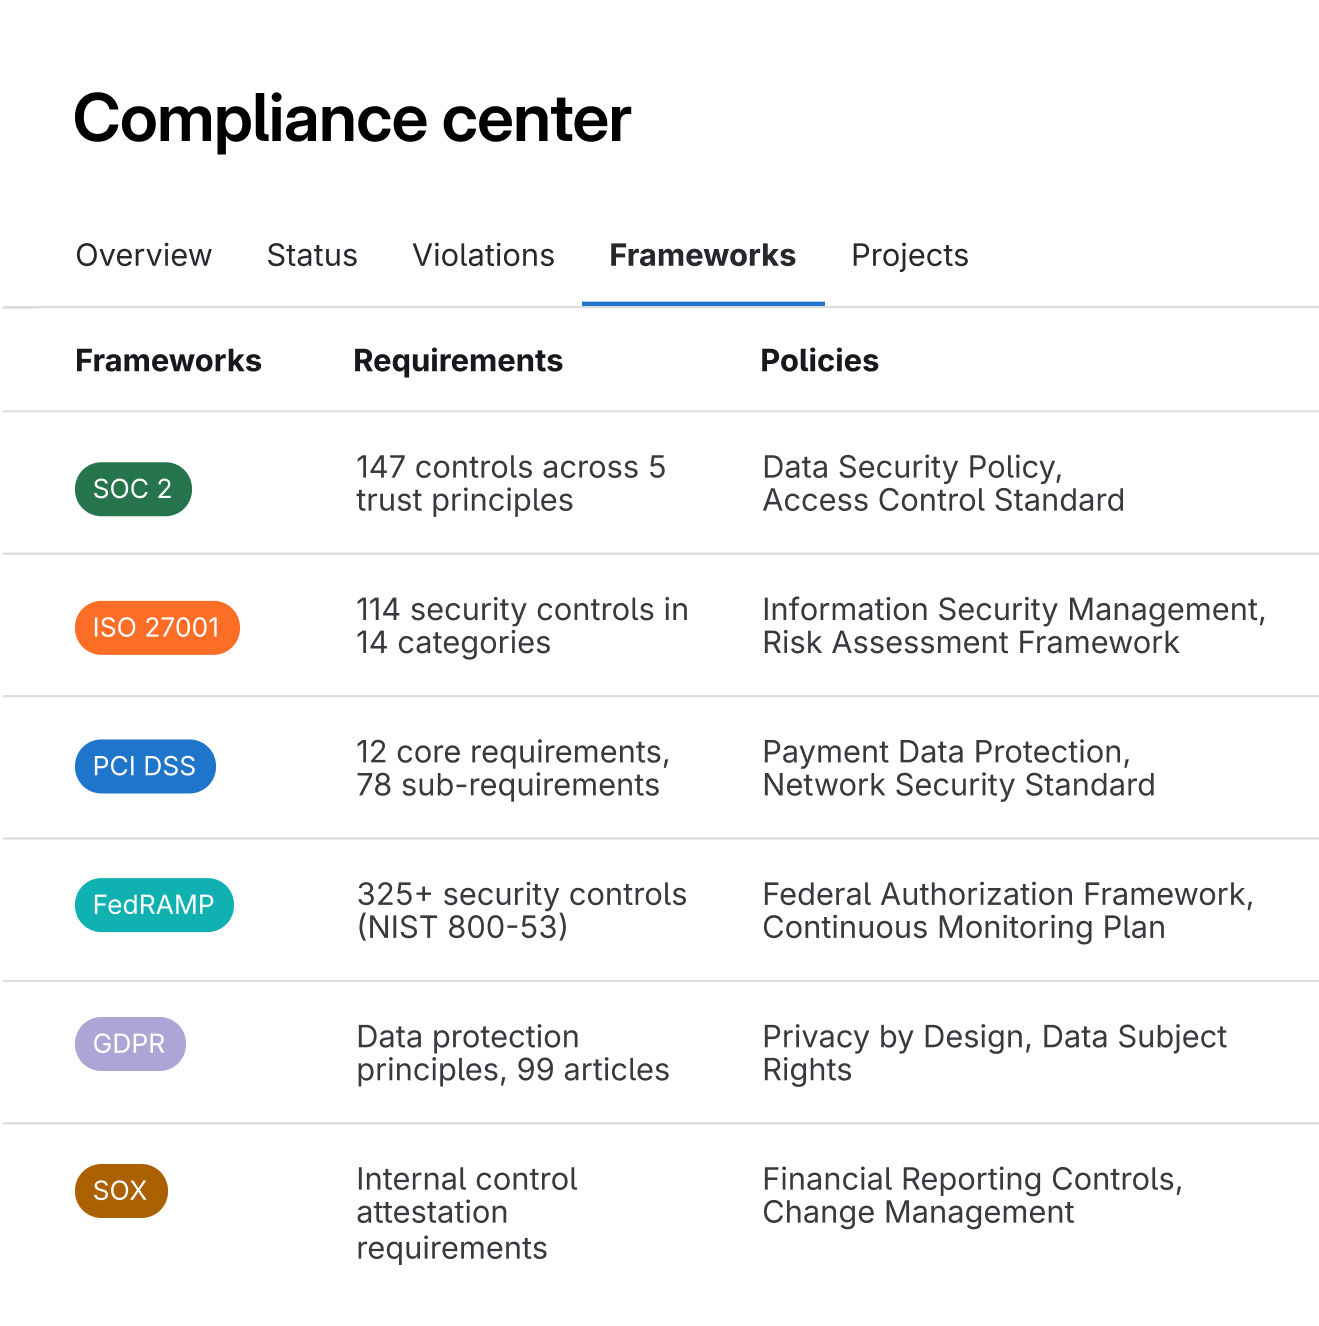
Copertura della sicurezza basata sull'approccio policy as code lungo l'intero ciclo di vita dello sviluppo software.
Trova codice non sicuro mentre viene scritto con indicazioni su cui gli sviluppatori possono agire direttamente nelle loro richieste di merge.


Spiegazione delle vulnerabilità di GitLab Duo
Illustra la vulnerabilità e il suo exploit e guida team e agenti IA che così correggono più rapidamente, ampliano le loro capacità e scrivono codice più sicuro.
Risoluzione delle vulnerabilità di GitLab Duo
Crea automaticamente una RM con modifiche al codice per correggere la vulnerabilità, aiutando a trovare soluzioni rapidamente senza uscire dal flusso di lavoro.
Governance continua nel contesto dello sviluppo software.
Individua le vulnerabilità prima che raggiungano l'ambiente di produzione
Individua le vulnerabilità prima che raggiungano l'ambiente di produzione
Le analisi integrate vengono eseguite a ogni push per rilevare il codice non sicuro durante lo sviluppo, quando le correzioni sono meno costose.


Stai rinunciando alla velocità per la sicurezza?
Abbiamo creato un framework di maturità basato sull'esperienza con i leader del settore che spiega come avanzare nelle tre fasi di maturità.
Scopri il tuo punteggio di maturità
Il quiz dura 5 minuti o meno
Risultati comprovati che garantiscono scalabilità
13 volte 30%
 50%
 13 volte30%50%13 volte30%50%
analisi di sicurezza più veloci
30%delle vulnerabilità individuate prima nell'SDLC
50%rilevamento delle vulnerabilità più veloce
13 volteanalisi di sicurezza più veloci
30%delle vulnerabilità individuate prima nell'SDLC
50%rilevamento delle vulnerabilità più veloce
13 volteanalisi di sicurezza più veloci
30%delle vulnerabilità individuate prima nell'SDLC
50%rilevamento delle vulnerabilità più veloce