Descubre cómo GitLab redujo el tiempo de resolución de incidentes de 30 días a 1 hora
Detecta código no seguro mientras se escribe, con indicaciones que los desarrolladores pueden aplicar directamente en sus solicitudes de fusión.
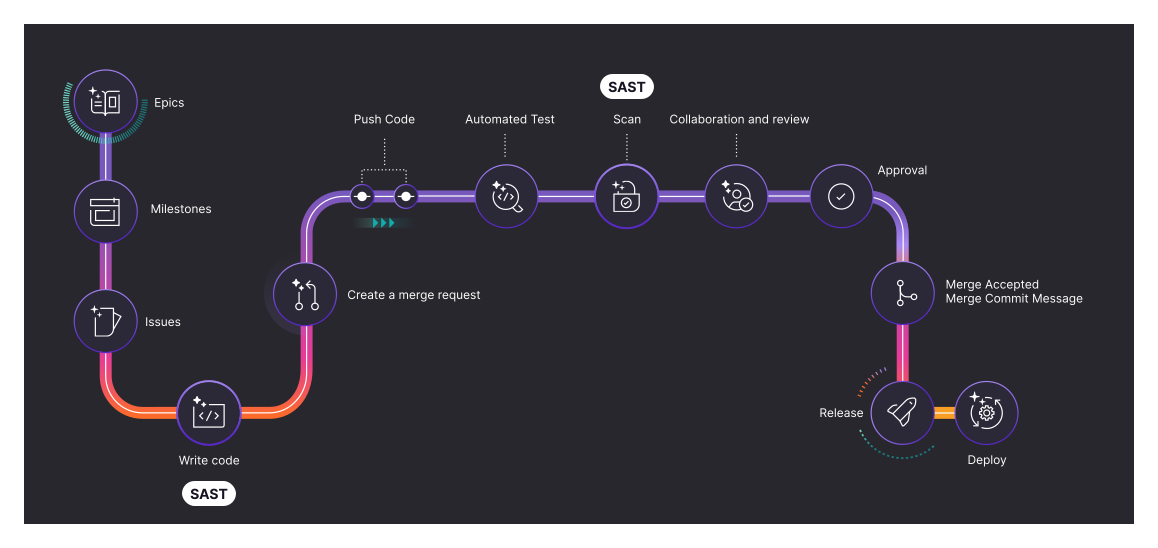

Pruebas de seguridad integradas en la plataforma donde ya trabajan los equipos y agentes.


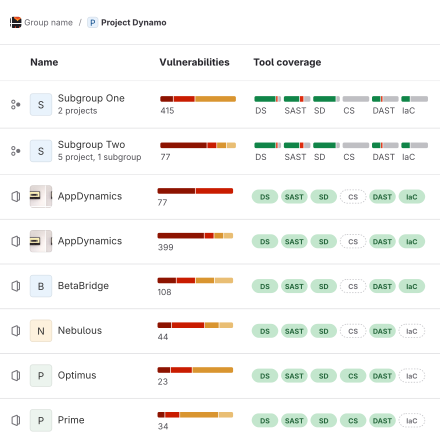
Consolida escáneres, como SAST, SCA, detección de secretos y DAST, en una sola plataforma. Reduce los costos, la sobrecarga de integración y el tiempo dedicado a administrar herramientas fragmentadas.
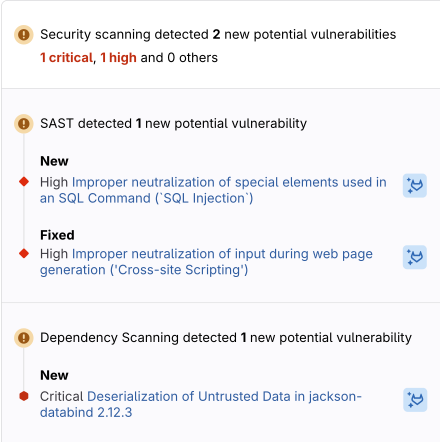
Las incidencias de seguridad aparecen directamente en las solicitudes de fusión y los entornos de desarrollo integrado. Sin cambiar de contexto, sin interfaces nuevas ni sistemas separados. Los equipos y los agentes mantienen el flujo de trabajo.
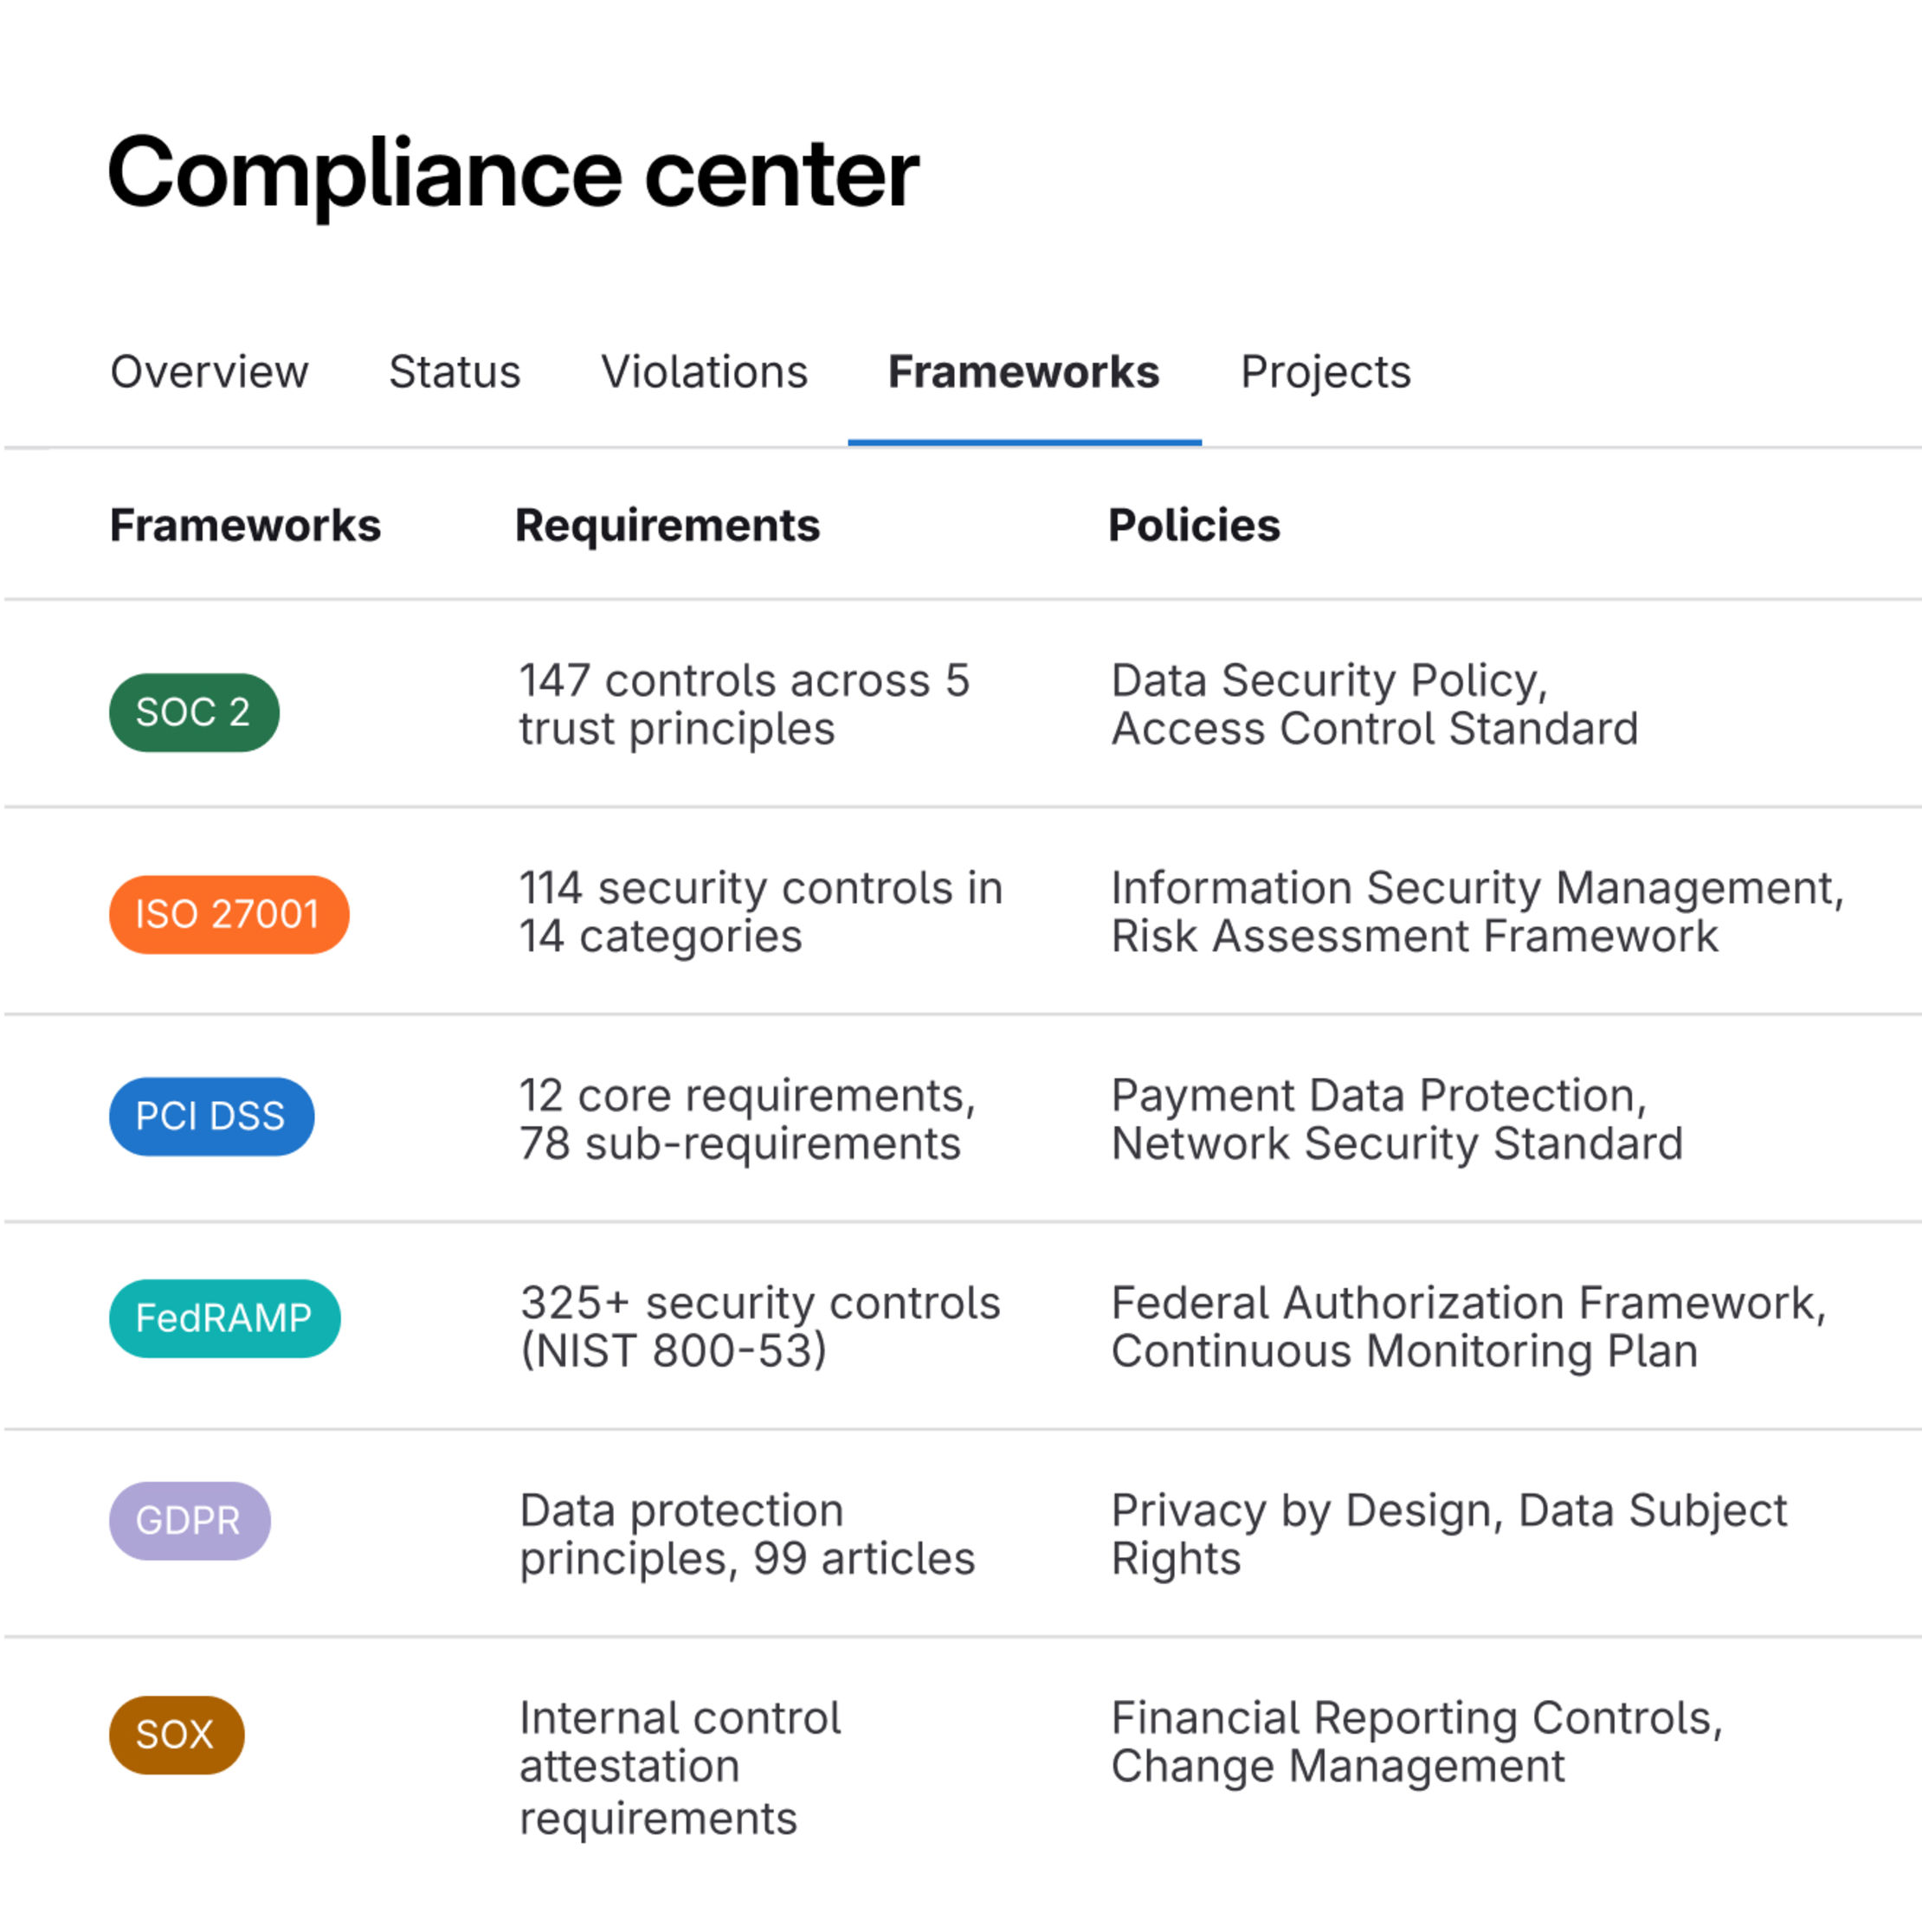
Los escaneos, las políticas y las aprobaciones se ejecutan dentro del pipeline, no al margen. Los hallazgos llegan a la solicitud de fusión y la evidencia de auditoría se genera sola a medida que avanza el cambio.
Detecta código no seguro mientras se escribe, con indicaciones que los desarrolladores pueden aplicar directamente en sus solicitudes de fusión.
Explica la vulnerabilidad, cómo puede explotarse y ofrece orientación para su corrección, para que los equipos y sus agentes de IA puedan corregir problemas de seguridad más rápido, ampliar sus capacidades y escribir código más seguro.
Crea automáticamente una solicitud de fusión con los cambios de código necesarios para corregir la vulnerabilidad, y ayuda a los desarrolladores a solucionar problemas rápidamente sin salir de su flujo de trabajo.
Detecta las vulnerabilidades antes de que lleguen a producción.
Los análisis integrados se ejecutan con cada envío de código para detectar código inseguro durante el desarrollo, cuando corregirlo cuesta menos.
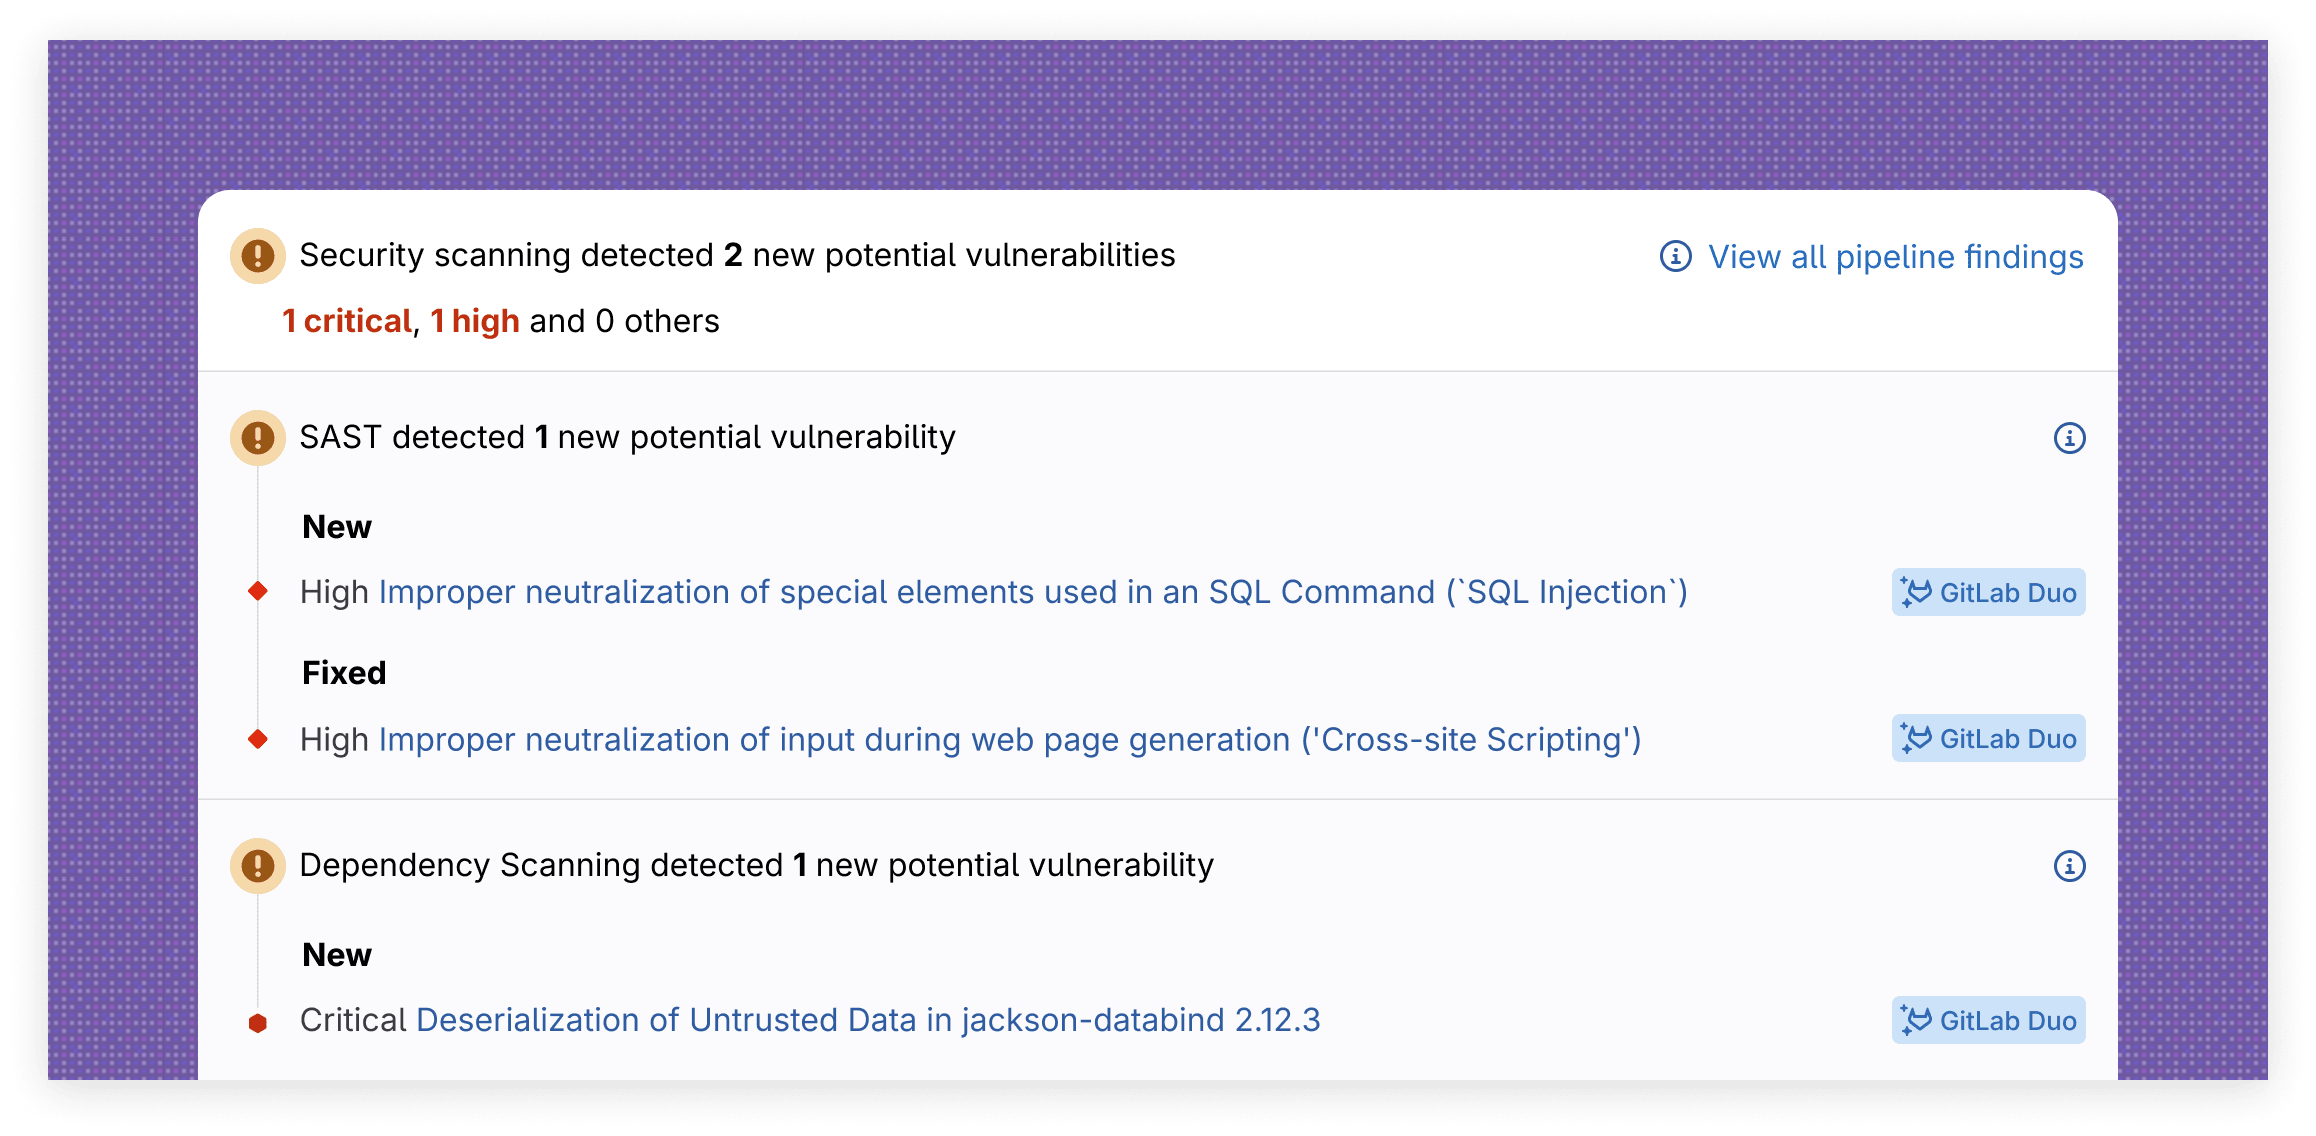
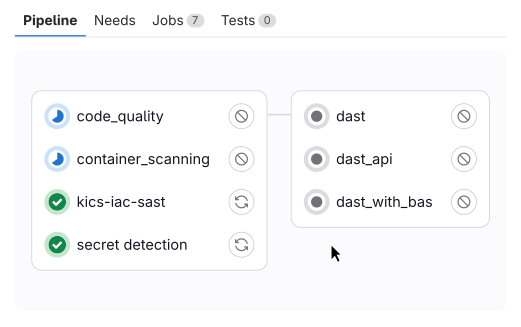
Integra sin problemas análisis de seguridad en tu pipeline de CI/CD con orquestación inteligente. Esto asegura que los equipos de software y sus agentes de IA reciban comentarios tempranos sobre posibles riesgos y vulnerabilidades en su código, lo que te permite entregar código más seguro más rápido.
Usa las teclas de flecha izquierda y derecha para navegar por las tarjetas. Desliza en dispositivos táctiles.
¿Estás sacrificando seguridad por velocidad?
Creamos un marco de madurez a partir de nuestra experiencia con clientes líderes del sector. Ofrece pautas de orientación sobre cómo progresar rápidamente a través de tres etapas de la madurez.
El cuestionario lleva menos de 5 minutos
Empieza a desarrollar más rápido hoy mismo