Los agentes avanzan rápidamente por la cadena de suministro. La política cierra todas las brechas.
Los agentes avanzan rápidamente por la cadena de suministro. La política cierra todas las brechas.
Protege el código, las compilaciones, las dependencias y los artefactos de lanzamiento en una plataforma donde los equipos y los agentes ya trabajan.
Gobernanza continua para tu cadena de suministro
Políticas como código desde la confirmación hasta el lanzamiento, para que las entregas al ritmo de los agentes sigan bajo tu control.
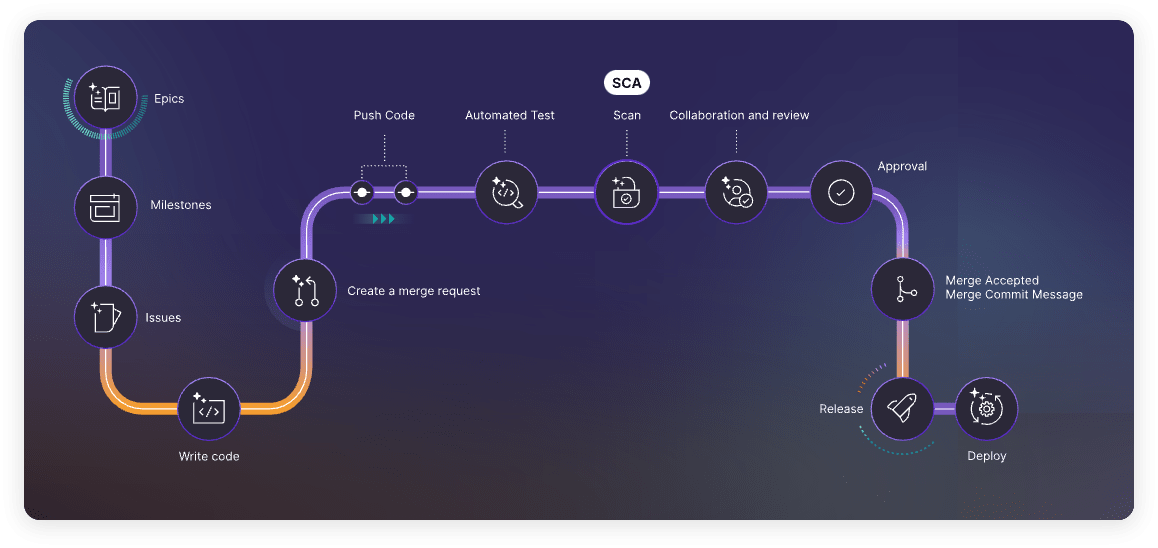
Protege varias superficies de ataque, incluidos el código, las compilaciones, las dependencias y los artefactos de lanzamiento, con políticas como código y gobernanza continua.
Estas empresas confían en nosotros:



Establece Zero Trust
La gestión de identidades y accesos es uno de los principales vectores de ataque en la cadena de suministro de software. Protege el acceso autenticando, autorizando y validando continuamente todas las identidades de personas y máquinas que operan en tu entorno.
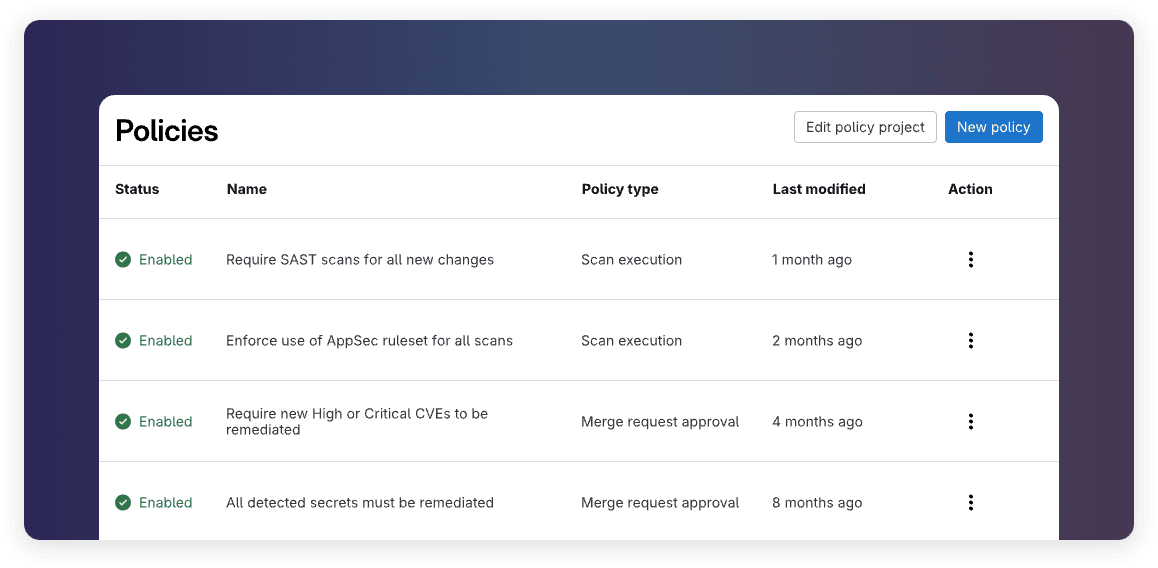
Control de acceso: Implementa un control de acceso granular, incluida la autenticación de dos factores.
Políticas de tokens: Establece políticas de vencimiento de tokens para las credenciales de personas y máquinas.
Gestión de políticas: Configura las políticas según las reglas de la organización o la normativa.
Evidencia de auditoría: Genera informes completos de auditoría y gobernanza para demostrar el cumplimiento.
Aprobaciones por dos personas: Exige la aprobación de dos personas como medida de protección adicional.
Protege tu código fuente
Garantiza la seguridad y la integridad de tu código fuente administrando quién tiene acceso y cómo se revisan y fusionan los cambios.
Control de versiones: Establece el control de versiones, el historial del código y el control de acceso a tu código fuente.
Calidad del código: Usa pruebas automatizadas de calidad del código para analizar el impacto de los cambios en el rendimiento.
Reglas de aprobación: Aplica reglas de revisión y aprobación para controlar qué llega a producción.
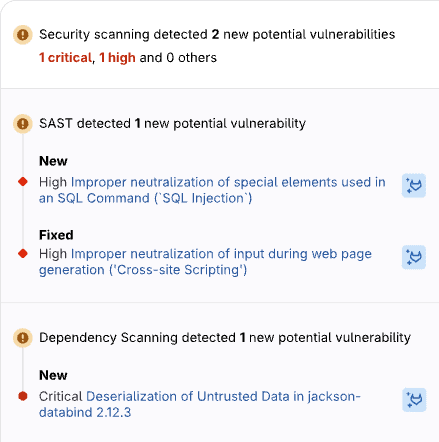
Escaneos de seguridad: Ejecuta análisis de seguridad automatizados para detectar vulnerabilidades antes de fusionar el código.
Detección de secretos: Asegúrate de que las contraseñas y la información confidencial no estén en tu código fuente.
Confirmaciones firmadas: Implementa confirmaciones firmadas para evitar la suplantación de identidad del desarrollador.
Protege las dependencias y las compilaciones
Verifica los paquetes de código abierto y bloquea la compilación para que el código vulnerable o inyectado nunca llegue a lo que entregas.
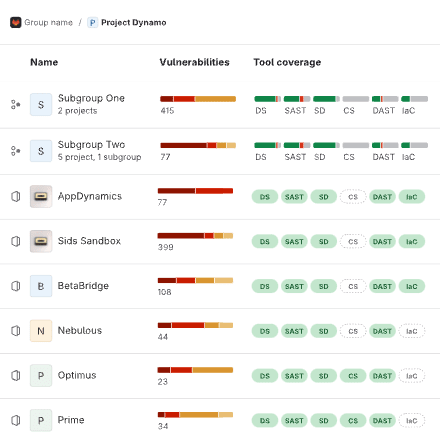
Lista de materiales de software: Genera automáticamente una SBOM para conocer todas las dependencias del proyecto.
Análisis de composición de software: Detecta vulnerabilidades divulgadas en el software dependiente antes de que lleguen a producción.
Conformidad de licencias: Analiza las licencias para que los paquetes se ajusten a las políticas de tu organización.
Compilaciones aisladas: Aísla el entorno de compilación para bloquear el acceso no autorizado y la ejecución de código malicioso.
Atestación de artefactos: Certifica los artefactos de compilación para demostrar que no fueron manipulados.
Evidencia de lanzamiento: Registra evidencia de todo lo incluido en el lanzamiento.
Protege los artefactos de lanzamiento
Impide que los atacantes exploten debilidades del diseño o la configuración de una aplicación para robar datos privados, obtener acceso no autorizado a cuentas o hacerse pasar por usuarios legítimos.
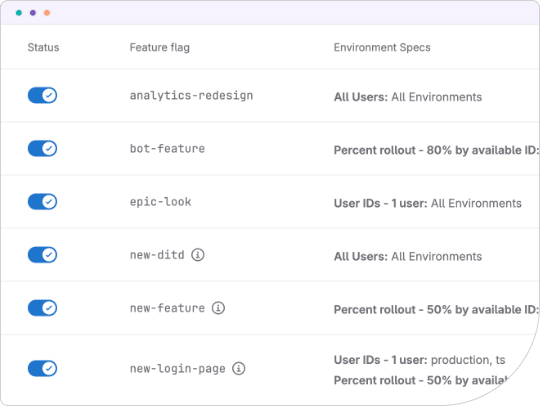
Entrega segura: Establece una conexión segura con tu clúster para entregar los artefactos de lanzamiento.
Comprobaciones en tiempo de ejecución: Identifica vulnerabilidades de seguridad en las aplicaciones en ejecución antes de implementarlas.
Protección de API: Asegúrate de que las interfaces de API no expongan la aplicación en ejecución.
Elegido por las empresas.
Seguridad y gobernanza comprobadas.
Elegido por las empresas.
Seguridad y gobernanza comprobadas.
Slide 1 of 5

GitLab nos está ayudando mucho en nuestra arquitectura tan moderna, porque apoyas Kubernetes, apoyas la tecnología sin servidor y estás admitiendo cosas de seguridad interesantes, como DAST y SAST. GitLab nos permite tener una arquitectura realmente vanguardista.