Aplica automáticamente tus políticas en el pipeline.
Cumple los requisitos aplicando automáticamente los analizadores integrados de GitLab o escáneres de seguridad de terceros en todos los proyectos a escala, para que los proyectos nuevos hereden automáticamente las mismas medidas de protección.
Mantén claramente separados mediante políticas a quienes crean, revisan e implementan código, para que ninguna persona ni agente pueda desarrollar e implementar cambios sin revisar.
Registra cada cambio, tanto de personas como impulsado por IA, en un único registro de auditoría inmutable.
Aplica seguridad y cumplimiento con más de 60 controles listos para usar en una plataforma única.
Visión única para mantener el cumplimiento
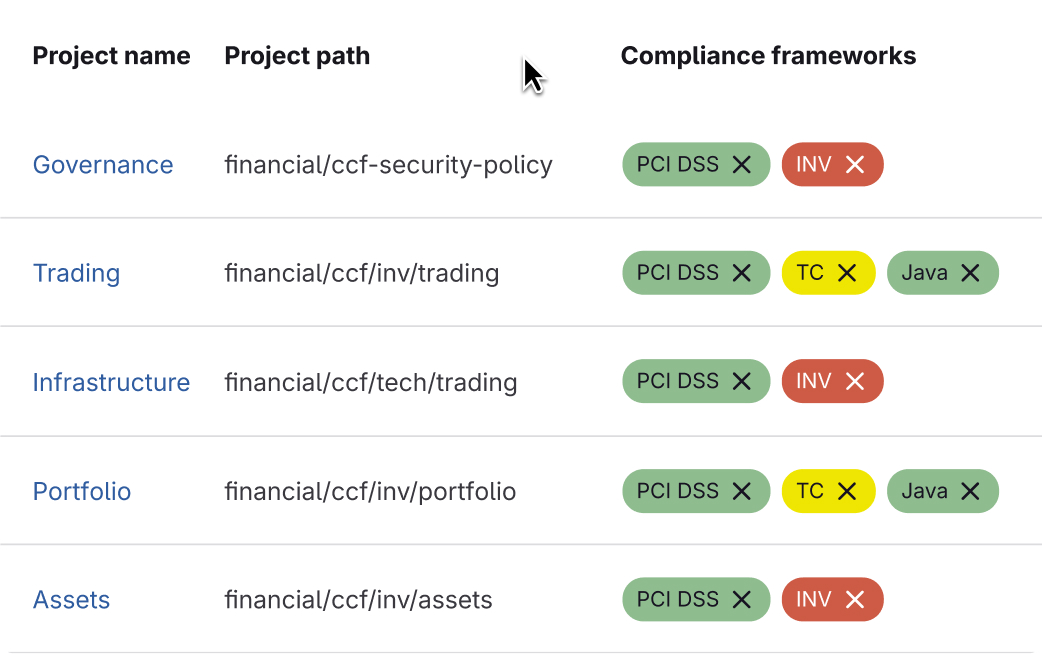
Integra tus controles de todos los marcos de trabajo principales o personalizados en una única vista de cumplimiento unificada.
Resultados reales de equipos regulados
Slide 1 of 4
Queríamos que todos los requisitos de seguridad y de los pipelines estuvieran integrados en la plataforma. El hecho de que los resultados del escaneo aparezcan en GitLab, en lugar de en varias herramientas, significa que no tienes que buscarlos. Ahora es más fácil tomar decisiones porque tenemos una visión integral y fácilmente accesible de la composición de toda la organización. Podemos detectar vulnerabilidades con mayor rapidez y también podemos averiguar cuántos equipos o proyectos se verían afectados por dicha vulnerabilidad.
Chris Hutchison
Director de la cadena de herramientas empresariales, Barclays PLC
Creamos un marco de madurez a partir de nuestra experiencia con clientes líderes del sector. Ofrece orientación específica para avanzar rápidamente por tres etapas de madurez.