Acelera la entrega de CI/CD con gobernanza integrada
Acelera la entrega de CI/CD con gobernanza integrada
Crea, prueba, empaqueta e implementa en una sola plataforma para avanzar rápidamente sin perder el control.
Tu pipeline no fue diseñado para soportar este volumen de tráfico.
Los pipelines diseñados para confirmaciones de código a ritmo humano empiezan a fallar cuando los agentes envían código a velocidad de máquina.
La programación se ha vuelto más rápida gracias a la IA. Si la compilación, las pruebas y la implementación no se aceleran al mismo ritmo, esa ventaja se queda en la confirmación y no llega a producción.
No dejes que tu pipeline te frene.
Configuraciones copiadas y pegadas, una rama principal que nunca es estable y pipelines demasiado lentos para ofrecer comentarios rápidos: nada de eso es inevitable ni tiene por qué ser el costo de crecer.
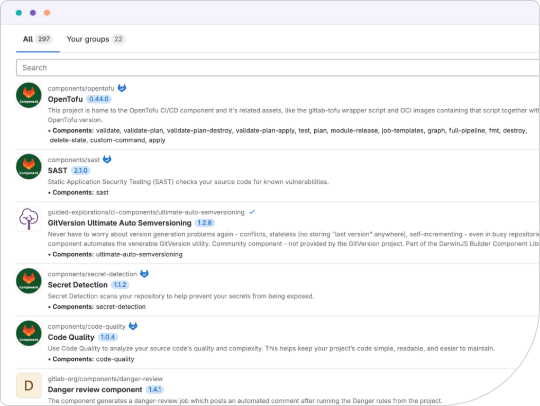
Catálogo CI/CD: Se acabó copiar y pegar la misma configuración de pipeline en cada proyecto nuevo y descubrir meses después que la mitad está obsoleta.
Análisis de componentes: Descubre cómo se están adoptando tus componentes compartidos de CI/CD y qué proyectos ejecutan versiones obsoletas.
Trenes de fusión: Deja de estar pendiente de una rama principal en rojo por fusiones en conflicto que llegan una tras otra.
Pipeline primario-secundario + ejecución de DAG: Divide los pipelines cada vez más grandes en pipelines secundarios independientes para que las pruebas comiencen en cuanto finalice una dependencia.
Pipelines entre proyectos: Detecta cualquier cambio en la interfaz que pueda dañar el back-end antes de su lanzamiento.
Runners alojados: Ejecuta trabajos de CI/CD sin necesidad de aprovisionar ni mantener tu propia infraestructura.
No esperes a que los problemas de seguridad lleguen a producción para detectarlos.
Detecta vulnerabilidades y genera evidencia de cumplimiento mientras el código aún está en el pipeline, no cuando ya hay una emergencia.
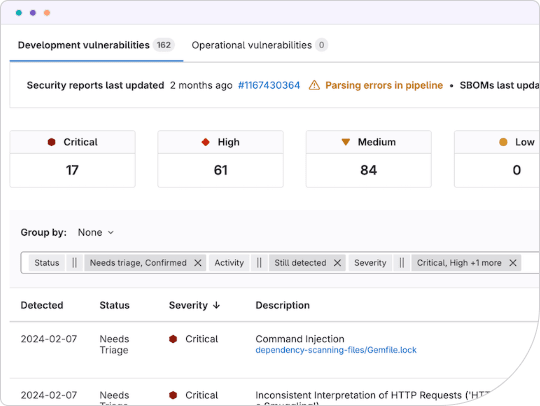
Análisis continuo de vulnerabilidades: Se acabaron las vulnerabilidades inesperadas en una dependencia que no has tocado en meses.
SAST: Detecta las vulnerabilidades en tu propio código antes de su implementación, en lugar de esperar a que un cliente o auditor las encuentre.
Entradas de pipeline: Bloquea la inyección de variables de forma predeterminada en lugar de permitir que cualquiera con acceso a activadores personalice el pipeline.
Pipelines de cumplimiento: Asegúrate de que se apliquen las políticas importantes, ya sean controles regulatorios estándar o tu propio marco de políticas.
Implementa sin sobresaltos
Lanza software con confianza y de forma consistente utilizando herramientas de entrega de nivel empresarial.
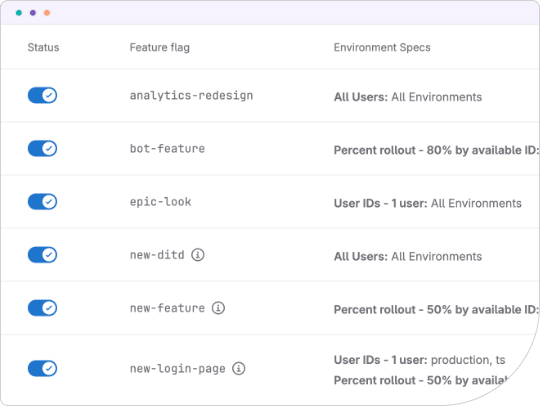
Entrega progresiva: Primero, realiza una prueba en producción con una pequeña muestra de tu base de usuarios.
Implementaciones canary: Implementa los cambios gradualmente para poder detectar los problemas cuando su impacto inicial sea mínimo.
Flexibilidad de implementación: Implementa en máquinas virtuales, clústeres de Kubernetes o FaaS en varias nubes, sin rediseñar tu pipeline para cada destino.
Dedica menos tiempo a supervisar pipelines.
Delega más tareas con una IA que comprende todo el ciclo de vida de tu software.
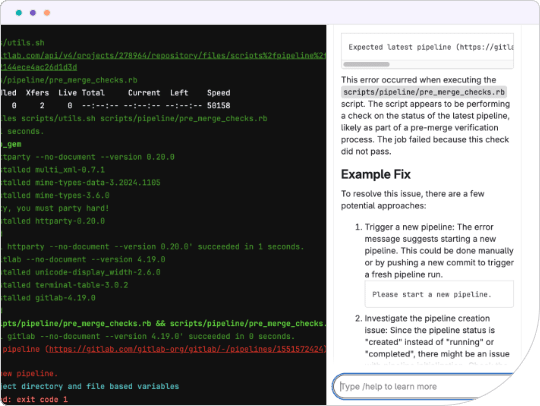
Explicaciones de las vulnerabilidades de seguridad: Obtén la explicación, la ruta de explotación y la solución en un solo lugar.
Análisis de causas raíz: Deja que la IA identifique por qué falló un pipeline. Sin tener que revisar registros.
Pronósticos del flujo de valor: Genera pipelines que cumplan desde el principio los estándares de tu organización.
Slide 1 of 4
Al cambiar a GitLab y automatizar la implementación, los equipos pasaron de entregas mensuales o semanales a entregas diarias o incluso varias veces al día.
80%
compilaciones de pipelines de CI más rápidas
90%
menos tiempo en el mantenimiento del sistema
80%
compilaciones de pipelines de CI más rápidas
90%
menos tiempo en el mantenimiento del sistema