Acelere a entrega de CI/CD com governança integrada
Acelere a entrega de CI/CD com governança integrada
Crie, teste, empacote e implante em uma única plataforma para poder agir com rapidez sem perder o controle.
Seu sistema não foi criado para tanto tráfego.
Os pipelines criados para commits em ritmo humano começam a apresentar problemas quando os agentes enviam código por push na velocidade da máquina.
A programação ficou mais rápida com a IA. Se a compilação, os testes e a implantação não acelerarem também, esse ganho ficará estagnado no commit e não será entregue.
Não deixe que seu pipeline impeça você de avançar
Configurações copiadas e coladas, um branch principal que nunca é estável, pipelines lentos demais para fornecer feedback rápido: nada disso é inevitável ou custo do crescimento.
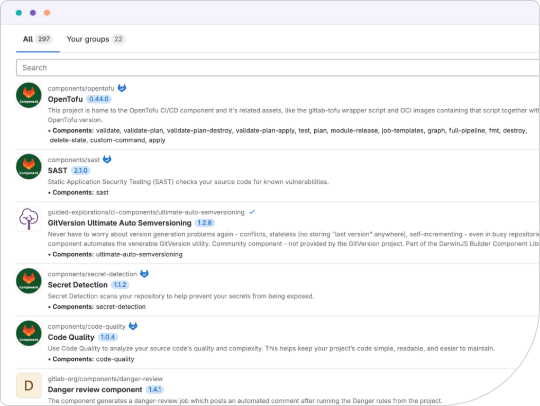
Catálogo de CI/CD: chega de copiar e colar a mesma configuração de pipeline em todos os projetos novos. Chega de descobrir meses depois que metade delas está desatualizada.
Análise de componentes: veja como seus componentes compartilhados de CI/CD estão sendo adotados e quais projetos estão executando versões desatualizadas.
Trens de merge: pare de cuidar de um branch principal vermelho causado por merges conflitantes que foram executados consecutivamente.
Pipelines primários-secundários + execução de DAG: divida os pipelines em crescimento em pipelines secundários independentes para que os testes comecem assim que uma dependência for concluída.
Fluxos de trabalho entre projetos: identifique uma alteração no front-end capaz de afetar o back-end antes da entrega.
Runners hospedados: execute tarefas de CI/CD sem precisar provisionar ou manter sua própria infraestrutura.
Pare de descobrir problemas de segurança após a entrega dos produtos
Detecte vulnerabilidades e gere evidências de conformidade enquanto o código ainda está em desenvolvimento, não quando já é uma simulação de emergência.
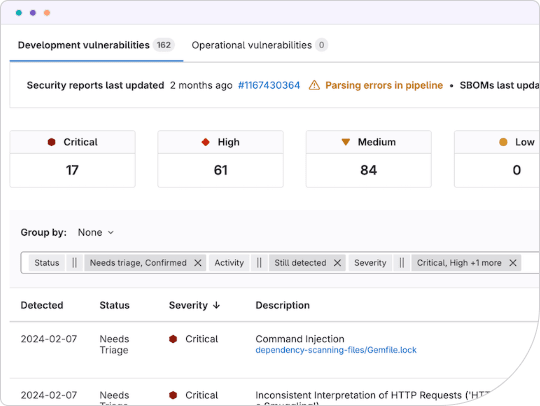
Análise contínua de vulnerabilidades: chega de vulnerabilidades inesperadas em uma dependência que você não modifica há meses.
SAST: detecte vulnerabilidades no seu próprio código antes da implementação, não depois que forem encontradas por um cliente ou auditor.
Entradas do pipeline: bloqueie a injeção de variáveis por padrão, em vez de deixar a personalização do pipeline aberta para qualquer pessoa com acesso ao acionador.
Pipelines de conformidade: garanta que políticas importantes sejam aplicadas, sejam controles regulatórios padrão ou sua própria estrutura de políticas.
Implantação sem medo
Lance software com confiança e consistência usando ferramentas de distribuição de nível empresarial.
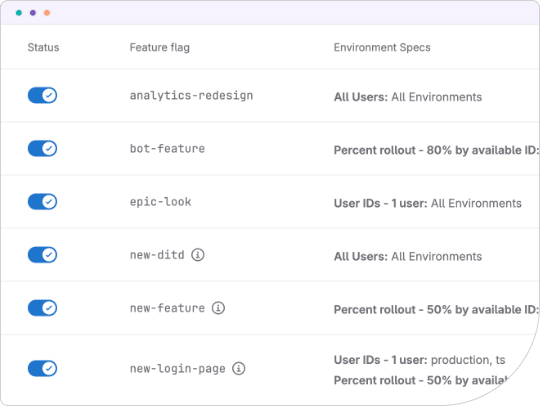
Entrega progressiva: faça testes no ambiente de produção com uma pequena parcela da sua base de usuários primeiro.
Implantações canário: implemente as mudanças gradualmente para poder detectar problemas enquanto o impacto ainda for pequeno.
Flexibilidade de implantação: implante em máquinas virtuais, clusters Kubernetes ou FaaS a partir de múltiplas nuvens, sem precisar reestruturar seu pipeline para cada destino.
Diminua o tempo de monitoramento dos pipelines
Delegue mais tarefas com IA que entende todo o ciclo de vida do seu software.
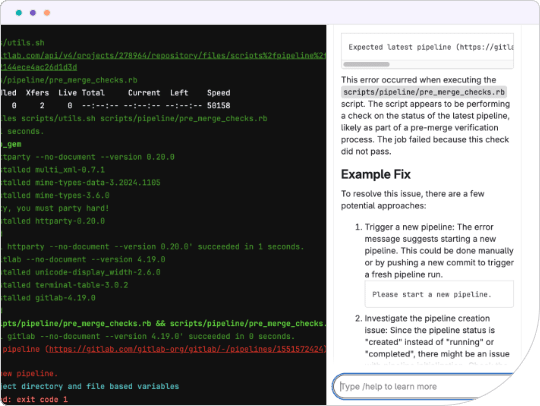
Explicações de vulnerabilidades de segurança: encontre a explicação, o caminho do exploit e a correção em um só lugar.
Análise da causa raiz: deixe a IA identificar por que um pipeline falhou. Sem análise de logs.
Previsões de fluxo de valor: gere pipelines que sigam os padrões da sua empresa desde o início.
Slide 1 of 4
Ao mudar para o GitLab e automatizar a implantação, as equipes substituíram as entregas mensais ou semanais por entregas diárias ou múltiplas.
80%
mais rapidez nas criações de pipeline de CI
90%
menos tempo gasto em manutenção do sistema
80%
mais rapidez nas criações de pipeline de CI
90%
menos tempo gasto em manutenção do sistema