Saiba como o GitLab reduziu o tempo de resolução de incidentes de 30 dias para 1 hora
Encontre código inseguro enquanto é escrito com orientações que os desenvolvedores podem usar diretamente nas suas solicitações de merge.
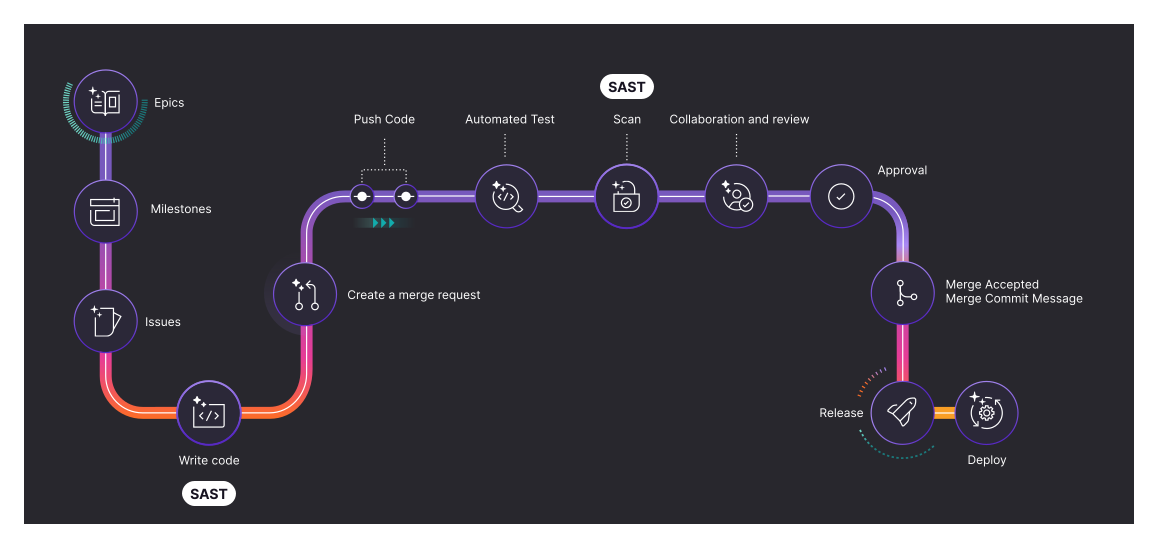

Testes de segurança integrados na plataforma onde equipes e agentes já trabalham.


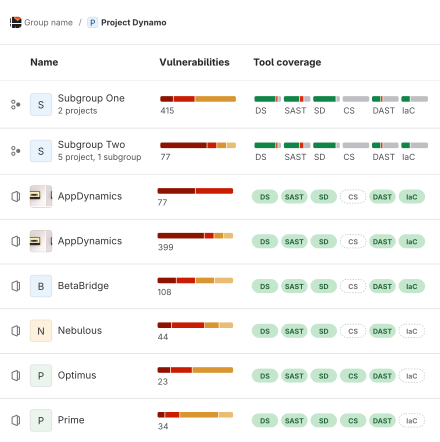
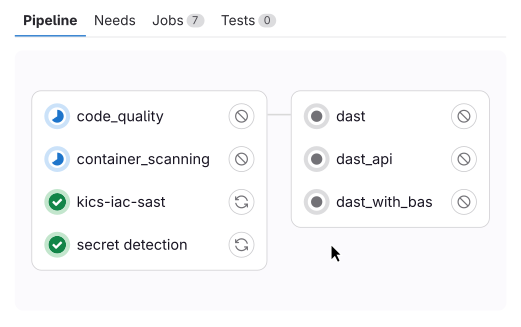
Use scanners como SAST, SCA, detecção de segredos e DAST em uma única plataforma. Reduza custos, sobrecarga de integração e o tempo gasto gerenciando ferramentas fragmentadas.
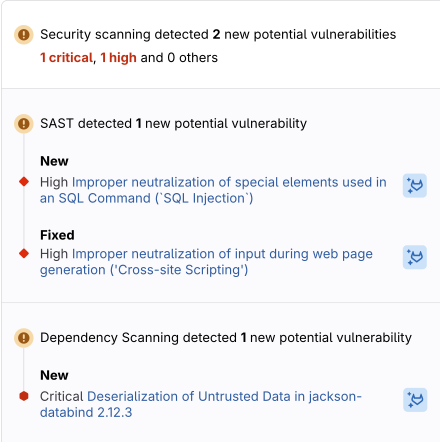
As detecções de segurança aparecem direto em solicitações de merge e IDEs. Sem mudança de contexto, sem novas interfaces de usuário, sem sistemas separados. Equipes e agentes mantêm o ritmo de trabalho.
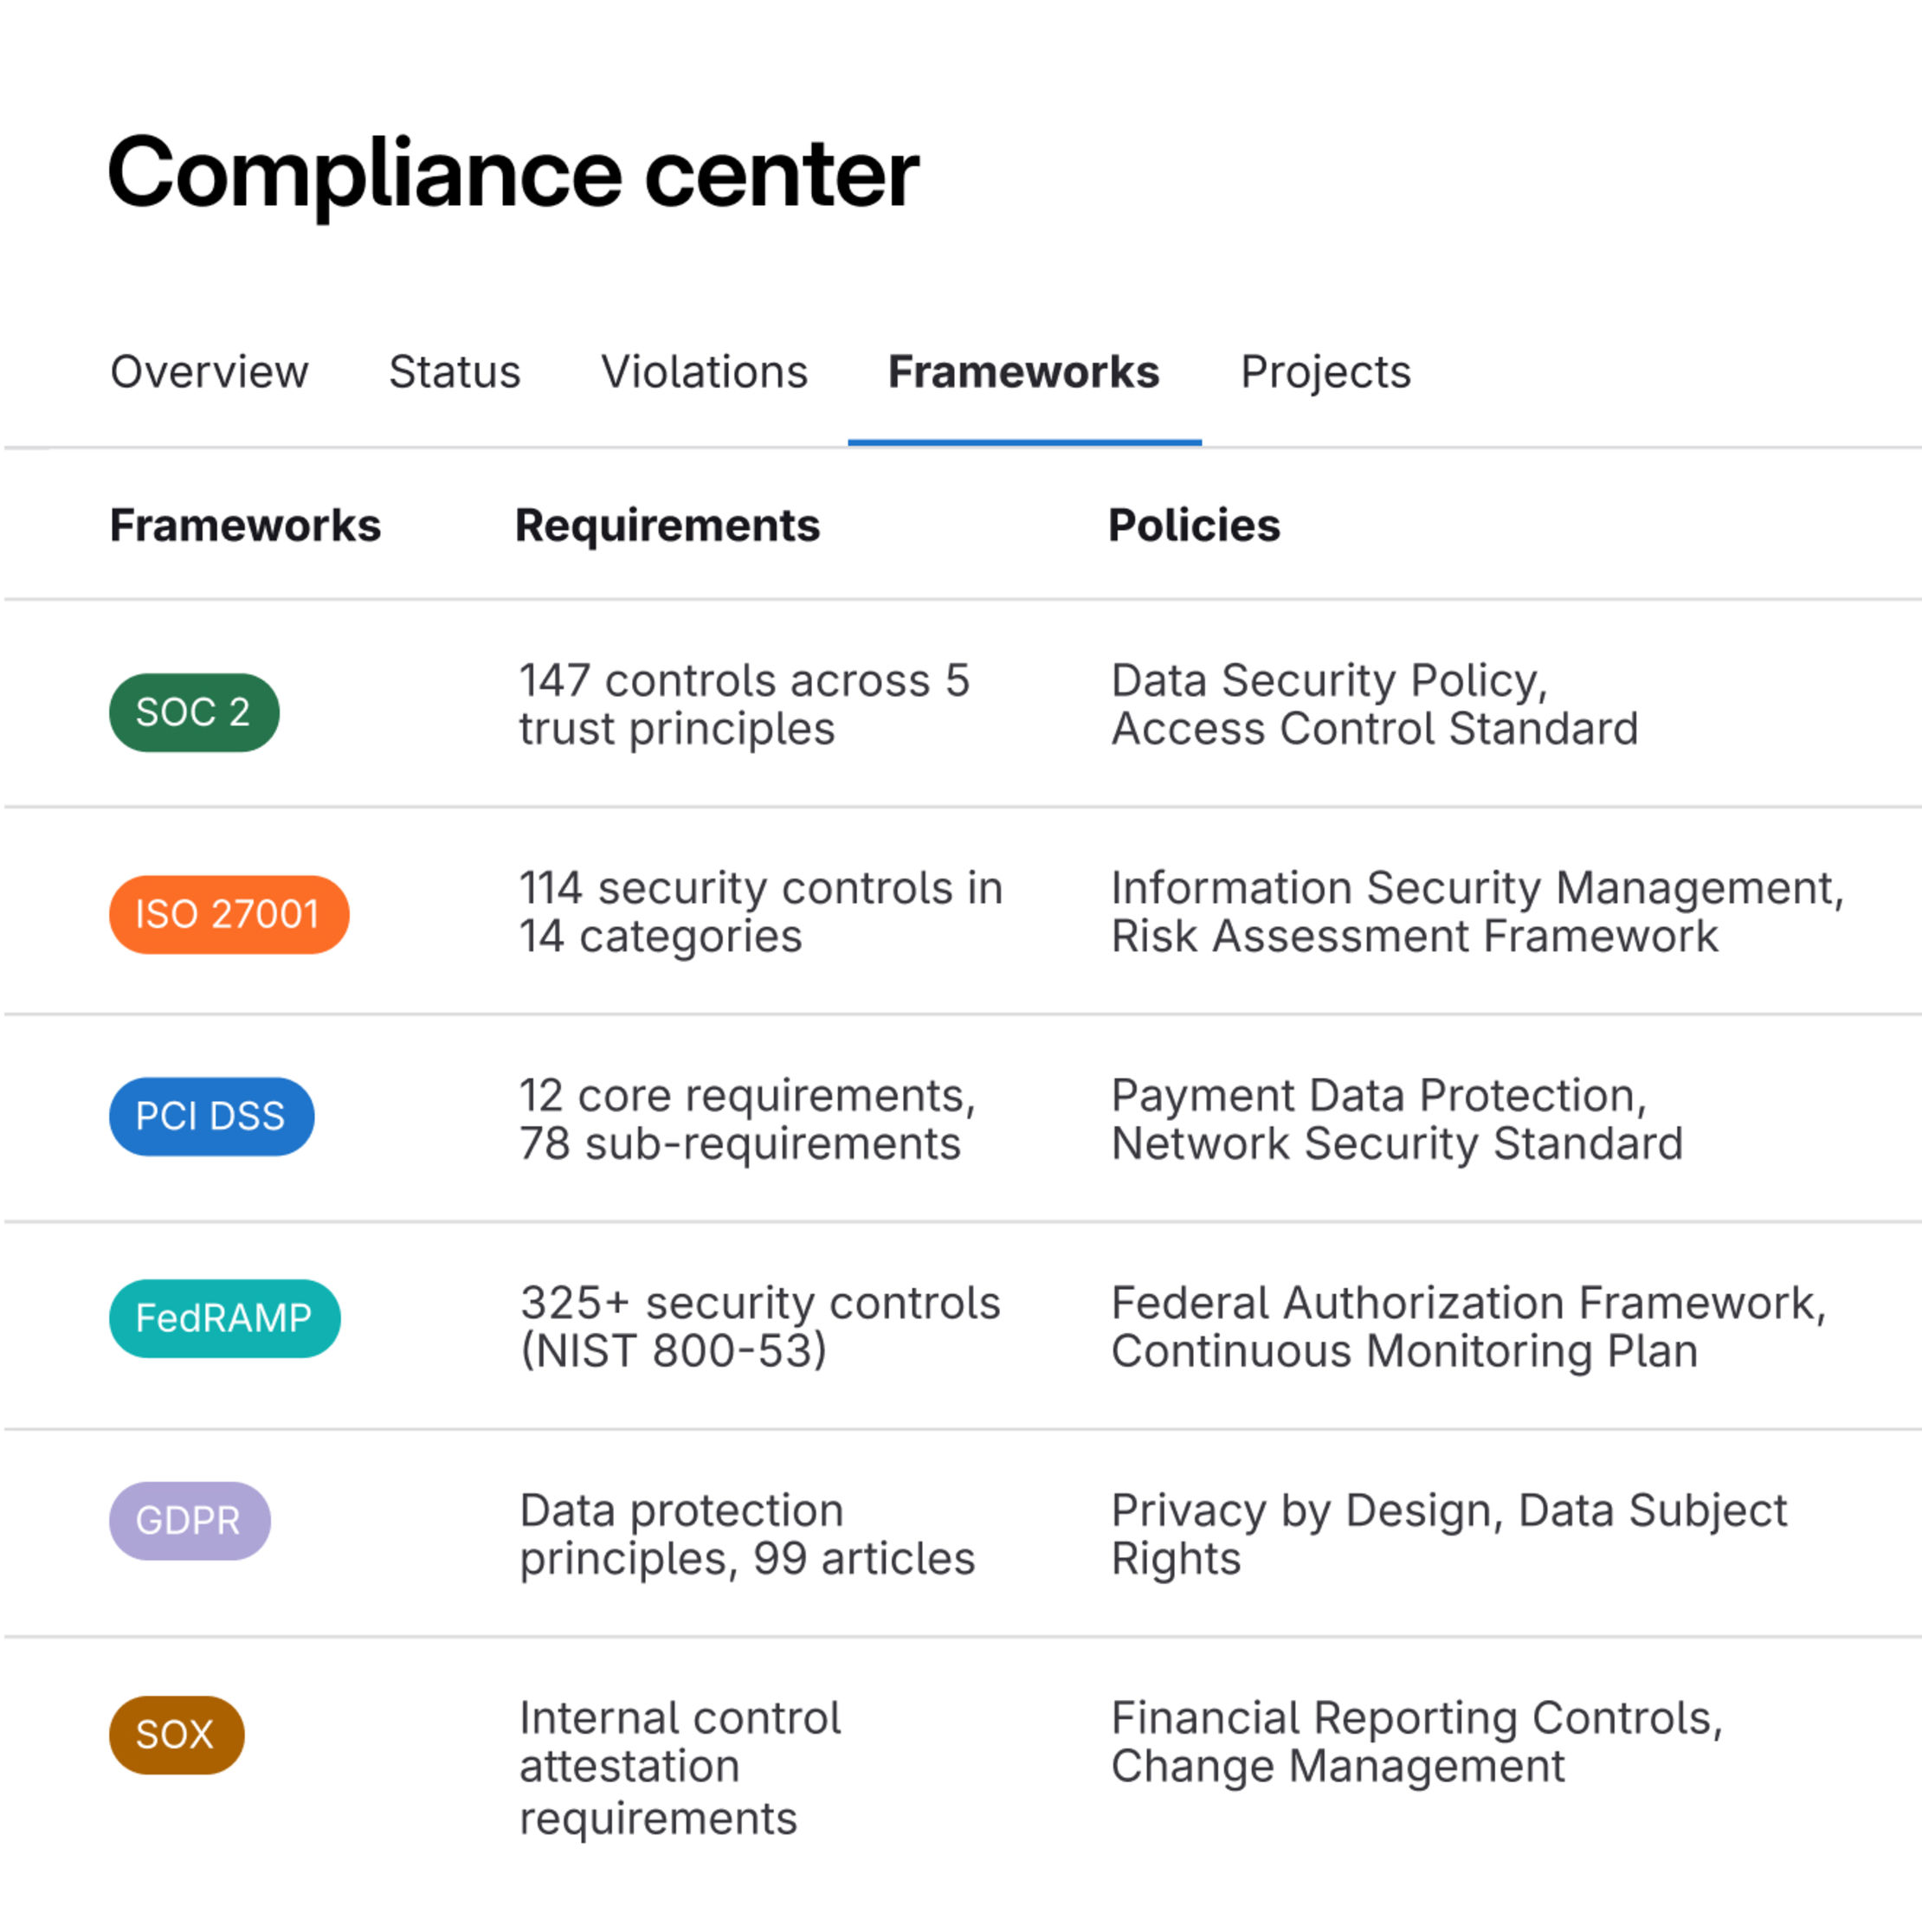
Varreduras, políticas e aprovações são executadas dentro do pipeline, e não à parte. As descobertas chegam à solicitação de merge, e as evidências de auditoria são geradas automaticamente à medida que a alteração avança.
Encontre código inseguro enquanto é escrito com orientações que os desenvolvedores podem usar diretamente nas suas solicitações de merge.
Explica a vulnerabilidade, como pode ser explorada e fornece orientação de remediação para que as equipes e seus agentes de IA possam corrigir problemas de segurança mais rapidamente, expandir suas capacidades e escrever código mais seguro.
Cria uma solicitação de merge com mudanças de código para remediar a vulnerabilidade, ajudando os desenvolvedores a corrigir problemas rapidamente sem sair do fluxo de trabalho.
Detecte as vulnerabilidades antes que elas cheguem à produção
As verificações integradas são executadas a cada push para detectar código inseguro durante o desenvolvimento, quando as correções têm o menor custo.
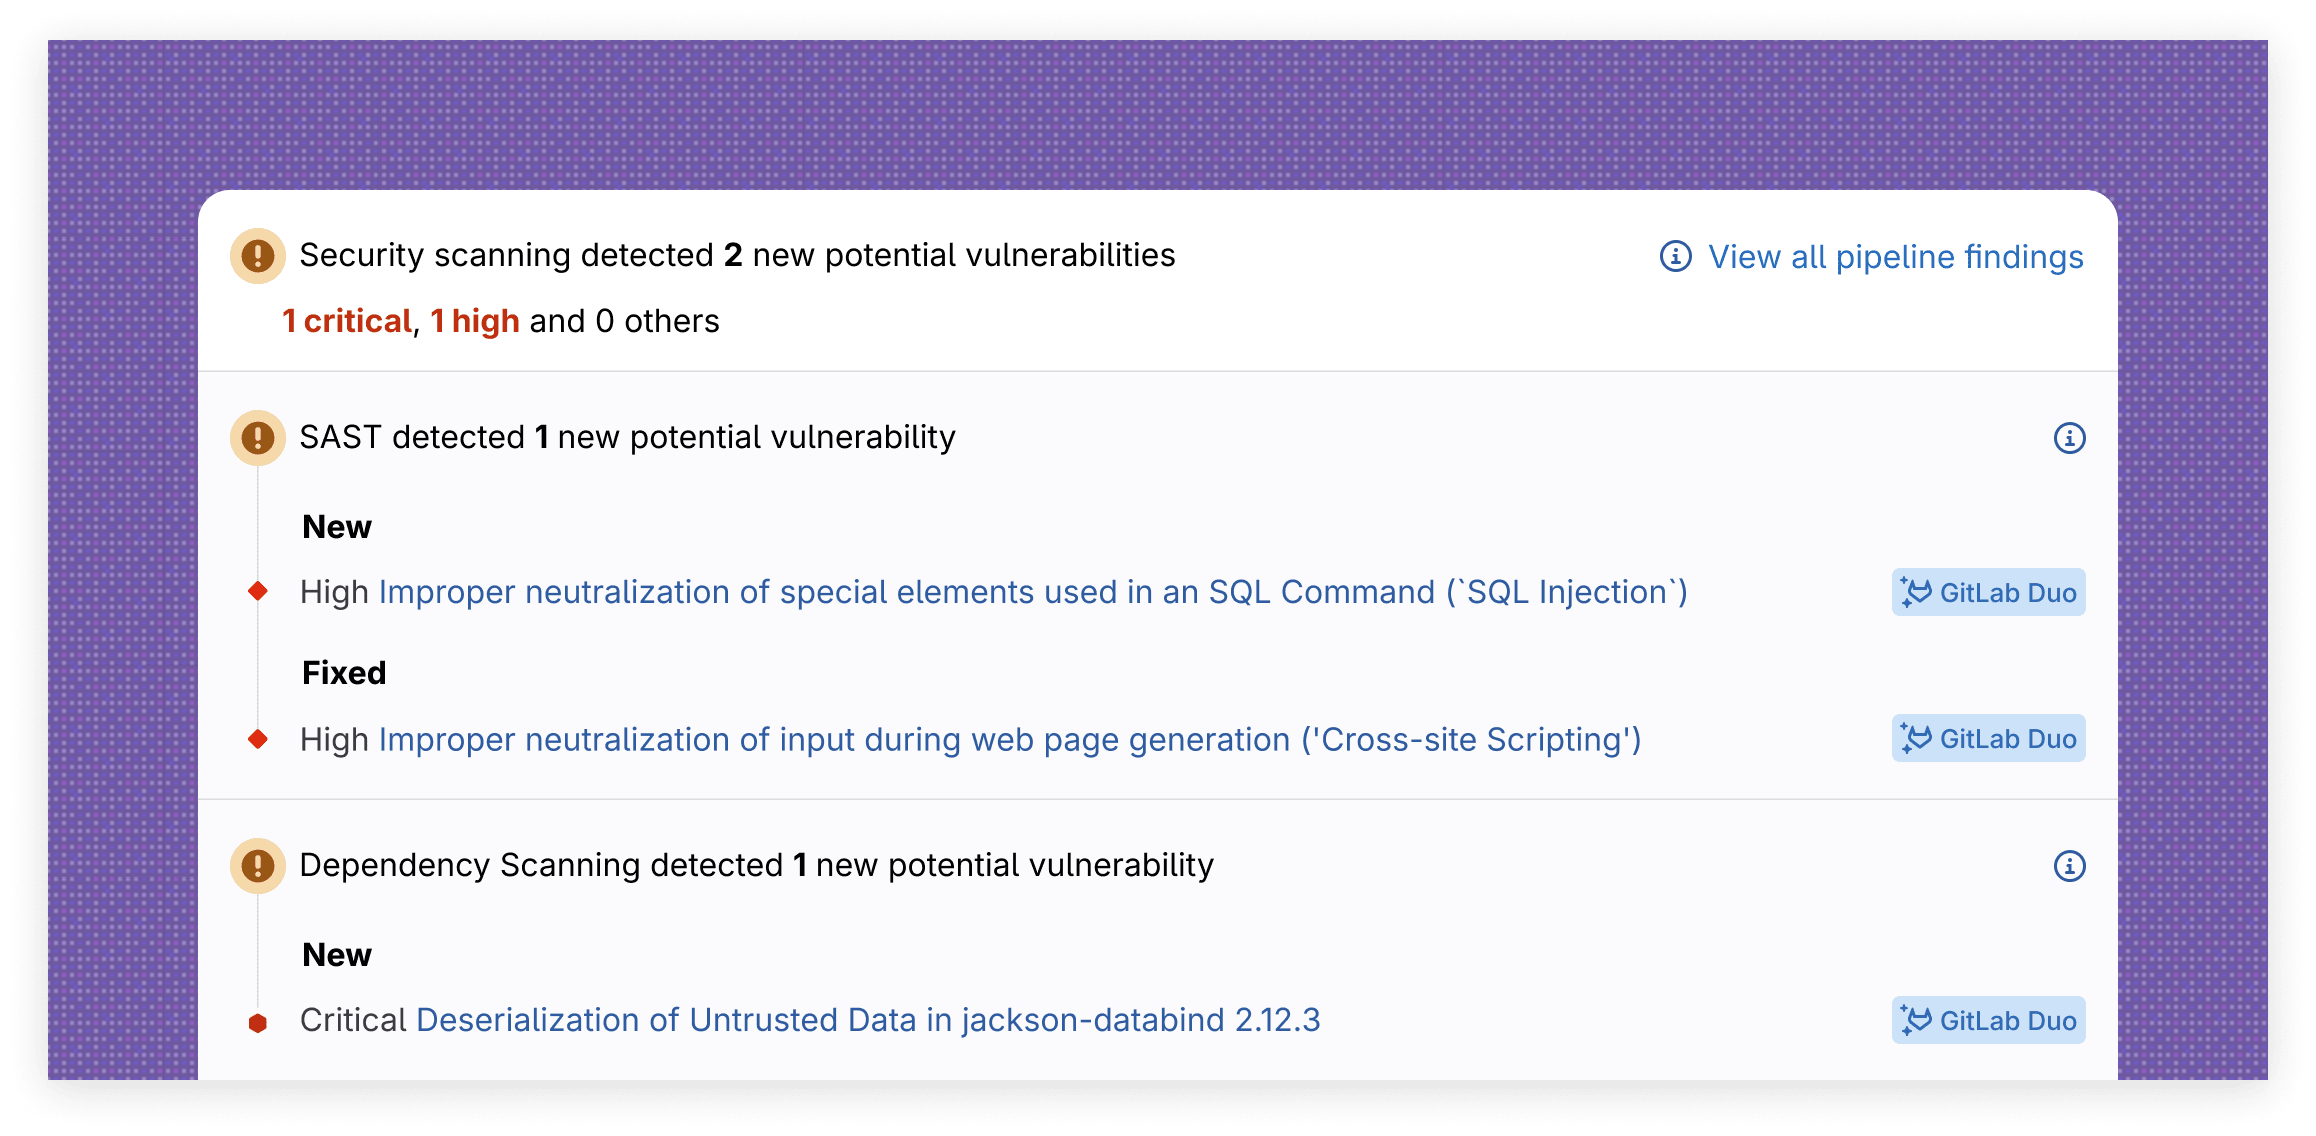
Integre análises de segurança ao seu pipeline CI/CD com orquestração inteligente. Isso garante que as equipes de software e seus agentes de IA recebam feedback antecipado sobre riscos potenciais e vulnerabilidades no código, permitindo entregar código seguro mais rapidamente.
Use as teclas de seta esquerda e direita para navegar entre os cartões. Deslize em dispositivos sensíveis ao toque.
Você está trocando velocidade por segurança?
Criamos uma estrutura de maturidade com base na nossa experiência de trabalho com clientes líderes do setor. Ela oferece orientação prescritiva sobre como progredir rapidamente em três etapas de maturidade.
O teste leva no máximo 5 minutos
Comece a criar mais rápido hoje