


Découvrez comment GitLab a réduit le temps de résolution des incidents de 30 jours à 1 heure
Les agents écrivent du code à la vitesse machine, les politiques sécurisent chaque merge
Les agents écrivent du code à la vitesse machine, les politiques sécurisent chaque merge
Tests de sécurité intégrés à la plateforme où les équipes et les agents travaillent déjà.
De la revue manuelle à la gouvernance continue
Moins d'outils, plus de sécurité
Consolidez les scanners comme les tests statiques de sécurité des applications (SAST), les tests dynamiques de sécurité des applications (DAST), l'analyse de la composition logicielle (SCA) et la détection des secrets sur une seule plateforme. Réduisez les coûts, la complexité d'intégration et le temps consacré à la gestion d'outils fragmentés.

Une AppSec que les développeurs vont adorer
Les risques de sécurité détectés apparaissent directement dans les merge requests et les IDE, sans changement de contexte, sans nouvelles interfaces utilisateur et sans systèmes séparés, ce qui permet aux équipes de développement et aux agents de rester concentrés.

Conformité logicielle ? Validée
Appliquez les contrôles pour SOC 2, ISO 27001 et PCI DSS, et collectez automatiquement des preuves prêtes pour l'audit dans chaque pipeline.
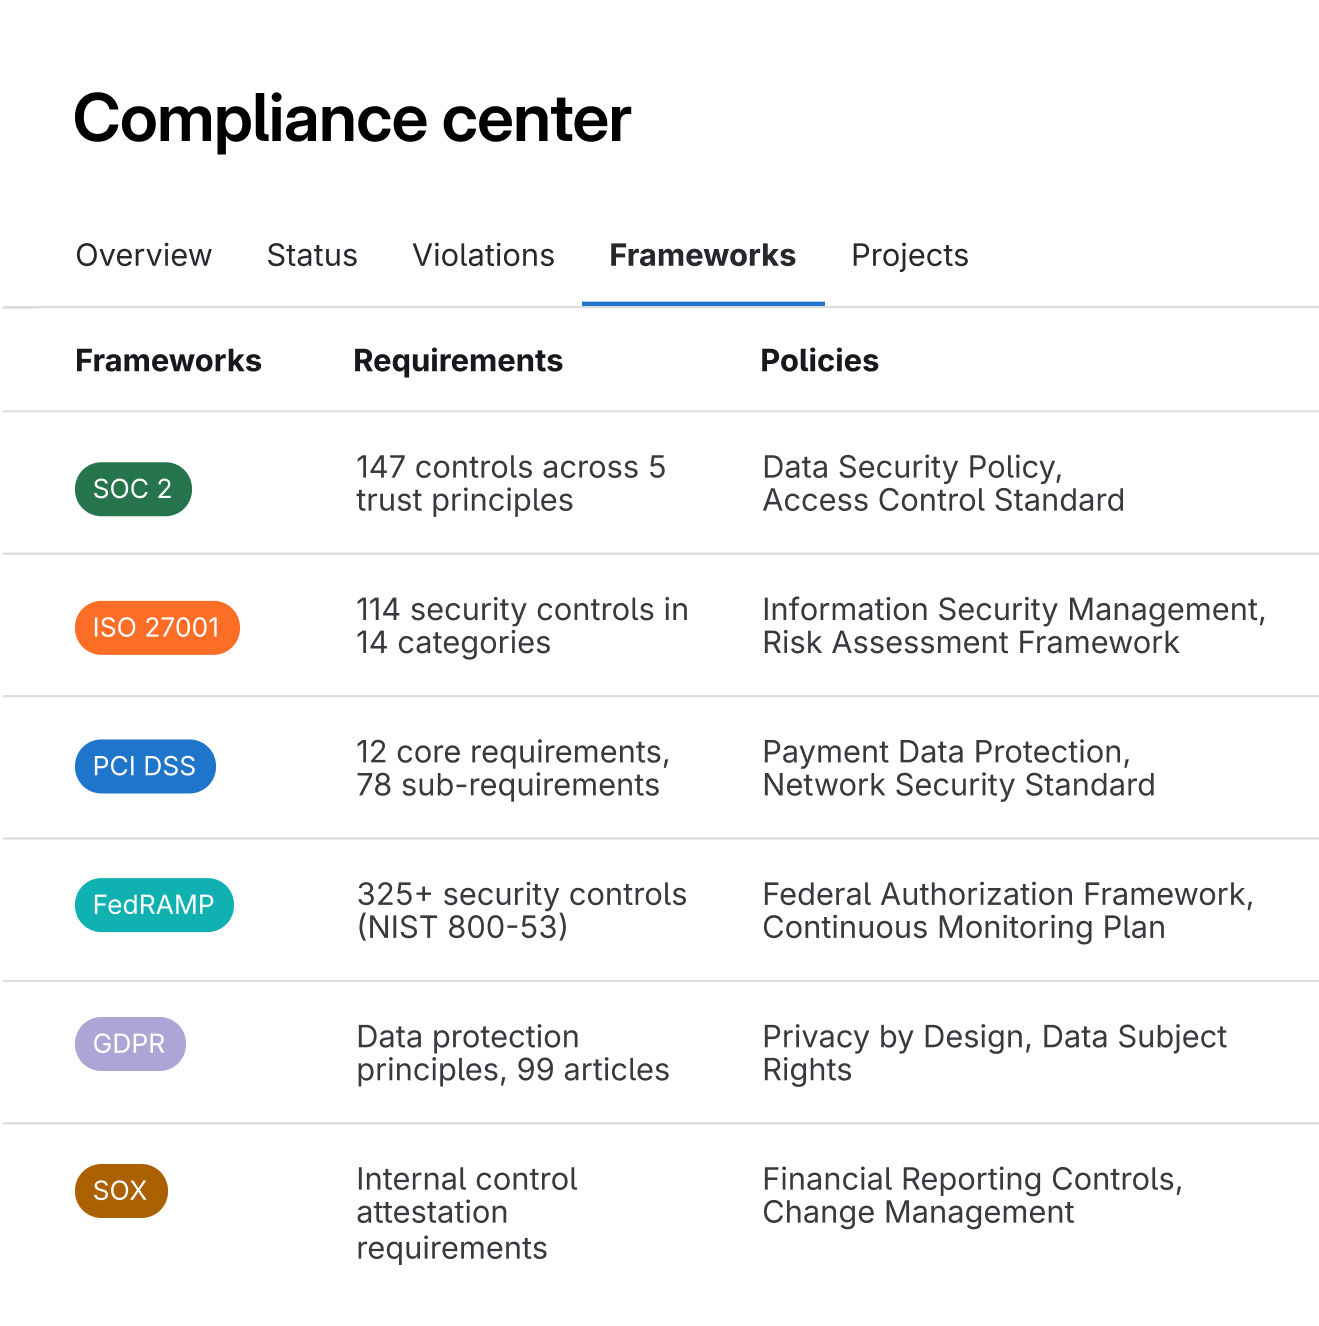
Couverture de sécurité grâce à la politique en tant que code tout au long du SDLC
Détectez le code non sécurisé au moment de l'écriture avec des conseils que les développeurs peuvent appliquer directement dans leurs merge requests.


GitLab Duo Vulnerability Explanation
Explique la vulnérabilité et la manière dont elle peut être exploitée, et fournit des conseils de correction pour que les équipes et leurs agents d'IA puissent résoudre les problèmes de sécurité plus rapidement, développer leurs capacités et écrire du code plus sécurisé.
GitLab Duo Vulnerability Resolution
Crée automatiquement une merge request avec des modifications de code pour corriger la vulnérabilité, ce qui aide les équipes à résoudre les problèmes rapidement sans quitter leur workflow.
Gouvernance continue, là où les logiciels sont créés
Détectez les vulnérabilités avant qu'elles n'atteignent l'environnement de production
Détectez les vulnérabilités avant qu'elles n'atteignent l'environnement de production
Les scans intégrés s'exécutent à chaque push pour détecter le code non sécurisé pendant le développement, c'est-à-dire quand les corrections sont moins coûteuses.

Découvrez les scans de sécurité en action dans le pipeline de développement
Intégrez facilement les scans de sécurité dans votre pipeline CI/CD avec l'orchestration intelligente. Les équipes logicielles et leurs agents d'IA reçoivent ainsi des retours précoces sur les risques potentiels et les vulnérabilités dans leur code, ce qui vous permet de livrer du code plus sécurisé plus rapidement.

Faut-il sacrifier la rapidité pour garantir la sécurité ?
Nous avons créé un framework de maturité en nous appuyant sur notre expérience acquise auprès de clients de premier plan dans leur secteur. Il fournit des recommandations concrètes sur la manière de progresser rapidement à travers trois étapes de maturité.
Obtenir mon score de maturité en matière de sécurité
Le questionnaire ne prendra pas plus de 5 minutes.
Des résultats éprouvés à grande échelle
13x 30 %
 50 %
 13x30 %50 %13x30 %50 %
plus rapide pour effectuer des scans de sécurité
30 %des vulnérabilités détectées plus tôt dans le SDLC
50 %plus rapide pour détecter des vulnérabilités
13xplus rapide pour effectuer des scans de sécurité
30 %des vulnérabilités détectées plus tôt dans le SDLC
50 %plus rapide pour détecter des vulnérabilités
13xplus rapide pour effectuer des scans de sécurité
30 %des vulnérabilités détectées plus tôt dans le SDLC
50 %plus rapide pour détecter des vulnérabilités