CI/CD
Accelera la distribuzione CI/CD, con la governance integrata
Esegui build, test, packaging e deployment su un'unica piattaforma, per muoverti velocemente senza perdere il controllo.
La tua pipeline non è stata progettata per tutto questo traffico
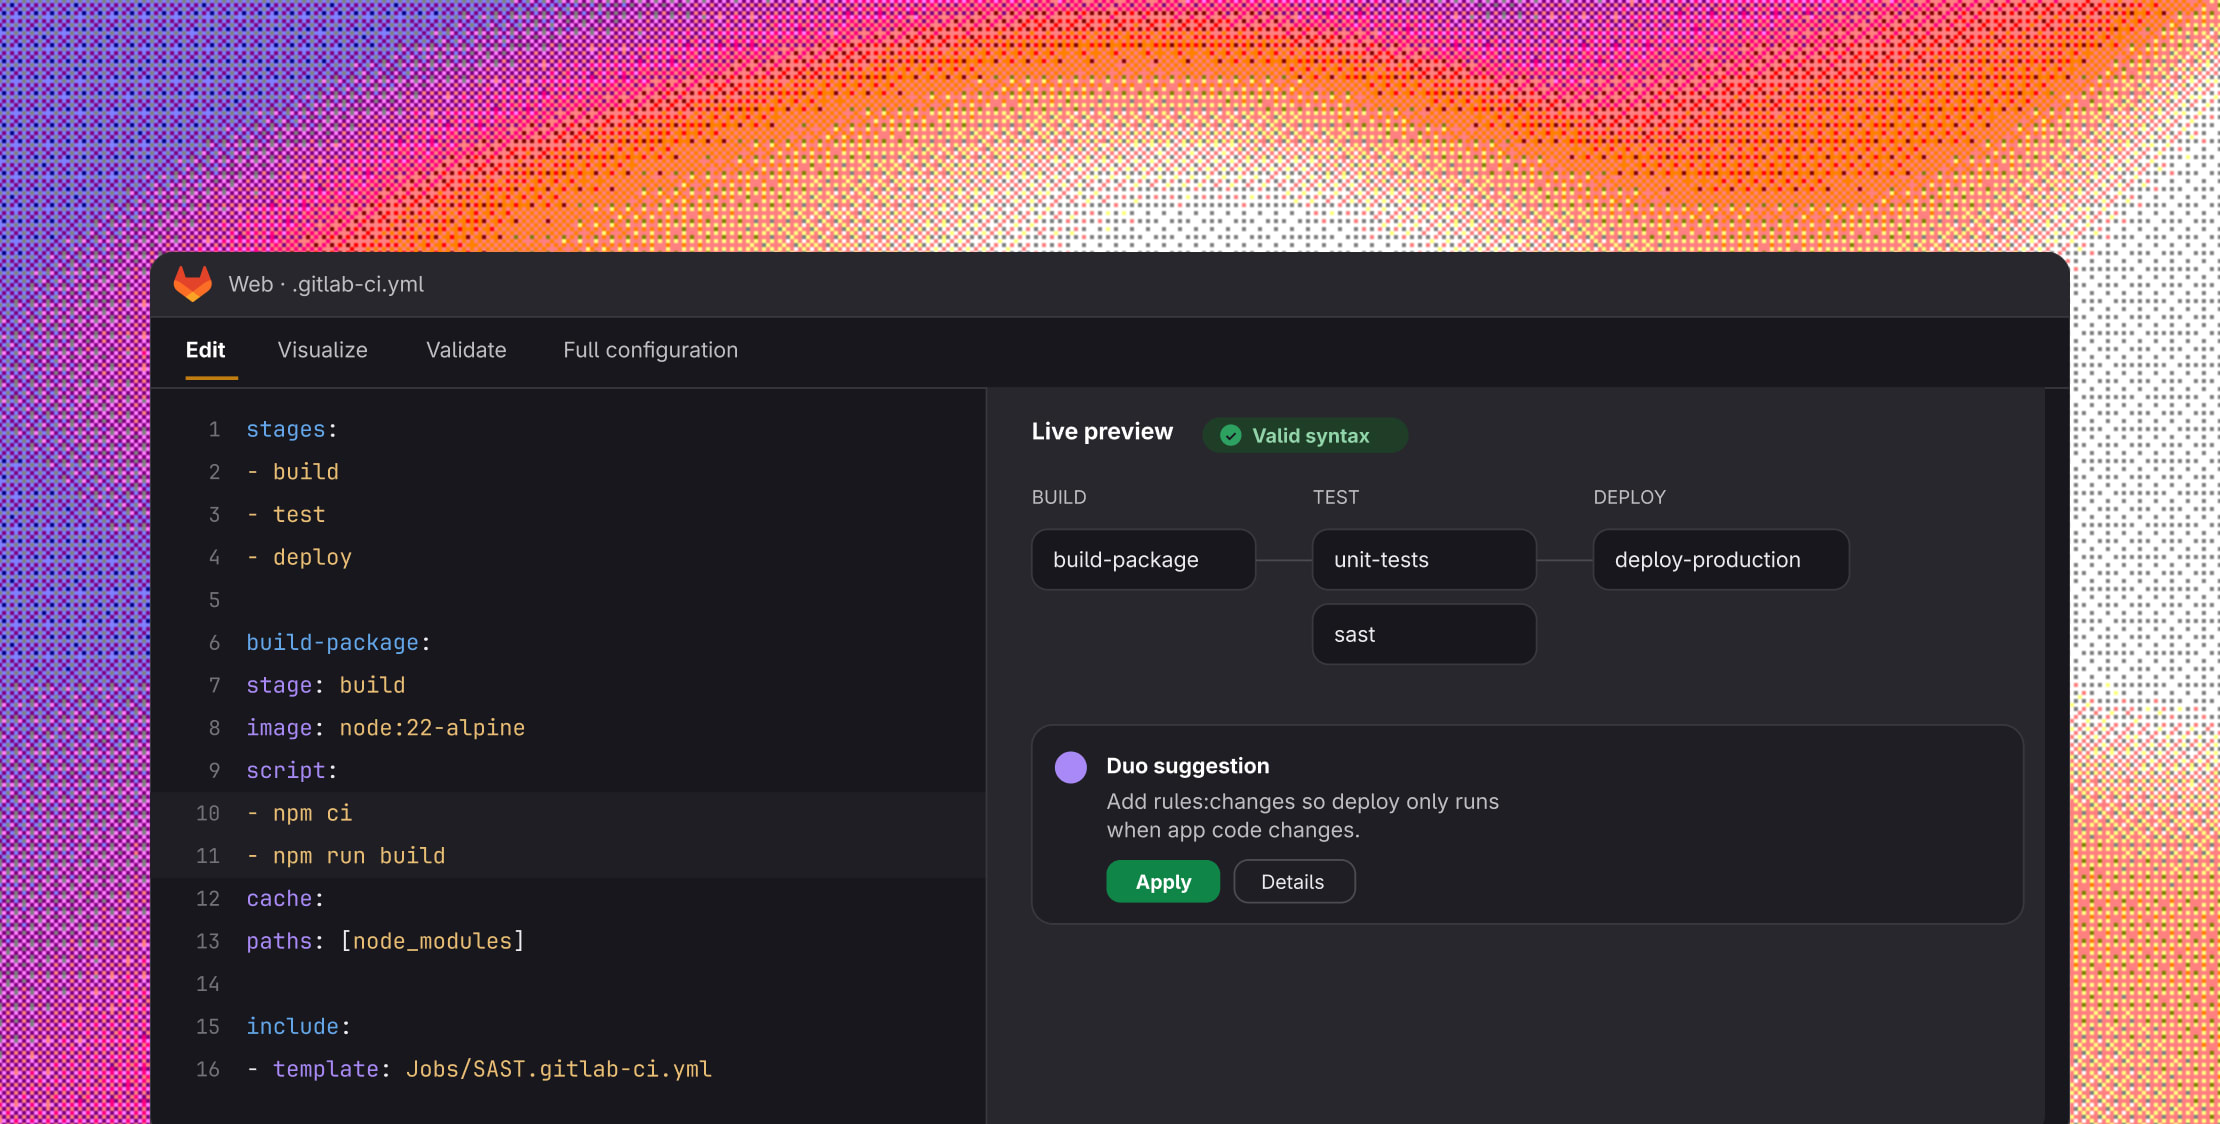
Le pipeline progettate per i commit al ritmo delle persone iniziano a cedere quando gli agenti eseguono il push del codice alla velocità delle macchine.
Con l'IA la programmazione è diventata più veloce. Se build, test e deployment non accelerano di pari passo, quel vantaggio si ferma al commit e non arriva al rilascio. Automatizza build, test, packaging e deployment dal commit alla produzione, così la velocità guadagnata nell'IDE arriva fino al traguardo.
Scopri di piùNon lasciare che la tua pipeline ti rallenti
Configurazioni copiate e incollate, un ramo principale mai stabile, pipeline troppo lente per fornire feedback rapidi: niente di tutto questo è inevitabile o il prezzo da pagare per crescere.
Scopri come iniziare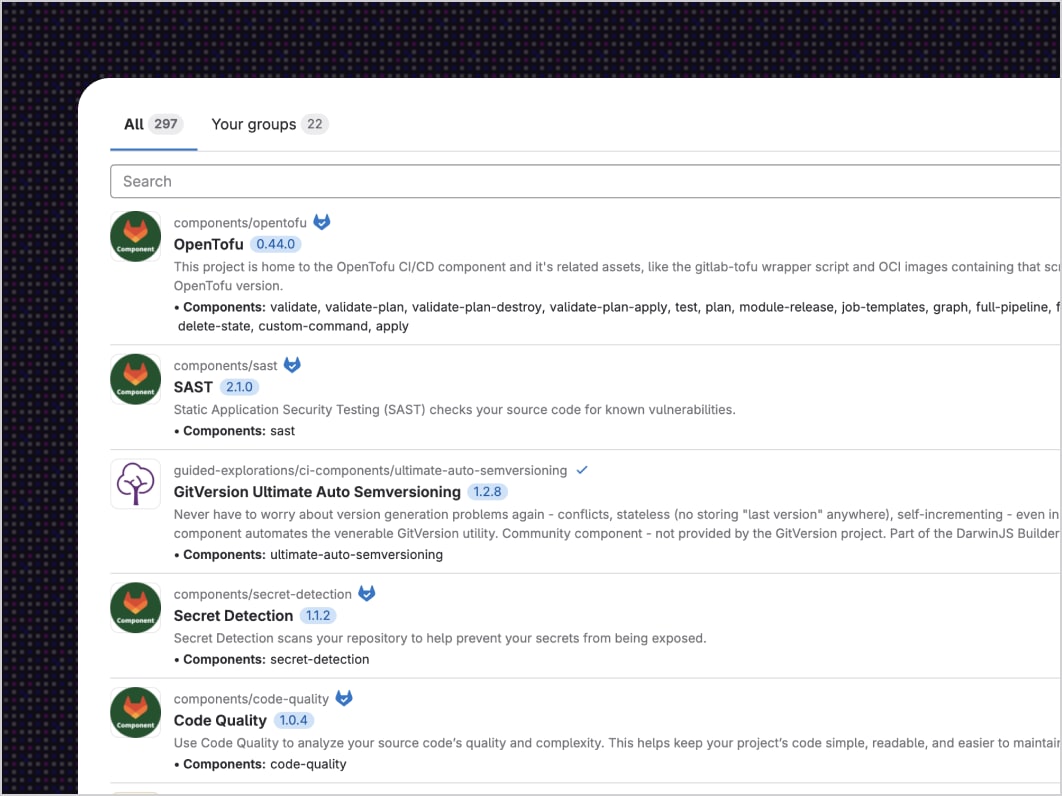
Scala le tue pipeline CI/CD con:
Catalogo CI/CD: basta copiare e incollare la stessa configurazione della pipeline in ogni nuovo progetto. Pubblica una sola volta componenti riutilizzabili e con controllo delle versioni.
Component Analytics: scopri come vengono adottati i componenti CI/CD condivisi e quali progetti usano versioni obsolete.
Merge train: smetti di sorvegliare un ramo principale in errore a causa di merge in conflitto eseguiti uno dopo l'altro.
Pipeline padre-figlio + esecuzione DAG: suddividi le pipeline sempre più grandi in sotto-pipeline indipendenti, così i test partono non appena una dipendenza è completata.
Pipeline tra progetti: individua una modifica del frontend che compromette il backend prima che venga rilasciata.
Runner ospitati: esegui i job CI/CD senza dover predisporre o gestire la tua infrastruttura.
Smetti di scoprire i problemi di sicurezza dopo il rilascio
Individua le vulnerabilità e genera le prove di conformità quando il codice è ancora nella pipeline, non quando è già un'emergenza.
Approfondisci i temi di sicurezza e conformità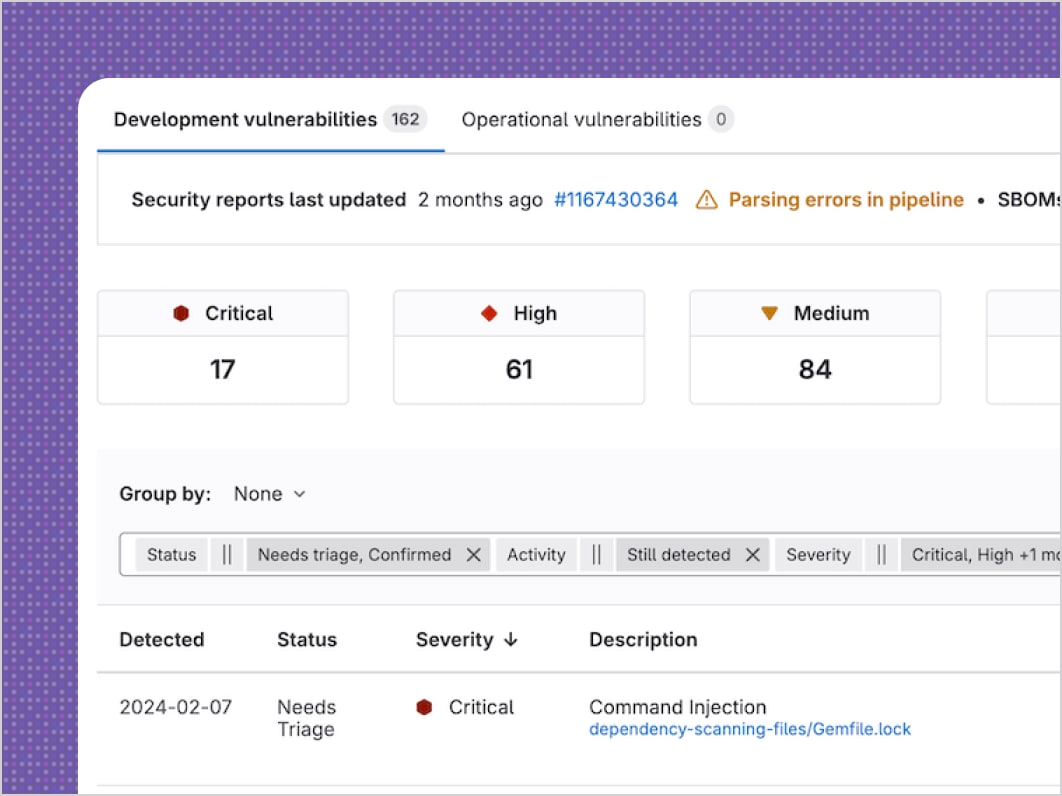
Integra sicurezza e governance nella tua pipeline con:
Analisi continua delle vulnerabilità: niente più vulnerabilità a sorpresa in una dipendenza che non tocchi da mesi.
SAST: individua le vulnerabilità nel tuo codice prima del deployment, anziché dopo che le ha scoperte un cliente o un auditor.
Input della pipeline: blocca per impostazione predefinita l'iniezione di variabili, invece di lasciare la personalizzazione della pipeline aperta a chiunque abbia accesso ai trigger.
Pipeline di conformità: non devi più scegliere tra velocità e conformità: le policy applicate come codice vengono eseguite alla stessa velocità della tua pipeline.
Esegui il deployment senza trattenere il fiato
Rilascia software con sicurezza e coerenza grazie a strumenti di distribuzione di livello enterprise.
Scopri il deployment a livello aziendale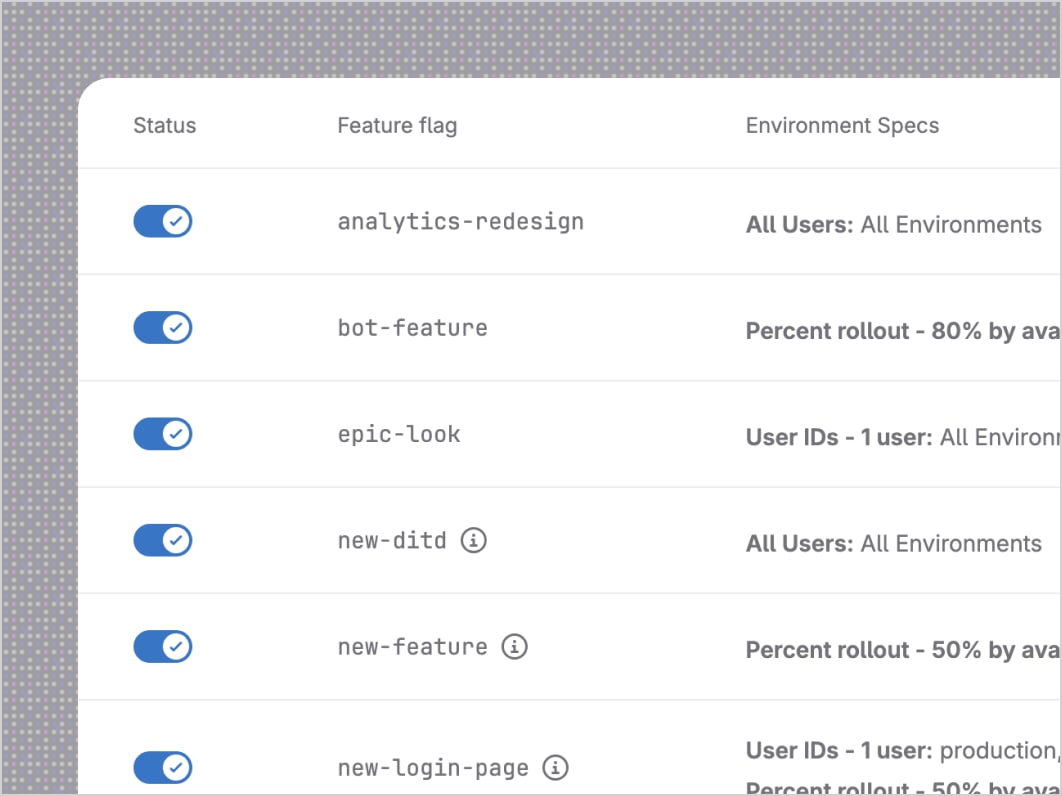
Rilascia il tuo software con:
Distribuzione progressiva: esegui prima i test in produzione su una piccola parte dei tuoi utenti.
Deployment canary: individua i problemi quando l'impatto è ancora limitato, non dopo che hanno raggiunto tutti gli utenti.
Flessibilità del deployment: esegui il deployment su macchine virtuali, cluster Kubernetes o FaaS di diversi fornitori cloud, senza dover riprogettare la pipeline per ogni destinazione.
Smetti di passare una settimana a verificare cosa è davvero in esecuzione
Una volta rilasciato un componente o un modello di pipeline, è facile perdere di vista dove viene eseguito, in quale versione e se sta peggiorando senza che nessuno se ne accorga. Almeno finché qualcosa non si rompe e devi controllare un repository dopo l'altro per capirlo.
Scopri GitLab DuoOttieni visibilità sulle tue pipeline con:
Vista generale dell'adozione in Component Analytics: stabilisci le priorità di manutenzione e giustifica gli investimenti vedendo quali componenti sono ampiamente adottati e quali sono stati abbandonati. Scopri di più.
Vista dettagliata dell'utilizzo dei componenti in Component Analytics: trova e correggi subito le versioni obsolete dei componenti invece di passare una settimana a controllarle manualmente. Scopri di più.
Meno tempo a sorvegliare le pipeline, più tempo per i rilasci
Delega di più con un'IA che comprende l'intero ciclo di vita del tuo software.
Scopri GitLab DuoRisolvi i problemi e automatizza la tua pipeline con:
Spiegazione delle vulnerabilità di sicurezza: ottieni la spiegazione, il percorso di exploit e la correzione in un unico posto.
Analisi della causa principale: lascia che sia l'IA a individuare il motivo per cui una pipeline non è riuscita, senza dover scavare nei log.
CI Expert Agent: genera pipeline che rispettano fin dall'inizio gli standard della tua organizzazione.
Slide 1 of 4
Passando a GitLab e automatizzando il deployment i team sono passati da distribuzioni mensili o settimanali a distribuzioni giornaliere o plurigiornaliere.
80%
build della pipeline CI più veloci
90%
risparmio di tempo per la manutenzione del sistema
80%
build della pipeline CI più veloci
90%
risparmio di tempo per la manutenzione del sistema
Blog
5 modi in cui la logica delle pipeline di GitLab risolve problemi di ingegneria reali
Monorepo, microservizi, deployment in più ambienti e grattacapi di governance: tutti risolti con schemi componibili.
Blog
Monitora l'utilizzo dei componenti CI in tutta l'organizzazione
Verifica se gli standard condivisi delle pipeline vengono davvero rispettati, senza andare a tentativi.
Video
Come Indeed ha trasformato la sua piattaforma CI con GitLab
Scopri come il sito di ricerca di lavoro n. 1 al mondo ha migrato migliaia di progetti a GitLab CI, aumentando la produttività e riducendo i costi.
Inizia subito a sviluppare più velocemente
Guida il futuro