GitLab-Blog
Empfohlene Blogbeiträge
Sicherheit
Offengelegtes GitLab-Token rotieren und GitLab Duo den Code korrigieren lassen
Secret Detection findet ein aktives Personal Access Token: widerrufen, Ersatz im GitLab Secrets Manager speichern, KI-generierte Korrektur mergen.
KI
Slack-Unterhaltungen in vertrauenswürdige Software verwandeln
Ein @GitLab in einem Slack-Thread genügt, und Agenten von GitLab Duo übernehmen die Arbeit.
KI
Wiederkehrende Arbeit mit geplanten Automatisierungen am Laufen halten
Ein Zeitplan genügt: Flows erledigen Routinearbeit kontrolliert und nachvollziehbar in der Governed Software Factory, jetzt als Beta in GitLab 19.6.
Neueste Beiträge
Schwachstellen-Backlog mit agentischer Behebung abbauen
Mit GitLab 19.6 lassen sich Sicherheitsagenten für ganze Projektgruppen aktivieren und SAST-Funde nach ihrer Ausnutzbarkeit priorisieren.
Nach Kategorie durchsuchen

Was eine User Story ausmacht: Aufbau, Beispiele und Tipps
Eine User Story beschreibt eine Anforderung aus Sicht der Nutzer(innen) nach dem Muster "Als [Rolle] möchte ich [Ziel], damit [Nutzen]". Kurz und wertorientiert, eröffnet sie das Gespräch, aus dem neue Funktionen entstehen.
GitLab 18.10: Agile Planung mit Work-Items-Liste und gespeicherten Ansichten
Planung ohne Kontext-Wechsel – mit GitLab Duo Planner
Slack-Unterhaltungen in vertrauenswürdige Software verwandeln
Ein @GitLab in einem Slack-Thread genügt, und Agenten von GitLab Duo übernehmen die Arbeit.
Wiederkehrende Arbeit mit geplanten Automatisierungen am Laufen halten
GitLab Duo Agent Platform leistet bis zu doppelt so viel pro GitLab Credit
curl aus Omnibus-GitLab FIPS-Paketen in 19.0 entfernt
Ab Omnibus-GitLab 19.0 bündelt GitLab curl in FIPS-Paketen nicht mehr. Stattdessen wird curl der Linux-Distribution verwendet. Was das bedeutet.
Claude Opus 4.7 ist jetzt in GitLab Duo Agent Platform verfügbar
Passkeys jetzt für passwortlosen Login und 2FA bei GitLab verfügbar
Was ist GitLab? So setzen Unternehmen aus dem DACH-Raum die Plattform ein
Erfahre mehr über positive Erfahrungen, die Unternehmen mit GitLab in der Praxis machen.
Wachsende Compliance-Anforderungen meistern: bol setzt auf GitLab
Warum Finanzdienstleister auf Single-Tenant-SaaS setzen
DevOps-Vorteile: Was der Ansatz Teams bringt
DevOps führt Entwicklung und Betrieb zusammen – acht Vorteile im Überblick und ihre Messung mit DORA-Metriken.
GitLab für den Enterprise-Maßstab auslegen
So lassen sich die Gesamtbetriebskosten (TCO) einer DevOps-Plattform berechnen
GitLab Transcend Hackathon: die Gewinnerprojekte von "Life After Code"
Was Entwickler(innen) beim GitLab Transcend Hackathon mit GitLab Duo Agent Platform gebaut haben, um den Weg vom Code in die Produktion zu automatisieren.
MCP-Server in der Softwareentwicklung verstehen und sicher einsetzen
GitLab Pages einrichten: Website kostenlos auf GitLab.com hosten
10 Fragen zur Souveränität an jeden Softwareanbieter
Steht Souveränität auf der Prioritätenliste, zeigen diese zehn Fragen, ob Anbieter das Thema genauso ernst nehmen wie das eigene Unternehmen.
Softwareauslieferung mit KI-Agenten neu gestalten
Wenn Code im Überfluss vorhanden ist
Was ist neu in Git 2.56.0?
Git 2.56.0 steckt den Weg zu Git 3.0 ab und bringt neue Werkzeuge für den Alltag: Commits mit git-history(1) entfernen, Referenzen mit git-refs(1) ändern und Historie mit git-replay(1) linearisieren.
Was ist Git? Ein Leitfaden zu Rolle und Funktionsweise
Git unter Windows nutzen – der Einstieg mit Git Bash
Transcend: Agenten-Geschwindigkeit, Prüfung in jedem Schritt
Alle Neuerungen von der GitLab Transcend: was verfügbar ist, was als Nächstes folgt und wie du startest.
GitLab Artifact Central: alle Artefakte unter einem Dach
Die Rate Limits auf GitLab.com ändern sich
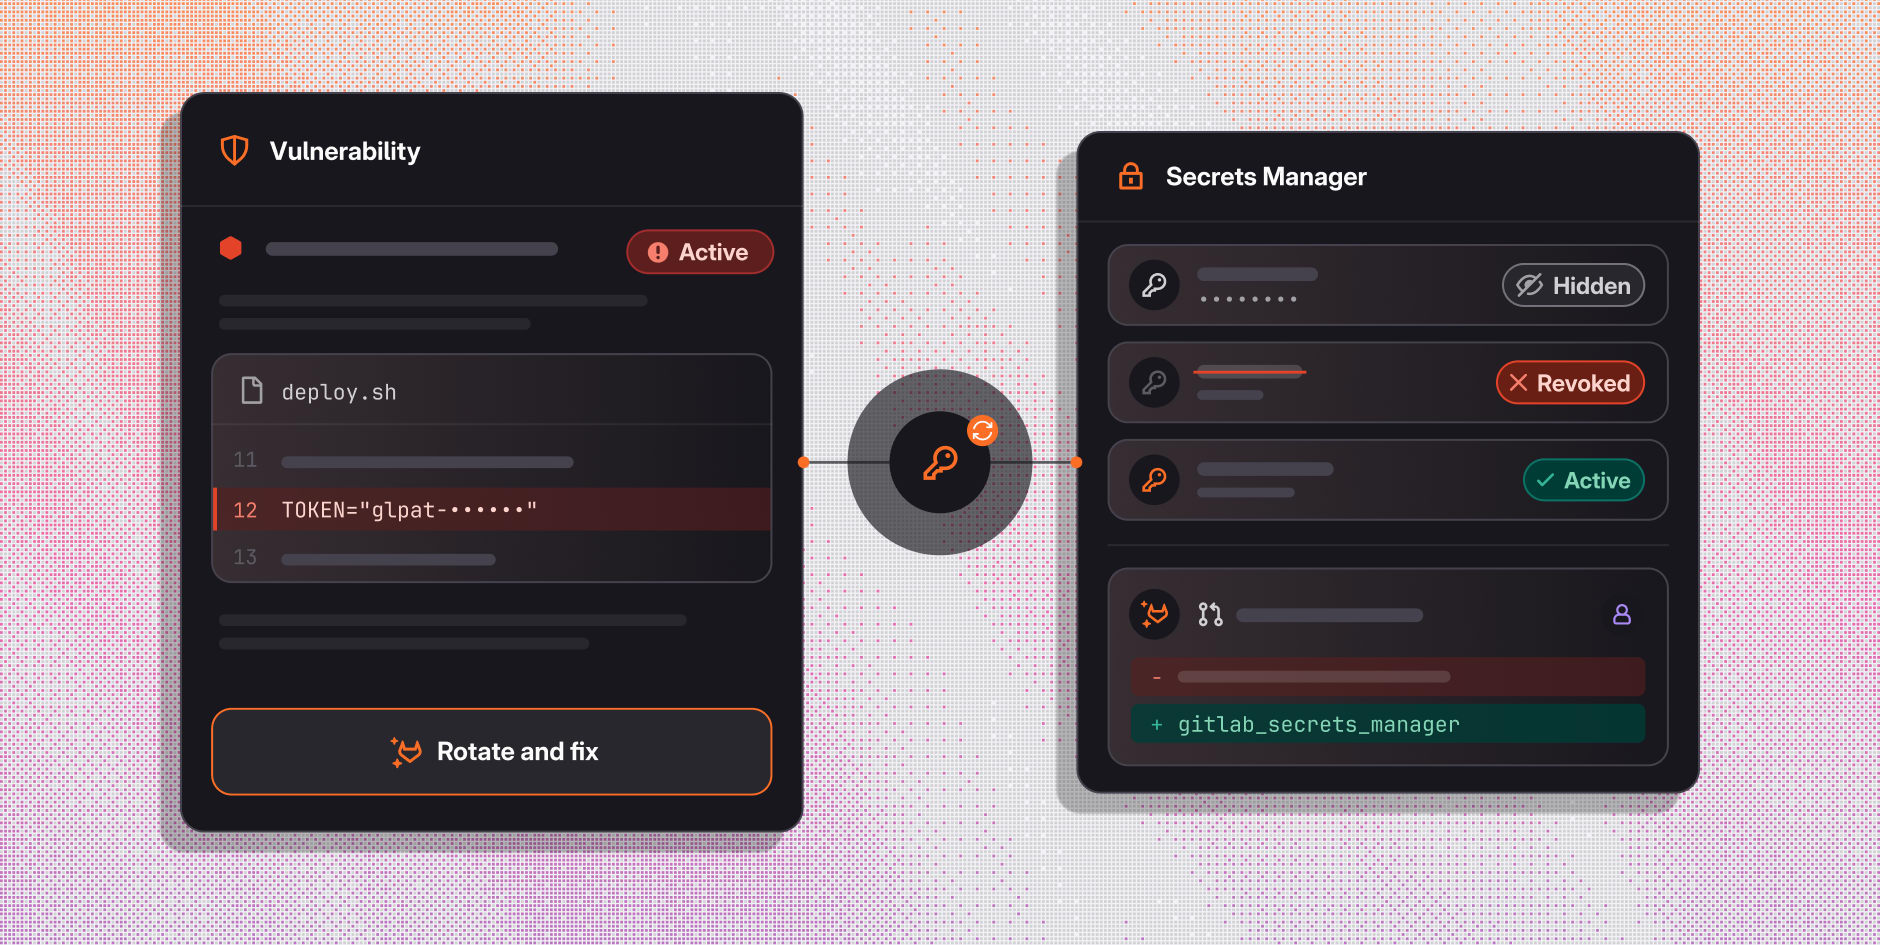
Offengelegtes GitLab-Token rotieren und GitLab Duo den Code korrigieren lassen
Secret Detection findet ein aktives Personal Access Token: widerrufen, Ersatz im GitLab Secrets Manager speichern, KI-generierte Korrektur mergen.
Schwachstellen-Backlog mit agentischer Behebung abbauen
SBOM-Tools auswählen: Kriterien, Vergleich und Checkliste
Secret-Leaks über die "Don't ask again"-Datei von Claude Code verhindern
In Claude Code eingegebene Secrets landen über .claude/settings.local.json in Repositories. So lassen sich GitLab-Projekte prüfen, Risiken eindämmen und die Datei blockieren.