Der Backlog an Schwachstellen wächst schneller, als Teams ihn abbauen können. KI schreibt mehr Code und findet mehr Schwachstellen, während Korrekturen weiterhin im menschlichen Tempo entstehen. Die National Vulnerability Database des NIST hat 2026 bereits doppelt so viele CVEs veröffentlicht wie im gesamten Jahr 2025 und im April die Anreicherung der meisten CVEs eingestellt.
Hinzu kommt, dass ein Fund, der sich scheinbar gefahrlos aufschieben lässt, nicht unbedingt ungefährlich bleibt. Angreifer nutzen KI inzwischen, um Schwachstellen innerhalb von Stunden zu finden und auszunutzen, auch solche, die lange als rein theoretisch galten. Im Oktober haben Frontier-Modelle PHP2Shell aufgedeckt, zwei Schwachstellen in PHP, die eine Remote Code Execution ohne Authentifizierung ermöglichen und 2012 als nicht ausnutzbar abgetan worden waren.
Erkennung und Ausnutzung laufen heute maschinenschnell. Um Schritt zu halten, brauchen Verteidiger(innen) agentische Sicherheitswerkzeuge, die Schwachstellen mit minimalem manuellem Aufwand erkennen und beheben und den Teams dabei die volle Kontrolle lassen.
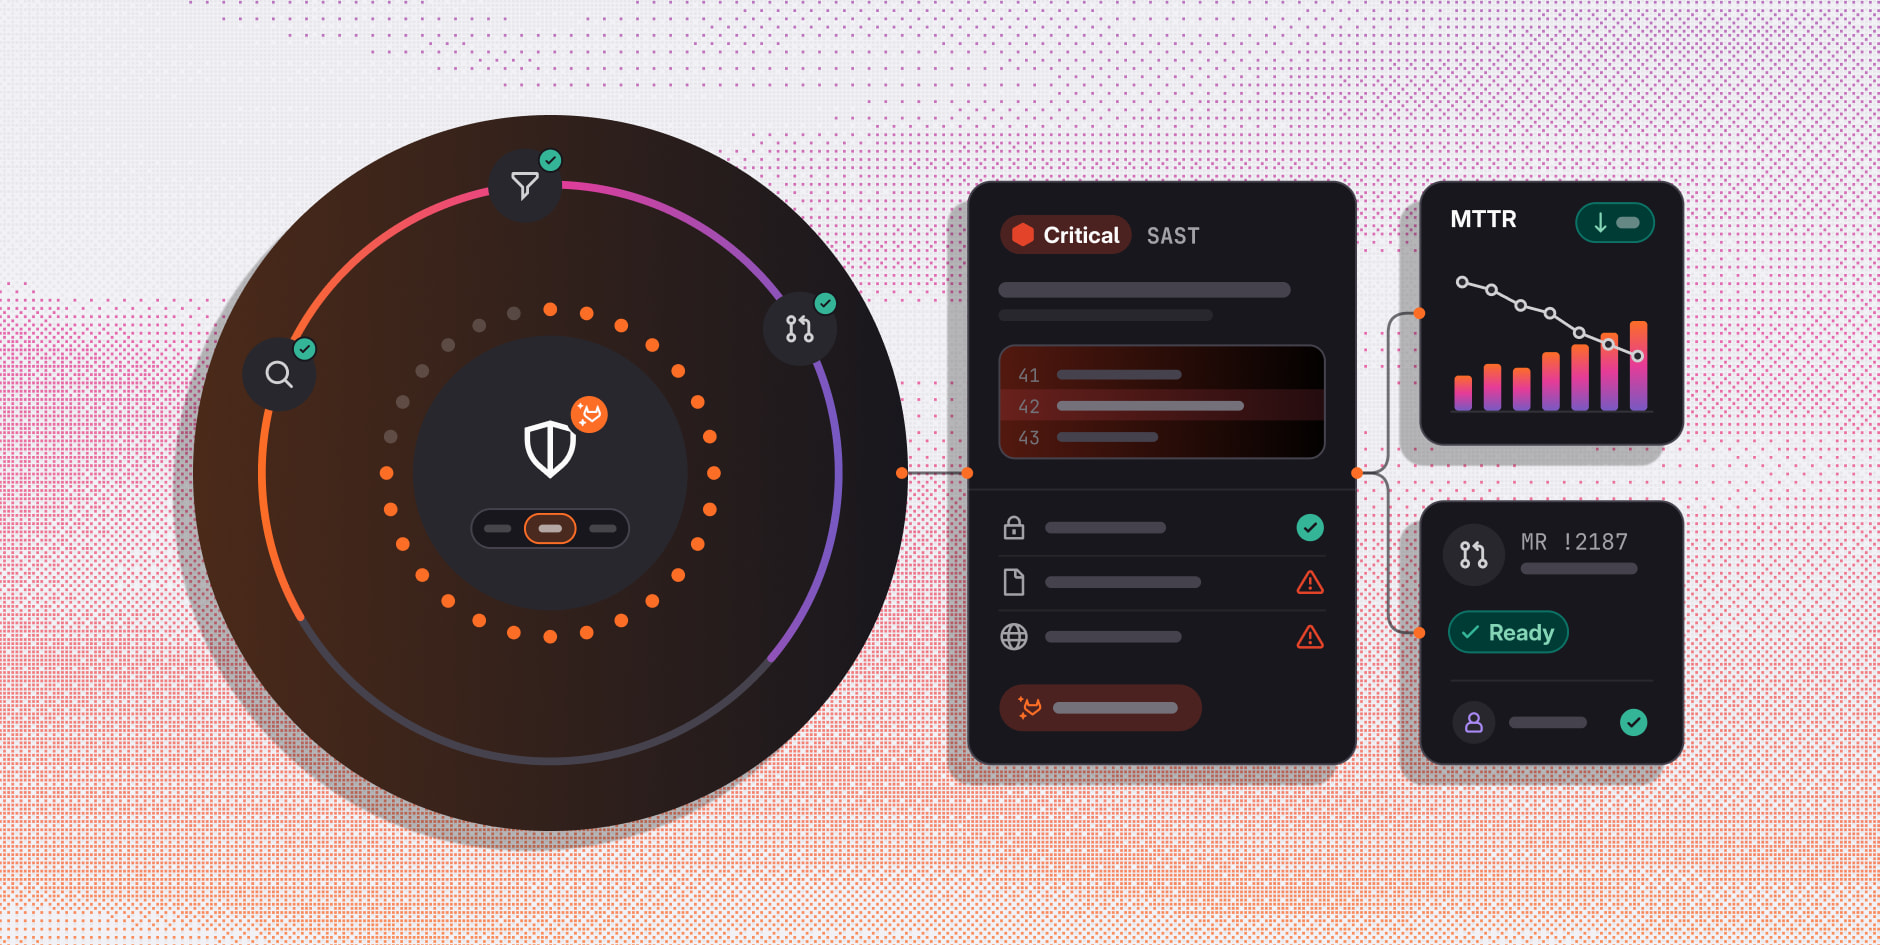
GitLab 19.6 hilft Teams, den Backlog an Sicherheitsfunden abzubauen. Security-Manager(innen) können agentische Sichtung und Behebung jetzt für ganze Projektgruppen aktivieren, ohne dafür Skripte für die API schreiben zu müssen. Ein neuer agentischer Flow ergänzt Funde aus Static Application Security Testing (SAST) um Kontext zur Ausnutzbarkeit, damit Teams die Funde mit echtem Risiko priorisieren können. Security-Verantwortliche verfolgen die Ergebnisse anschließend in einem neuen Diagramm zur mittleren Zeit bis zur Behebung (Mean Time to Remediation, MTTR).
Agentische Sicherheit von der Erkennung bis zur Behebung
GitLab 19.6 baut auf einer Plattform auf, die Schwachstellen mit agentischer Sicherheit findet und behebt. Die Sicherheitsagenten von GitLab Duo nutzen das Reasoning von Frontier-KI, um die Codebasis und jeden Merge Request auf Logikfehler zu untersuchen, die Scanner übersehen, während integrierte Scanner bekannte Schwachstellen vom Quellcode bis zur Laufzeit erkennen. Die Agenten filtern False Positives heraus, bevor sie bei Entwickler(inne)n landen, und helfen dann, die übrigen nach Schweregrad, Ausnutzbarkeit, Erreichbarkeit und Blast Radius zu priorisieren. GitLab Orbit, unser nativer Wissensgraph, verankert dieses Reasoning im aktuellen Zustand des Systems.
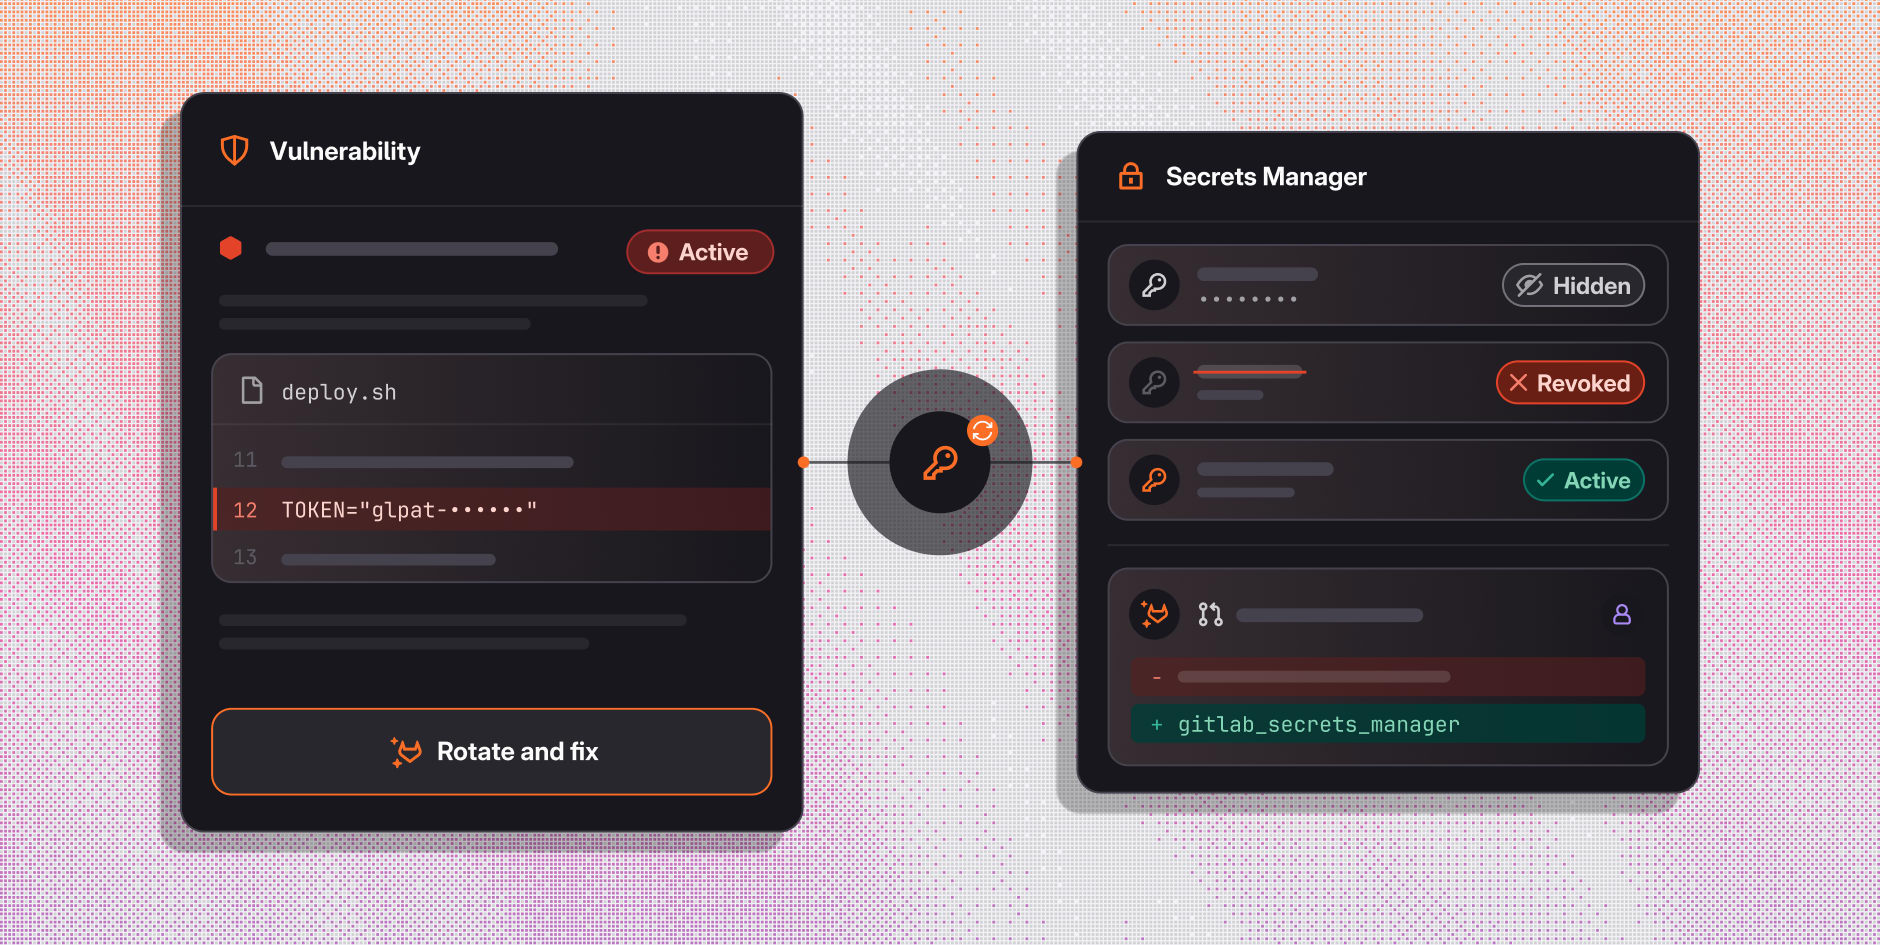
Für bestätigte Funde schreibt ein Agent eine Korrektur, öffnet einen Merge Request und stößt die Pipeline an, die Tests und Scans erneut ausführt. Schlägt etwas fehl, liest der Agent die Logs, überarbeitet die Korrektur und testet erneut. Entwickler(innen) prüfen eine mergebereite Korrektur mit der Begründung und dem Konfidenzwert des Agenten. Diese Korrektur durchläuft dieselben Freigaben wie jede andere Änderung, und weder Entwickler(innen) noch Agenten können sie umgehen. Die Behebung hält mit der Erkennung Schritt, und der Backlog schrumpft.
Die Neuerungen in GitLab 19.6
GitLab 19.6 setzt Agenten für einen größeren Teil dieses Backlogs ein. Die Version weitet agentische Sichtung und Behebung auf mehr Projekte aus, ergänzt SAST-Funde um Kontext zur Ausnutzbarkeit und stellt die MTTR in einem Diagramm dar.
Agenten in vielen Projekten aktivieren
Agenten bauen den Backlog nur dort ab, wo sie laufen, und sie Projekt für Projekt zu aktivieren, skaliert nicht auf Tausende von Projekten. Mit Profilen für Automated Triage and Remediation (ATR) aktivieren Security-Manager(innen) agentische Flows für viele Projekte auf einmal. In der ersten Woche, nachdem ATR-Profile über die API zugänglich wurden, wandte ein Kunde sie auf 136 Projekte an und sparte damit erheblichen Aufwand.
Ein einzelnes Profil aktiviert Flows wie die Erkennung von False Positives, die Kontextualisierung von Risiken und die Behebung von Schwachstellen. Security-Manager(innen) wählen eines von drei Presets: Conservative, Standard oder Proactive. Damit legen sie fest, welche Schweregrade jeder Flow behandelt und ob er automatisch oder nur auf Anforderung läuft.
Bisher erforderte das Anwenden eines ATR-Profils ein Skript. In 19.6 wählen Security-Manager(innen) Projekte nach Gruppe oder Attribut im Security Inventory oder auf der Seite für die Sicherheitskonfiguration aus, entscheiden sich für ein Profil und wenden es an. Danach zeigt das Security Inventory, in welchen Projekten ein Flow aktiviert ist, zusammen mit der Abdeckung durch Scanner.
ATR-Profile stehen Kund(inn)en mit GitLab Ultimate in allen Angeboten von GitLab zur Verfügung. Die Einrichtung beschreiben die Schritte für ATR-Profile.
Ausnutzbarkeit von SAST-Funden mit Vulnerability Context Flow bewerten
Ohne Kontext zur Exponierung wirkt ein SAST-Fund in einem isolierten internen Dienst genauso dringend wie derselbe Fund in einem öffentlich erreichbaren Dienst, der sensible Daten verarbeitet.
Vulnerability Context Flow identifiziert und analysiert den betroffenen Dienst, auch in einem Monorepo, und ergänzt den SAST-Fund um eine Risikotabelle. Die Tabelle zeigt, ob das Ausnutzen der Schwachstelle eine Authentifizierung oder erweiterte Berechtigungen erfordert, ob der Dienst sensible Daten verarbeitet und ob er nicht vertrauenswürdigen Eingaben ausgesetzt ist. Teams können den Backlog dann nach Ausnutzbarkeit und nach Schweregrad ordnen.
Vulnerability Context Flow ist in 19.6 als Beta für Kund(inn)en mit GitLab Ultimate in allen Angeboten von GitLab verfügbar. Wie sich der Flow aktivieren lässt, beschreibt die Anleitung zu Vulnerability Context Flow.
MTTR auf einen Blick verfolgen
Security-Verantwortliche verfolgen die MTTR, um zu verstehen, wie lange Schwachstellen offen bleiben und ob dieser Zeitraum kürzer wird. Das Security Dashboard stellt die wöchentliche MTTR jetzt für Funde in eigenem Code und in Abhängigkeiten von Drittanbietern dar, auf Projekt-, Gruppen- und Organisationsebene. Das Diagramm zeigt die MTTR zusammen mit der Zahl der pro Woche behobenen Schwachstellen. Die Ergebnisse lassen sich nach Schweregrad oder Scan-Typ gruppieren und nach Projekt filtern.
Das Diagramm umfasst Schwachstellen, die behoben wurden oder nicht mehr erkannt werden, und schließt verworfene aus. Damit lange bestehende Funde den Trend nicht verzerren, zählt jede Woche nur Schwachstellen, die in den 90 Tagen vor Beginn dieser Woche erkannt wurden.
Das MTTR-Diagramm ist in 19.6 für Kund(inn)en mit GitLab Ultimate standardmäßig aktiviert. Die Voraussetzungen stehen in der Dokumentation zum Security Dashboard.
Business Logic Security Analyzer selbst aktivieren
Kund(inn)en mit GitLab Ultimate auf GitLab.com können den Business Logic Security Analyzer (BLSA) jetzt selbst aktivieren. BLSA untersucht das Repository so, wie es ein Security-Engineer tun würde, und deckt fehlerhafte Logik bei Eigentümerschaft, fehlende Berechtigungsprüfungen und mehrstufige Missbrauchspfade auf.
BLSA ist in 19.6 als Beta für Kund(inn)en mit GitLab Ultimate verfügbar. Für GitLab.com beschreibt die Anleitung zum Business Logic Scanning die Aktivierung. Für GitLab Self-Managed und GitLab Dedicated lässt sich der Zugang über das Kontaktformular anfragen. Wer BLSA mit Claude Mythos 5.2 von Anthropic betreiben möchte, wendet sich an das Account-Team.
Der Einstieg in die agentische Behebung mit GitLab 19.6
Für den Einstieg empfiehlt es sich, ein Profil für Automated Triage and Remediation auf ein Projekt mit großem Backlog anzuwenden und Vulnerability Context Flow zu aktivieren, um die verbleibenden SAST-Funde nach Ausnutzbarkeit zu ordnen. In den folgenden Wochen lassen sich die Ergebnisse im MTTR-Diagramm verfolgen. Für Schwachstellen, die Scanner übersehen, lässt sich zusätzlich der Business Logic Security Analyzer aktivieren, der auf GitLab.com jetzt per Self-Service verfügbar ist.
Diese Funktionen setzen GitLab Ultimate voraus. Mit einer kostenlosen Testversion von GitLab Ultimate lässt sich agentische Sicherheit an eigenen Projekten ausprobieren.