 GitLab Artifact Central
Jedes veröffentlichte Artefakt immer korrekt zusammengesetzt
GitLab Artifact Central ist ein zentraler, regulierter Ort für alle Pakete und Container-Images, mit denen deine Teams und Agenten arbeiten.
Ein Zuhause für alle Artefakte
Für Plattformteams, die Richtlinien festlegen, und die Entwickler(innen), die darauf aufbauen.
Richtlinien einmal festlegen, überall durchsetzen
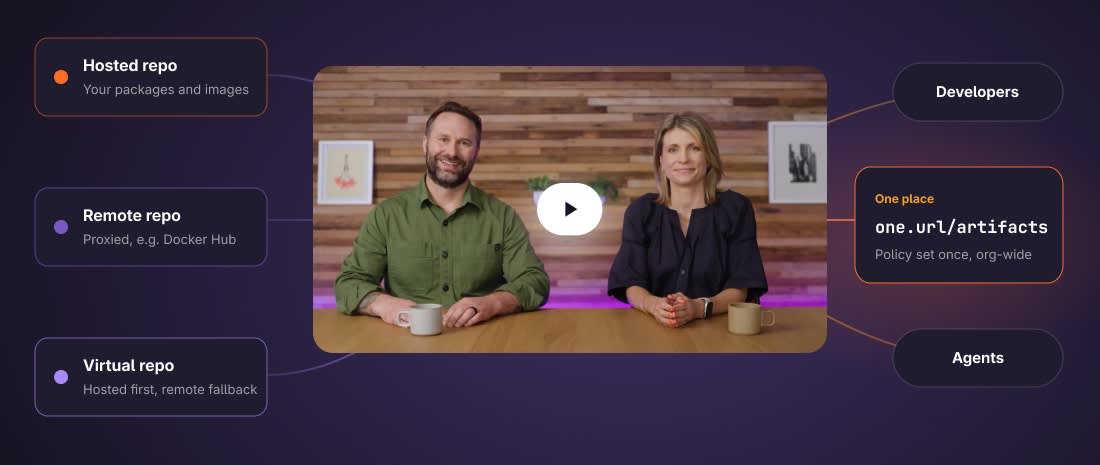
Lege Aufbewahrungsregeln, Kontingente und Zugriffsrechte einmal auf Organisationsebene fest statt für jedes Projekt einzeln. Gehostete, Remote- und virtuelle Repos liegen hinter einer einzigen URL, sodass Entwickler(innen) nur eine Adresse aufrufen müssen.
Veröffentlichen, per Proxy beziehen oder beides – über einen Zugang
Veröffentliche eigene Pakete und Images in einem gehosteten Repo. Beziehe externe Quellen wie Docker Hub per Proxy über ein Remote-Repo. Ein virtuelles Repo vereint beides: zuerst gehostet, Remote als Fallback.
Alles automatisch zurückverfolgen
Jedes Artefakt bringt seine Build-Provenienz mit: Pipeline, Branch, Commit und wer den Job ausgelöst hat. Für das Veröffentlichen und Abrufen wird dieselbe CI/CD-Identität verwendet, die deine Pipelines bereits nutzen.
Planbare Preise
Du zahlst nur für das, was du aufbewahrst: keine Gebühren pro Nutzer(in), keine Kosten für zwischengespeicherte Inhalte, kein Rätselraten über künftige Kosten. Deine Rechnung spiegelt wider, was du tatsächlich nutzt.
[ Migration ]
Schrittweise wechseln, ohne dass etwas kaputtgeht
Binde deine vorhandenen Repos remote hinter einem virtuellen Repo ein. Entwickler(innen) nutzen eine einzige URL und Artefakte werden erst übernommen, wenn ein Build sie tatsächlich anfordert. Keine Massenkopie, keine Ausfallzeiten. Deine bisherige Registry bleibt das führende System, bis du das Remote-Repo in ein gehostetes umwandelst – nach deinem eigenen Zeitplan.
// Jetzt migrieren
// Beschleunige jetzt deine Entwicklung
Bereit für einen Test?
Das sind die Gründe, warum Teams Artifact Central nutzen. Wenn du dich hier wiedererkennst, freuen wir uns, von dir zu hören.
Betrieb im großen Maßstab: Du betreust Artefakt-Infrastruktur für viele Projekte oder Teams, nicht nur für eines.
Zentrale Formate: Maven, npm, Docker oder OCI machen den Großteil deiner heutigen Veröffentlichungen aus.
Ein Wechsel steht ohnehin an: Die Verlängerung deiner Registry steht bevor oder du erwägst bereits aktiv den Umstieg von deinem aktuellen Tool.
Kapazität für die Einrichtung: Du kannst etwas Zeit aus dem Platform Engineering für das Onboarding einplanen.
Frühzeitigen Zugang anfragen
Self-Managed-Kund(inn)en benötigen mindestens GitLab 19.5 sowie Cloud Native GitLab.
Häufig gestellte Fragen
KI-Agenten rufen Pakete inzwischen in Maschinengeschwindigkeit ab und veröffentlichen sie. Die Menge an Artefakten, die du kontrollieren musst, wächst dadurch schneller, als ein Team sie manuell prüfen kann. Zudem betreiben die meisten Unternehmen mehr Registrys, als sie sinnvoll verwalten können – jede mit eigenen Logins, eigenen Audits und unerwarteten Kosten.