Le véritable coût d'un agent ne se résume pas aux tokens qu'il consomme. Il tient aussi à une revue de code qui juge votre code « prêt pour le merge » après avoir examiné le diff, mais sans rien savoir du pipeline. C'est ce que nous appelons de la confiance artificielle, pas de l'intelligence artificielle. Les agents devinent parce que le code est tout ce qu'ils voient : ils ne voient ni la merge request qui l'a modifié en dernier, ni le pipeline qui l'a exécuté, ni la vulnérabilité qu'il contient, ni les personnes qui l'ont écrit et revu.
Deviner coûte cher. Si vous avez déjà essayé de faire tourner des agents dans un grand monorepo, composé de dizaines de milliers de fichiers, vous connaissez le scénario : l'agent itère et sollicite le backend encore et encore pour obtenir les informations dont il a besoin pour mener sa tâche à bien. Chaque aller-retour coûte du temps et des tokens supplémentaires. Pour finir, l'agent abandonne.
Ce n'est pas le modèle qui vous limite, c'est le contexte.
C'est précisément cette limite que GitLab Orbit fait disparaître. Désormais en disponibilité générale, GitLab Orbit est le graphe de contexte de votre cycle de vie logiciel : une vue dynamique et interrogeable de l'ensemble de votre code, de vos merge requests, de vos éléments de travail, de vos pipelines, de vos vulnérabilités et de leurs propriétaires, dont chaque relation est mise à jour en continu au fil des livraisons. Les agents et les équipes d'ingénierie travaillent ainsi à partir d'une vue unique et connectée du cycle de vie. Lors de tests menés par GitLab, les agents connectés à GitLab Orbit ont nécessité jusqu'à 45 fois moins de nouvelles tentatives et ont consommé 4,5 fois moins de tokens pour les mêmes tâches, avec le même modèle.
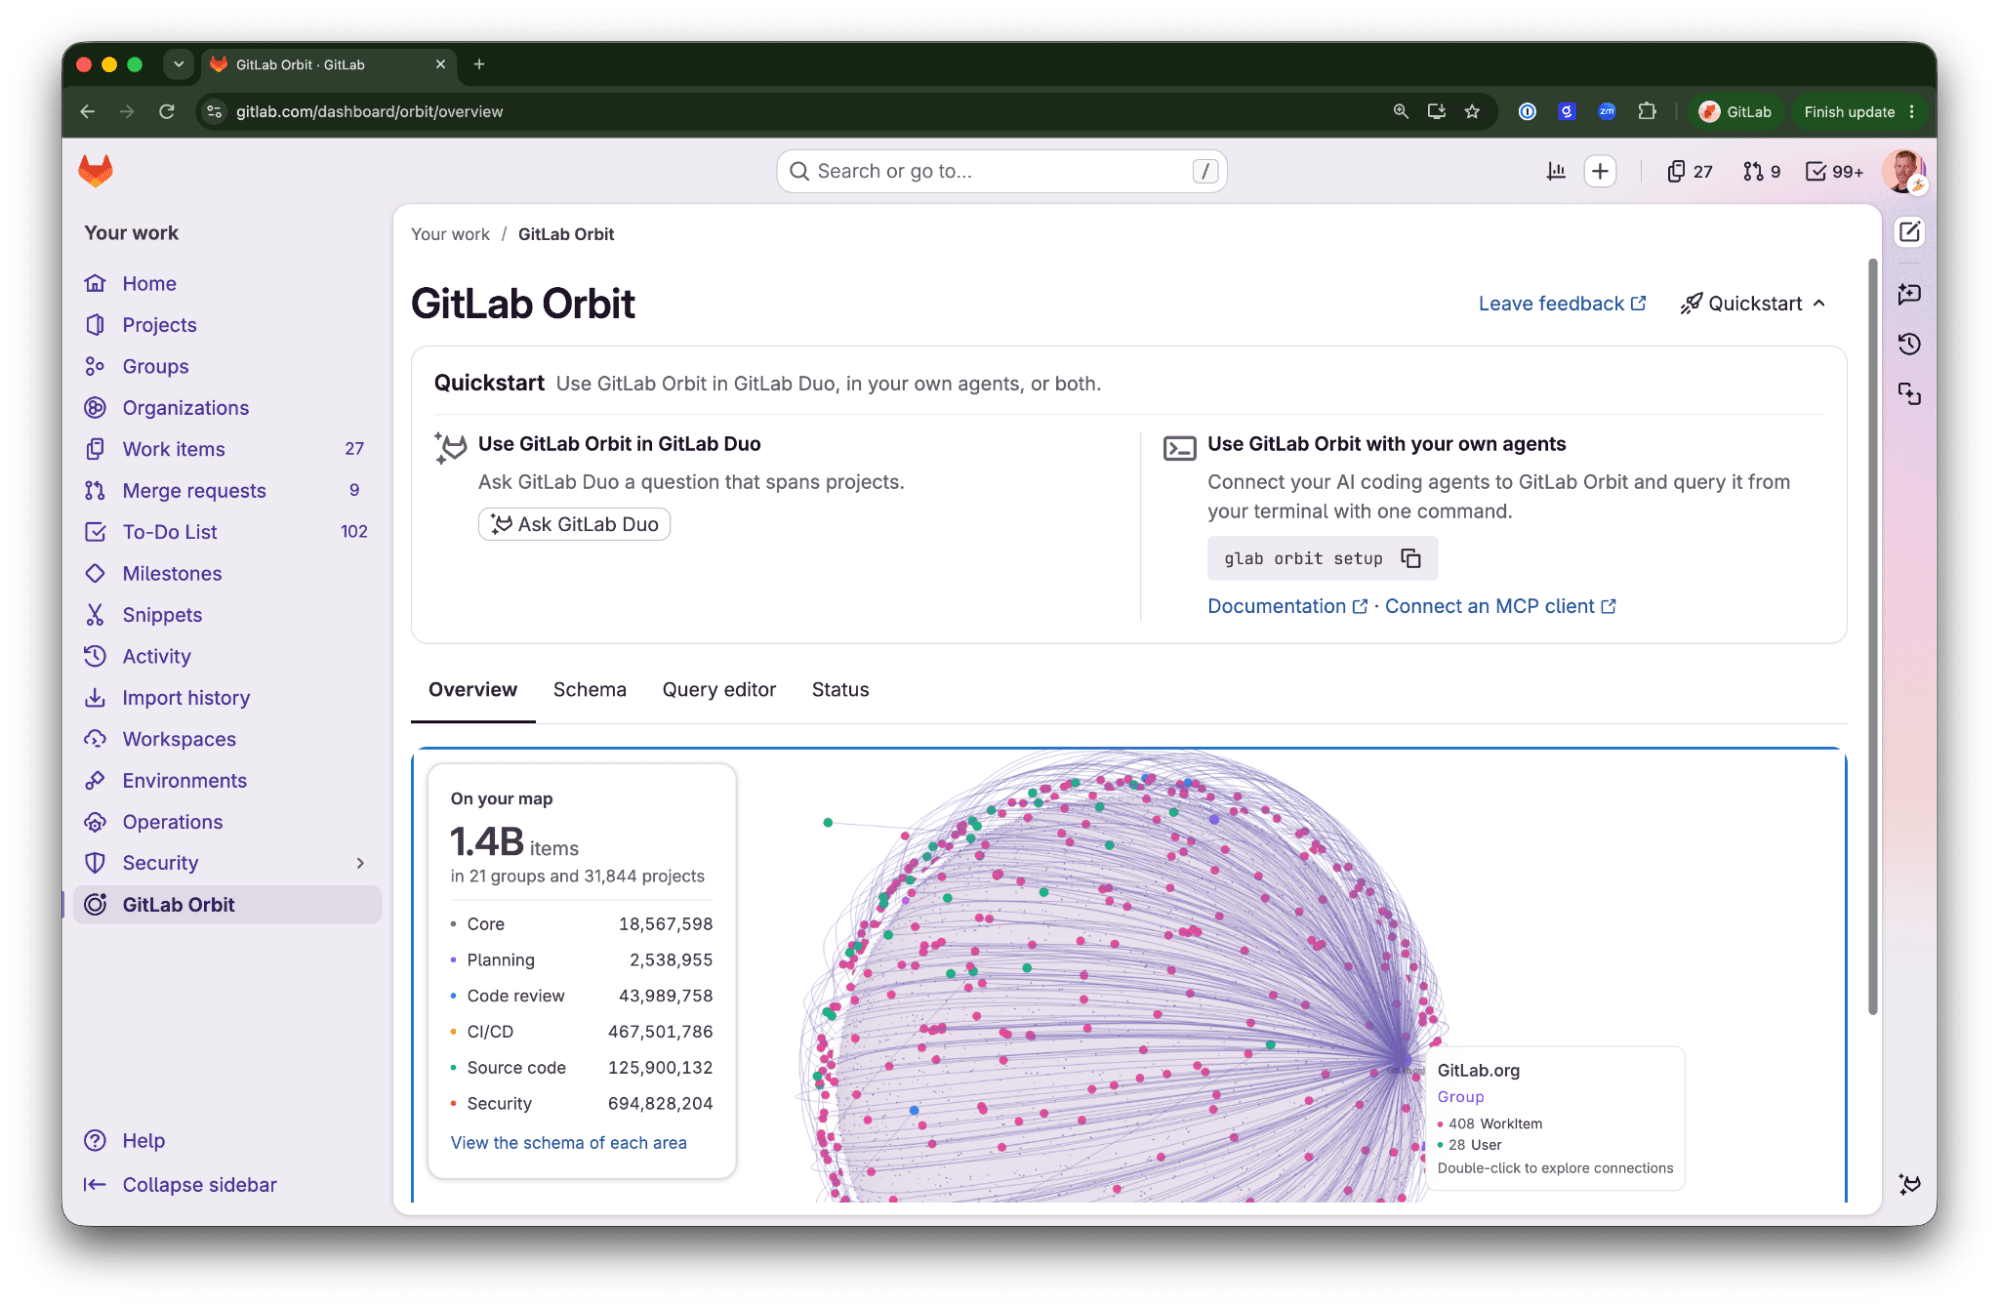 Un seul graphe de contexte pour toute votre instance GitLab
Avec un contexte solide, les agents donnent la bonne réponse du premier coup
Un agent comme Claude Code, connecté à GitLab Orbit via le MCP, cesse de parcourir les fichiers et interroge directement le graphe. La première réponse arrive avec les véritables appelants, les modifications récentes et les propriétaires, de sorte que vos prompts suivants servent à affiner la réponse plutôt qu'à la corriger. Les chiffres parlent d'eux-mêmes. Compare the Market, l'une des plus grandes plateformes de comparaison de prix du Royaume-Uni, a testé quatre approches de contexte pour un outil interne de revue de code basé sur l'IA, sur 79 merge requests réelles. L'outil de revue connecté à GitLab Orbit a retrouvé environ 70 % des commentaires inline attendus, contre environ 58 % pour la génération augmentée par récupération (RAG), un résultat même inférieur à celui obtenu sans aucun contexte supplémentaire.
« GitLab Orbit nous a permis de disposer d'un outil de revue de code basé sur l'IA qui comprend réellement notre code source, et pas seulement le diff qu'il a sous les yeux. Nous l'avons comparé à la RAG et à plusieurs autres approches sur de véritables merge requests, et le résultat était sans appel. Le placement des commentaires est meilleur, et les résumés reflètent ce qui a véritablement changé. »
— Ryan Harvey, Head of AI Engineering, Compare the Market
Moins de nouvelles tentatives, moins de tokens
Une analyse récente d'un grand cabinet de recherche et de conseil a montré que le coût d'une session d'agent non maîtrisée provient en majorité de la retransmission d'un contexte qui n'a pas changé d'un échange à l'autre. Ce coût en tokens dépend de la configuration de l'agent, et non du modèle lui-même.
GitLab Orbit transforme cette approche. L'agent obtient une réponse unique et délimitée issue du graphe, au lieu de recharger tout ce qui pourrait être pertinent. Lors des tests menés par GitLab, les agents connectés à GitLab Orbit ont utilisé jusqu'à 4,5 fois moins de tokens pour les mêmes tâches avec le même modèle : moins de contexte à chaque échange, et moins d'efforts perdus sur du travail qui n'aboutit jamais. Le graphe étant partagé, ce coût ne se répète pas pour chaque agent. Les agents GitLab Duo, Claude Code, Codex et vos propres outils interrogent tous le même graphe, ce qui signifie que le contexte que vous construisez pour le premier agent est déjà disponible pour le deuxième.
Des questions auxquelles vous ne pouviez pas répondre jusqu'ici
Depuis le lancement de la version bêta de GitLab Orbit en juin, nous travaillons avec des partenaires de conception qui l'utilisent sur de véritables codes sources, de véritables incidents et de véritables merge requests. Leur première victoire venait presque toujours d'une question à laquelle ils n'avaient jamais pu répondre jusque-là.
Voici quelques questions que ces partenaires ont posées à GitLab Orbit et auxquelles ils ne pouvaient pas répondre auparavant, et ce qu'ils ont obtenu :
Quels services de production sont exposés à cette vulnérabilité ? Une seule requête renvoie les services qui incluent le composant, les merge requests qui l'ont introduit, les environnements qu'il a atteints et les équipes responsables de chacun. Un partenaire de conception a répondu à une question de couverture de sécurité portant sur 34 millions d'entités en sept minutes ; via l'API, la même question aurait pris une demi-journée. Lorsqu'une vulnérabilité apparaît, l'équipe de sécurité dispose d'un plan de remédiation complet en moins d'une heure, et non d'une liste partielle en fin de journée.
Que risquons-nous de casser si nous modifions cet élément ? Avant un push, un membre de l'équipe de développement ou son agent peut demander quels services, jobs et environnements une modification affecte, dans tous les projets du groupe, et pas seulement celui ouvert dans l'éditeur. Les agents de revue apportent la même réponse à la merge request : un commentaire « prêt pour le merge » reflète ainsi l'ensemble du système, et non le seul diff. Sur 79 merge requests réelles, l'outil de revue de Compare the Market a signalé davantage de vrais problèmes, aux bons endroits, que sa version basée sur la RAG. Les problèmes sont détectés au cours de la revue, avant de se transformer en interruptions de service.
Pourquoi ce job CI ne cesse-t-il d'échouer, et dans quels autres projets ? GitLab Orbit montre la fréquence d'échec d'un job dans tous les projets qui l'exécutent, quels projets se sont écartés de la configuration CI partagée et qui en sont les responsables. Plus besoin de solliciter trois équipes sur Slack pour savoir si quelqu'un a déjà vu passer ce problème, car une seule réponse suffit. Grâce à GitLab Orbit, une entreprise de services financiers a relié une panne du système de build à un job CI qui échouait dans 50 % des cas, un schéma qu'aucun autre outil n'avait mis en évidence.
Qu'est-ce qui dépend de ce que nous nous apprêtons à migrer ? Tous les services, jobs, environnements et propriétaires dépendants sont renvoyés dans un seul résultat. Un partenaire de conception a mené à bien une mise à niveau multi-dépôts en posant directement la question : quels projets sont encore sur l'ancienne version ? Les derniers retardataires ont pu être identifiés en une seule requête, sans tableur ni audit dépôt par dépôt.
Des questions hors de portée de la plupart des graphes de contexte
Les graphes de contexte deviennent une catégorie à part entière, et la plupart s'arrêtent au code. GitLab relie la modification du code au pipeline, au déploiement, à la vulnérabilité et au propriétaire, tout en préservant vos autorisations. Votre équipe et vos agents peuvent ainsi :
- Partir d'un graphe qui existe déjà. GitLab Orbit s'appuie sur les données dont vous disposez déjà dans GitLab. Il n'y a aucun connecteur à configurer, aucun pipeline ETL à maintenir, aucun second système de référence à synchroniser. Activez-le pour un groupe, et le graphe est prêt. Un graphe assemblé de l'extérieur demande des mois d'intégration avant de répondre à sa première question. GitLab Orbit est par ailleurs conçu pour s'étendre à des sources de données externes à GitLab.
- Indexer tout le cycle de vie. GitLab est le système de référence de l'ensemble du cycle de développement logiciel, que GitLab Orbit réunit dans un seul graphe. Les index de code s'arrêtent au code. Les graphes de travail s'arrêtent au ticket.
- Conserver vos autorisations sans les reconstruire. GitLab Orbit reproduit les groupes imbriqués, les rôles et les accès par domaine de sécurité. Un graphe hébergé hors de GitLab doit tout reconstruire et maintenir la synchronisation de tous ces éléments.
- Donner le même graphe à chaque agent et à chaque ingénieur. Les agents GitLab Duo, Claude Code, Codex, les outils personnalisés et le Data Explorer interrogent tous le même graphe de la même manière. Vous investissez une seule fois dans le contexte, et chaque agent ajouté ensuite coûte moins cher que le précédent.
Utilisez les agents que vous avez déjà
GitLab Orbit ne vous demande pas de changer la façon de travailler de votre équipe. Les agents et outils que vous utilisez déjà se connectent à un même graphe :
- Les agents de GitLab Duo Agent Platform interrogent GitLab Orbit nativement, sans aucune configuration.
- Claude Code, Codex, Cursor, OpenCode, Gemini CLI, Antigravity et tout autre agent compatible MCP se connectent via le MCP ou GitLab CLI :
      glab auth login
glab orbit setup
- Les agents personnalisés et les outils internes se connectent via l'API REST.
- Les équipes d'ingénierie interrogent le même graphe via le Data Explorer.
Quelle que soit la voie choisie, les requêtes portent sur le même graphe, et le graphe suit le rythme. GitLab Orbit indexe les push, merges et déploiements en temps réel, de sorte que les agents raisonnent à partir de l'état le plus récent du cycle de vie. À l'échelle de GitLab, cela représente plus de 1,5 million de projets et 8 To de données de graphe en moins de deux heures. L'indexation s'exécute comme un service à part, aux côtés de GitLab : quelle que soit l'intensité d'utilisation de GitLab Orbit par vos agents, GitLab ne ralentit jamais.
Tarification : un pool de requêtes partagé pour l'ensemble de votre organisation
GitLab Orbit est vendu sous forme de packs de requêtes qui constituent un pool partagé unique, dimensionné pour votre organisation. Humains comme agents, tous les utilisateurs de votre organisation GitLab y puisent : l'usage circule ainsi entre utilisateurs occasionnels, utilisateurs avancés et agents qui travaillent pour leur compte. Personne n'a à demander d'accès ni à se voir attribuer un siège. Une requête correspond à un appel au graphe GitLab Orbit, qu'il provienne d'un agent (tel que GitLab Duo Agent Platform, Claude Code ou Cursor), d'une expérience intégrée à GitLab ou de l'API.
Chaque pack de requêtes coûte 30 $ en GitLab Credits par utilisateur et par mois et ajoute 1 000 requêtes au pool partagé de votre organisation ; l'usage au-delà du pool est facturé à raison d'un GitLab Credit pour 33 requêtes, soit environ 0,03 $ par requête. Une tarification promotionnelle est disponible ce trimestre pour les premiers clients. Contactez votre équipe de compte GitLab pour en savoir plus et déterminer le nombre de packs de requêtes qui convient à votre organisation.
Premiers pas avec GitLab Orbit
GitLab Orbit est désormais en disponibilité générale pour les clients GitLab Premium et GitLab Ultimate, à commencer par GitLab.com dès aujourd'hui, puis GitLab Self-Managed et GitLab Dedicated dans les semaines à venir. Les clients peuvent l'essayer gratuitement pendant 30 jours via leur équipe de compte GitLab. Si vous découvrez GitLab, contactez notre équipe commerciale pour vous lancer avec une offre payante GitLab : nous vous aiderons à y ajouter un essai de GitLab Orbit.
Consultez notre documentation pour vous lancer.
Merci à nos partenaires de conception et aux participants à la version bêta, dont les retours francs, issus de véritables codes sources, ont contribué à façonner la version en disponibilité générale d'aujourd'hui.
Cet article de blog contient des déclarations de nature prospective au sens de la Section 27A du Securities Act de 1933, telle que modifiée, et de la Section 21E du Securities Exchange Act de 1934. Bien que nous pensions que les attentes reflétées dans ces déclarations sont raisonnables, celles-ci sont soumises à des risques, incertitudes, hypothèses et autres facteurs connus et inconnus qui peuvent entraîner des résultats ou conséquences sensiblement différents. De plus amples informations sur ces risques et autres facteurs sont incluses sous la rubrique « Facteurs de risque » dans nos documents déposés auprès de la SEC. Nous ne nous engageons pas à mettre à jour ou à réviser ces déclarations après la date de publication de cet article de blog, sauf si la loi l'exige.