Date de publication : 19 octobre 2026
Temps de lecture : 7 min
Accélérez la livraison agentique, gardez le contrôle sur la revue de code
La revue côté client permet à l'auteur d'avancer plus rapidement. La revue côté dépôt sur GitLab Duo Agent Platform certifie que chaque merge request est conforme aux règles que vous définissez une seule fois, à un tarif forfaitaire de 0,25 $ par revue.
Les agents d'IA ont transformé la quantité de code qu'une équipe peut produire en une journée. Les files d'attente de revue n'ont pas suivi le rythme, et la livraison se retrouve bloquée pendant que les modifications attendent un examen approfondi. Les solutions habituelles (rappels, rotations des relecteurs, affectation d'une équipe) font gagner un peu de temps, mais finissent par épuiser tout le monde.
Côté client, la revue de code assistée par l'IA aide l'auteur à détecter les problèmes au moment où le code est écrit, avant même l'ouverture d'une merge request. Mais ses limites sont réelles. Vérifier uniquement la qualité ne suffit pas, car rien ne garantit que les politiques de l'organisation soient appliquées avant la mise en production. En effet, les commentaires sur un diff ne déterminent pas si une modification peut être fusionnée ou déployée.
Chaque merge request a encore besoin d'une étape de certification cohérente intégrée aux pipelines, aux résultats de sécurité, aux propriétaires du code, aux règles d'approbation et aux audits. La revue dans l'environnement de l'auteur ne peut ni uniformiser ce travail sur l'ensemble de vos projets, ni acheminer les modifications soumises à une politique vers la bonne personne, ni montrer aux responsables ce que l'agent a fait avant le merge. À mesure que les agents écrivent davantage de code, les revues automatisées doivent être effectuées dans la plateforme qui suit déjà chaque modification de la planification à la mise en production, et où les contrôles d'identité, de politique et de supervision sont déjà en place.
Plus tôt cette année, nous avons lancé le flow Code Review en disponibilité générale sur GitLab Duo Agent Platform. Ce flow intègre cette validation à la merge request et fait de la revue agentique une composante de la même plateforme où le code est livré. Les équipes peuvent l'activer pour que chaque modification soit automatiquement traitée selon des règles définies une seule fois, à un tarif de 0,25 $ par revue, avec un ROI estimé à 100 fois l'investissement. Ce coût unitaire prévisible est suffisamment bas pour activer la revue automatique sur chaque merge request, afin que les revues soient réalisées à la vitesse des machines tout en restant rentables à l'échelle de l'organisation.
Des revues agentiques conçues pour votre processus de livraison
Le flow Code Review est intégré nativement aux merge requests de GitLab et couvre l'intégralité de votre environnement. Il s'exécute en tant que job CI/CD sur vos runners, qu'ils soient hébergés par GitLab ou par vos soins, de sorte que la revue s'effectue dans le même environnement que le reste du processus de livraison. Il fonctionne de la même manière sur GitLab.com, GitLab Dedicated et GitLab Self-Managed. Lorsque des environnements isolés ou réglementés l'exigent, les modèles auto-hébergés vous permettent de garder le contrôle sur l'inférence. Vous pouvez également choisir le modèle qui sert de base à la revue de code agentique : des modèles gérés par GitLab ou vos propres modèles auto-hébergés.
Lorsque la certification est intégrée par défaut à la merge request, les équipes bénéficient d'une couverture, d'un contrôle et d'un suivi en un seul endroit.
Voici les points clés de la revue de code agentique avec GitLab Duo Agent Platform :
Revue de chaque merge request, sans que personne ait à le demander. Activez les revues automatiques au niveau du projet, du groupe ou de l'instance, et les paramètres s'appliquent en cascade. Les auteurs n'ont pas besoin de penser à demander une première revue.
Des normes définies une fois pour les livraisons de votre groupe. Les instructions de revue personnalisées intègrent les conventions propres à chaque langage, les pratiques de sécurité et les règles spécifiques à chaque chemin d'accès. Un groupe peut associer le flow Code Review à un projet template pour que ces normes s'appliquent partout où les tâches sont effectuées. Associez ces instructions aux contrôles de sécurité et de conformité appliqués par GitLab lorsqu'une exigence doit toujours être respectée.
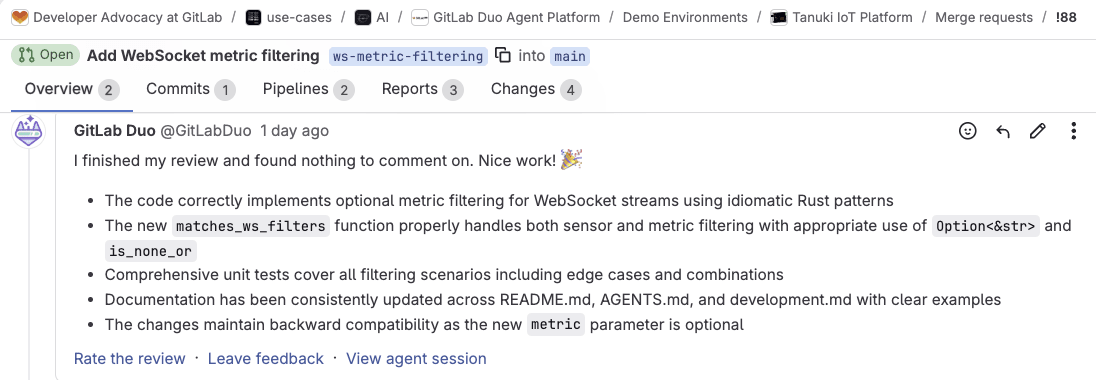 Résumé de revue avec session d'agent
Un suivi pour chaque signalement. La revue de suivi vérifie ce que GitLab Duo Agent Platform a déjà signalé, confirme les corrections et évite de revenir sur les mêmes points. À ce tarif, vous pouvez activer les revues automatiques sur l'ensemble de vos projets.
La bonne personne, quand la politique l'exige. Les propriétaires du code et les règles d'approbation applicables restent en vigueur. Le flow Recommend Reviewers suggère le nombre minimal de relecteurs nécessaires pour respecter ces règles, selon l'expertise, la charge de travail, la disponibilité et le fuseau horaire de chacun.
Comment fonctionne la revue de code agentique dans GitLab
Dans GitLab, la revue de code s'effectue au sein de la merge request, aux côtés de vos pipelines, de vos résultats de sécurité et de vos approbations.
- Une merge request est ouverte (ou est marquée comme prête). La revue automatique peut déclencher le flow Code Review, ou un auteur peut assigner GitLab Duo.
- Le flow s'exécute en tant que job CI/CD sur vos runners, analyse la modification avec le contexte du dépôt et de la merge request, guidé par vos instructions de revue personnalisées et les modèles sélectionnés par votre groupe, puis commente le diff.
- Les auteurs et leurs agents de codage effectuent un push des corrections. La revue de suivi vérifie les commentaires précédents de GitLab Duo et s'appuie sur le contexte de la revue antérieure.
- Lorsqu'une personne doit approuver la merge request, le flow Recommend Reviewers propose des relecteurs et vous les assignez depuis la merge request.
- Les pipelines, les résultats de sécurité, les règles d'approbation et l'historique de session restent regroupés au même endroit, de sorte qu'une merge request revue est une merge request certifiée sur le chemin vers la production.
Découvrez la revue de code agentique dans GitLab en action :
Perspectives
Notre roadmap pour la revue de code agentique comprend :
Une revue plus approfondie lorsque la modification le justifie. Une étape d'analyse étendue intégrera le code appelant et les tests pour les merge requests complexes, selon vos paramètres de sélection de modèles.
Des décisions plus claires sur la merge request. GitLab Duo pourra approuver ou demander des modifications selon les paramètres que vous définissez.
La mise en avant des risques. Une évaluation des risques liés à la merge request aidera les équipes à identifier les modifications qui méritent une attention particulière.
La revue avant l'ouverture de la merge request. La revue locale dans GitLab Duo CLI permettra aux équipes de développement d'appliquer les directives de revue du projet aux modifications en cours avant que la merge request ne déclenche la vérification officielle de l'organisation.
Les agents écrivent une part croissante de votre code. Tout ce qui arrive en production doit être revu, chaque modification doit respecter vos normes, et vos relecteurs doivent pouvoir se concentrer sur ce qui nécessite une intervention humaine. Chaque amélioration de cette roadmap est conçue pour vous aider à y parvenir.
Premiers pas
Si vous découvrez GitLab Duo Agent Platform, vous pouvez commencer dès maintenant un essai gratuit. Si vous êtes déjà client GitLab Premium ou GitLab Ultimate, vous pouvez simplement activer GitLab Duo Agent Platform et utiliser les GitLab Credits inclus dans votre abonnement.
Cet article de blog contient des déclarations de nature prospective au sens de la Section 27A du Securities Act de 1933, telle que modifiée, et de la Section 21E du Securities Exchange Act de 1934. Bien que nous pensions que les attentes reflétées dans ces déclarations sont raisonnables, celles-ci sont soumises à des risques, incertitudes, hypothèses et autres facteurs connus et inconnus qui peuvent entraîner des résultats ou conséquences sensiblement différents. De plus amples informations sur ces risques et autres facteurs sont incluses sous la rubrique « Facteurs de risque » dans nos documents déposés auprès de la SEC. Nous ne nous engageons pas à mettre à jour ou à réviser ces déclarations après la date de publication de cet article de blog, sauf si la loi l'exige.
En savoir plus
Afficher tous les articles du blog
Donnez-nous votre avis
Cet article de blog vous a plu ? Vous avez des questions ou des retours ? Donnez votre avis en créant un nouveau sujet sur le forum de la communauté GitLab.
Faites-nous part de vos commentaires