更新日: 2026年10月16日
6分で読めます
ガバナンスの効いたコードレビューで、エージェント型開発の停滞を解消
クライアントサイドのレビューは、作成者のスピードを高めます。GitLab Duo Agent Platformのリポジトリ側レビューは、一度決めたルールに基づき、1回0.25ドルの定額ですべてのマージリクエストを認定します。
AIエージェントの登場によって、チームが1日に生み出せるコードの量は大きく変わりました。一方で、レビューの待ち行列はその変化に追いついていません。変更がレビュー待ちのまま滞り、デリバリー全体が止まる。リマインダー、レビュアーのローテーション、チーム単位での割り当てといった定番の対処法は、一時しのぎにはなっても、やがて現場を疲弊させます。
クライアントサイドのAIレビューは、コードを書いている最中に問題を検出し、マージリクエストを作成する前の段階で作成者を助けてくれます。ただし、できることには限りがあります。品質をチェックするだけのレビューでは、本番環境に至るまでの経路に強制力のあるポリシーを置けません。差分へのコメントは、その変更をマージしてよいか、本番環境に届けてよいかを決める仕組みではないからです。
マージリクエストには依然として、パイプライン、セキュリティ検出、コードオーナー、承認ルール、監査と結びついた一貫した認定ステップが必要です。作成者の手元の環境で行うレビューでは、その作業を全プロジェクトで標準化することも、ポリシーに縛られた変更を適切な担当者へ振り分けることも、マージ前にエージェントが何をしたのかを責任者に示すこともできません。エージェントが書くコードの割合が増えるほど、自動レビューの実行場所は、計画から本番までの各変更をすでに追跡し、ID管理・ポリシー・監督のコントロールがすでに整っているプラットフォームであるべきです。
GitLabは今年、コードレビューフローをGitLab Duo Agent Platformで一般提供(GA)としました。これにより、サインオフの判断がマージリクエスト上に移り、エージェント型のレビューが、コードをデリバリーするのと同じプラットフォームの一部になりました。有効にすれば、一度設定したルールのもとで、すべての変更が自動的にレビューされます。価格はレビュー1回あたり0.25ドルで、推定100倍のROIが見込まれます。単価がこれだけ低く、かつ予測可能であれば、すべてのマージリクエストで自動レビューを常時オンにしたままにできる。レビューがマシンスピードで進みながら、組織規模でもコスト効率を保てる理由がここにあります。
デリバリーの実態に合わせたエージェント型レビュー
コードレビューフローはGitLabのマージリクエストにネイティブに組み込まれているため、環境全体をカバーします。実行形態はRunner上のCI/CDジョブで、GitLabホスト型でも自社のRunnerでも構いません。レビューはデリバリーの他の工程と同じ環境で動きます。GitLab.com、GitLab Dedicated、GitLab Self-Managedのいずれでも動作は同じ。インターネット未接続(エアギャップ)環境や規制対象の環境が求める場合は、セルフホストモデルによって推論を自社の管理下に置けます。エージェント型コードレビューの基盤となるモデルも、GitLab管理のモデルと自社のセルフホストモデルから柔軟に選択できます。
マージリクエスト上で認定が既定の動作になれば、カバレッジ、コントロール、フォロースルーが一か所にそろいます。GitLab Duo Agent Platformによるエージェント型コードレビューの主なポイントは次のとおりです。
依頼しなくても、すべてのマージリクエストがレビューされる 自動レビューはプロジェクト、グループ、インスタンスのいずれかのレベルで有効にでき、設定は下位へ継承されます。作成者が最初のレビュー依頼を忘れる心配はありません。
一度決めれば、グループ全体の共通基準になる カスタムレビュー指示には、言語の規約、セキュリティの実践、パス単位のルールを記述できます。グループがコードレビューフローをテンプレートプロジェクトに向けておけば、その基準は作業とともに引き継がれます。必ず満たすべき要件がある場合は、GitLabの強制力を持つセキュリティ・コンプライアンスコントロールと組み合わせてください。
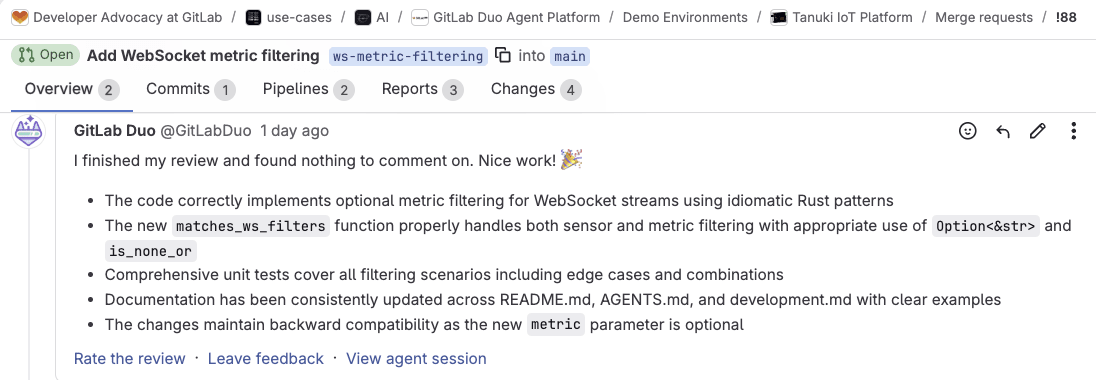 エージェントセッション付きのレビューサマリー
すべての指摘に対するフォロースルー フォローアップレビューは、GitLab Duo Agent Platformがすでに指摘した内容を再チェックし、修正を検証したうえで、同じ指摘の繰り返しを避けます。この価格であれば、あらゆる場所で自動レビューを有効にしたままにできます。
ポリシーが人の判断を求めるときは、適切な担当者へ コードオーナーと関連する承認ルールはこれまでどおり適用されます。レビュアー推奨フローは、専門性のレベル、ワークロード、稼働状況、タイムゾーンをもとに、そのルールを満たせる最小限のメンバーを提案します。
GitLabでのエージェント型コードレビューの流れ
GitLabでは、コードレビューはマージリクエスト上で、パイプライン、セキュリティ検出、承認と並んで行われます。
- マージリクエストが作成される(または準備完了になる)。自動レビューがコードレビューフローを起動するか、作成者がGitLab Duoをアサインします。
- フローはRunner上のCI/CDジョブとして実行され、リポジトリとマージリクエストのコンテキストを踏まえて変更を分析します。カスタムレビュー指示とグループが選択したモデルに従い、差分にコメントを残します。
- 作成者とそのコーディングエージェントが修正をプッシュする。フォローアップレビューがDuoの以前の指摘を検証し、前回のコンテキストを引き継ぎます。
- 人による承認が必要な場合は、レビュアー推奨フローが担当者を提案し、マージリクエスト上からアサインします。
- パイプライン、セキュリティ検出、承認ルール、セッション記録は同じ場所に残ります。だからこそ「レビュー済み」が、本番環境への経路における認定済みを意味します。
GitLabのエージェント型コードレビューの実際の動作は、こちらの動画でご覧ください。
今後の展望
エージェント型コードレビューに関するプラットフォームのロードマップには、次の項目が含まれます。
変更内容に応じた、より深いレビュー 複雑度の高いマージリクエストでは、拡張分析パスが呼び出し元のコードやテストまで読み込みます。モデル選択のコントロールは引き続き自社側にあります。
マージリクエスト上での、より明確な判断 設定した範囲のもとで、GitLab Duoが承認や変更リクエストを行えるようになります。
リスクへの集中 マージリクエスト上のリスク評価により、どの変更により多くの注意を払うべきかが見えるようになります。
マージリクエストを作成する前のレビュー Duo CLIのローカルレビューによって、デベロッパーはマージリクエストで組織の公式チェックが走る前に、作業ツリーの変更に対してプロジェクトのレビュー指針を実行できます。
エージェントが書くコードの割合が増えるほど、本番環境に届くのはレビュー済みのコードであるべきです。すべての変更が自社の基準に照らされ、レビュアーは人の判断が必要な変更に集中する。ロードマップ上の改善はいずれも、その状態に近づくためのものです。
はじめかた
GitLab Duo Agent Platformをまだお使いでない場合は、無料トライアルからご利用いただけます。すでにGitLab PremiumまたはUltimateをご契約であれば、Duo Agent Platformを有効化し、サブスクリプションに含まれるGitLabクレジットをそのままご活用いただけます。
本ブログ記事には、1933年証券法(改正を含む)第27A条および1934年証券取引所法第21E条に定義される「将来予想に関する記述」が含まれています。これらの記述に反映された予想は合理的であると考えていますが、既知および未知のリスク、不確実性、前提条件、その他の要因の影響を受けるため、実際の結果や成果が大きく異なる可能性があります。これらのリスクおよびその他の要因に関する詳細は、当社がSECに提出した書類の「リスク要因」の項に記載しています。当社は、法令で義務付けられる場合を除き、本ブログ記事の日付以降にこれらの記述を更新または改訂する義務を負いません。
さらに検索する
すべてのブログ記事を表示する
ご意見をお寄せください
このブログ記事を楽しんでいただけましたか?ご質問やフィードバックがあればお知らせください。GitLabコミュニティフォーラムで新しいトピックを作成してあなたの声を届けましょう。
フィードバックを共有する