変更の影響
このサービスを変更すると何が壊れるのか
影響範囲をすべて可視化:組織内のすべてのリポジトリにまたがる、直接呼び出し元、ダウンストリームの依存関係、パイプライン、オーナーをすべて、1回のツール呼び出しで取得します。

エージェントの精度は高く、
トークンコストは低く
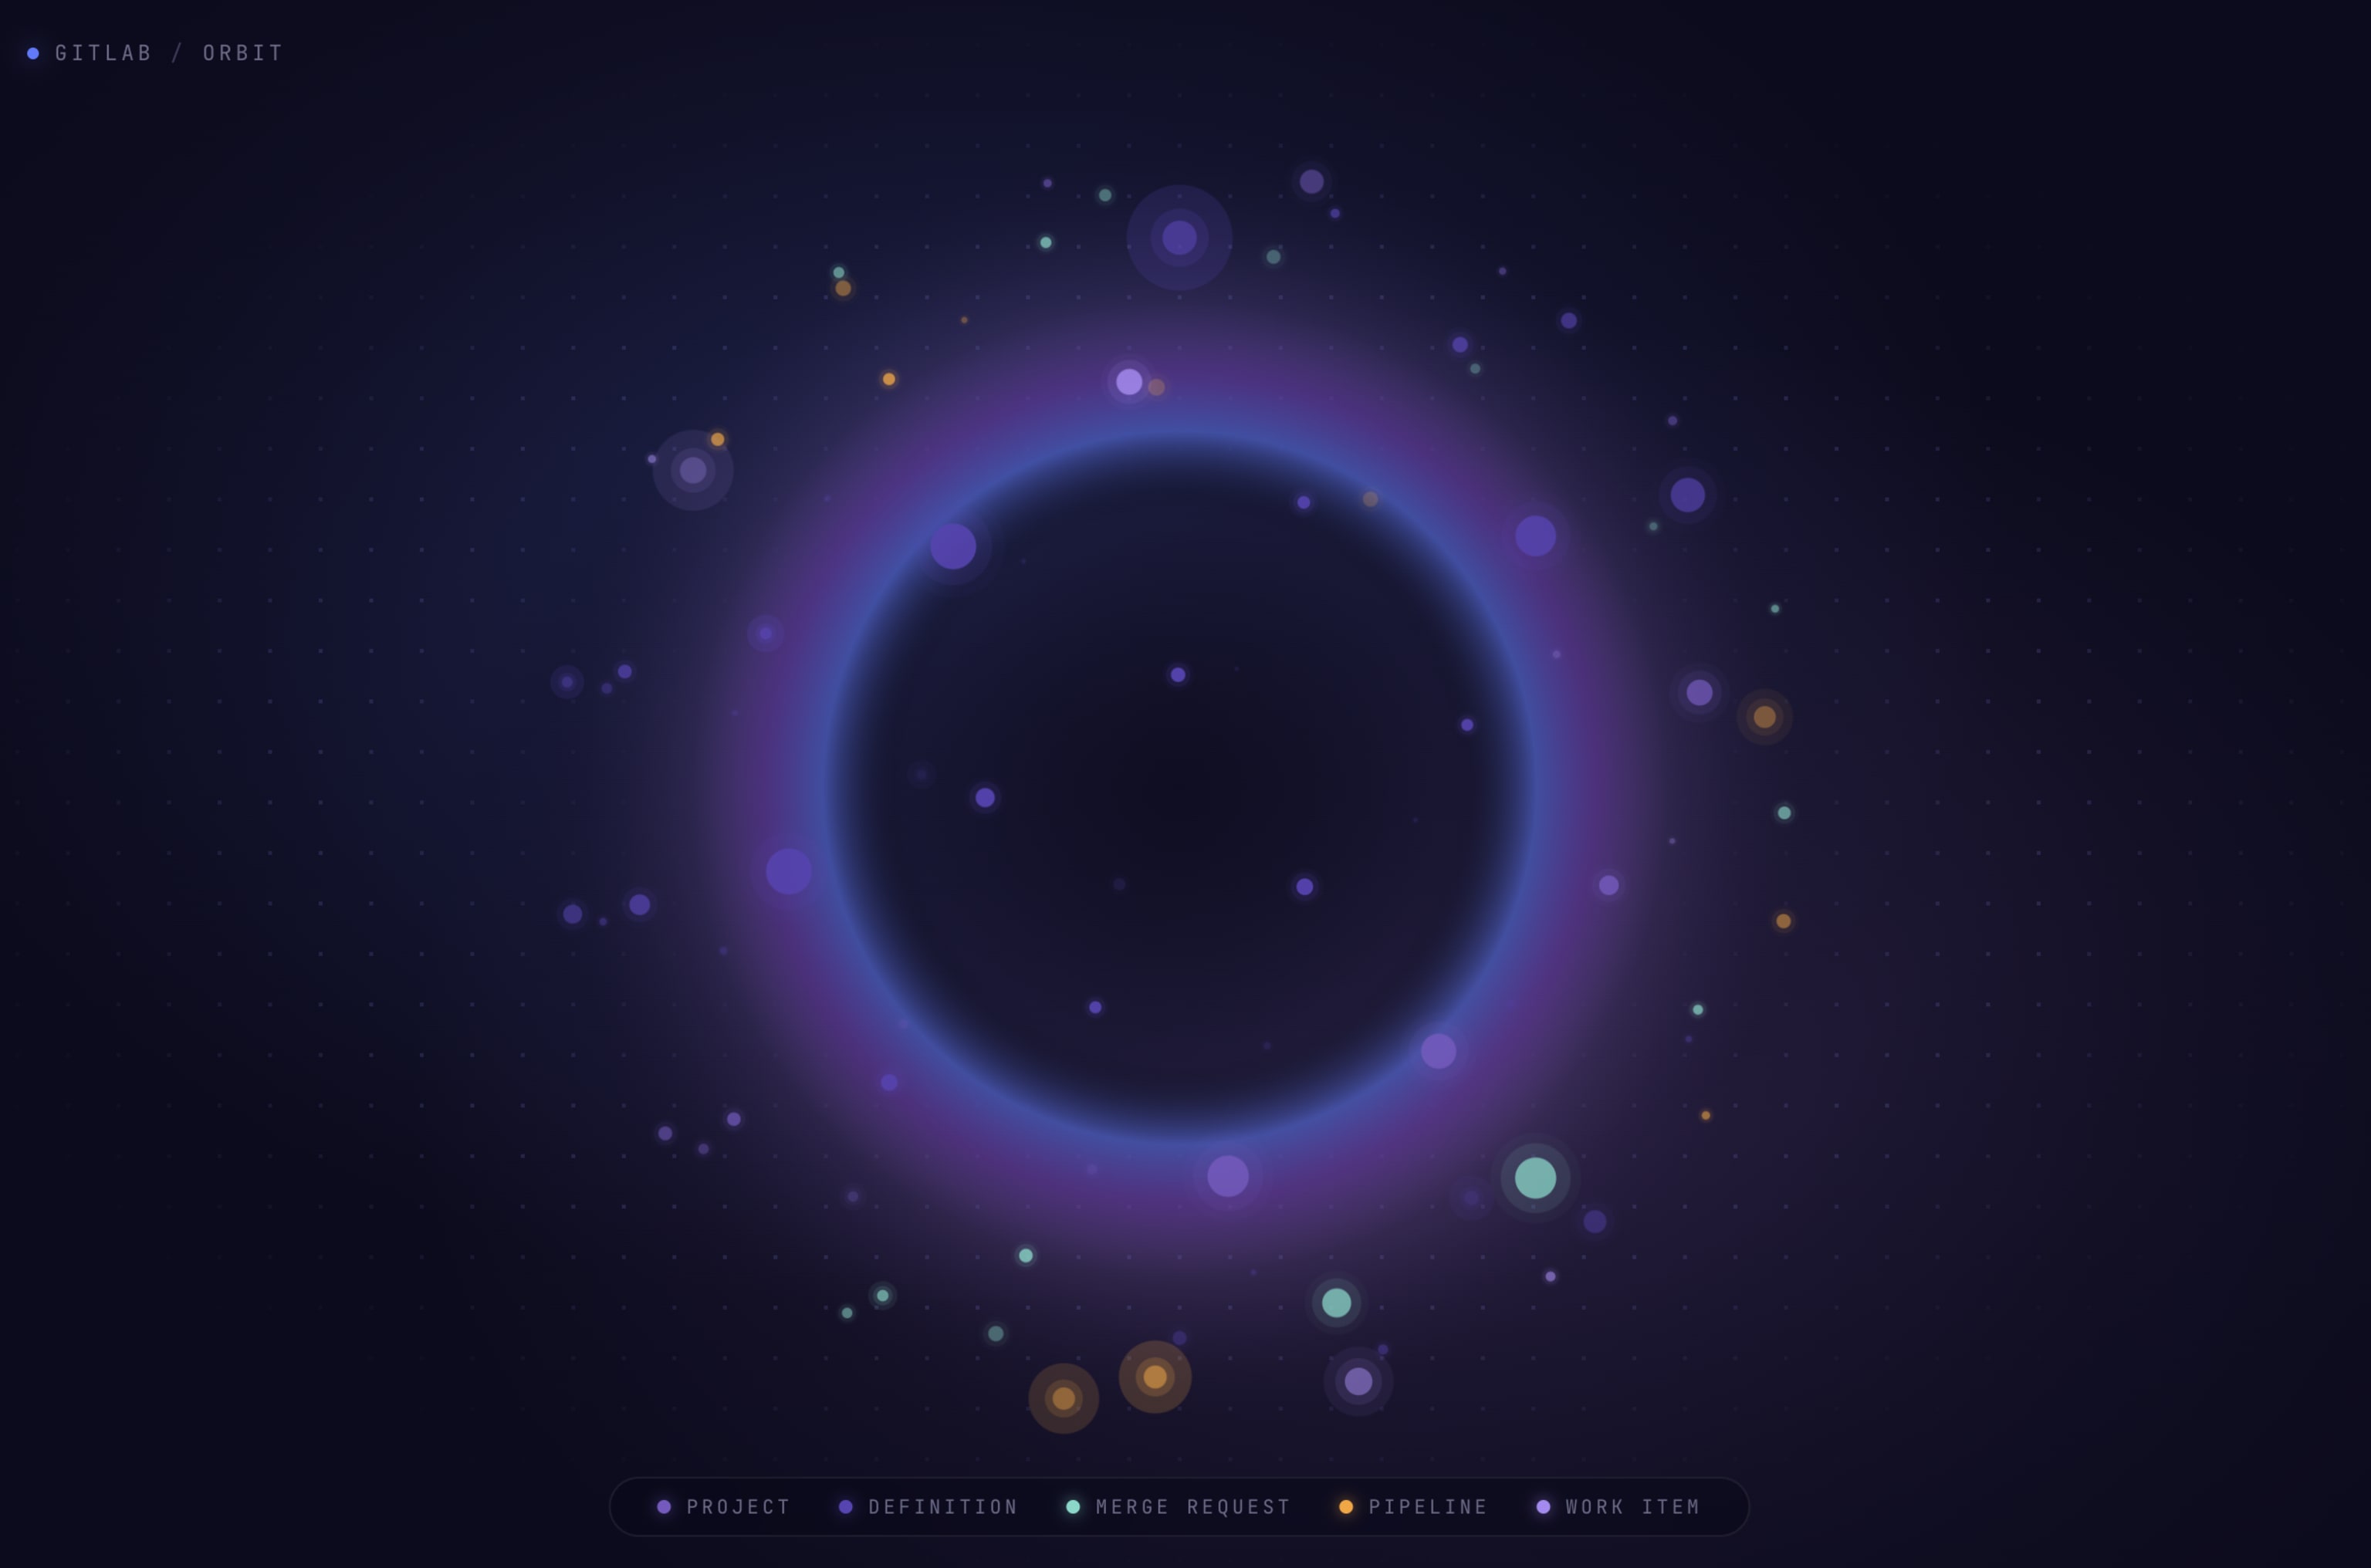
GitLab Orbitは、権限を維持したまま、ソフトウェアライフサイクル全体をカバーするコンテキストグラフです。GitLabのテストでは、Orbitを使用したエージェントのリトライ回数が最大45分の1に減少しました。
GitLab Orbit
エージェントの精度は高く、トークンコストは低く
難しい問いにも、最初から正しい答えを
リトライが減ればトークンも減り、同じ作業にかかるコストも下がります。
Duo Agent Platformと外部エージェントは断片ではなく関係性に基づいて推論するため、不完全な答えを返すのではなく、問題そのものを解決します。
1回のグラフクエリで、エージェントやエンジニアが日々行っている数十ものAPIコール、認証の受け渡し、手動調査を置き換えます。これまでチーム間で何時間もかかっていた調整が、数秒で完了します。
エージェントは数十回のやり取りを経ることなく、1回のクエリで必要なコンテキストを取得します。取得にかかっていたオーバーヘッドが減り、レスポンスがコンパクトになり、どのスケールでも無駄なサイクルがゼロになります。
これまで答えられなかった問いに答える
これまで、こうした問いに答えるにはリポジトリを手作業で何時間も掘り下げる必要がありました。Orbitなら、より速く答えを得ることができます。
変更の影響
影響範囲をすべて可視化:組織内のすべてのリポジトリにまたがる、直接呼び出し元、ダウンストリームの依存関係、パイプライン、オーナーをすべて、1回のツール呼び出しで取得します。
組織インテリジェンス
組織規模でのリポジトリ横断的な依存関係マッピング。どのサービスがどのサービスを呼び出しているか、どのリポジトリがインフラストラクチャを共有しているか、どのチームが何を所有しているかを把握できます。
パイプラインの健全性
マップにより数千のプロジェクトにまたがる連鎖を確認できます。必要なセキュリティスキャンを実行していないチーム、まだ非推奨のテンプレートを使っているチーム、標準パイプラインから外れているチームを見つけ出すことが可能です。
ディザスターリカバリー
インフラ移行の前に、完全なサービスの依存関係グラフを生成します。何が何に影響するのかを正確に把握できるため、切り替え時に予期せぬ事態が発生しません。
オンボーディング
新しいエンジニアは、組織全体のクエリ可能なマップを即座に手に入れられます。誰が何を所有し、サービスがどのようにつながっており、何を安全に変更できるかを把握できるのです。オンボーディングは数週間ではなく数日で完了します。
脆弱性のトレース
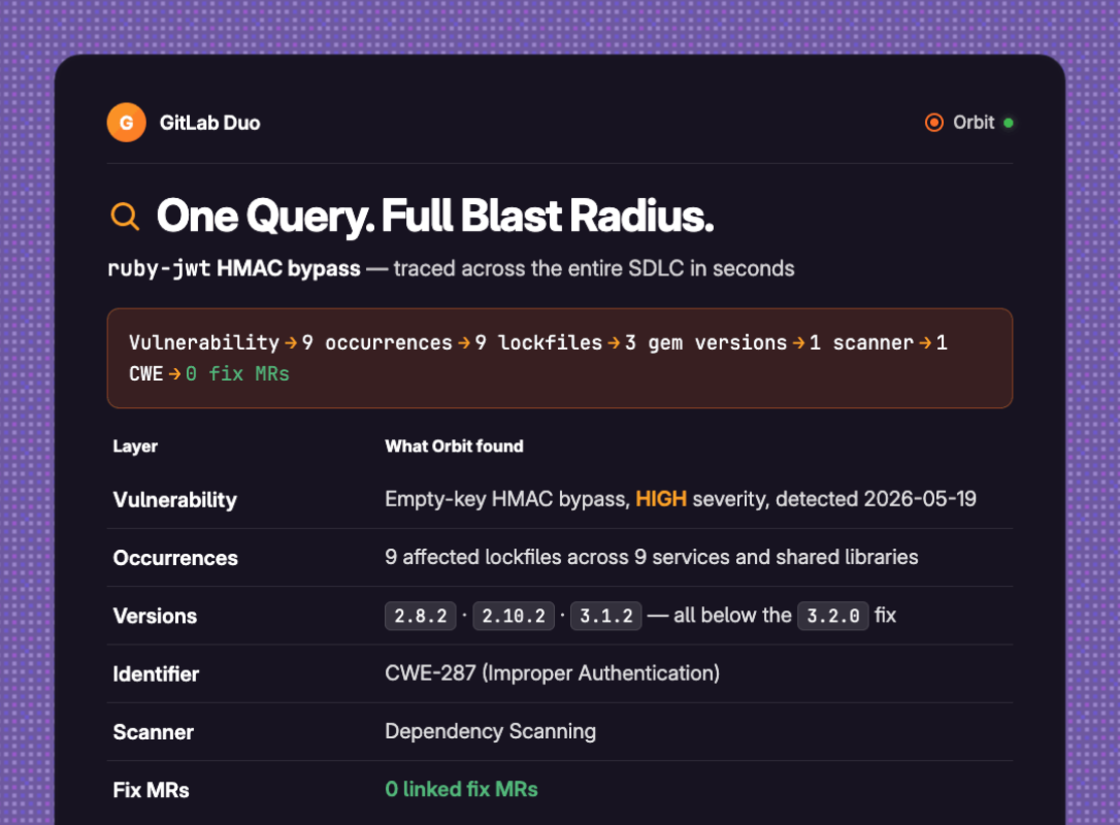
脆弱な関数、ライブラリ、パターンをすべてのリポジトリとネームスペースにわたってトレースします。オーナーを含む影響範囲の全リストを数秒で取得できます。
セキュリティ
1回のクエリでシステム全体にわたって脆弱性をトレースします。明確な影響範囲と、優先的に対応すべきオーナーのリストを把握できます。
DevOps
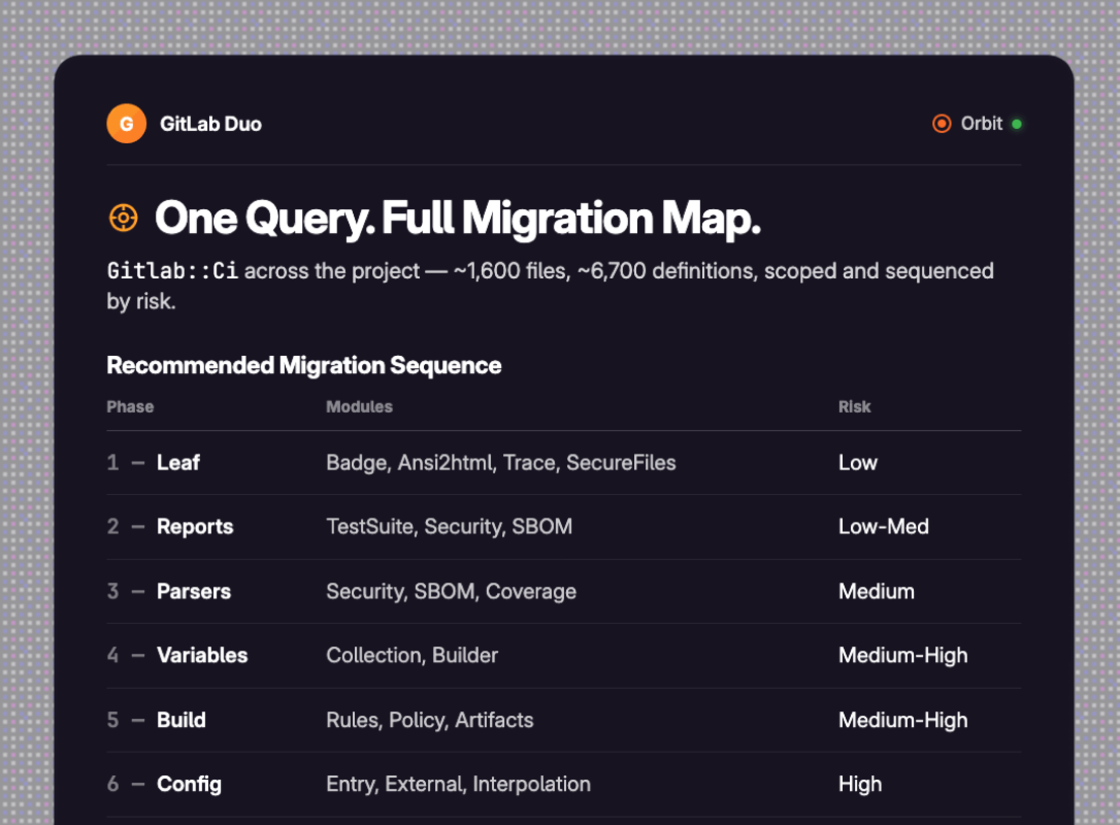
プッシュする前にシステムのライブグラフをクエリします。隠れた依存関係やパイプラインの問題を、CI/CDを壊す前に早期に発見できます。
AIオーケストレーション
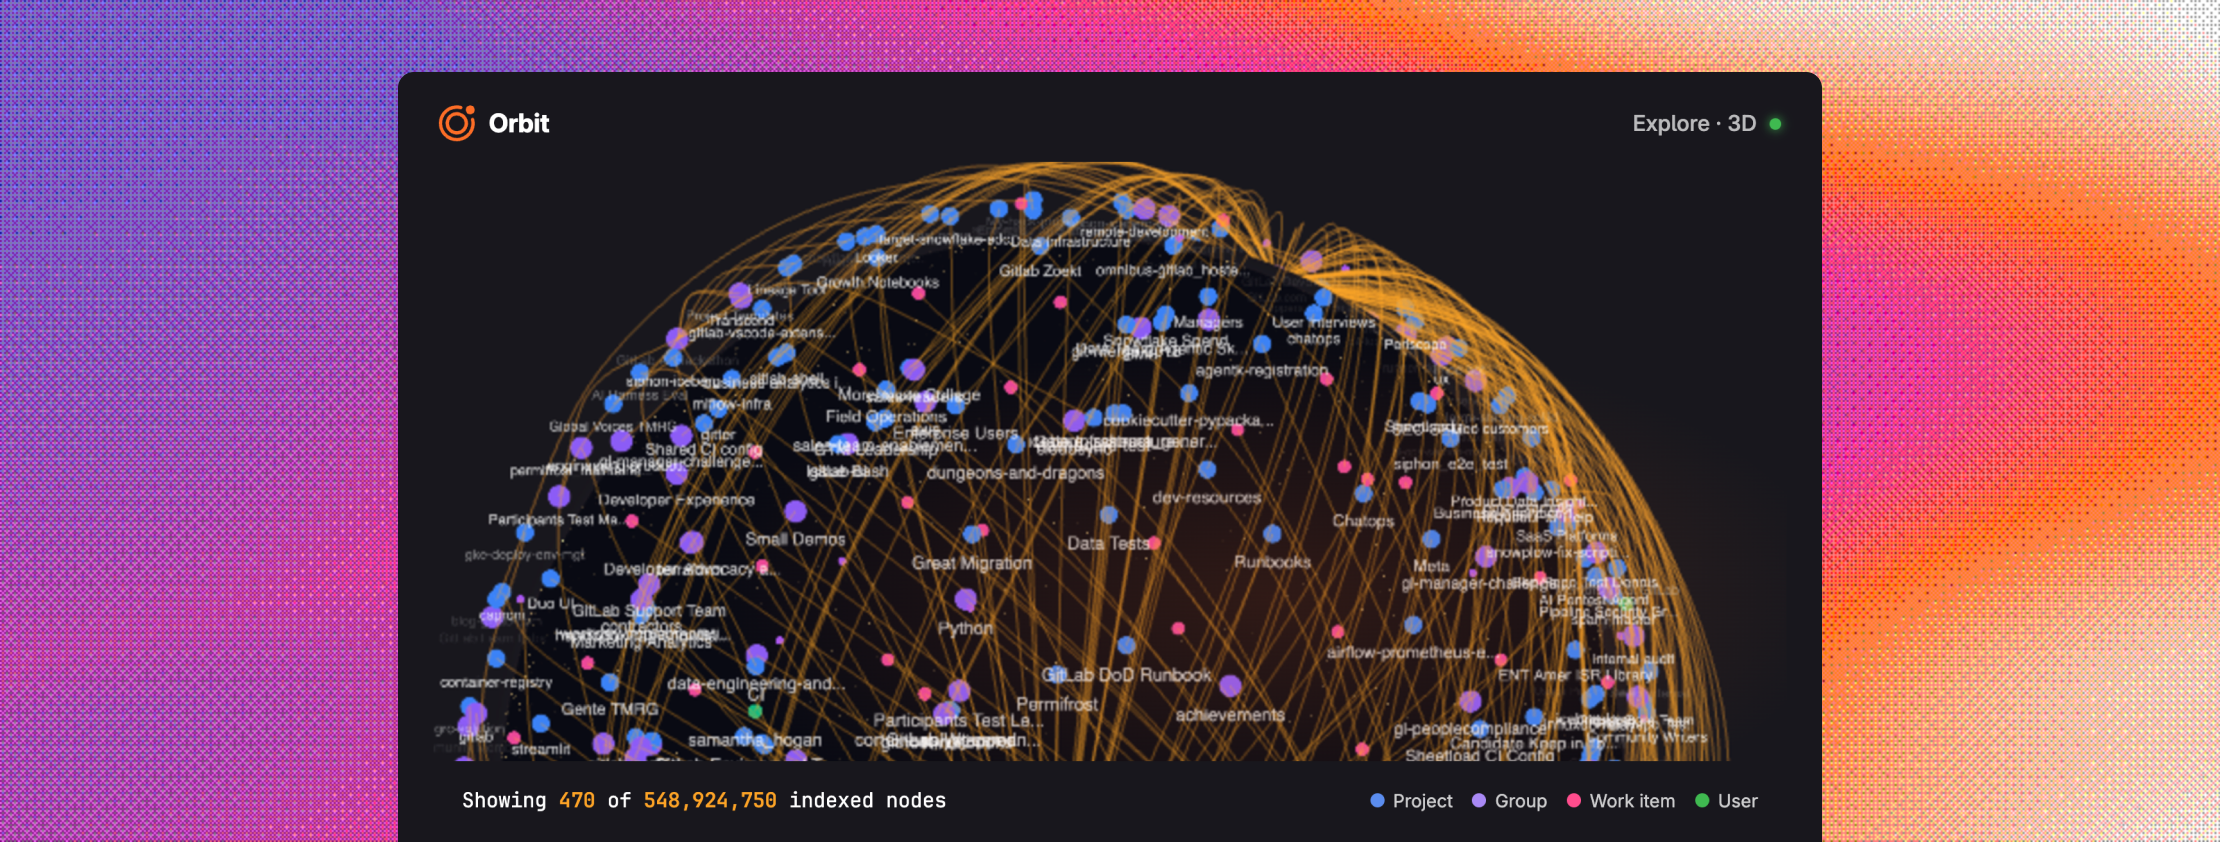
移行エージェントに、システムが実際にどのように動作しているかの最新のビューを提供します。これにより、影響範囲を見極め、変更を安全に順序付けできます。
AIクエリのオーバーヘッドを削減
グラフがなければ、どのようなAIクエリにもエンタープライズ規模で雪だるま式に増えるオーバーヘッドが伴います。APIの氾濫、ホップごとの認証、無関係なコードで埋め尽くされたコンテキストウィンドウです。
Orbitなしの場合
クエリごとにN回のAPIコール: リポジトリごとに1回、ファイルタイプごとに1回、サービスごとに1回。ホップごとにレイテンシーとエラー発生面が増加します。
ホップごとの認証: Model Context Protocolの認証、リポジトリの認証、サービスの認証。それぞれが往復のレイテンシーを増やします。
コンテキストウィンドウの肥大化: 1つの関係性を見つけるために、数千行もの無関係なコードが読み込まれます。
構造に対するLLM推論: モデルが欠落したエッジを推測します。エラーはホップごとに累積し、回答は真実から外れていきます。
Orbitありの場合
1回のコール、1回のquery_graph: 1つのMCPツールで、深さに関係なくすべてのデータが1つの構造化された応答にまとまります。
グラフレベルの認証: ネームスペースにスコープされた1つのトークン。サービスごとのオーバーヘッドはゼロ。認証の氾濫もありません。
必要なノードとエッジだけ: Orbitはリクエストされたものだけを返します。コンテキストの無駄も、無関係なファイルもありません。
推論ではなくインデックス化された事実: トラバーサルは事前にインデックス化された実際のエッジをたどります。同じクエリは毎回同じ回答を返します。
主張ではなく、テスト結果
同じタスク、同じモデル。Orbitの有無で比較
2つのClaude Codeエージェントに、GitLab上で同じタスクを与えます。一方はOrbitに問い合わせることができ、もう一方はテキスト検索のみを使用します。どちらの回答も、実際に稼働しているコードベースと照らし合わせて検証します。
テキスト検索のみ
$ rg "BasePolicy" app/ ee/$ rg "include Gitlab::Allowable"Read app/policies/project_policy.rb$ rg "class .* < .*Policy"Read ee/app/policies/ee/group_policy.rb$ grep -r "canAdmin" app/assets/javascriptsファイルを1つずつ調べ、見えない関係性を推測します。
グラフクエリ
$ orbit sql --repo . "WITH RECURSIVE policies AS (…)"$ orbit sql --repo . "SELECT … FROM gl_imported_symbol …"グラフに直接問い合わせ、インデックス化された実際のエッジをたどります。
最大11倍 高速化
プロンプトから回答完了までの時間
最大4.5分の1 のトークン数
同じタスクを完了するために使用されたトークンの合計
最大45分の1 のリトライ回数
エージェントが戻って修正しなければならない誤った回答の減少
出典:GitLab社内テスト(Orbit Observatoryを使用)。Orbit Observatoryは、同じタスクとモデルでGitLab Orbitの有無によるClaude Codeの結果を比較する評価ハーネスです。結果はワークロードによって異なります。
お使いのエージェントをそのまま活用
Orbitは、GitLab Duo Agent Platformと、Claude CodeやCodexといったお気に入りの外部エージェントを、オープンなModel Context Protocol (MCP)を介してネイティブにサポートします。
ネイティブ
エージェントはOrbitにクエリを実行し、コード、マージリクエスト、作業アイテム、パイプライン、脆弱性にまたがるシステム全体のビューを取得します。
Model Context Protocol
2つのMCPツール(query_graphとget_graph_schema)がグラフへの完全なアクセスを提供します。数分で接続でき、組織全体で1つのクエリプールを共有します。
REST・CLI
/api/v4/orbit/queryでの完全なREST APIと、直接の統合や独自ツール構築のためのglab orbit query CLIを利用できます。
左右の矢印キーを使用して引用を移動できます。タッチデバイスではスワイプしてください。
引用 1/1