エージェントの本当のコストは、消費するトークンだけではありません。差分だけを見て「マージしても安全」と判断するレビュー、つまりパイプラインのコンテキストを一切持たないまま下される判断にこそ、本当のコストがあります。これは人工知能(Artificial Intelligence)ではなく、人工的な自信(Artificial Confidence)と呼ぶべきものでしょう。エージェントが推測に頼るのは、コードしか見えていないからです。そのコードを最後に変更したマージリクエスト、実行したパイプライン、抱えている脆弱性、そして書いた人やレビューした人。いずれもエージェントの視界には入っていません。
推測はコストがかさみます。数万ファイル規模の大きなモノレポでエージェントを動かした経験があれば、その展開は想像がつくはずです。エージェントは反復を繰り返し、タスクを完了するために必要な情報をバックエンドに何度も問い合わせる。往復のたびに時間とトークンが積み上がり、最終的にエージェントは諦めます。
制約はモデルではありません。コンテキストです。
GitLab Orbitが取り除くのは、まさにこの制約です。一般提供(GA)を開始したOrbitは、ソフトウェアライフサイクルのためのコンテキストグラフ。コード、マージリクエスト、作業アイテム、パイプライン、脆弱性、所有権のすべてを、ライブでクエリ可能な形で見渡せます。しかもすべての関係性は、開発が進むたびに継続的に更新。エージェントもエンジニアも、つながったひとつのライフサイクルビューから作業を進められます。GitLabの検証では、Orbitに接続したエージェントは同じモデル・同じタスクで、リトライが最大45分の1、トークン消費が4.5分の1になりました。
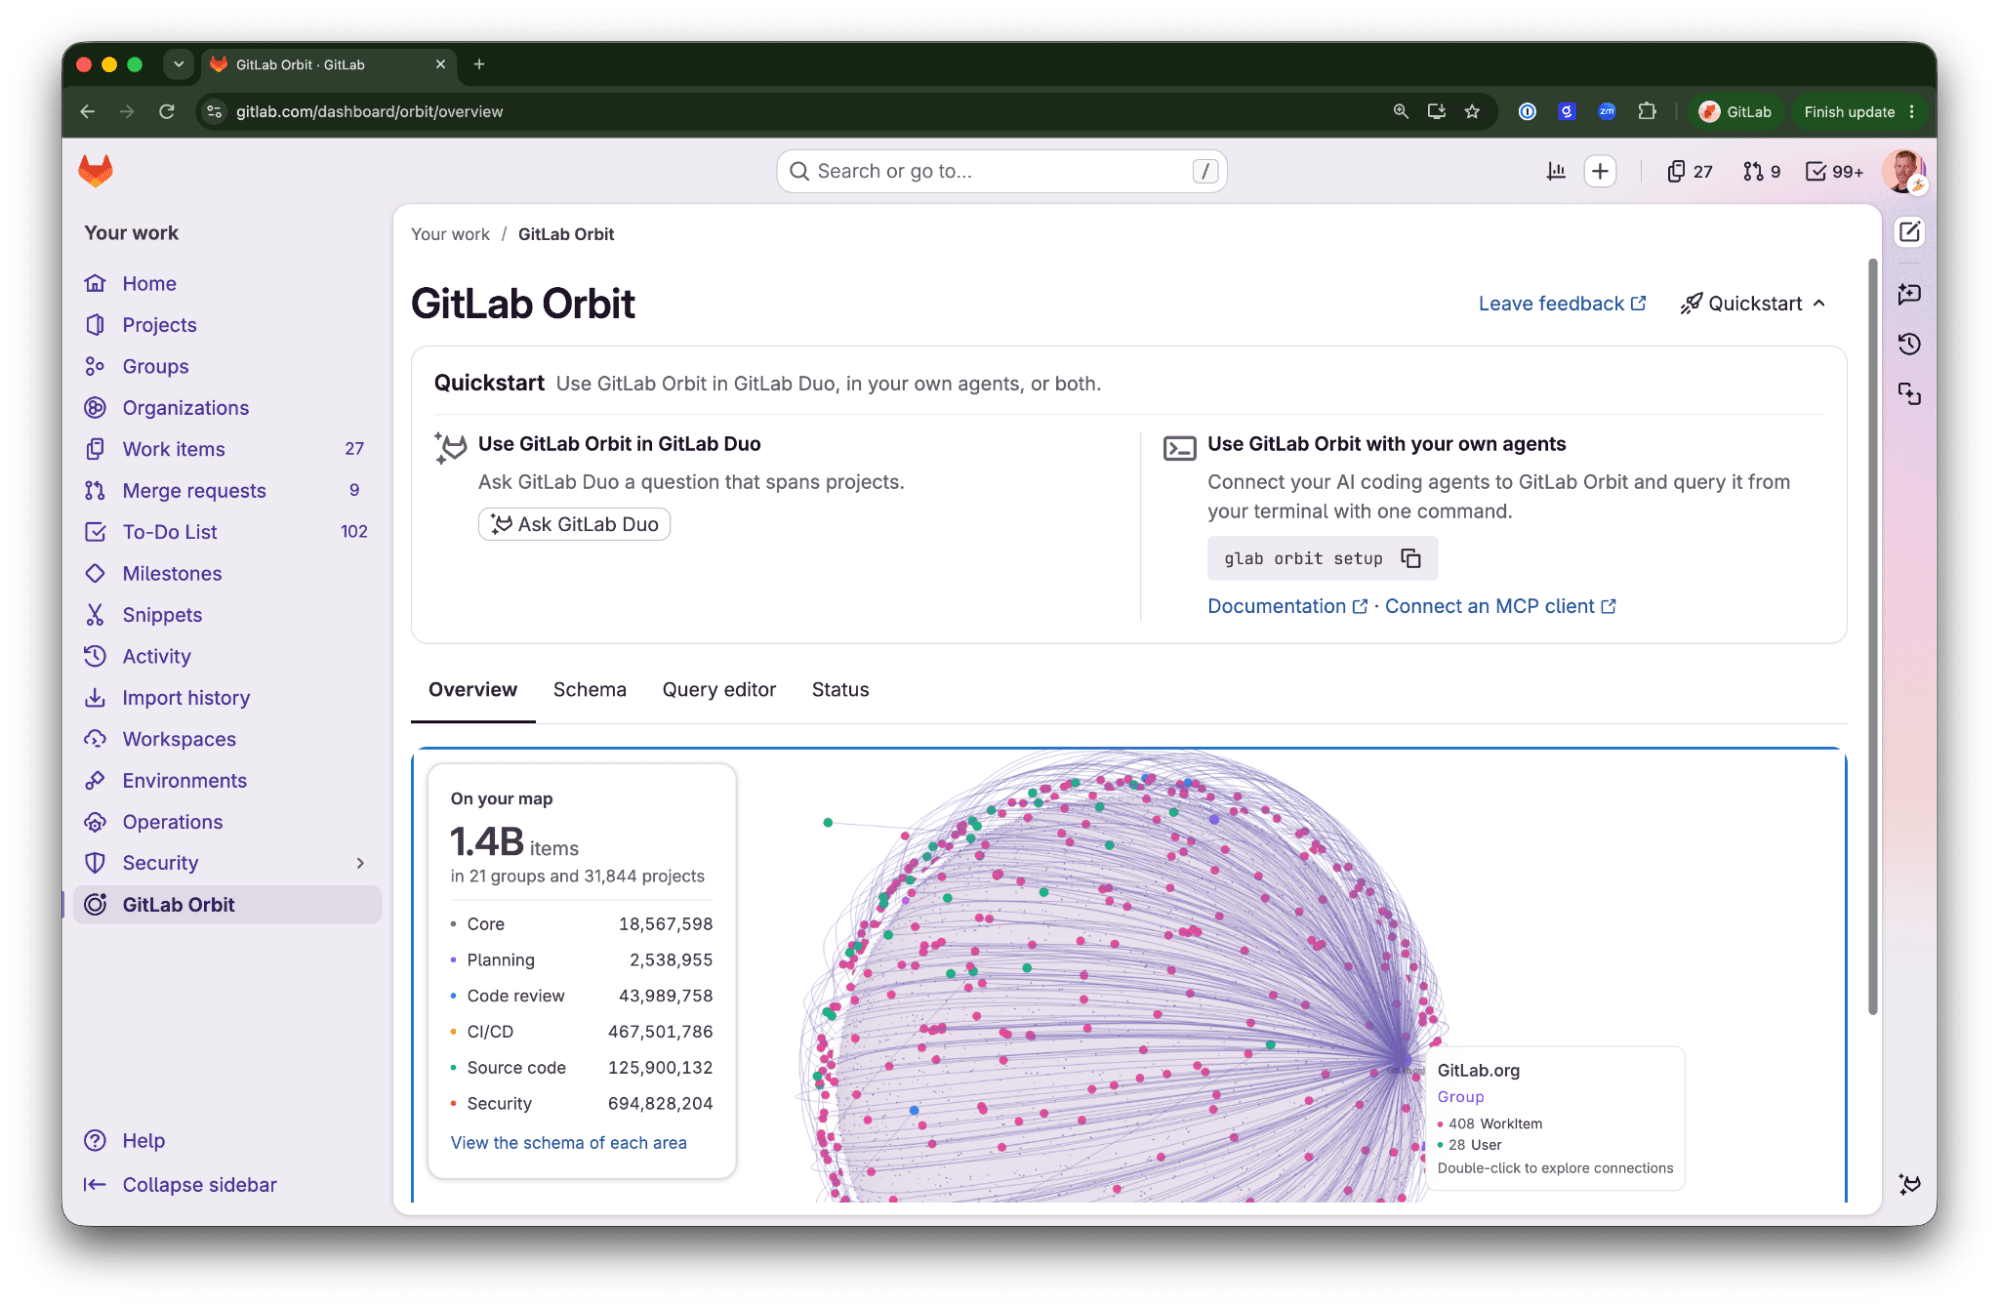 GitLabインスタンス全体をカバーするひとつのコンテキストグラフ
根拠を持つエージェントは一度で正解にたどり着く
MCP経由でGitLab Orbitに接続したClaude Codeのようなエージェントは、ファイルを総当たりで探索するのをやめ、グラフに問い合わせます。最初の応答の時点で、実際の呼び出し元、直近の変更、オーナーが返ってくる。だから次のプロンプトは、誤りを正すためではなく、答えを磨くために使えます。この差は数値で確認できます。英国最大級の価格比較プラットフォームであるCompare the Market社は、社内向けAIコードレビュアーについて、79件の実際のマージリクエストを対象に4つのコンテキスト手法を比較しました。GitLab Orbitを基盤としたレビュアーは、期待されるインラインコメントの約70%と一致。一方のRAGは約58%にとどまり、コンテキストを追加しない場合を下回る結果となりました。
「GitLab Orbitによって、目の前の差分だけでなく、私たちのコードベースを本当に理解したAIコードレビュアーが手に入りました。実際のマージリクエストを対象に、RAGやその他いくつかの手法と比較しましたが、差は明らかでした。コメントの配置も、何が変わったのかの要約も、格段に優れています」
— Compare the Market社 AIエンジニアリング責任者 Ryan Harvey氏
リトライが減ればトークンも減る
ある大手調査・アドバイザリー企業の最近の分析によると、規律のないエージェントセッションのコストの大半は、ターン間で変化していないコンテキストの再送信が占めています。このトークンコストの出どころは、モデル自体ではなく、エージェントの組み立て方にあります。
GitLab Orbitは、その組み立て方を変えます。エージェントは「関係しそうなもの」をすべて読み直す代わりに、グラフから範囲の限られた答えをひとつ受け取る。GitLabの検証では、同じモデル・同じタスクでOrbitに接続したエージェントのトークン消費は最大4.5分の1になりました。1ターンが運ぶコンテキストは小さくなり、成果に結びつかない作業に費やされるターンも減ります。グラフは共有されるため、このコストがエージェントごとに繰り返し発生することもありません。Duoのエージェント、Claude Code、Codex、そして自社のツール。いずれも同じグラフに問い合わせるので、最初のエージェントのために築いたコンテキストは、2つ目のエージェントの時点ですでに整っています。
これまで答えを出せなかった問い
GitLab Orbitが6月にベータ版となって以降、実際のコードベース、実際のインシデント、実際のマージリクエストを対象にOrbitを運用するデザインパートナーの皆様と取り組んできました。その最初の成果は、ほぼ例外なく「これまで答えを得られなかった問い」でした。
デザインパートナーがOrbitに投げかけた、これまで答えられなかった問いと、返ってきた答えをいくつか紹介します。
この脆弱性の影響を受ける本番サービスはどれか。 1回のクエリで、該当コンポーネントを含むサービス、それを持ち込んだマージリクエスト、到達した環境、そして各サービスを所有するチームまで返ってきます。あるデザインパートナーは、3,400万エンティティにまたがるセキュリティカバレッジの問いに7分で回答しました。APIを使えば、同じ問いに半日かかっていたものです。脆弱性が見つかったとき、セキュリティチームの手元に揃うのは、1日の終わりに届く不完全なリストではなく、1時間以内に出そろう完全な修正計画です。
この変更で壊れるものは何か。 プッシュの前に、デベロッパーやそのエージェントは、変更がどのサービス、ジョブ、環境に波及するかを問い合わせられます。対象はエディタで開いているプロジェクトだけでなく、グループ内のすべてのプロジェクト。レビューエージェントも同じ答えをマージリクエストに持ち込むため、「マージしても安全」というコメントは、差分ではなくシステム全体を反映したものになります。79件の実際のマージリクエストにおいて、Compare the Market社のレビュアーは、RAGベースのバージョンよりも多くの実際の問題を、正しい位置で指摘しました。問題は障害になる前に、レビューの段階で捕捉されます。
このCIジョブはなぜ失敗し続けるのか、そして他のどこで失敗しているのか。 GitLab Orbitは、そのジョブを実行しているすべてのプロジェクトで失敗がどれだけ発生しているか、どのプロジェクトが共有CI設定から逸脱しているか、そして誰が所有しているかを示します。3つのチームに「これ、見たことがある人はいますか」と尋ねていたSlackスレッドが、ひとつの答えに置き換わる。ある金融サービス企業はこれを使い、ビルドシステムの障害の原因を、50%の確率で失敗していたCIジョブまで突き止めました。他のどの手段でも相関を取れなかったパターンです。
これから移行する対象に依存しているものは何か。 依存しているサービス、ジョブ、環境、オーナーが、ひとつの結果にまとめて返ってきます。あるデザインパートナーは、複数リポジトリにまたがるアップグレードを、この問いを直接投げかけることで完了させました。「まだ旧バージョンのままのプロジェクトはどれか」。最後まで残っていた対象も1回のクエリで浮かび上がり、スプレッドシートもリポジトリごとの棚卸しも不要でした。
すべてのコンテキストグラフが答えられるわけではない
コンテキストグラフはひとつのカテゴリーとして定着しつつありますが、その多くはコードで止まります。GitLabは、コードの変更をパイプライン、デプロイ、脆弱性、オーナーまでつなぐ。しかも権限設定はそのままです。これにより、チームとエージェントは次のことが可能になります。
- すでに存在するグラフから始める。 GitLab Orbitは、すでにGitLabにあるデータを活用します。設定すべきコネクタも、維持すべきETLパイプラインも、同期し続けるべき2つ目の記録システムも不要。グループで有効化すれば、グラフはすぐに使えます。外部から組み上げるグラフでは、最初の問いに答えるまでに数か月の統合作業が必要。なお、OrbitはGitLab以外のデータソースへの拡張も想定した設計です。
- ライフサイクル全体をインデックス化する。 GitLabはソフトウェア開発ライフサイクル全体の記録システムであり、GitLab Orbitはそれをひとつのグラフにつなぎます。コードインデックスはコードで止まり、ワークグラフはチケットで止まる。
- 権限を作り直さずにそのまま活かす。 GitLab Orbitは、ネストされたグループ、ロール、セキュリティドメインのアクセス権をそのまま反映します。GitLabの外にあるグラフは、それらをすべて再構築し、同期し続ける必要があります。
- すべてのエージェントとエンジニアに同じグラフを届ける。 Duoのエージェント、Claude Code、Codex、カスタムツール、そしてData Explorerが、すべて同じグラフに同じ方法で問い合わせます。コンテキストへの投資は一度きり。後から追加するエージェントは、前のエージェントよりも低コストになります。
使い慣れたエージェントをそのまま使う
GitLab Orbitは、チームの働き方を変えることを求めません。すでに使っているエージェントとツールが、ひとつのグラフに接続します。
- GitLab Duo Agent Platform上のエージェントは、設定不要でGitLab Orbitにネイティブに問い合わせます。
- Claude Code、Codex、Cursor、OpenCode、Gemini CLI、Antigravity、その他のMCP対応エージェントは、MCPまたはGitLab CLI経由で接続します。
      glab auth login
glab orbit setup
- カスタムエージェントや社内ツールは、REST経由で接続します。
- エンジニアは、Data Explorerを通じて同じグラフに問い合わせます。
どの経路も、同じグラフに同じ方法で問い合わせる。そしてグラフは、その速度に追随します。GitLab Orbitはプッシュ、マージ、デプロイのすべてを発生と同時にインデックス化するため、エージェントは常に、最新の状態のライフサイクルから推論できる。GitLabの規模で言えば、150万を超えるプロジェクトと8TBのグラフデータを2時間以内に処理する水準です。インデックス作成はGitLabの隣で独立したサービスとして動作するので、エージェントがOrbitをどれだけ酷使しても、GitLab本体の動作が遅くなることはありません。
料金体系は組織全体で共有するひとつのクエリプール
GitLab Orbitは、組織の規模に合わせたひとつの共有プールを構成する「クエリパック」として提供されます。GitLab組織内の全員が、人もエージェントも区別なくそのプールから消費するため、利用量はたまに使うユーザー、ヘビーユーザー、そして彼らに代わって動くエージェントの間で柔軟に行き来します。アクセス申請も、シートの割り当ても不要。1クエリとは、Orbitグラフへの1リクエストを指します。リクエスト元がエージェント(Duo Agent Platform、Claude Code、Cursorなど)であっても、GitLabに組み込まれた機能であっても、APIであっても同じです。
クエリパックは1ユーザーあたり月額30ドル分のGitLabクレジットで、組織の共有プールに1,000クエリを追加します。プールを超えた利用分は、GitLabクレジット1につき33クエリ、1クエリあたり約0.03ドルで課金。今四半期は、早期導入のお客様向けにプロモーション価格をご用意しています。詳細や、組織に適したクエリパック数の見積もりについては、GitLabのアカウントチームにお問い合わせください。
GitLab Orbitを使い始める
GitLab Orbitは、PremiumおよびUltimateのお客様向けに一般提供(GA)を開始しました。本日のGitLab.comを皮切りに、今後数週間でSelf-ManagedとGitLab Dedicatedにも順次提供されます。お客様は、GitLabアカウントチームを通じて30日間無料でお試しいただけます。GitLabをこれから初めてご利用になる場合は、営業チームにお問い合わせのうえ、GitLabの有料プランでの導入をご検討ください。その一環として、Orbitのトライアル追加もご案内します。
ご利用開始にあたっては、ドキュメントをご覧ください。
実際のコードベースから率直なフィードバックをお寄せいただき、今回のGAリリースを形づくってくださったデザインパートナーおよびベータ版参加者の皆様に感謝いたします。
本ブログ記事には、1933年証券法(改正済み)第27A条および1934年証券取引所法第21E条に定める「将来予想に関する記述」が含まれています。これらの記述に示された見通しは合理的であると考えていますが、既知および未知のリスク、不確実性、前提条件、その他の要因の影響を受けるため、実際の結果や成果が大きく異なる可能性があります。これらのリスクおよびその他の要因に関する詳細は、当社が米国証券取引委員会(SEC)に提出した書類の「リスク要因」の項をご参照ください。法令により義務付けられる場合を除き、当社は本ブログ記事の日付以降にこれらの記述を更新または修正する義務を負いません。