Seguridad a la velocidad de las máquinas. Control en cada paso.
Encuentra y corrige vulnerabilidades con IA, mientras tus controles siguen decidiendo qué se publica.
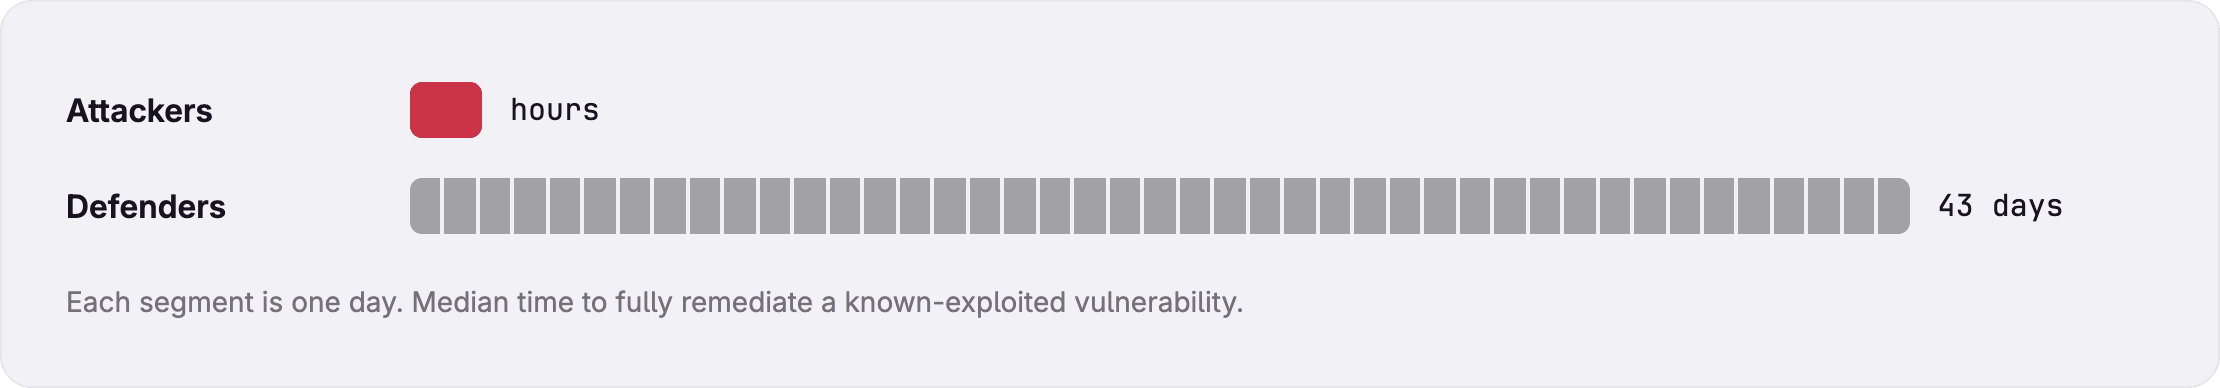
Descubrir y explotar una vulnerabilidad lleva horas. Corregirla lleva semanas.
La realidad actual: la IA está transformando por completo la seguridad de las aplicaciones. Adaptarse requiere seguridad agéntica, bajo controles que siempre se mantienen.
Las vulnerabilidades se disparan
+263%
de crecimiento en los envíos de CVE entre 2020 y 2025. 2026 va camino de registrar un 37 % más.
La explotación va en cabeza
31%
de las brechas comienzan con la explotación de una vulnerabilidad, que ya es el principal vector de acceso inicial.
Las correcciones no dan abasto
43 días
es la mediana del tiempo necesario para corregir por completo una vulnerabilidad que se sabe explotada.
Incidentes recientes
El riesgo crece a la velocidad de las máquinas
Cadenas de suministro comprometidas, agentes que escapan de su entorno y vulnerabilidades latentes durante años descubiertas por modelos de frontera. Cada uno de estos incidentes avanzó más rápido que un ciclo de revisión humana.
Fuentes: NIST (2026) y Verizon Data Breach Investigations Report (2026).
Trivy · Marzo de 2026
Los atacantes robaron un token, manipularon las versiones del escáner y recopilaron secretos de los pipelines posteriores.
Hugging Face · Julio de 2026
Unos agentes escaparon de un sandbox, robaron credenciales de la nube y se desplazaron por clústeres y servicios de terceros.
PHP2Shell · Octubre de 2026
Los modelos de frontera encontraron dos RCE previas a la autenticación, latentes desde 2012 en software que da soporte al 69 % de los sitios web.
01 · Encontrar
Investiga vulnerabilidades con todo el contexto de ingeniería
Investiga vulnerabilidades con todo el contexto de ingeniería
Tras una divulgación como PHP2Shell, GitLab Orbit te ayuda a responder tres preguntas. ¿Estamos expuestos? ¿Es alcanzable? ¿Cómo la corregimos sin afectar a producción?
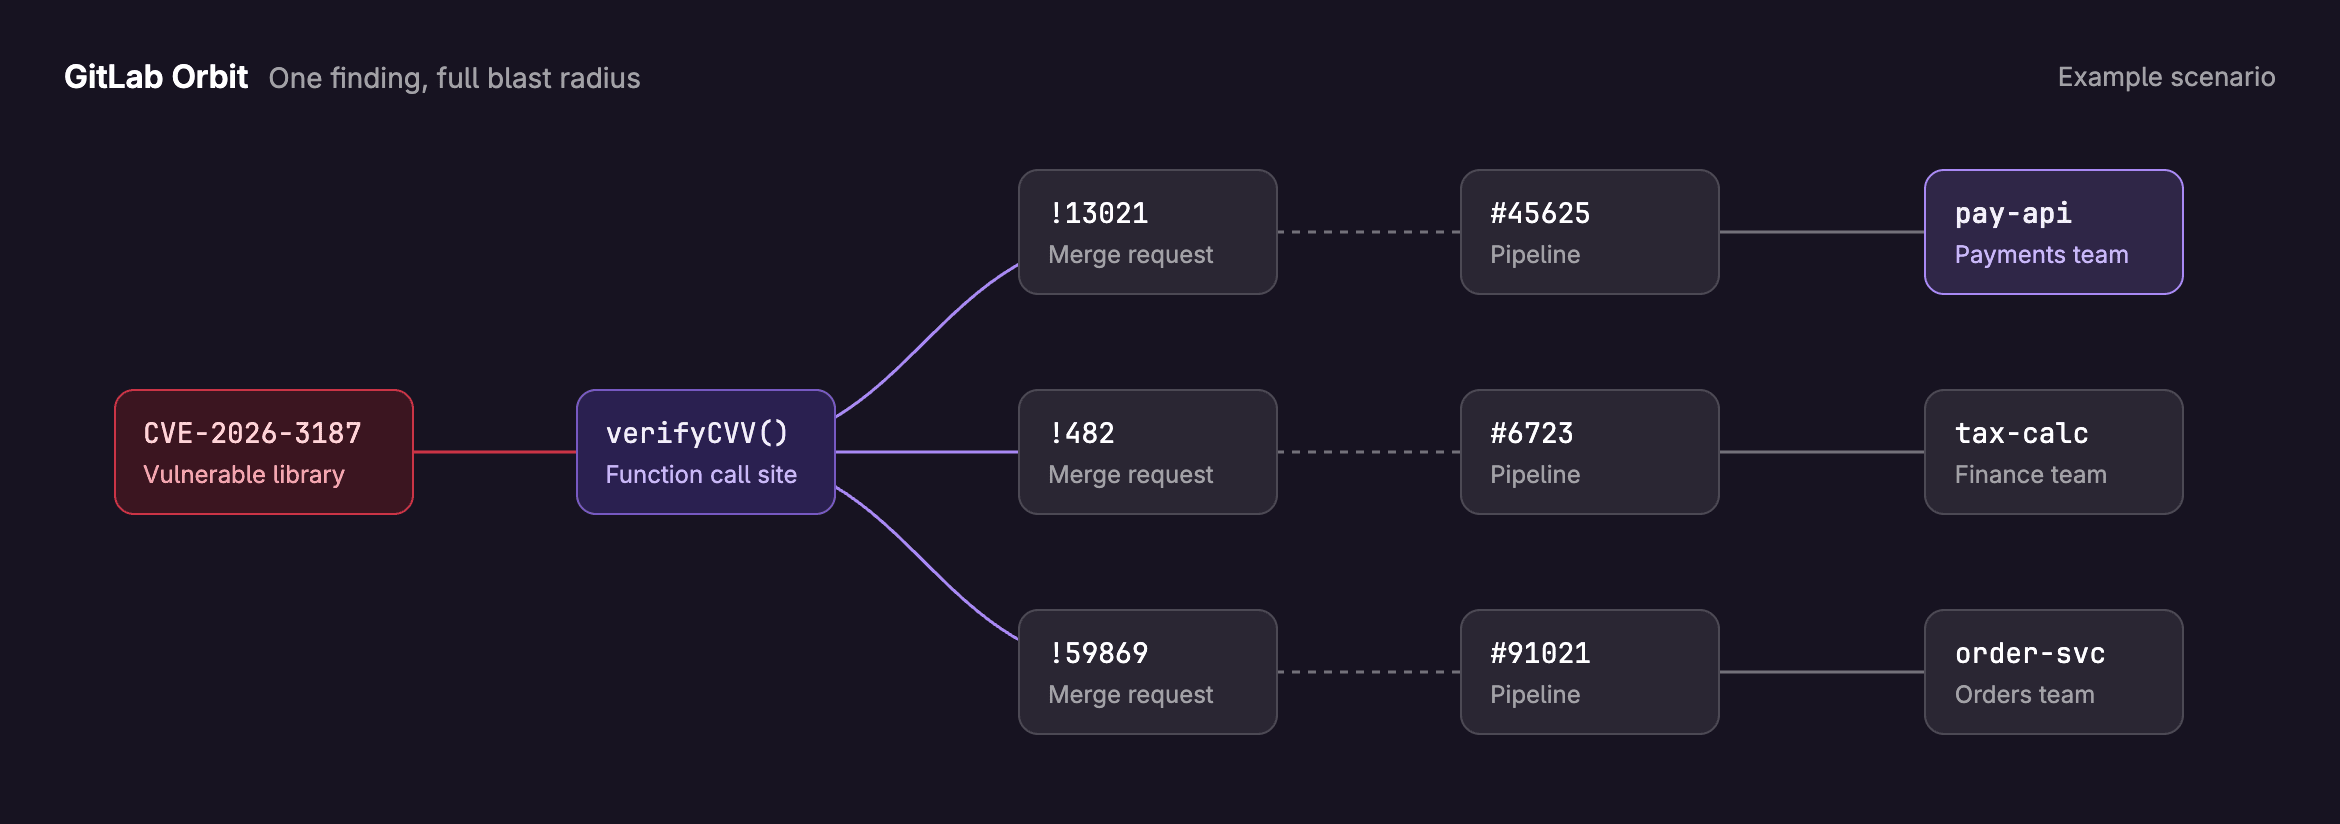
Mapa en tiempo real
Orbit vincula código, solicitudes de fusión, pipelines, despliegues, vulnerabilidades y elementos de trabajo.
Base factual
Los agentes trabajan a partir del estado real de tu sistema.
Abierto
Los agentes externos como Claude Code usan el mismo grafo, dentro de tus permisos.
Clasificación automatizada
Descarta los falsos positivos para que tu equipo se ocupe primero de los riesgos reales.
Riesgo en contexto
Consulta qué hallazgos amenazan la producción o si una vulnerabilidad es alcanzable desde tu sistema de pagos.
Razonamiento profundo
Detecta vulnerabilidades que los escáneres tradicionales pasan por alto con un análisis impulsado por Claude Mythos de Anthropic, disponible en entornos aprobados.
Automatiza la corrección a través de tus pipelines de compilación y pruebas
Pasa de perseguir hallazgos a revisar correcciones.
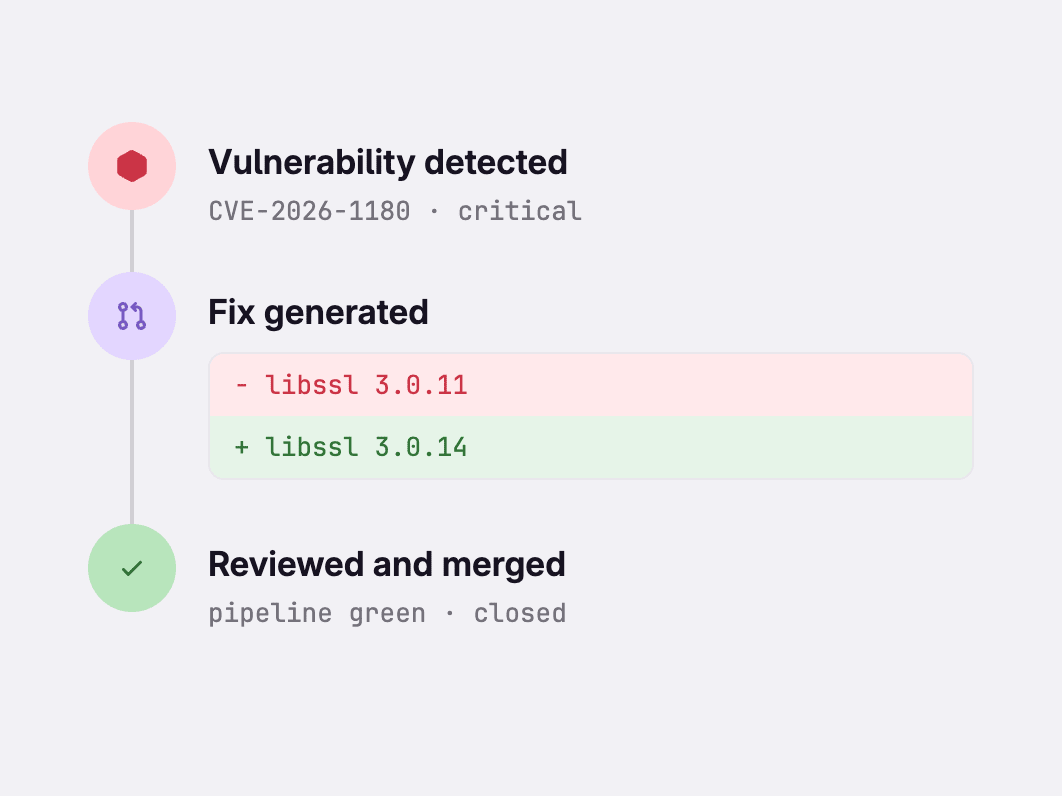
Corrige con GitLab:
Correcciones de la causa raíz: GitLab Duo escribe una corrección para los hallazgos confirmados, la explica en una solicitud de fusión y la valida en tus pipelines.
Corrección automatizada de dependencias: GitLab Duo actualiza las dependencias vulnerables y resuelve los cambios incompatibles con correcciones validadas por tus pipelines.
03 · Gobernar
Aplica controles independientes en toda la fábrica de software
Aplica controles independientes en toda la fábrica de software
Cada cambio, ya sea de una persona o de un agente, pasa por los mismos controles.
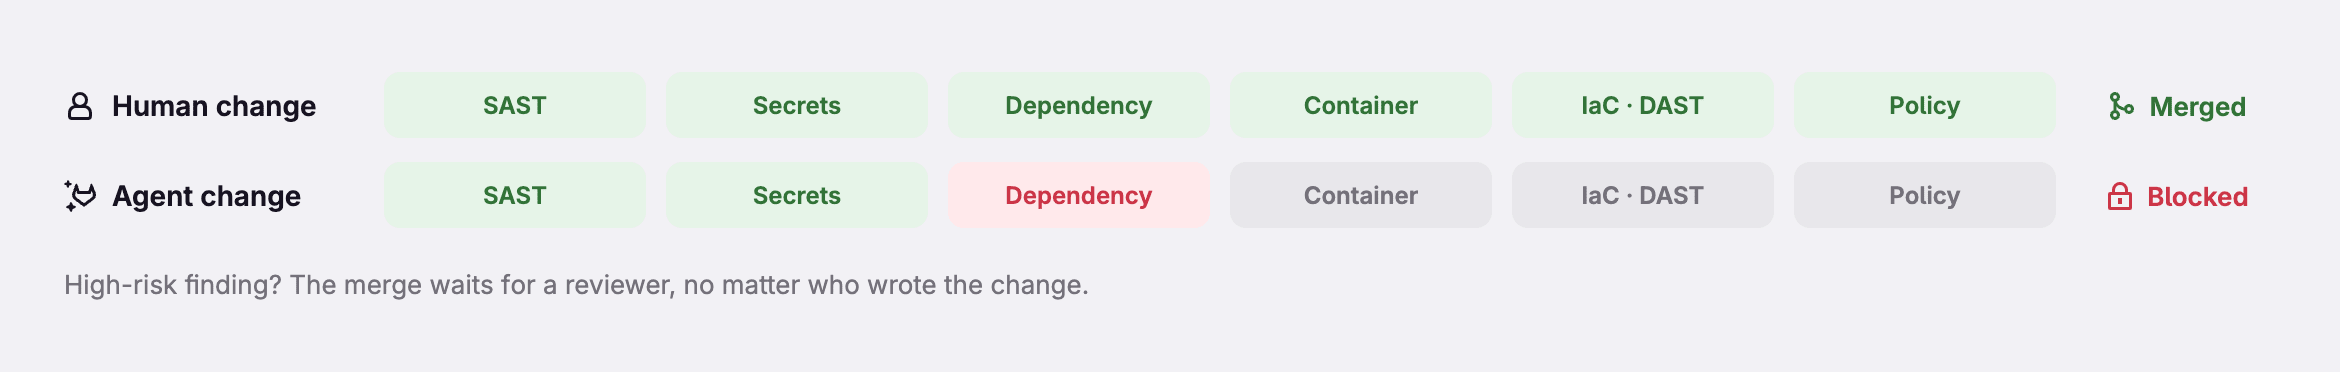
Analiza cada cambio
Activa los análisis de SAST, dependencias, contenedores, secretos, IaC y DAST en cada pipeline.
Aplica las políticas de forma centralizada
Configúralas una vez y aplícalas a cada pipeline. Bloquea las fusiones con hallazgos de alto riesgo hasta que un revisor las apruebe.
Barreras de protección para agentes
Una identidad compuesta limitada a los permisos del usuario, un sandbox que se destruye al terminar la tarea y una lista de herramientas, modelos y servidores MCP permitidos.
Cadena de suministro
Controla lo que entra en tus compilaciones
El incidente de Trivy demostró que debes controlar lo que entra en tus compilaciones y limitar el alcance de un secreto expuesto.
Descubre cómo funciona
Estas demostraciones muestran algunas de las capacidades descritas anteriormente.
SAST
Resolución automática agéntica de SAST
Mira cómo un agente propone una corrección para una vulnerabilidad de SAST y la canaliza a través de una solicitud de fusión.
Ver la demostraciónDependencias
Corrección automática en el análisis de dependencias
Sigue un paquete vulnerable a lo largo de la corrección automatizada de dependencias.
Ver la demostraciónRevisión
Flujo de revisión de seguridad
Mira una revisión centrada en la seguridad en una solicitud de fusión.
Ver la demostraciónSecretos
Gestor de secretos de GitLab
Mira cómo se usan secretos con alcance limitado en cargas de trabajo de CI/CD y Kubernetes.
Ver la demostraciónAuditoría
Informe de eventos de auditoría de IA
Mira cómo se registra la actividad de los agentes para su revisión.
Ver la demostración
Los atacantes ya actúan a la velocidad de las máquinas.
Para seguir el ritmo, la IA tiene que encargarse de más parte de la detección y la corrección. Cada cambio, ya sea de una persona o de un agente, pasa por los mismos controles.
Available by request to qualifying teams*. Requires on-demand billing enabled on the account. Free credits are scaled to the number of paid seats, up to $10,000, and expire when the sprint ends. Sprint access runs 14 days from activation. At the end of the sprint your account team will follow up with Ultimate upgrade and credit commitment options. Not combinable with other promotions; specific feature entitlements approval and availability are subject to GitLab’s sole discretion.
*This limited-time offer is subject to GitLab’s internal qualifications process. Applying does not guarantee acceptance or participation. Any offer or participation is subject to the applicable Subscription Agreement or other governing agreement between the customer and GitLab, as supplemented by any Security Sprint Promotional Terms.
Todos los campos son obligatorios