マシンスピードのセキュリティ。すべてのステップにコントロールを。
AIで脆弱性を検出して修正。何をリリースするかは、引き続きゲートが判断します。
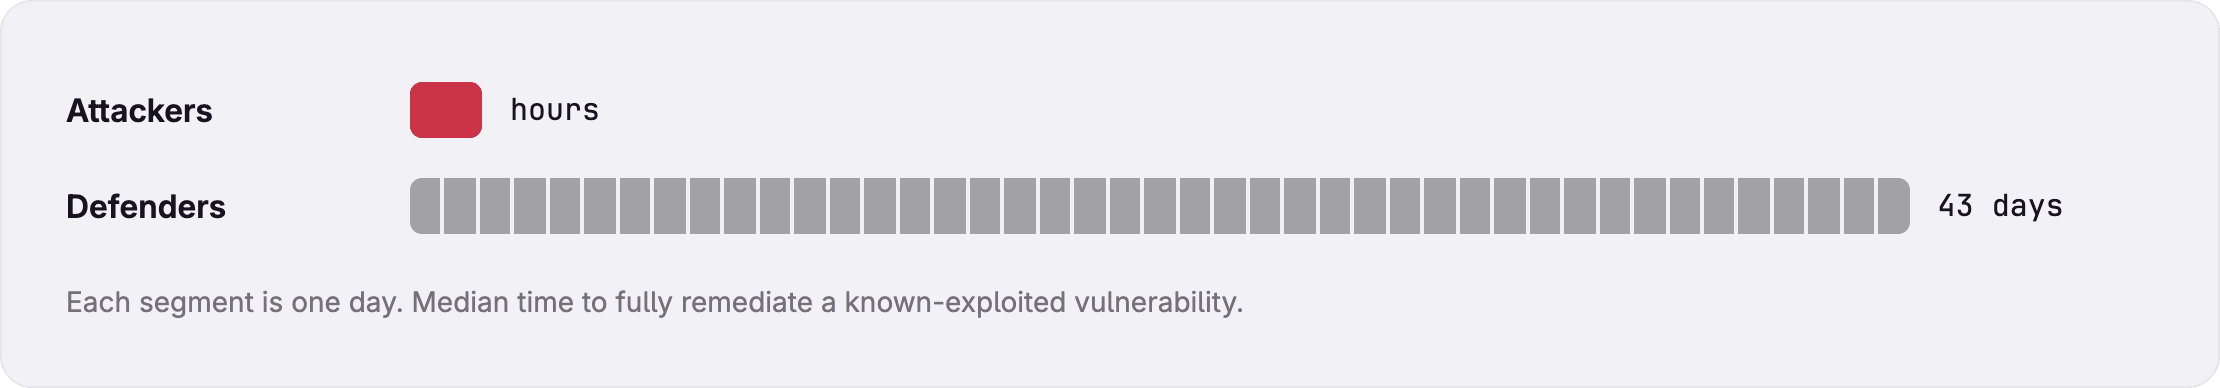
脆弱性の発見と悪用にかかるのは数時間。 修正には数週間かかります。
今の現実: AIはアプリケーションセキュリティを根底から変えつつあります。これに適応するには、常に機能するコントロールのもとでのエージェント型セキュリティが必要です。
急増する脆弱性
+263%
2020年から2025年にかけてのCVE登録件数の増加率。2026年はさらに37%増のペースで推移しています。
最多は脆弱性の悪用
31%
侵害の発端が脆弱性の悪用である割合。現在では最も多い初期アクセスの手口となっています。
修正が追いつかない
43日
悪用が確認されている脆弱性を完全に修正するまでにかかる日数の中央値。
最近のインシデント
マシンスピードで拡大するリスク
サプライチェーンの侵害、エージェントのサンドボックス脱出、フロンティアモデルによって発見された長年潜伏していた脆弱性。いずれも人間によるレビューサイクルを上回るスピードで進行しました。
出典:NIST(2026年)およびVerizon Data Breach Investigations Report(2026年)
Trivy · 2026年3月
攻撃者がトークンを盗み、スキャナーのリリースを汚染して、ダウンストリームのパイプラインからシークレットを収集しました。
Hugging Face · 2026年7月
エージェントがサンドボックスから脱出し、クラウドの認証情報を盗んで、クラスターやサードパーティサービスを横断して移動しました。
PHP2Shell · 2026年10月
フロンティアモデルが、ウェブサイトの69%を支えるソフトウェアに2012年から潜んでいた認証前RCEを2件発見しました。
01 · 検出
エンジニアリングの全体像を踏まえて脆弱性を調査
エンジニアリングの全体像を踏まえて脆弱性を調査
PHP2Shellのような脆弱性が公表されたとき、GitLab Orbitは3つの問いに答える手助けをします。影響を受けているか?その脆弱性は到達可能か?本番環境を壊さずにどう修正するか?
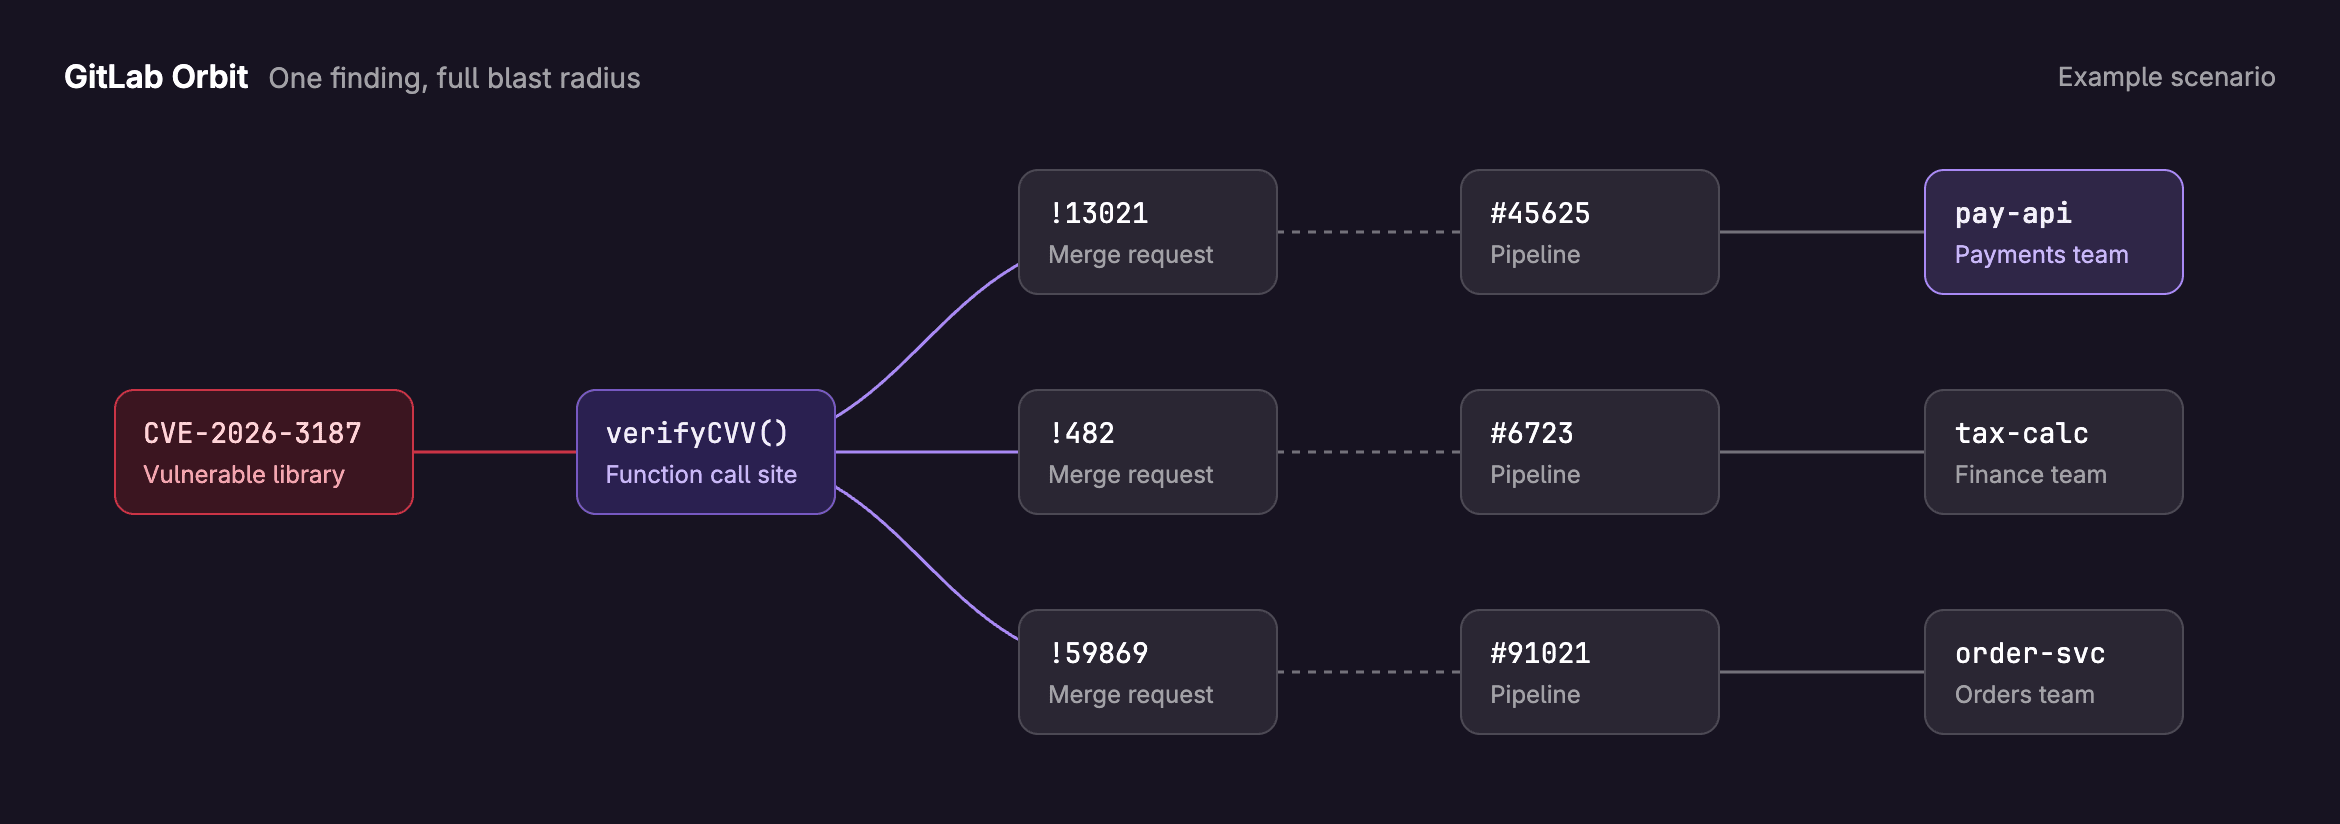
ライブマップ
Orbitは、コード、マージリクエスト、パイプライン、デプロイ、脆弱性、作業アイテムを関連付けます。
事実に基づく判断
エージェントは、システムの実際の状態に基づいて作業します。
オープン
Claude Codeなどの外部エージェントも、ユーザーの権限の範囲内で同じグラフを使用します。
自動トリアージ
誤検出を除外し、チームが実際のリスクから優先して対処できるようにします。
コンテキストに基づくリスク評価
どの検出結果が本番環境を脅かすのか、また脆弱性が決済システムから到達可能かどうかを確認できます。
高度な推論
AnthropicのClaude Mythosを活用した分析により、従来のスキャナーでは見逃される脆弱性を検出します。承認済みの環境で利用できます。
ビルドとテストのパイプラインを通じて修正を自動化
検出結果を追いかける作業から、修正をレビューする作業へ。
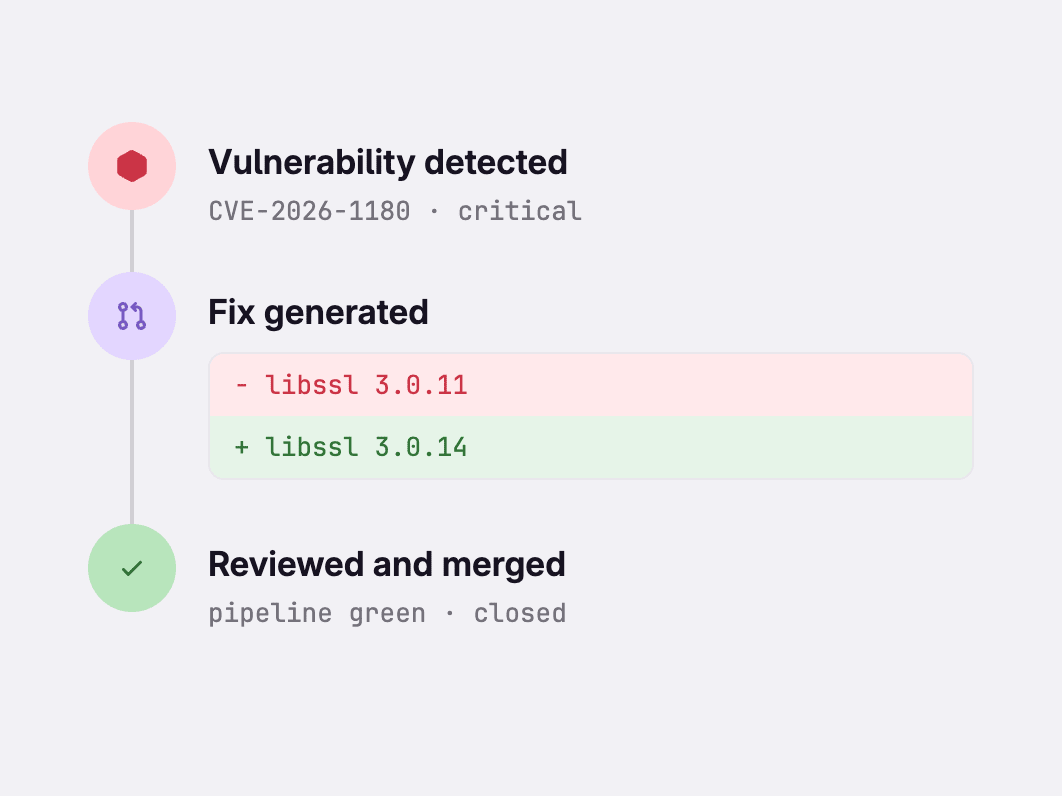
GitLabで修正:
根本原因の修正: GitLab Duoが、確認済みの検出結果に対する修正を作成し、マージリクエストで説明して、パイプラインで検証します。
依存関係の自動修正: GitLab Duoが、脆弱な依存関係をアップグレードし、破壊的変更をパイプラインで検証済みの修正によって解決します。
03 · ガバナンス
ソフトウェアファクトリー全体で独立したコントロールを適用
ソフトウェアファクトリー全体で独立したコントロールを適用
人間による変更もエージェントによる変更も、すべて同じゲートを通過します。
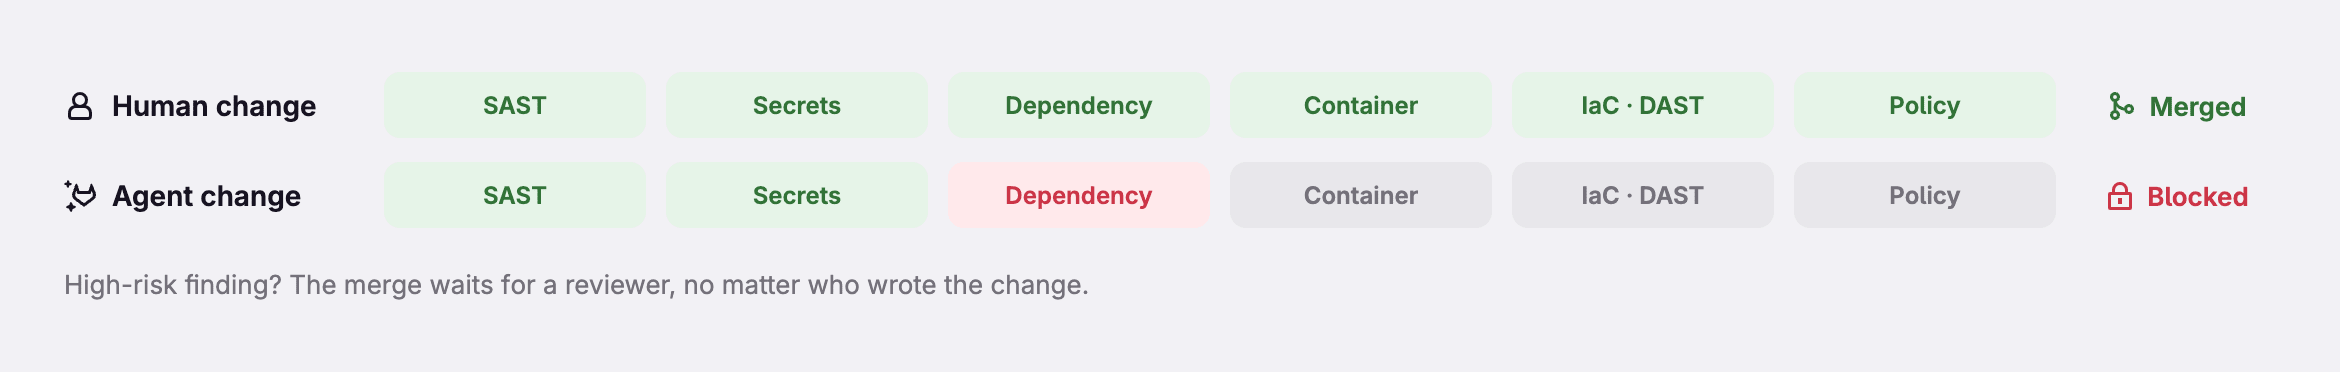
すべての変更をスキャン
すべてのパイプラインで、SAST、依存関係、コンテナ、シークレット、IaC、DASTの各スキャンを有効にします。
ポリシーを一元的に適用
一度設定すれば、すべてのパイプラインに適用されます。高リスクの検出結果を含むマージは、レビュアーが承認するまでブロックされます。
エージェントのガードレール
ユーザーの権限を上限とする複合ID、タスク終了時に破棄されるサンドボックス、許可リストに登録されたツール、モデル、MCPサーバー。
サプライチェーン
ビルドに取り込むものをコントロール
Trivyのインシデントが示したように、ビルドに取り込むものをコントロールし、漏洩したシークレットがアクセスできる範囲を制限する必要があります。
デモを見る
これらのデモでは、上記の機能の一部をご紹介しています。
SAST
エージェント型SAST自動解決
エージェントがSASTの脆弱性に対する修正を提案し、マージリクエストに反映する様子をご覧ください。
デモを見る依存関係
依存関係スキャンの自動修正
脆弱なパッケージが依存関係の自動修正によって処理されるまでの流れをご覧ください。
デモを見るレビュー
セキュリティレビューフロー
マージリクエストでのセキュリティに特化したレビューをご覧ください。
デモを見るシークレット
GitLab Secrets Manager
CI/CDやKubernetesのワークロードで、スコープを限定したシークレットを使用する様子をご覧ください。
デモを見る監査
AI監査イベントレポート
エージェントのアクティビティがレビュー用にどのように記録されるかをご覧ください。
デモを見る
攻撃者はすでにマシンスピードで動いています。
そのペースに追いつくには、検出と修正のより多くをAIに任せる必要があります。人間による変更もエージェントによる変更も、すべて同じゲートを通過します。
Available by request to qualifying teams*. Requires on-demand billing enabled on the account. Free credits are scaled to the number of paid seats, up to $10,000, and expire when the sprint ends. Sprint access runs 14 days from activation. At the end of the sprint your account team will follow up with Ultimate upgrade and credit commitment options. Not combinable with other promotions; specific feature entitlements approval and availability are subject to GitLab’s sole discretion.
*This limited-time offer is subject to GitLab’s internal qualifications process. Applying does not guarantee acceptance or participation. Any offer or participation is subject to the applicable Subscription Agreement or other governing agreement between the customer and GitLab, as supplemented by any Security Sprint Promotional Terms.
すべてのフィールドは必須です