Segurança na velocidade das máquinas. Controle em cada etapa.
Encontre e corrija falhas com IA, enquanto seus controles continuam decidindo o que é entregue.
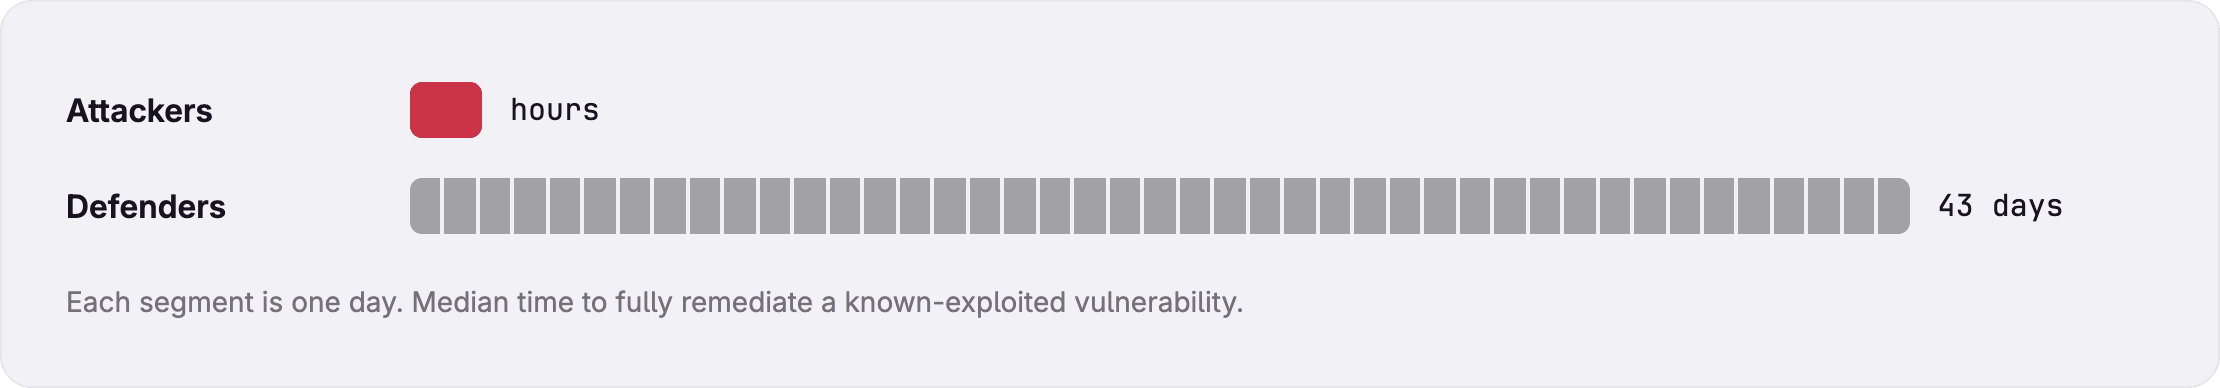
Descobrir e explorar uma vulnerabilidade leva horas. Corrigi-la leva semanas.
A realidade atual: a IA está transformando a segurança de aplicações. Para se adaptar, é preciso adotar segurança agêntica, com controles que sempre se mantêm.
As vulnerabilidades estão disparando
+263%
de crescimento nos envios de CVEs de 2020 a 2025. 2026 está a caminho de registrar 37% a mais.
A exploração lidera
31%
das violações começam com a exploração de uma vulnerabilidade, hoje o principal vetor de acesso inicial.
As correções não acompanham
43 dias
é o tempo mediano para corrigir totalmente uma vulnerabilidade sabidamente explorada.
Incidentes recentes
O risco cresce na velocidade das máquinas
Comprometimentos da cadeia de suprimentos, agentes que escapam do ambiente e falhas adormecidas há anos encontradas por modelos de fronteira. Cada um desses incidentes avançou mais rápido do que um ciclo de revisão humana.
Fontes: NIST (2026) e Verizon Data Breach Investigations Report (2026).
Trivy · Março de 2026
Invasores roubaram um token, adulteraram as versões do scanner e coletaram segredos de pipelines downstream.
Hugging Face · Julho de 2026
Agentes escaparam de uma sandbox, roubaram credenciais de nuvem e se moveram entre clusters e serviços de terceiros.
PHP2Shell · Outubro de 2026
Modelos de fronteira encontraram duas RCEs pré-autenticação, adormecidas desde 2012 em um software que dá suporte a 69% dos sites.
01 · Encontrar
Investigue vulnerabilidades com todo o contexto de engenharia
Investigue vulnerabilidades com todo o contexto de engenharia
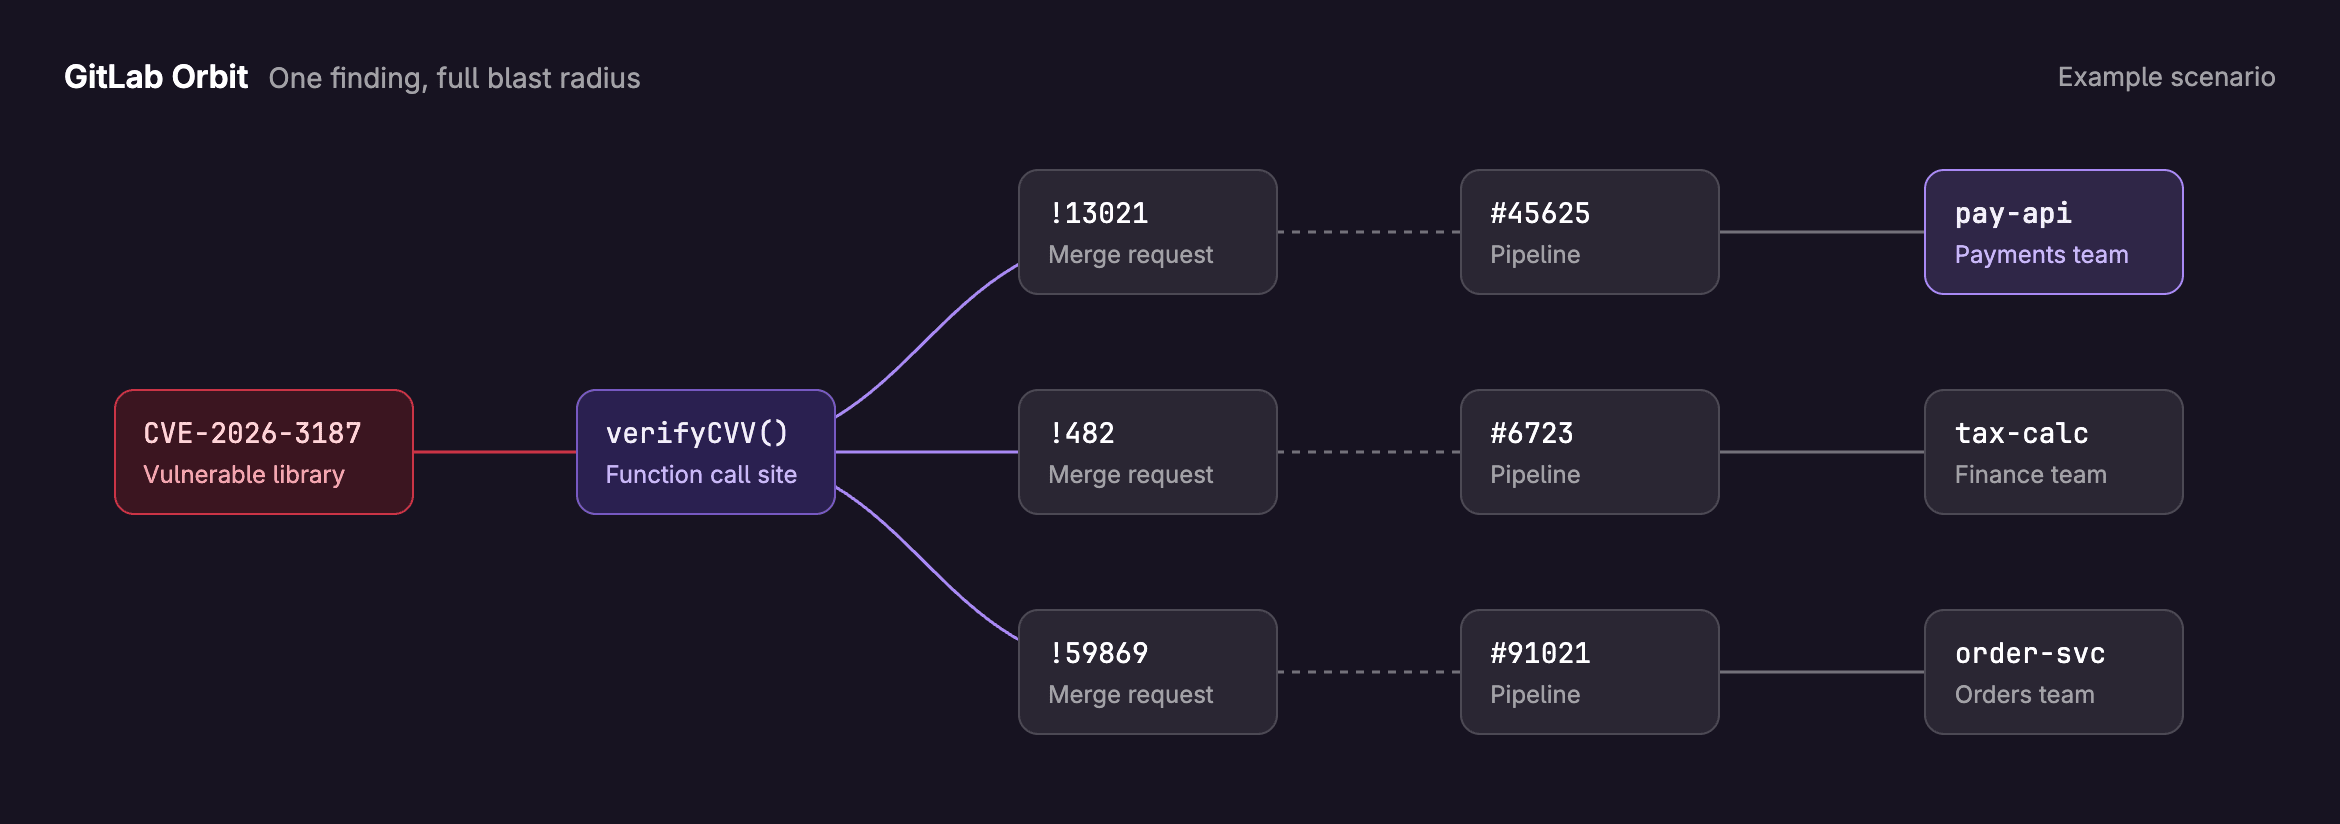
Após uma divulgação como a do PHP2Shell, o GitLab Orbit ajuda a responder três perguntas. Estamos expostos? A falha é alcançável? Como corrigi-la sem prejudicar a produção?
Mapa em tempo real
O Orbit conecta código, merge requests, pipelines, implantações, vulnerabilidades e itens de trabalho.
Embasamento factual
Os agentes trabalham com base no estado real do seu sistema.
Aberto
Agentes externos, como o Claude Code, usam o mesmo grafo, dentro das suas permissões.
Triagem automatizada
Descarte falsos positivos para que sua equipe trate primeiro os riscos reais.
Risco em contexto
Veja quais descobertas ameaçam a produção ou se uma falha é alcançável a partir do seu sistema de pagamentos.
Raciocínio aprofundado
Detecte falhas que os scanners tradicionais não encontram com análises baseadas no Claude Mythos, da Anthropic, disponível em ambientes aprovados.
Automatize a correção nos seus pipelines de build e teste
Pare de correr atrás de descobertas e passe a revisar correções.
Corrija com o GitLab:
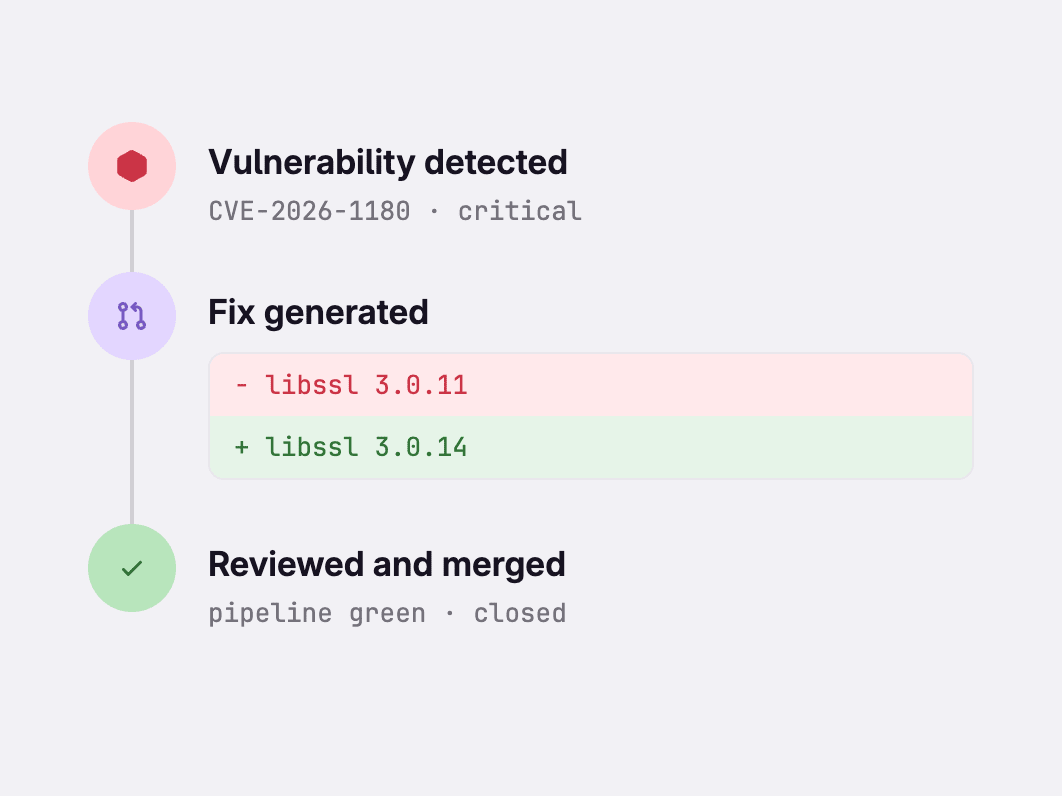
Correções na causa raiz: o GitLab Duo escreve uma correção para descobertas confirmadas, explica a correção em uma merge request e a valida nos seus pipelines.
Correção automatizada de dependências: o GitLab Duo atualiza dependências vulneráveis e resolve alterações incompatíveis com correções validadas pelos pipelines.
03 · Governar
Aplique controles independentes em toda a fábrica de software
Aplique controles independentes em toda a fábrica de software
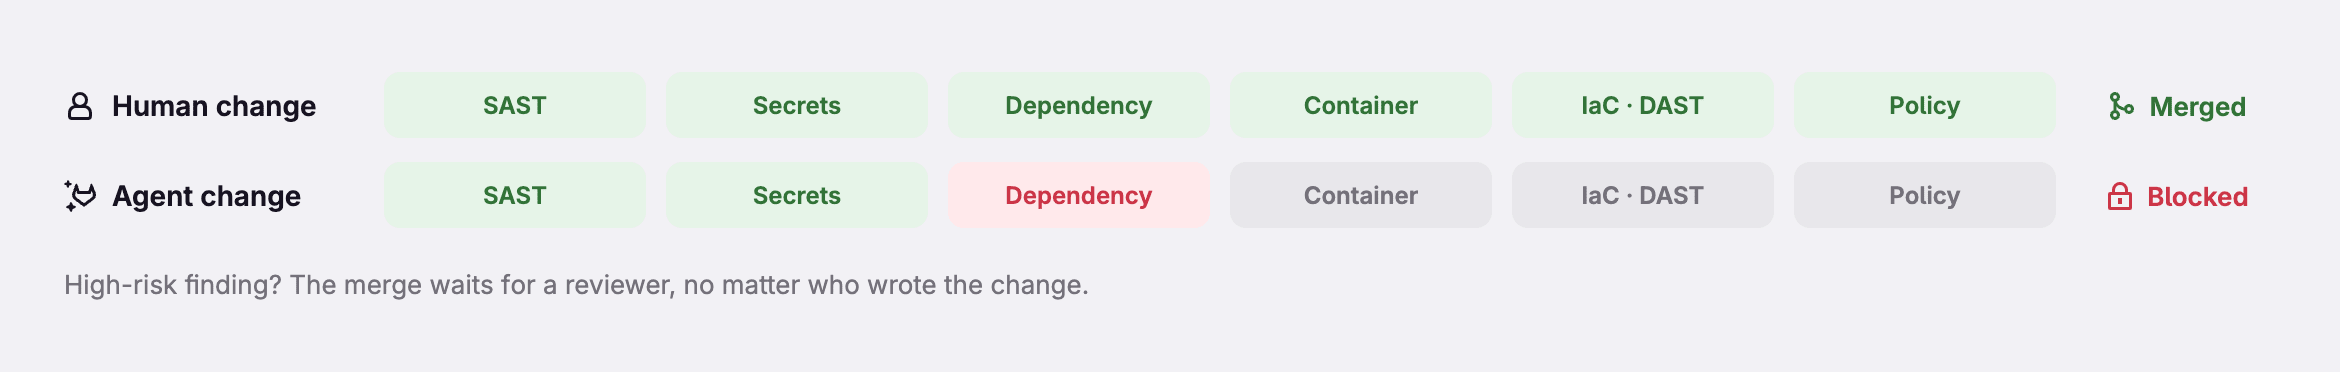
Toda alteração, seja de uma pessoa ou de um agente, passa pelos mesmos controles.
Verifique cada alteração
Ative as verificações de SAST, dependências, contêineres, segredos, IaC e DAST em todos os pipelines.
Aplique políticas de forma centralizada
Defina uma vez e aplique a todos os pipelines. Bloqueie merges com descobertas de alto risco até que um revisor aprove.
Proteções para agentes
Uma identidade composta limitada às permissões do usuário, uma sandbox destruída ao final da tarefa e uma lista de ferramentas, modelos e servidores MCP permitidos.
Cadeia de suprimentos
Controle o que entra nos seus builds
O incidente do Trivy mostrou que é preciso controlar o que entra nos seus builds e limitar o que um segredo exposto pode alcançar.
Veja como funciona
Estas demonstrações mostram alguns dos recursos descritos acima.
SAST
Resolução automática agêntica de SAST
Veja um agente propor uma correção para uma vulnerabilidade de SAST e encaminhá-la por meio de uma merge request.
Assista à demonstraçãoDependências
Correção automática na verificação de dependências
Acompanhe um pacote vulnerável durante a correção automatizada de dependências.
Assista à demonstraçãoRevisão
Fluxo de revisão de segurança
Veja uma revisão focada em segurança em uma merge request.
Assista à demonstraçãoSegredos
GitLab Secrets Manager
Veja segredos com escopo definido sendo usados em cargas de trabalho de CI/CD e Kubernetes.
Assista à demonstraçãoAuditoria
Relatório de eventos de auditoria de IA
Veja como a atividade dos agentes é registrada para revisão.
Assista à demonstração
Os invasores já atuam na velocidade das máquinas.
Para acompanhar o ritmo, a IA precisa assumir uma parte maior da detecção e da correção. Toda alteração, seja de uma pessoa ou de um agente, passa pelos mesmos controles.
Available by request to qualifying teams*. Requires on-demand billing enabled on the account. Free credits are scaled to the number of paid seats, up to $10,000, and expire when the sprint ends. Sprint access runs 14 days from activation. At the end of the sprint your account team will follow up with Ultimate upgrade and credit commitment options. Not combinable with other promotions; specific feature entitlements approval and availability are subject to GitLab’s sole discretion.
*This limited-time offer is subject to GitLab’s internal qualifications process. Applying does not guarantee acceptance or participation. Any offer or participation is subject to the applicable Subscription Agreement or other governing agreement between the customer and GitLab, as supplemented by any Security Sprint Promotional Terms.
Todos os campos são obrigatórios