Sicurezza alla velocità delle macchine. Controllo in ogni fase.
Individua e correggi le vulnerabilità con l'IA, mentre i tuoi controlli continuano a decidere cosa viene rilasciato.
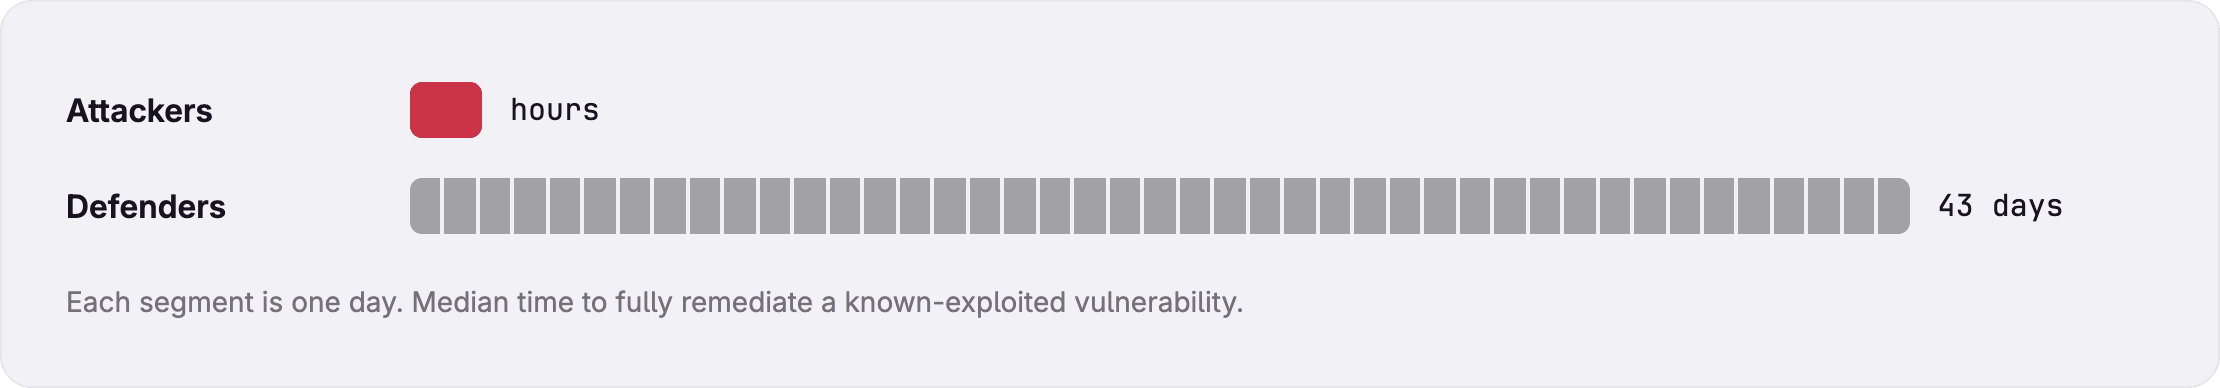
Individuazione e sfruttamento richiedono ore. La correzione richiede settimane.
La realtà di oggi: l'IA sta stravolgendo la sicurezza delle applicazioni. Per adattarsi serve una sicurezza agentica, sotto controlli che reggono sempre.
Le vulnerabilità sono in forte aumento
+263%
di crescita delle segnalazioni di CVE dal 2020 al 2025. Il 2026 è sulla buona strada per registrarne il 37% in più.
Lo sfruttamento è in testa
31%
delle violazioni inizia con lo sfruttamento di una vulnerabilità, oggi il principale vettore di accesso iniziale.
Le correzioni non tengono il passo
43 giorni
è il tempo mediano necessario per correggere completamente una vulnerabilità di cui è noto lo sfruttamento.
Incidenti recenti
Il rischio cresce alla velocità delle macchine
Compromissioni della catena di fornitura, agenti che sfuggono al loro ambiente e vulnerabilità dormienti da anni scoperte dai modelli di frontiera. Ognuno di questi incidenti è stato più veloce di un ciclo di revisione umana.
Fonti: NIST (2026) e Verizon Data Breach Investigations Report (2026).
Trivy · Marzo 2026
Gli aggressori hanno rubato un token, poi hanno manomesso le release dello scanner e raccolto segreti dalle pipeline a valle.
Hugging Face · Luglio 2026
Alcuni agenti sono usciti da una sandbox, hanno rubato credenziali cloud e si sono spostati tra cluster e servizi di terze parti.
PHP2Shell · Ottobre 2026
I modelli di frontiera hanno scoperto due RCE pre-autenticazione, dormienti dal 2012 in un software alla base del 69% dei siti web.
01 · Individua
Analizza le vulnerabilità con il contesto di ingegneria completo
Analizza le vulnerabilità con il contesto di ingegneria completo
Dopo una divulgazione come PHP2Shell, GitLab Orbit ti aiuta a rispondere a tre domande. Siamo esposti? La vulnerabilità è raggiungibile? Come la correggiamo senza compromettere la produzione?
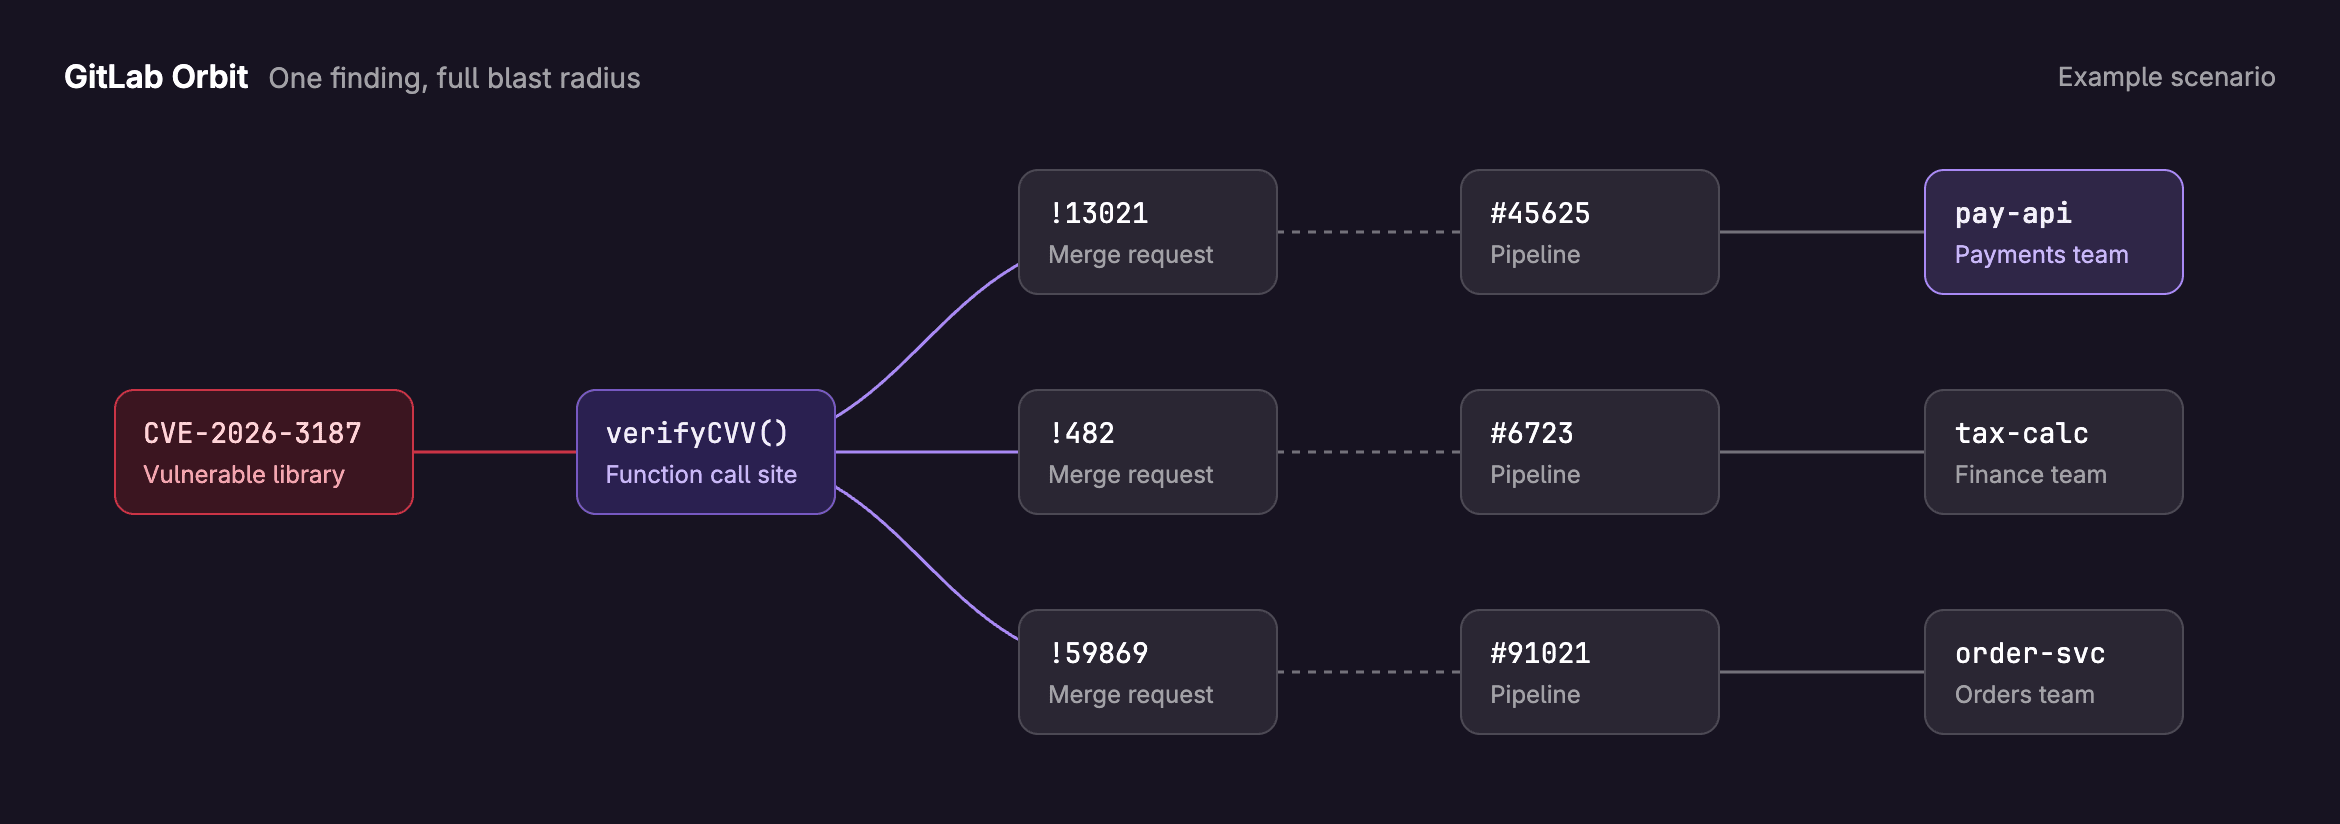
Mappa in tempo reale
Orbit collega codice, richieste di merge, pipeline, deployment, vulnerabilità ed elementi di lavoro.
Basato sui fatti
Gli agenti lavorano a partire dallo stato reale del tuo sistema.
Aperto
Gli agenti esterni come Claude Code utilizzano lo stesso grafo, nel rispetto delle tue autorizzazioni.
Classificazione automatizzata
Scarta i falsi positivi, in modo che il tuo team si occupi prima dei rischi reali.
Il rischio nel contesto
Scopri quali risultati minacciano la produzione o se una vulnerabilità è raggiungibile dal tuo sistema di pagamento.
Ragionamento approfondito
Individua le vulnerabilità che gli scanner tradizionali non rilevano, con un'analisi basata su Claude Mythos di Anthropic, disponibile negli ambienti approvati.
Automatizza la correzione tramite le tue pipeline di build e test
Smetti di inseguire i risultati e passa a revisionare le correzioni.
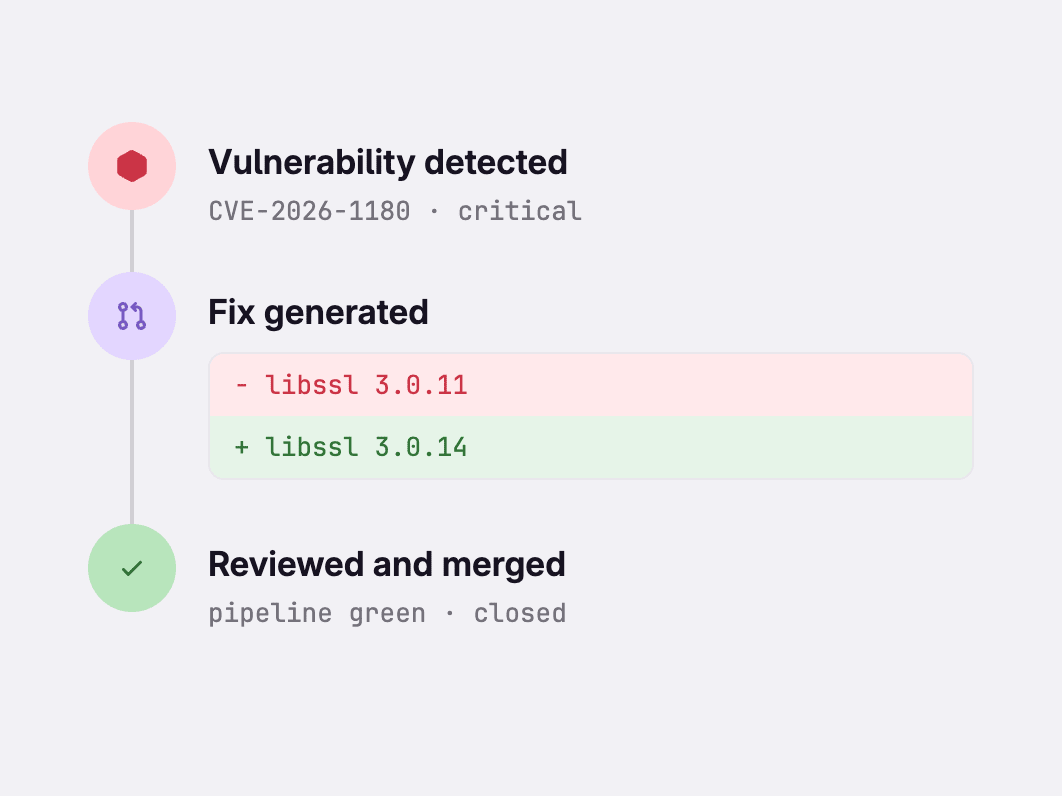
Correggi con GitLab:
Correzioni alla causa principale: GitLab Duo scrive una correzione per i risultati confermati, la spiega in una richiesta di merge e la convalida nelle tue pipeline.
Correzione automatizzata delle dipendenze: GitLab Duo aggiorna le dipendenze vulnerabili e risolve le modifiche incompatibili con correzioni convalidate dalle pipeline.
03 · Governa
Applica controlli indipendenti in tutta la software factory
Applica controlli indipendenti in tutta la software factory
Ogni modifica, che provenga da una persona o da un agente, supera gli stessi controlli.
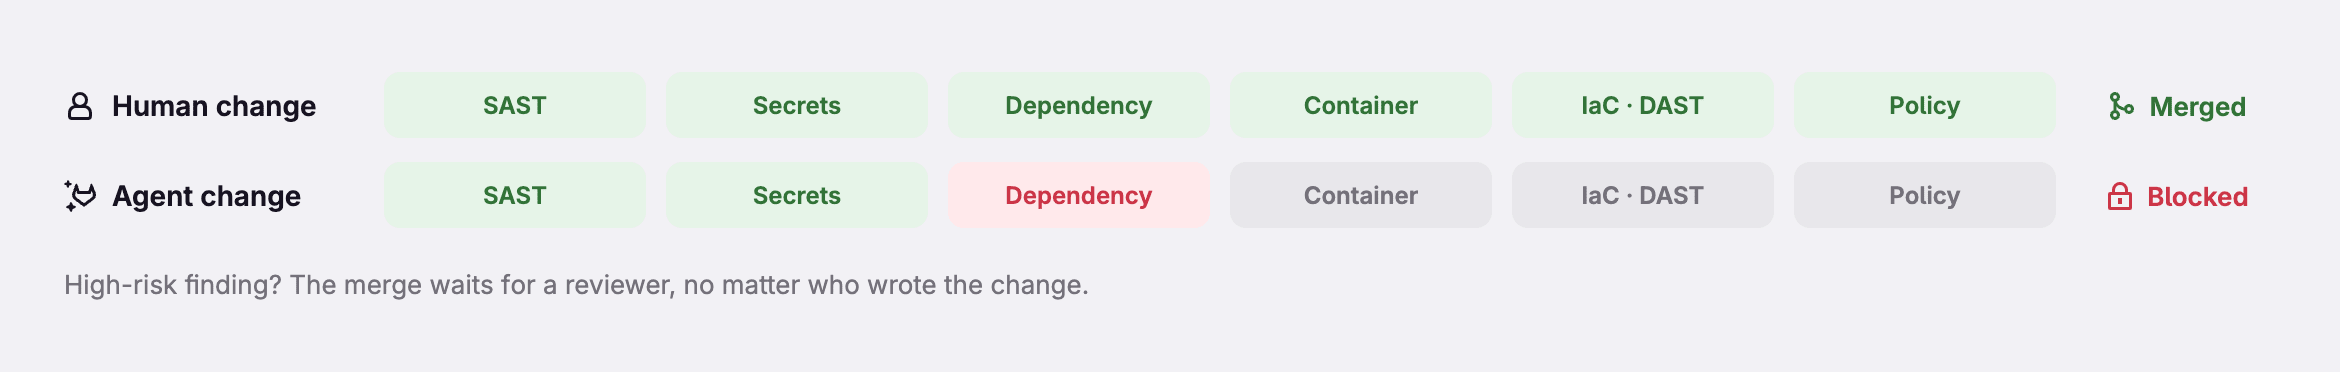
Analizza ogni modifica
Attiva le scansioni SAST, delle dipendenze, dei container, dei segreti, IaC e DAST per ogni pipeline.
Applica i criteri a livello centrale
Definiscili una volta e applicali a ogni pipeline. Blocca i merge con risultati ad alto rischio finché un revisore non li approva.
Protezioni per gli agenti
Un'identità composita limitata alle autorizzazioni dell'utente, una sandbox eliminata al termine dell'attività e strumenti, modelli e server MCP inclusi in una lista di elementi consentiti.
Catena di fornitura
Controlla cosa entra nelle tue build
L'incidente di Trivy ha dimostrato che devi controllare cosa entra nelle tue build e limitare ciò che un segreto esposto può raggiungere.
Scopri come funziona
Queste demo mostrano alcune delle funzionalità descritte sopra.
SAST
Risoluzione automatica agentica delle vulnerabilità SAST
Guarda un agente proporre una correzione per una vulnerabilità SAST e inoltrarla tramite una richiesta di merge.
Guarda la demoDipendenze
Correzione automatica nella scansione delle dipendenze
Segui un pacchetto vulnerabile lungo tutto il processo di correzione automatizzata delle dipendenze.
Guarda la demoRevisione
Flusso di revisione della sicurezza
Guarda una revisione incentrata sulla sicurezza in una richiesta di merge.
Guarda la demoSegreti
GitLab Secrets Manager
Scopri come vengono utilizzati i segreti con ambito limitato nei carichi di lavoro CI/CD e Kubernetes.
Guarda la demoAudit
Report sugli eventi di audit dell'IA
Scopri come l'attività degli agenti viene registrata per la revisione.
Guarda la demo
Gli aggressori ora agiscono alla velocità delle macchine.
Per tenere il passo, l'IA deve occuparsi di una parte maggiore dell'individuazione e della correzione. Ogni modifica, che provenga da una persona o da un agente, supera gli stessi controlli.
Available by request to qualifying teams*. Requires on-demand billing enabled on the account. Free credits are scaled to the number of paid seats, up to $10,000, and expire when the sprint ends. Sprint access runs 14 days from activation. At the end of the sprint your account team will follow up with Ultimate upgrade and credit commitment options. Not combinable with other promotions; specific feature entitlements approval and availability are subject to GitLab’s sole discretion.
*This limited-time offer is subject to GitLab’s internal qualifications process. Applying does not guarantee acceptance or participation. Any offer or participation is subject to the applicable Subscription Agreement or other governing agreement between the customer and GitLab, as supplemented by any Security Sprint Promotional Terms.
Tutti i campi sono obbligatori