La sécurité à la vitesse des machines, le contrôle à chaque étape
Détectez et corrigez les failles avec l'IA, tandis que vos contrôles décident toujours de ce qui est livré.
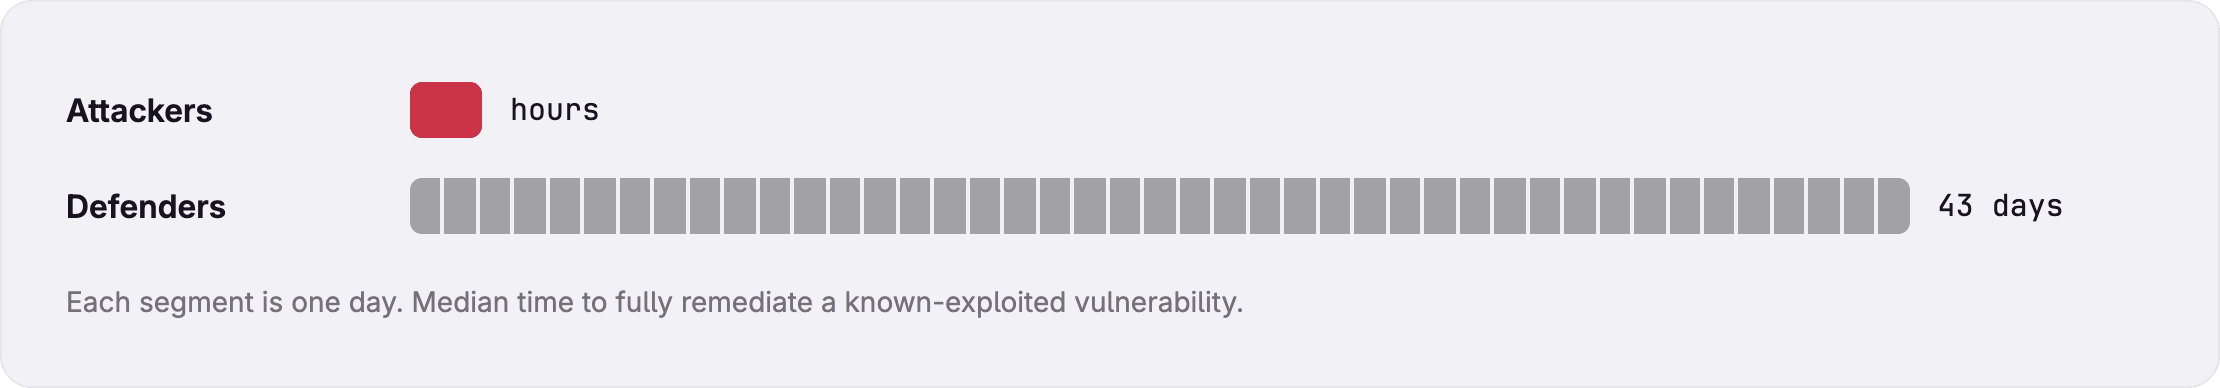
La découverte et l'exploitation prennent des heures. La correction prend des semaines.
La réalité d'aujourd'hui : l'IA bouleverse la sécurité des applications. Pour s'adapter, il faut une sécurité agentique, encadrée par des contrôles qui tiennent en toutes circonstances.
Les vulnérabilités explosent
+263 %
de croissance des soumissions de CVE entre 2020 et 2025. 2026 est en passe d'en compter 37 % de plus.
L'exploitation en tête
31 %
des violations de données commencent par l'exploitation d'une vulnérabilité, désormais le principal vecteur d'accès initial.
Les correctifs ne suivent pas
43 jours
c'est le délai médian pour corriger entièrement une vulnérabilité dont l'exploitation est avérée.
Incidents récents
Le risque augmente à la vitesse des machines
Compromissions de la chaîne d'approvisionnement, agents qui s'échappent de leur environnement et failles dormantes depuis des années découvertes par des modèles de pointe. Chacun de ces incidents a été plus rapide qu'un cycle de revue humaine.
Sources : NIST (2026) et Verizon Data Breach Investigations Report (2026).
Trivy · Mars 2026
Des attaquants ont volé un token, puis compromis les versions du scanner et récupéré des secrets dans les pipelines en aval.
Hugging Face · Juillet 2026
Des agents se sont échappés d'un environnement sandbox, ont volé des identifiants cloud et se sont déplacés entre des clusters et des services tiers.
PHP2Shell · Octobre 2026
Des modèles de pointe ont découvert deux RCE pré-authentification, dormantes depuis 2012 dans un logiciel utilisé par 69 % des sites web.
01 · Détecter
Analysez les vulnérabilités avec le contexte d'ingénierie complet
Analysez les vulnérabilités avec le contexte d'ingénierie complet
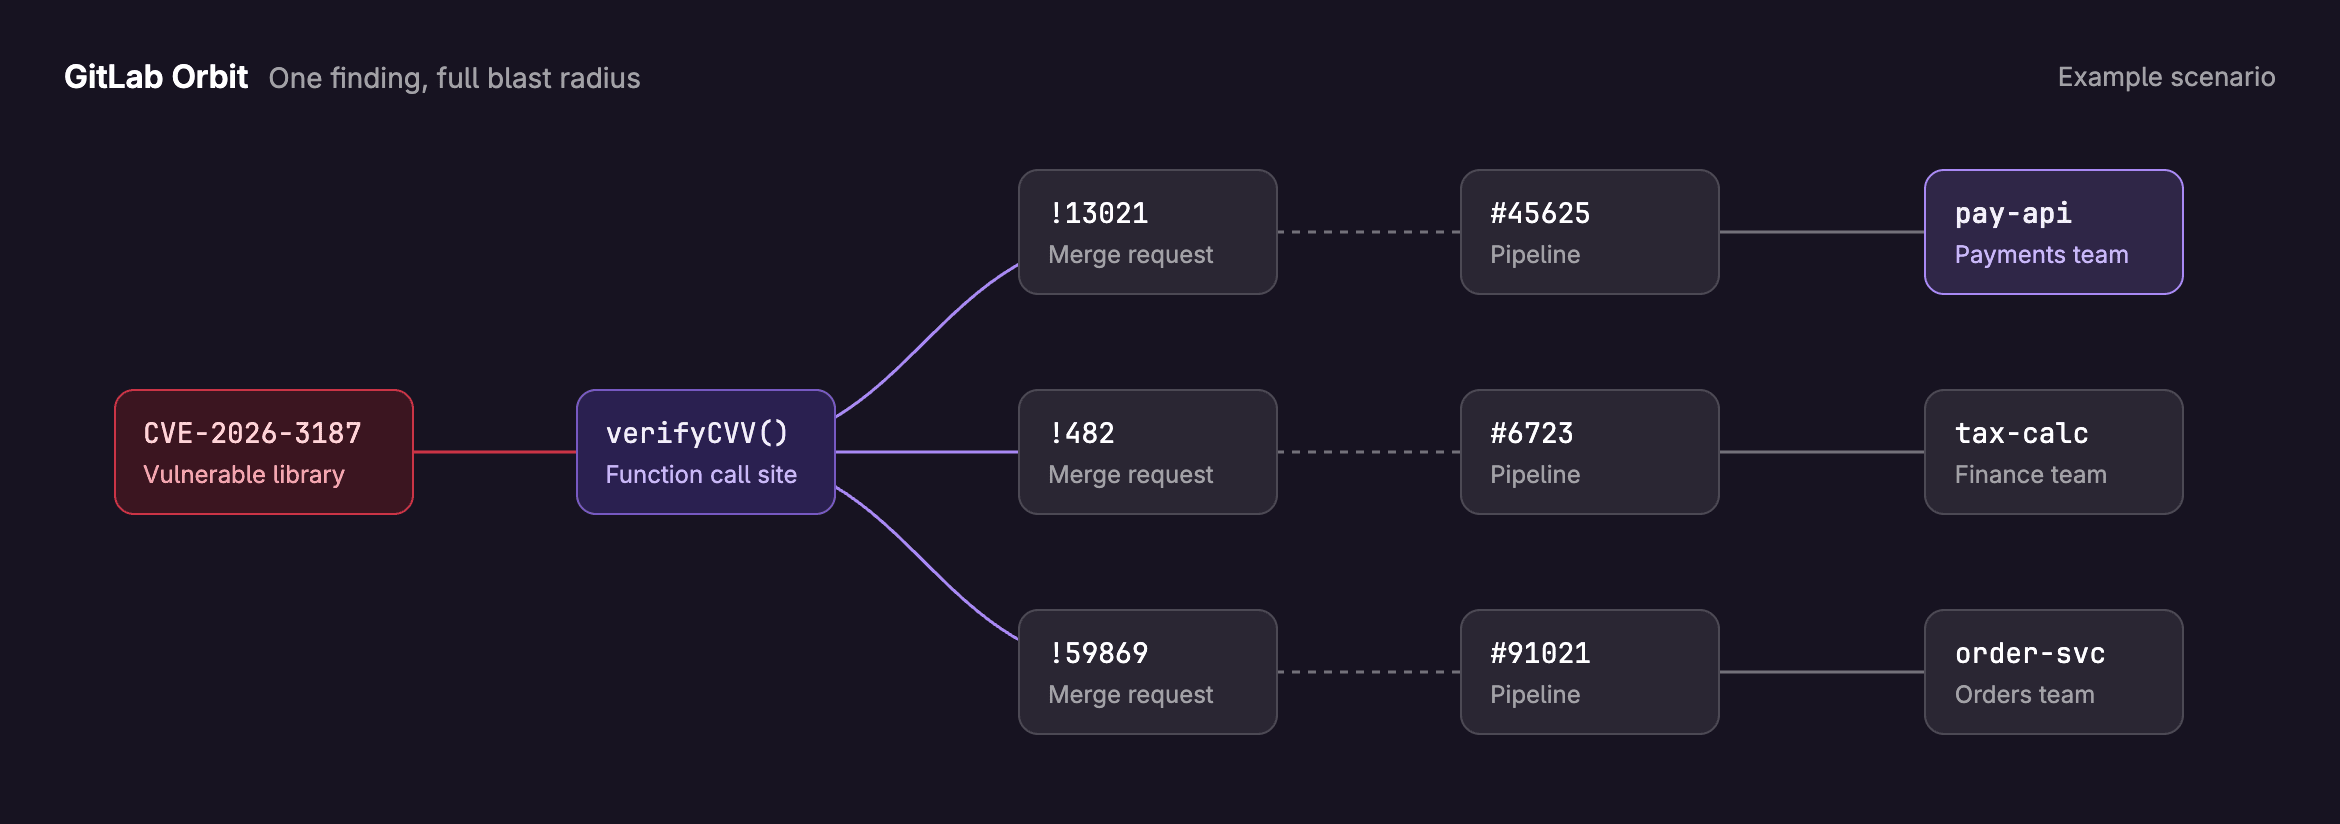
Après une divulgation comme PHP2Shell, GitLab Orbit vous aide à répondre à trois questions : sommes-nous exposés ? La faille est-elle atteignable ? Comment la corriger sans perturber la production ?
Cartographie en temps réel
GitLab Orbit relie le code, les merge requests, les pipelines, les déploiements, les vulnérabilités et les éléments de travail.
Ancrage dans les faits
Les agents travaillent à partir de l'état réel de votre système.
Graphe ouvert
Les agents externes comme Claude Code utilisent le même graphe, dans le respect de vos autorisations.
Classement automatisé
Écartez les faux positifs pour que votre équipe traite d'abord les risques réels.
Le risque en contexte
Identifiez les résultats qui menacent la production, ou vérifiez si une faille est atteignable depuis votre système de paiement.
Raisonnement approfondi
Repérez les failles que les scanners traditionnels ne détectent pas grâce à une analyse optimisée par Claude Mythos d'Anthropic, disponible dans les environnements approuvés.
Automatisez la correction dans vos pipelines de build et de test
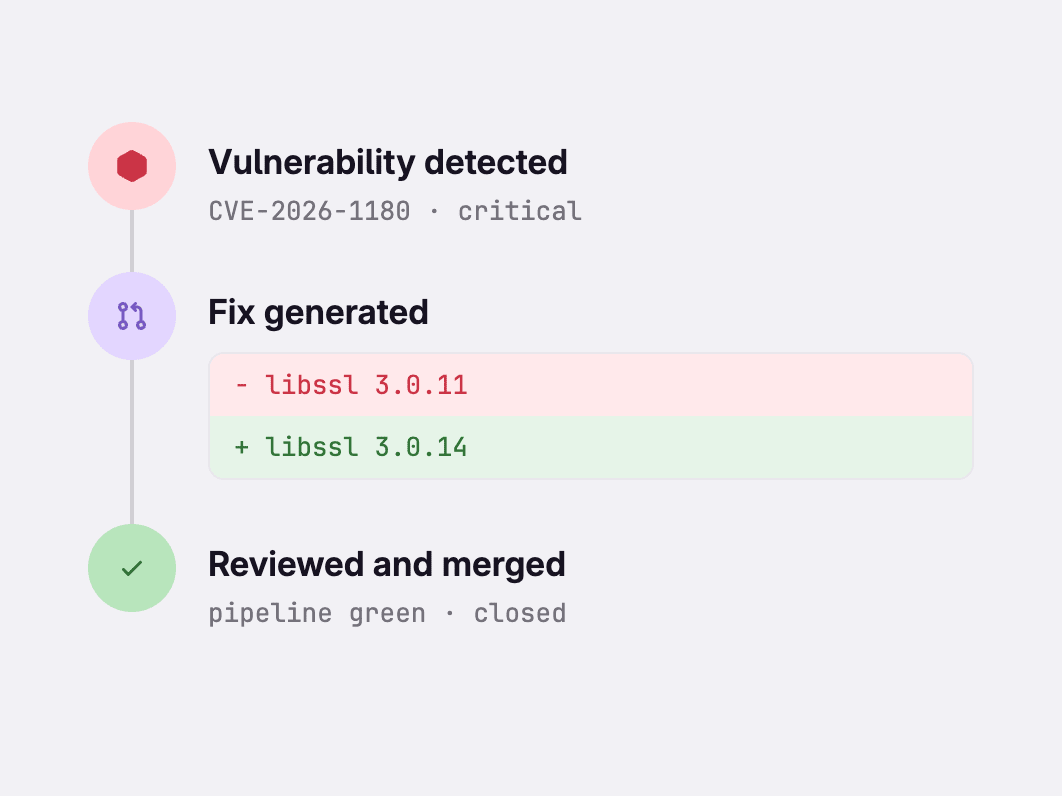
Passez de la chasse aux résultats à la revue des correctifs.
Corriger avec GitLab :
Correctifs à la source : GitLab Duo rédige un correctif pour les résultats confirmés, l'explique dans une merge request et le valide dans vos pipelines.
Correction automatisée des dépendances : GitLab Duo met à niveau les dépendances vulnérables et résout les changements incompatibles avec des correctifs validés par vos pipelines.
03 · Gouverner
Appliquez des contrôles indépendants dans toute la chaîne de production logicielle
Appliquez des contrôles indépendants dans toute la chaîne de production logicielle
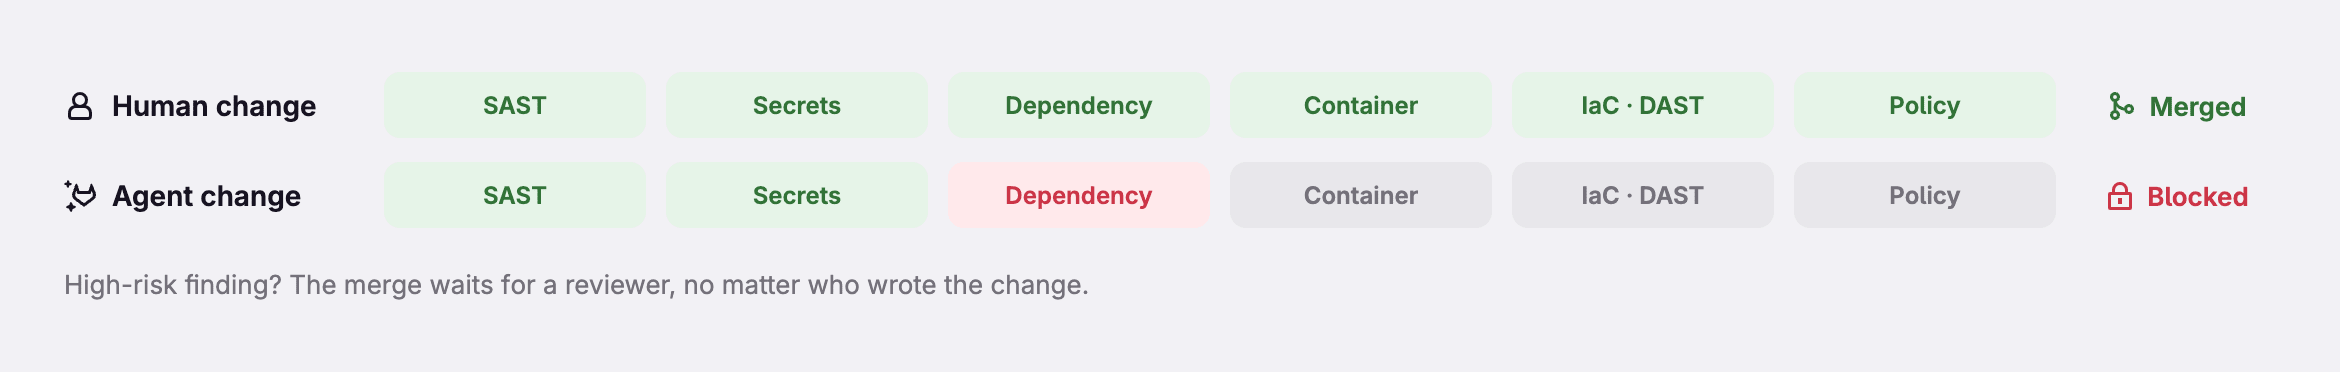
Chaque modification, qu'elle vienne d'un humain ou d'un agent, passe par les mêmes contrôles.
Analysez chaque modification
Activez les scans SAST, des dépendances, des conteneurs, des secrets, IaC et DAST pour chaque pipeline.
Appliquez les politiques de manière centralisée
Définissez des politiques une fois et appliquez-les à chaque pipeline. Bloquez les merges présentant des résultats à haut risque jusqu'à l'approbation d'un relecteur.
Garde-fous pour les agents
Une identité composite limitée aux autorisations de l'utilisateur, un sandbox détruit à la fin de la tâche, ainsi que des outils, des modèles et des serveurs MCP autorisés.
Chaîne d'approvisionnement
Contrôlez ce qui entre dans vos builds
L'incident Trivy l'a montré, vous devez contrôler ce qui entre dans vos builds et limiter ce à quoi un secret exposé peut accéder.
Découvrez comment ça marche
Ces démos présentent certaines des fonctionnalités décrites ci-dessus.
SAST
Résolution automatique agentique des vulnérabilités SAST
Découvrez comment un agent propose un correctif pour une vulnérabilité SAST et le fait passer par une merge request.
Regarder la démoDépendances
Correction automatique de l'analyse des dépendances
Suivez un paquet vulnérable tout au long de la correction automatisée des dépendances.
Regarder la démoRevue
Flow Security Review
Découvrez une revue axée sur la sécurité dans une merge request.
Regarder la démoSecrets
GitLab Secrets Manager
Découvrez comment des secrets à portée limitée sont utilisés dans les charges de travail CI/CD et Kubernetes.
Regarder la démoAudit
Rapport des événements d'audit de l'IA
Découvrez comment l'activité des agents est enregistrée en vue d'une revue.
Regarder la démo
Les attaquants agissent désormais à la vitesse des machines
Pour suivre le rythme, l'IA doit prendre en charge une plus grande part de la détection et de la correction. Chaque modification, qu'elle vienne d'un humain ou d'un agent, passe par les mêmes contrôles.
Available by request to qualifying teams*. Requires on-demand billing enabled on the account. Free credits are scaled to the number of paid seats, up to $10,000, and expire when the sprint ends. Sprint access runs 14 days from activation. At the end of the sprint your account team will follow up with Ultimate upgrade and credit commitment options. Not combinable with other promotions; specific feature entitlements approval and availability are subject to GitLab’s sole discretion.
*This limited-time offer is subject to GitLab’s internal qualifications process. Applying does not guarantee acceptance or participation. Any offer or participation is subject to the applicable Subscription Agreement or other governing agreement between the customer and GitLab, as supplemented by any Security Sprint Promotional Terms.
Tous les champs sont obligatoires