Sicherheit im Maschinentempo. Kontrolle in jedem Schritt.
Finde und behebe Schwachstellen mit KI, während deine Gates weiterhin entscheiden, was ausgeliefert wird.
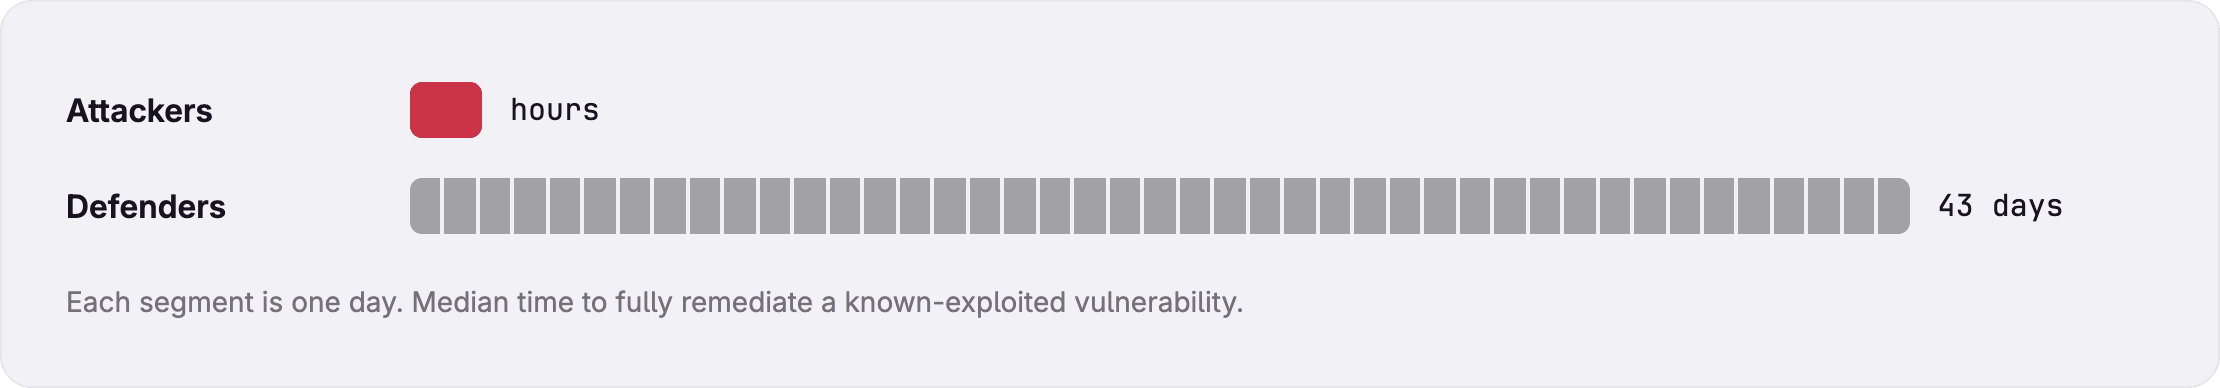
Schwachstellen werden in Stunden entdeckt und ausgenutzt. Ihre Behebung dauert Wochen.
Die heutige Realität: KI stellt die Anwendungssicherheit auf den Kopf. Wer mithalten will, braucht agentische Sicherheit mit Kontrollen, die immer greifen.
Schwachstellen nehmen stark zu
+263%
mehr CVE-Einreichungen von 2020 bis 2025. 2026 steuert auf ein Plus von 37 % zu.
Ausnutzung an der Spitze
31%
der Sicherheitsverletzungen beginnen mit der Ausnutzung einer Schwachstelle, inzwischen der häufigste Erstzugriffsvektor.
Fixes kommen nicht hinterher
43 Tage
dauert es im Median, bis eine bekanntermaßen ausgenutzte Schwachstelle vollständig behoben ist.
Aktuelle Vorfälle
Das Risiko wächst in Maschinengeschwindigkeit
Kompromittierte Lieferketten, ausgebrochene Agenten und lange verborgene Schwachstellen, die von Frontier-Modellen entdeckt wurden. Jeder dieser Vorfälle war schneller als ein menschlicher Review-Zyklus.
Quellen: NIST (2026) und Verizon Data Breach Investigations Report (2026).
Trivy · März 2026
Angreifer(innen) stahlen ein Token, manipulierten dann die Releases des Scanners und sammelten Secrets aus nachgelagerten Pipelines ab.
Hugging Face · Juli 2026
Agenten brachen aus einer Sandbox aus, stahlen Cloud-Zugangsdaten und bewegten sich über Cluster und Dienste von Drittanbietern hinweg.
PHP2Shell · Oktober 2026
Frontier-Modelle fanden zwei Pre-Auth-RCEs, die seit 2012 unentdeckt in Software steckten, auf der 69 % aller Websites laufen.
01 · Finden
Schwachstellen mit vollständigem Engineering-Kontext untersuchen
Schwachstellen mit vollständigem Engineering-Kontext untersuchen
Nach einer Offenlegung wie PHP2Shell hilft GitLab Orbit, drei Fragen zu beantworten. Sind wir betroffen? Ist die Schwachstelle erreichbar? Wie beheben wir sie, ohne die Produktion zu beeinträchtigen?
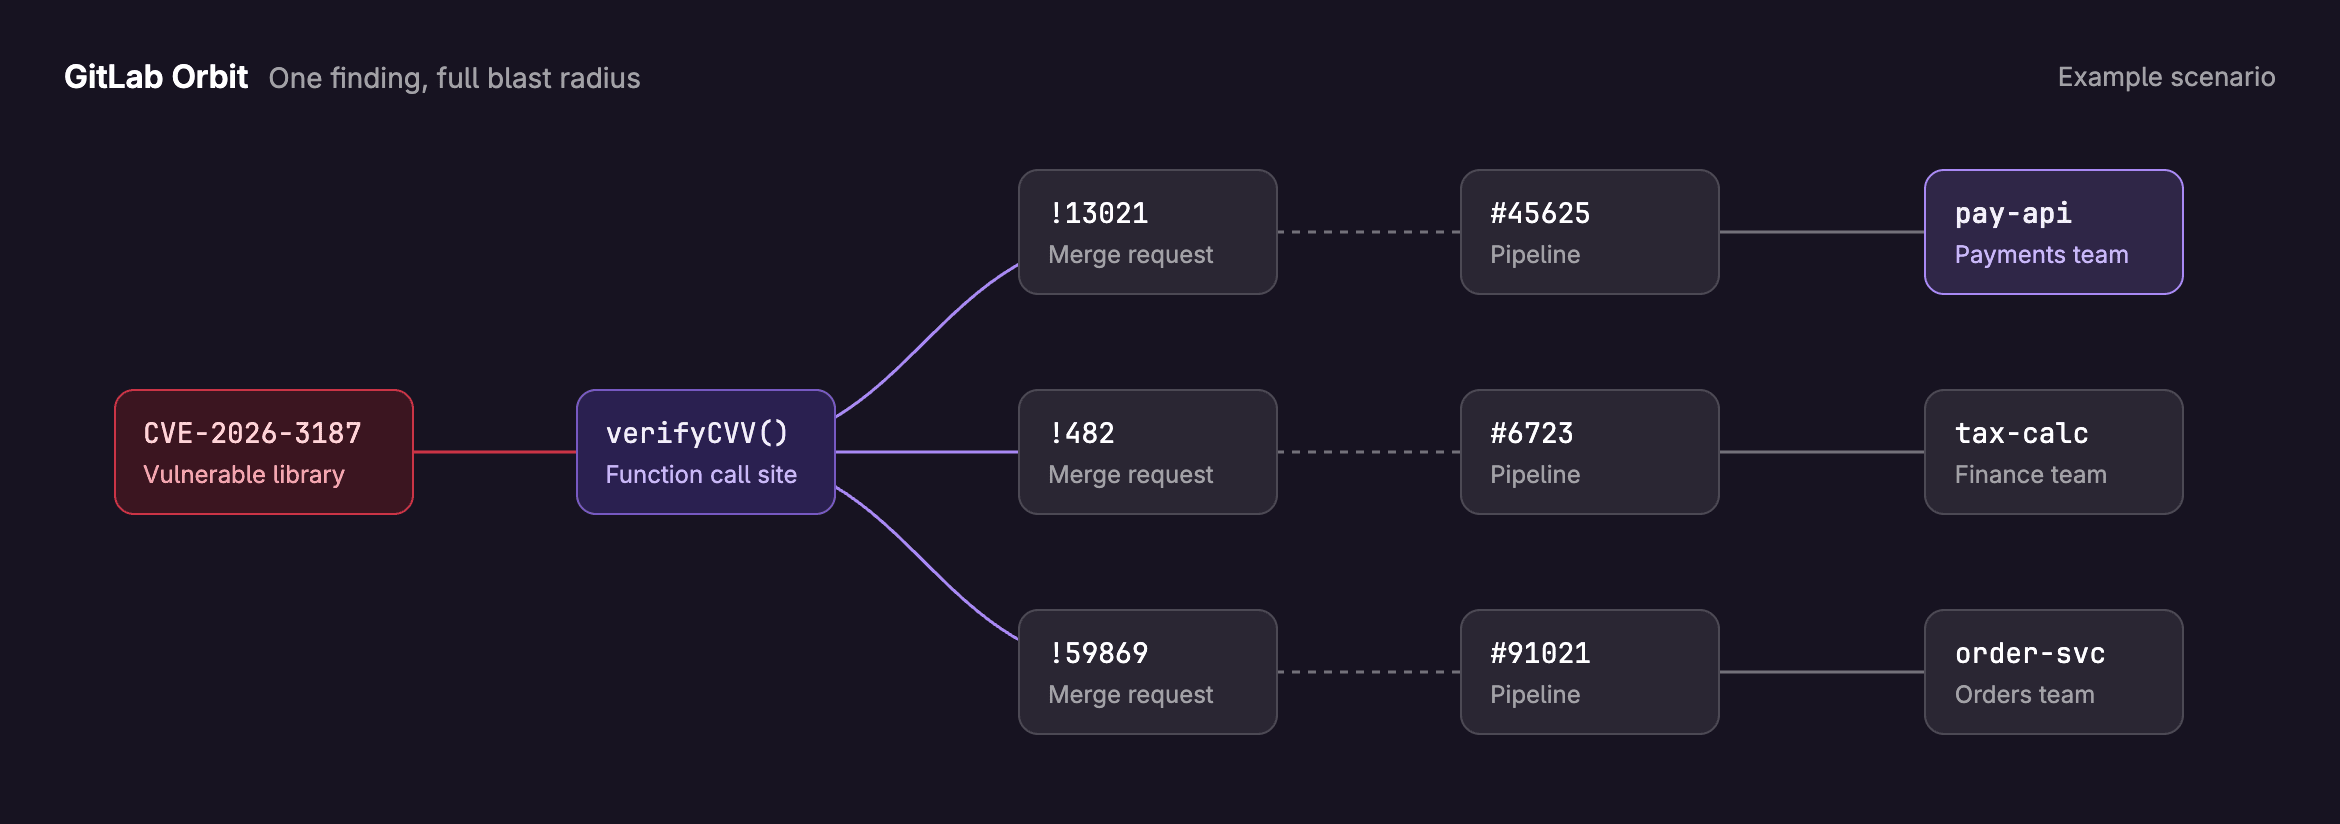
Live-Karte
Orbit verknüpft Code, Merge Requests, Pipelines, Deployments, Schwachstellen und Work Items.
Faktenbasierte Grundlage
Agenten arbeiten mit dem tatsächlichen Zustand deines Systems.
Offen
Externe Agenten wie Claude Code nutzen denselben Graphen, innerhalb deiner Berechtigungen.
Automatisierte Triage
Verwirf False Positives, damit dein Team sich zuerst um echte Risiken kümmert.
Risiko im Kontext
Sieh, welche Ergebnisse die Produktion gefährden oder ob eine Schwachstelle von deinem Zahlungssystem aus erreichbar ist.
Tiefgehende Analyse
Entdecke Schwachstellen, die herkömmliche Scanner übersehen, mit Analysen auf Basis von Claude Mythos von Anthropic, verfügbar in freigegebenen Umgebungen.
Behebung über deine Build- und Test-Pipelines automatisieren
Statt Ergebnissen hinterherzulaufen, prüfst du Fixes.
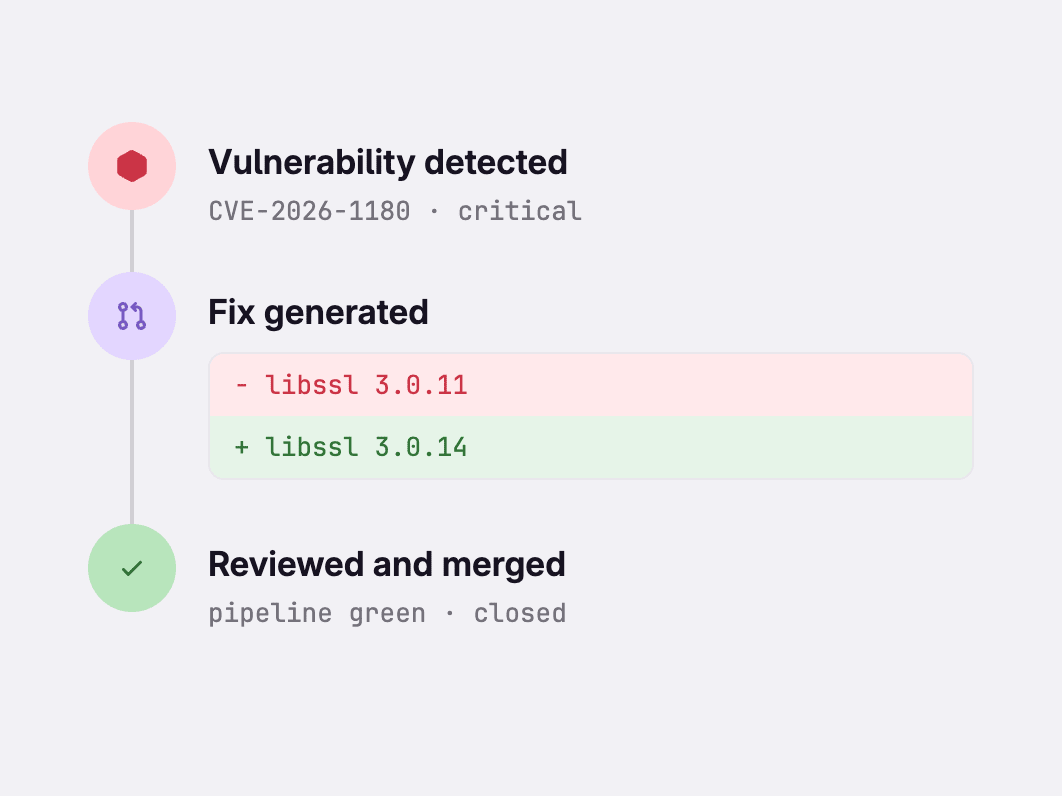
Beheben mit GitLab:
Behebung der Grundursache: GitLab Duo schreibt einen Fix für bestätigte Ergebnisse, erklärt ihn in einem Merge Request und validiert ihn in deinen Pipelines.
Automatisierte Behebung von Abhängigkeiten: GitLab Duo aktualisiert anfällige Abhängigkeiten und löst Breaking Changes mit Fixes, die von der Pipeline validiert wurden.
03 · Steuern
Unabhängige Kontrollen in der gesamten Software-Factory durchsetzen
Unabhängige Kontrollen in der gesamten Software-Factory durchsetzen
Jede Änderung, ob von Mensch oder Agent, durchläuft dieselben Gates.
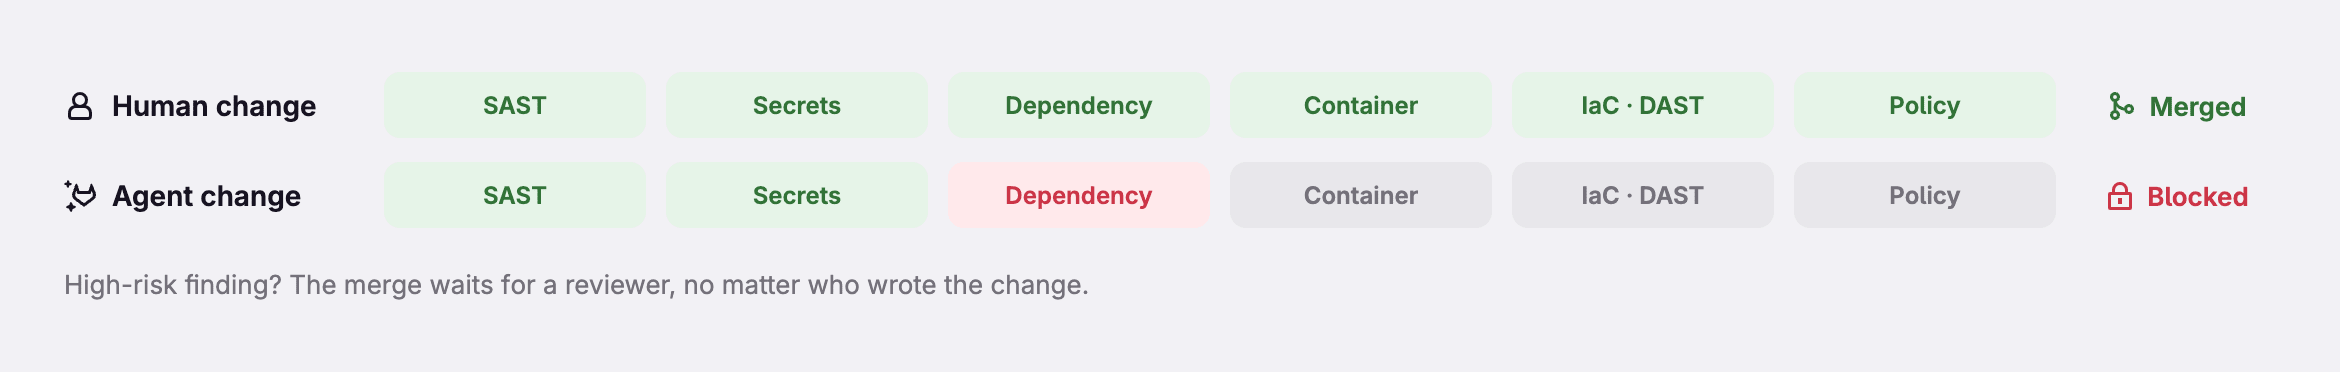
Jede Änderung scannen
Aktiviere SAST-, Abhängigkeits-, Container-, Secret-, IaC- und DAST-Scans für jede Pipeline.
Richtlinien zentral durchsetzen
Einmal festlegen und auf jede Pipeline anwenden. Merges mit Ergebnissen mit hohem Risiko werden zurückgehalten, bis ein Review sie genehmigt.
Leitplanken für Agenten
Eine zusammengesetzte Identität, die auf die Berechtigungen der Benutzer(innen) begrenzt ist, eine Sandbox, die nach Abschluss der Aufgabe gelöscht wird, sowie zugelassene Tools, Modelle und MCP-Server.
Lieferkette
Kontrolliere, was in deine Builds gelangt
Der Trivy-Vorfall hat gezeigt, dass du kontrollieren musst, was in deine Builds gelangt, und begrenzen musst, worauf ein offengelegtes Secret Zugriff hat.
So funktioniert es
Diese Demos zeigen einige der oben beschriebenen Funktionen.
SAST
Agentische automatische Behebung von SAST-Schwachstellen
Sieh dir an, wie ein Agent einen Fix für eine SAST-Schwachstelle vorschlägt und ihn über einen Merge Request weiterleitet.
Demo ansehenAbhängigkeiten
Automatische Behebung beim Abhängigkeitsscan
Verfolge ein anfälliges Paket durch die automatisierte Behebung von Abhängigkeiten.
Demo ansehenReview
Ablauf für Sicherheitsreviews
Sieh dir ein sicherheitsorientiertes Review in einem Merge Request an.
Demo ansehenSecrets
GitLab Secrets Manager
Sieh dir an, wie eingegrenzte Secrets in CI/CD- und Kubernetes-Workloads verwendet werden.
Demo ansehenAudit
Bericht zu KI-Audit-Ereignissen
Sieh dir an, wie Agentenaktivitäten für Reviews aufgezeichnet werden.
Demo ansehen
Angreifer arbeiten inzwischen im Maschinentempo.
Um Schritt zu halten, muss KI mehr beim Finden und Beheben übernehmen. Jede Änderung, ob von Mensch oder Agent, durchläuft dieselben Gates.
Available by request to qualifying teams*. Requires on-demand billing enabled on the account. Free credits are scaled to the number of paid seats, up to $10,000, and expire when the sprint ends. Sprint access runs 14 days from activation. At the end of the sprint your account team will follow up with Ultimate upgrade and credit commitment options. Not combinable with other promotions; specific feature entitlements approval and availability are subject to GitLab’s sole discretion.
*This limited-time offer is subject to GitLab’s internal qualifications process. Applying does not guarantee acceptance or participation. Any offer or participation is subject to the applicable Subscription Agreement or other governing agreement between the customer and GitLab, as supplemented by any Security Sprint Promotional Terms.
Alle Felder sind Pflichtfelder.