脆弱性のバックログは、チームが片付けられる速度を超えて膨らんでいます。AIがより多くのコードを書き、より多くの欠陥を見つける一方で、修正の速度は人間のままです。NISTのNational Vulnerability Databaseでは、2026年に公開されたCVEがすでに2025年の年間総数の2倍に達し、さらに今年4月には大半のCVEへの情報付与も停止されました。
やっかいなのは、後回しにしても安全に見える検出結果が、そのままの状態にとどまるとは限らない点です。攻撃者はAIを使って数時間のうちに欠陥を見つけ、悪用します。長らく理論上のものと片付けられてきた欠陥も例外ではありません。10月には、フロンティアモデルがPHP2Shellを発見しました。2012年に悪用不可能と判断されていた、PHPの認証不要なリモートコード実行の脆弱性2件です。
発見と悪用は、いまや機械の速度で進みます。これに追いつくために必要なのが、手作業を最小限に抑えて脆弱性を検出・修正しながら、主導権はチームの側に残すエージェント型のセキュリティツールです。
GitLab 19.6は、セキュリティ検出結果のバックログ削減を後押しします。セキュリティマネージャーは、APIを叩くスクリプトを書かなくても、プロジェクトのグループ全体でエージェント型のトリアージと修正を有効化できるようになりました。新しいエージェント型フローは、静的アプリケーションセキュリティテスト(SAST)の検出結果に悪用可能性のコンテキストを付与するため、本当にリスクの高いものから優先順位を付けられます。その成果は、新設の平均修復時間(MTTR)チャートで追跡できます。
エージェント型セキュリティで発見と修正を加速
GitLab 19.6が土台とするのは、エージェント型セキュリティで脆弱性を見つけて直すプラットフォームです。GitLab Duoのセキュリティエージェントは、フロンティアAIの推論でコードベースとすべてのマージリクエストを精査し、スキャナーが取りこぼすロジックの欠陥を洗い出します。既知の脆弱性は、ソースからランタイムまで組み込みのスキャナーが捕捉。さらにエージェントが誤検出を開発者のキューに届く前に除外し、残りを重大度、悪用可能性、到達可能性、影響範囲の観点で優先順位付けします。その推論を支えるのが、ネイティブのナレッジグラフであるGitLab Orbit。システムの現在の状態に基づいて判断を下します。
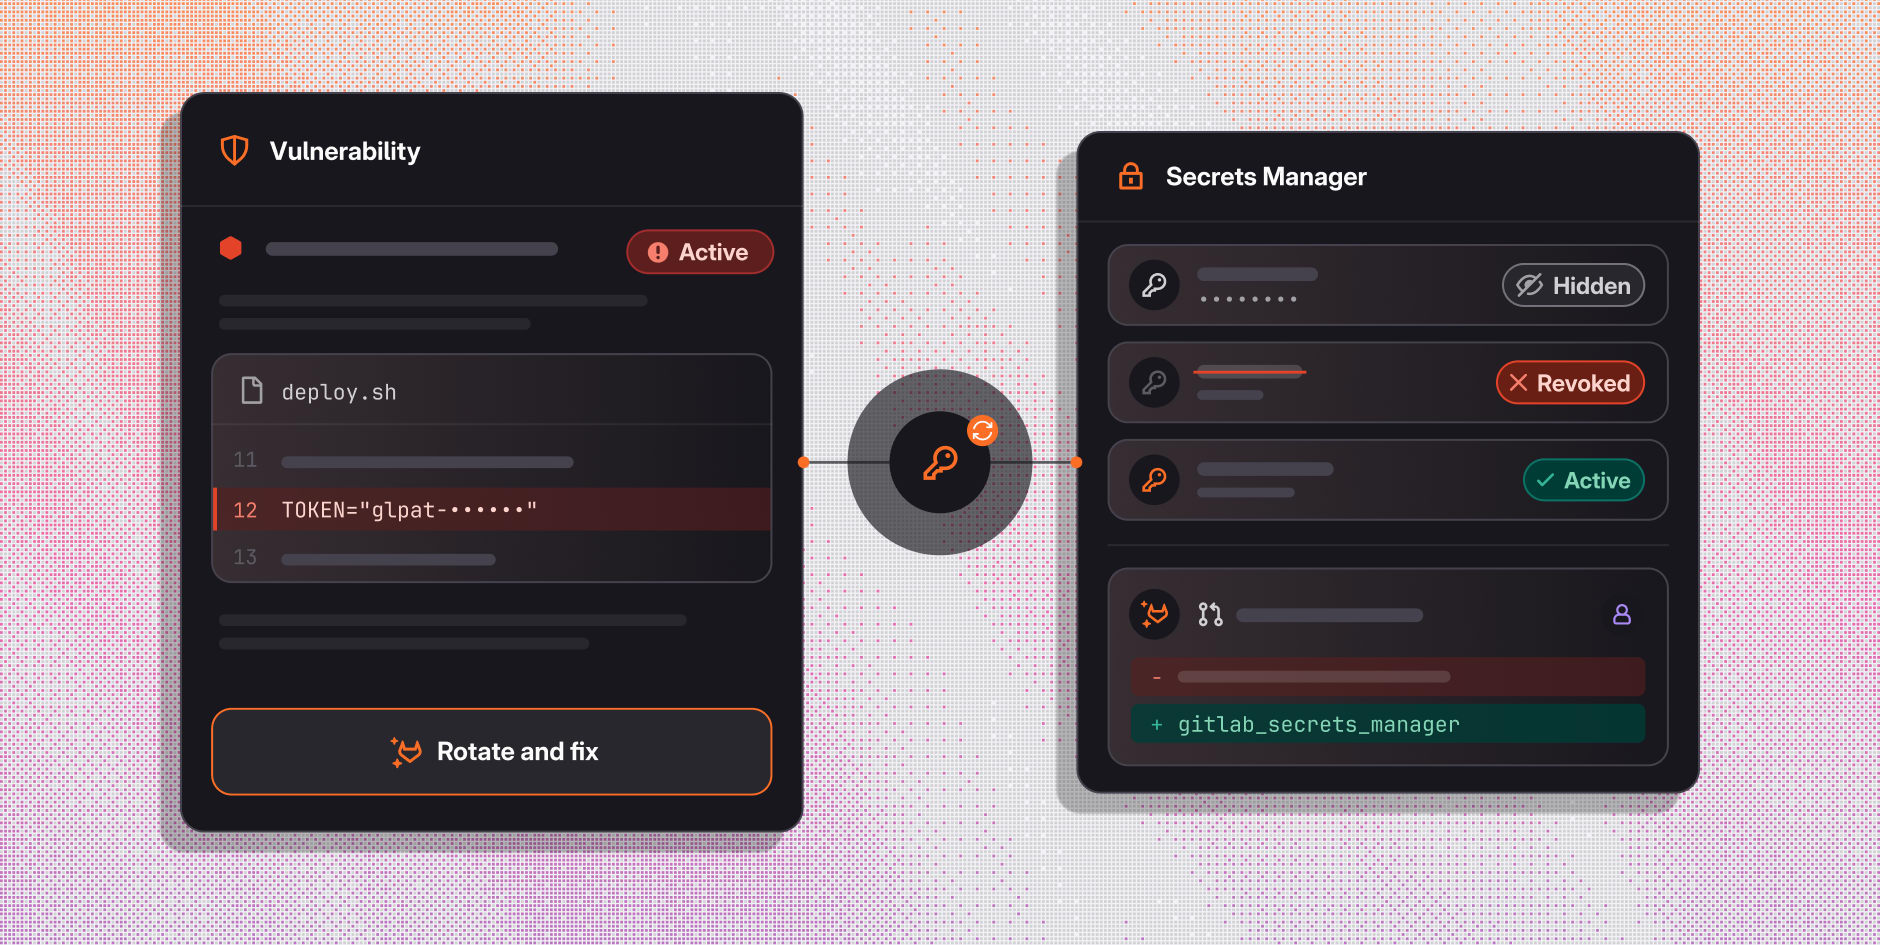
確定した検出結果については、エージェントが修正を書き、マージリクエストを作成し、パイプラインを起動してテストとスキャンをやり直します。失敗した場合はログを読み、修正を見直して再テスト。開発者が受け取るのは、エージェントの根拠と確信度スコアが添えられた、マージ可能な状態の修正です。この修正も他の変更とまったく同じ承認プロセスを通り、開発者もエージェントもそれを迂回できません。修正が発見の速度に追いつき、バックログは縮んでいきます。
GitLab 19.6で進化したエージェント型の修正
GitLab 19.6では、バックログのより広い範囲にエージェントを投入できます。エージェント型のトリアージと修正を適用できるプロジェクトを増やし、SASTの検出結果に悪用可能性のコンテキストを加え、MTTRをチャート化しました。
多数のプロジェクトでエージェントをまとめて有効化
エージェントが効くのは、それが動いているプロジェクトだけです。1つずつ有効にしていては、数千規模には到底届きません。自動トリアージ・修正(ATR)プロファイルを使えば、セキュリティマネージャーは多数のプロジェクトにエージェント型フローを一括で適用できます。ATRプロファイルがAPI経由で利用可能になった最初の1週間で、あるお客様は136のプロジェクトに適用し、大幅な時間短縮につなげました。
1つのプロファイルで、誤検出の検出、リスクのコンテキスト化、脆弱性の修正といったフローを有効にできます。セキュリティマネージャーはConservative、Standard、Proactiveの3つのプリセットから選び、各フローが対象とする重大度と、自動実行かオンデマンド実行かを決めます。
これまで、ATRプロファイルの適用にはスクリプトの作成が欠かせませんでした。19.6では、セキュリティインベントリまたはセキュリティ設定ページからグループや属性でプロジェクトを選び、プロファイルを選んで適用するだけです。適用後は、どのプロジェクトでどのフローが有効になっているかを、スキャナーのカバレッジと併せてセキュリティインベントリで確認できます。
ATRプロファイルは、すべての提供形態のGitLab Ultimateをご利用のお客様が利用できます。利用を始めるには、ATRプロファイルのセットアップ手順をご覧ください。
Vulnerability Context FlowでSASTの検出結果の悪用可能性を評価
露出のコンテキストがなければ、外部から隔離された社内サービスのSAST検出結果も、機密データを扱う公開サービスの同じ検出結果と同じくらい緊急に見えてしまいます。
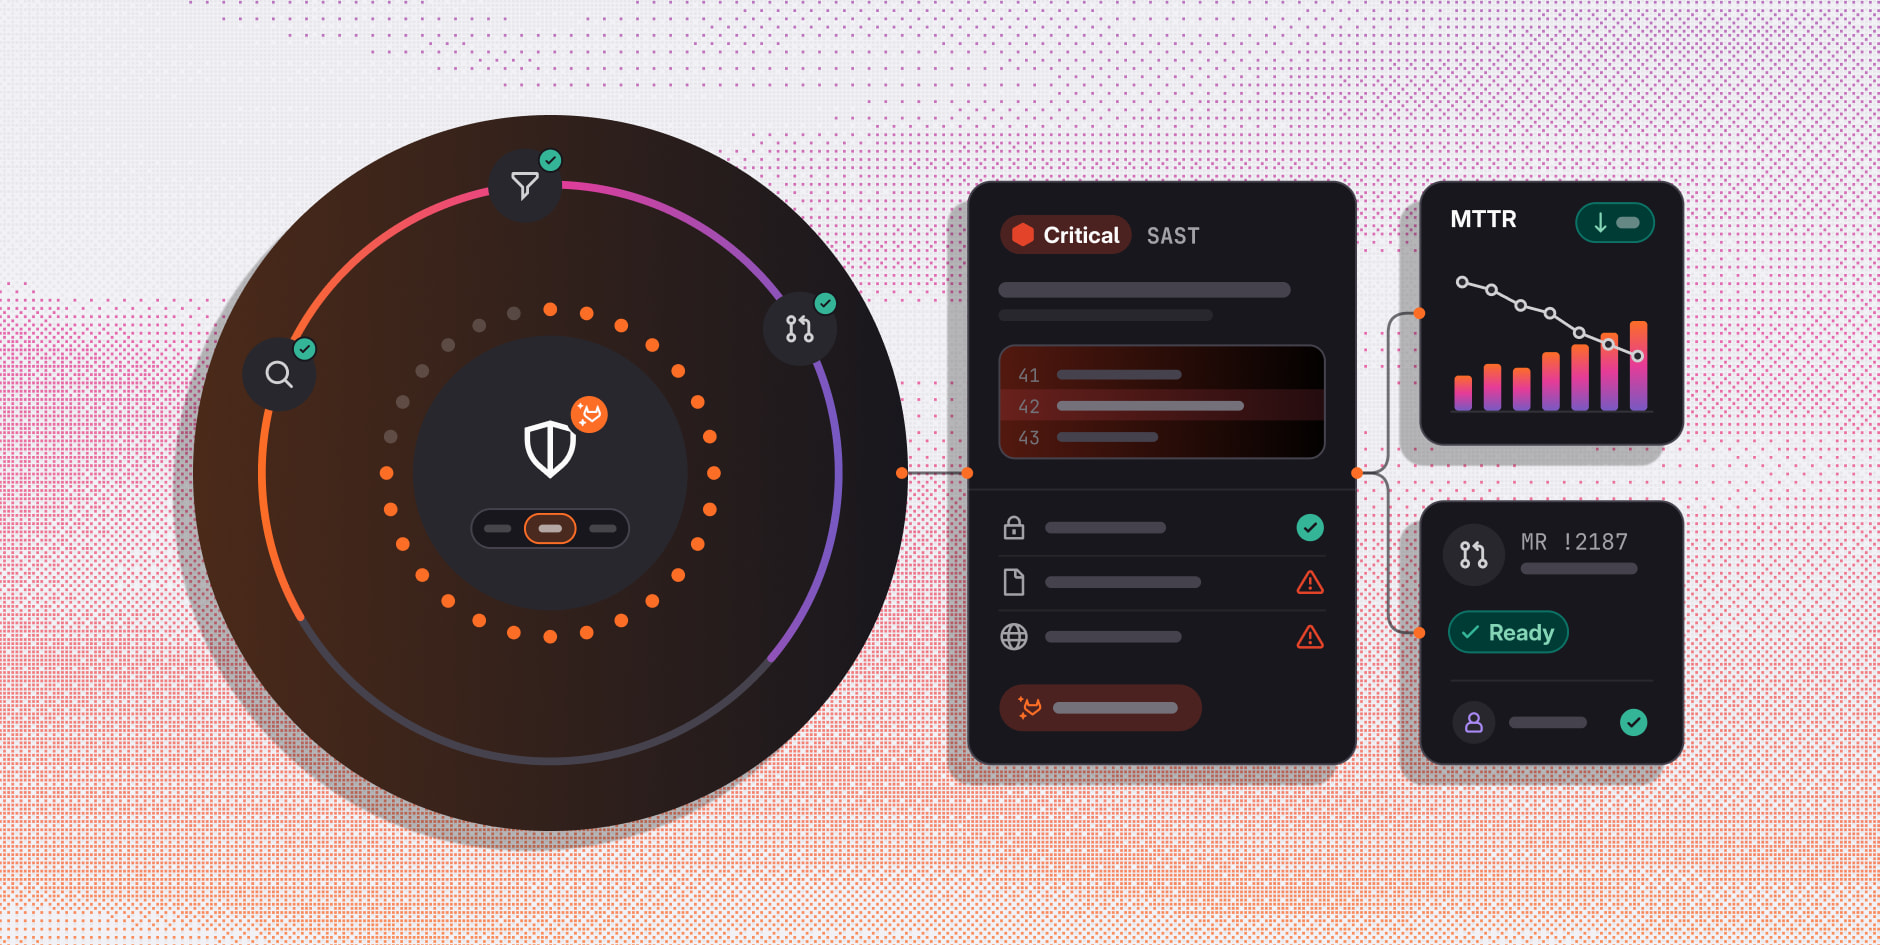
Vulnerability Context Flowは、該当するサービスをモノレポの中からでも特定して分析し、SASTの検出結果にリスクテーブルを追加します。テーブルが示すのは、その欠陥の悪用に認証や上位の認可が必要かどうか、サービスが機密データを扱うかどうか、信頼できない入力にさらされているかどうかの3点。これにより、重大度だけでなく悪用可能性でもバックログを並べ替えられます。
Vulnerability Context Flowは、19.6ではすべての提供形態のGitLab Ultimateをご利用のお客様向けにベータ提供されます。有効化の手順はVulnerability Context Flowのセットアップをご覧ください。
平均修復時間をひと目で把握
セキュリティリーダーがMTTRを追跡するのは、脆弱性が開いたままの期間と、その期間が短くなっているかどうかを知るためです。セキュリティダッシュボードでは、ファーストパーティコードとサードパーティ依存関係の検出結果について、週次のMTTRをプロジェクト、グループ、組織の各レベルでチャート表示できるようになりました。チャートには、MTTRと併せて週ごとの修正済み脆弱性の件数も並びます。結果は重大度やスキャンタイプ別にグループ化でき、プロジェクトでの絞り込みも可能です。
チャートの対象は、解決済みまたは検出されなくなった脆弱性で、却下されたものは除外されます。長期間残っている検出結果が傾向をゆがめないよう、各週に数えるのは、その週の開始前90日以内に検出された脆弱性だけです。
MTTRチャートは、19.6でGitLab Ultimateをご利用のお客様に対してデフォルトで有効になっています。前提条件はセキュリティダッシュボードのドキュメントをご確認ください。
Business Logic Security Analyzerを自分で有効化、Claude Mythos 5.2はご要望に応じて
GitLab.comでGitLab Ultimateをご利用のお客様は、Business Logic Security Analyzer(BLSA)を自分で有効化できるようになりました。BLSAは、セキュリティエンジニアと同じ視点でリポジトリをスキャンし、壊れた所有権ロジック、欠落した認可チェック、複数ステップにまたがる悪用経路を明らかにします。
BLSAは、19.6でGitLab Ultimateをご利用のお客様向けにベータ提供されます。GitLab.comでは、ビジネスロジックスキャンのセットアップに従って有効化してください。GitLab Self-ManagedとGitLab Dedicatedをご利用の場合は、お問い合わせのうえアクセス権をご取得ください。BLSAをAnthropicのClaude Mythos 5.2で動かしたい場合は、担当のアカウントチームにご相談ください。
GitLab 19.6でエージェント型の修正を始める
まずはバックログの大きいプロジェクトに自動トリアージ・修正プロファイルを適用し、Vulnerability Context Flowを有効にして残るSASTの検出結果を悪用可能性で並べ替えてみてください。数週間後には、その成果をMTTRチャートで確認できます。スキャナーが取りこぼす欠陥まで捕まえたい場合は、GitLab.comでセルフサービス提供が始まったBusiness Logic Security Analyzerもご活用ください。
これらの機能のご利用にはGitLab Ultimateが必要です。GitLab Ultimateを無料で試すと、ご自身のプロジェクトでエージェント型セキュリティを検証できます。