Les backlogs de vulnérabilités augmentent plus vite que les équipes ne parviennent à les résorber. L'IA écrit davantage de code et détecte davantage de failles, mais les correctifs continuent d'avancer au rythme des humains. La National Vulnerability Database du NIST a déjà publié deux fois plus de vulnérabilités ou expositions communes (CVE) en 2026 que sur l'ensemble de l'année 2025, et a cessé d'enrichir la plupart des CVE en avril dernier.
Pour ne rien arranger, un risque détecté dont le traitement semble pouvoir attendre peut rapidement devenir urgent. Les attaquants utilisent désormais l'IA pour détecter et exploiter des failles en quelques heures, y compris celles longtemps considérées comme théoriques. En octobre, des modèles d'IA de pointe ont mis au jour PHP2Shell, deux bogues d'exécution de code à distance sans authentification dans PHP qui avaient été jugés inexploitables en 2012.
La détection et l'exploitation des vulnérabilités s'effectuent désormais à la vitesse des machines. Pour suivre le rythme, les équipes de défense ont besoin d'outils de sécurité agentiques capables de détecter et de corriger les vulnérabilités avec un minimum d'interventions manuelles, tout en laissant aux équipes un contrôle total.
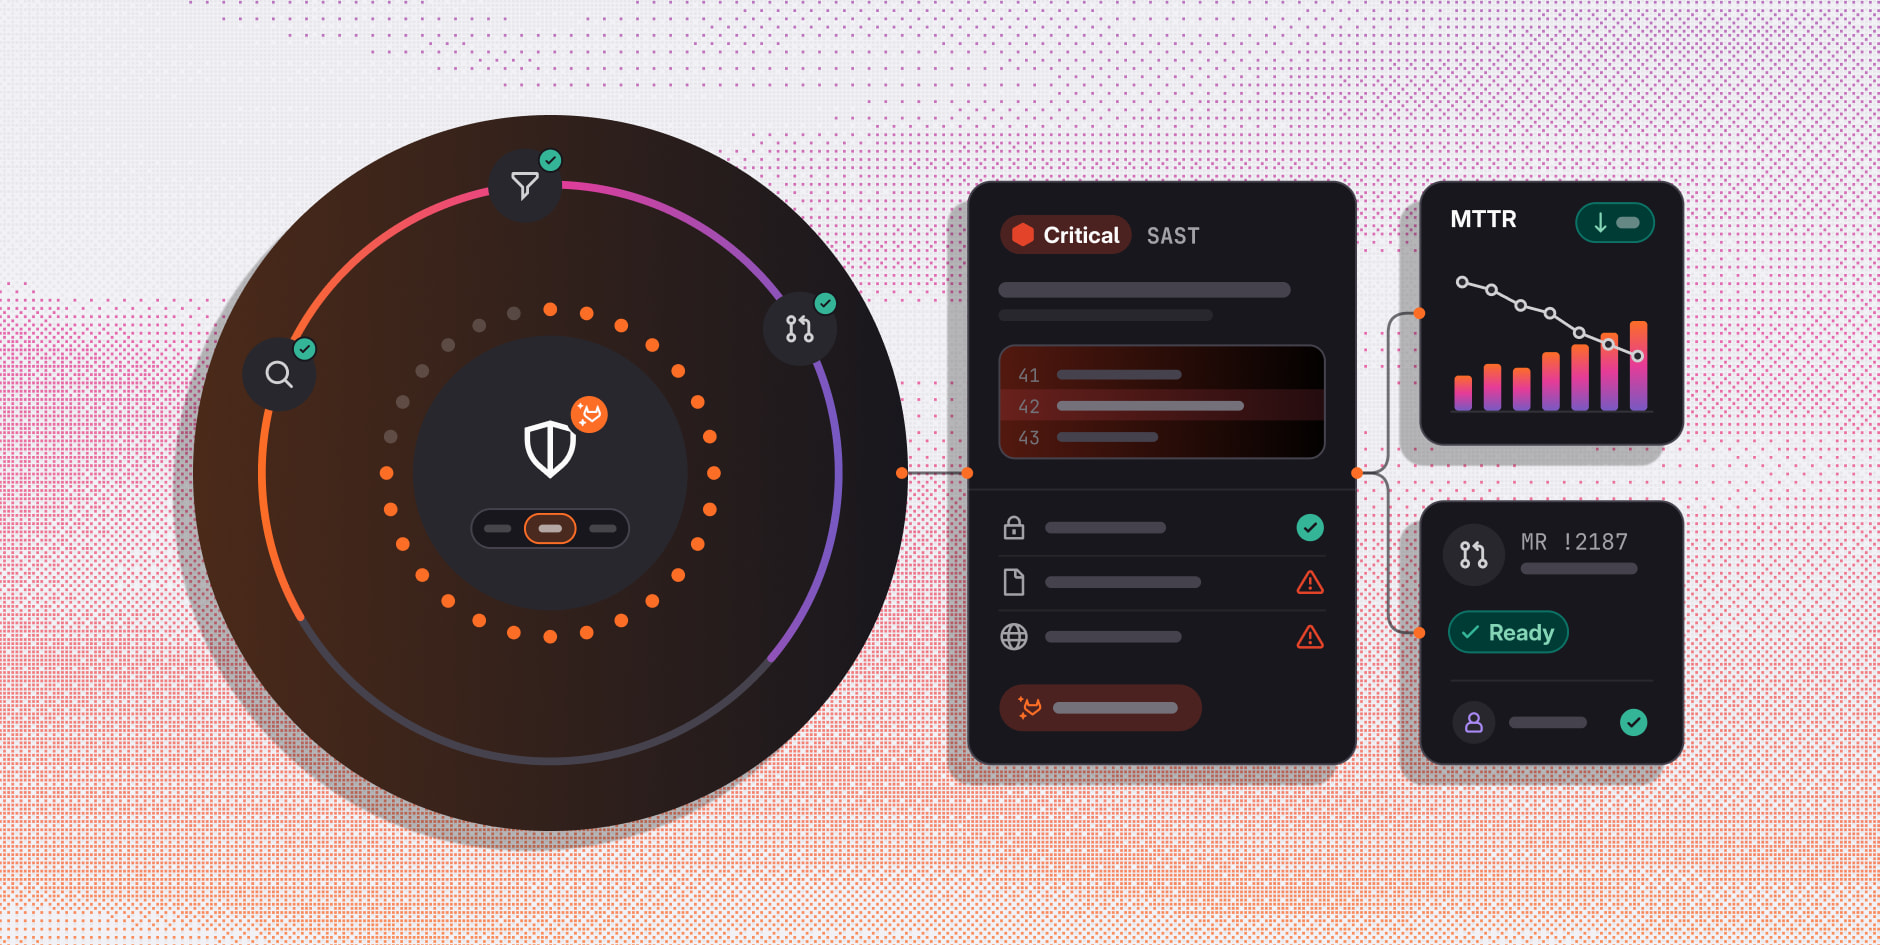
GitLab 19.6 aide les équipes à réduire leur backlog de risques de sécurité détectés. Les responsables de la sécurité peuvent désormais activer le classement et la remédiation agentiques sur des groupes entiers de projets, sans avoir à créer de scripts via l'API. Un nouveau flow agentique enrichit les résultats des tests statiques de sécurité des applications (SAST) d'informations sur leur exploitabilité, afin que les équipes puissent traiter en priorité ceux qui présentent un risque réel. Les responsables de la sécurité peuvent ensuite suivre les résultats depuis un nouveau graphique représentant le délai moyen de correction (MTTR).
Détectez et corrigez plus rapidement avec la sécurité agentique
GitLab 19.6 s'appuie sur une plateforme qui détecte et corrige les vulnérabilités grâce à la sécurité agentique. Les agents de sécurité de GitLab Duo utilisent les capacités de raisonnement des modèles d'IA de pointe pour examiner votre code source et chaque merge request, à la recherche de failles logiques qui échappent aux scanners. En parallèle, les scanners intégrés détectent les vulnérabilités connues, du code source jusqu'à l'exécution. Les agents éliminent les faux positifs avant qu'ils n'atteignent la file d'attente d'un développeur, puis aident les équipes à classer les résultats restants par ordre de priorité selon leur gravité, leur exploitabilité, leur atteignabilité et leur rayon d'impact. GitLab Orbit, notre graphe de connaissances natif, ancre ce raisonnement dans l'état en temps réel de votre système.
Pour les résultats confirmés, un agent rédige un correctif, ouvre une merge request et déclenche le pipeline pour relancer les tests et les scans. En cas d'échec, l'agent analyse les logs, révise le correctif et effectue de nouveaux tests. Les équipes de développement examinent un correctif prêt à être fusionné, accompagné de la justification de l'agent et de son score de confiance. Ce correctif est soumis aux mêmes approbations que toute autre modification, et ni les équipes de développement ni les agents ne peuvent les contourner. La correction suit ainsi le rythme de la détection, et le backlog diminue.
Allez plus loin dans la remédiation agentique avec GitLab 19.6
GitLab 19.6 mobilise les agents sur une plus grande partie de ce backlog. Cette version étend le classement et la remédiation agentiques à davantage de projets, enrichit les résultats des SAST d'informations sur leur exploitabilité et affiche le MTTR sous forme de graphique.
Activez les agents sur plusieurs projets
Les agents ne réduisent le backlog que là où ils sont exécutés, et les activer projet par projet devient vite ingérable lorsque l'on en compte des milliers. Les profils de classement et de remédiation automatisés (ATR) permettent aux responsables de la sécurité d'activer des flows agentiques sur de nombreux projets à la fois. Au cours de la première semaine suivant la mise à disposition des profils ATR via l'API, un client les a appliqués à 136 projets et a ainsi gagné un temps considérable.
Un seul profil active des flows tels que la détection des faux positifs, la contextualisation des risques et la résolution des vulnérabilités. Les responsables de la sécurité choisissent l'un des trois préréglages (« Conservateur », « Standard » ou « Proactif ») pour définir les niveaux de gravité traités par chaque flow et déterminer si celui-ci s'exécute automatiquement ou uniquement à la demande.
Jusqu'à présent, l'application d'un profil ATR nécessitait l'écriture d'un script. Avec la version GitLab 19.6, les responsables de la sécurité sélectionnent des projets par groupe ou par attribut depuis l'inventaire de sécurité ou la page de configuration de la sécurité, choisissent un profil et l'appliquent. L'inventaire de sécurité indique ensuite quels projets disposent d'un flow activé, ainsi que leur couverture par les scanners.
Les profils ATR sont disponibles pour les clients GitLab Ultimate sur toutes les offres de GitLab. Pour les utiliser, suivez les étapes de configuration des profils ATR.
Évaluez l'exploitabilité des résultats des SAST avec le flow Vulnerability Context
Sans contexte d'exposition, un résultat des SAST dans un service interne isolé semble aussi urgent que le même résultat dans un service exposé au public qui traite des données sensibles.
Le flow Vulnerability Context identifie et analyse le service concerné, même dans un monorepo, et ajoute un tableau des risques au résultat des SAST. Ce tableau indique si l'exploitation de la faille nécessite une authentification ou des autorisations élevées, si le service traite des données sensibles et s'il est exposé à des entrées non fiables. Les équipes peuvent alors classer leur backlog par ordre de priorité en fonction de l'exploitabilité et du niveau de gravité.
Avec GitLab 19.6, le flow Vulnerability Context est disponible en version bêta pour les clients GitLab Ultimate sur toutes les offres de GitLab. Pour l'activer, suivez la procédure de configuration.
Visualisez le délai moyen de correction en un coup d'œil
Les responsables de la sécurité suivent le MTTR pour savoir combien de temps les vulnérabilités restent ouvertes et si ce délai tend à diminuer. Le tableau de bord de sécurité affiche désormais un graphique hebdomadaire du MTTR pour les résultats détectés dans le code interne et dans les dépendances tierces, au niveau du projet, du groupe et de l'organisation. Le graphique présente le MTTR ainsi que le nombre de vulnérabilités corrigées chaque semaine. Vous pouvez regrouper les résultats par niveau de gravité ou par type de scan, et les filtrer par projet.
Le graphique inclut les vulnérabilités qui ont été corrigées ou qui ne sont plus détectées, et exclut celles qui ont été ignorées. Afin d'éviter que les résultats anciens ne faussent la tendance, chaque semaine ne prend en compte que les vulnérabilités détectées au cours des 90 jours précédant le début de cette semaine.
Avec GitLab 19.6, le graphique du MTTR est activé par défaut pour les clients GitLab Ultimate. Pour connaître les prérequis, consultez notre documentation du tableau de bord de sécurité.
Activez le flow Business Logic Security Analyzer, avec Claude Mythos 5.2 sur demande
Les clients GitLab Ultimate sur GitLab.com peuvent désormais activer eux-mêmes le flow Business Logic Security Analyzer. Ce flow analyse votre dépôt comme le ferait un ingénieur en sécurité et met au jour les anomalies dans la logique de propriété, les contrôles d'autorisation manquants et les chaînes d'exploitation en plusieurs étapes.
Avec GitLab 19.6, le flow Business Logic Security Analyzer est disponible en version bêta pour les clients GitLab Ultimate. Sur GitLab.com, activez-le en suivant la procédure de configuration du scan de logique métier. Sur GitLab Self-Managed et GitLab Dedicated, contactez-nous pour y accéder. Pour exécuter ce flow avec Claude Mythos 5.2 d'Anthropic, contactez votre gestionnaire de compte.
Lancez-vous dans la remédiation agentique avec GitLab 19.6
Appliquez un profil de classement et de remédiation automatisés à un projet dont le backlog est important, puis activez le flow Vulnerability Context pour classer les résultats des SAST restants en fonction de leur exploitabilité. Au cours des prochaines semaines, suivez les résultats sur le graphique du MTTR. Pour détecter les failles qui échappent aux scanners, activez le flow Business Logic Security Analyzer, désormais disponible en libre-service sur GitLab.com.
Ces fonctionnalités nécessitent GitLab Ultimate. Essayez GitLab Ultimate gratuitement pour tester la sécurité agentique sur vos propres projets.