Agenten können längst mehr, als nur Code zu entwerfen. Teams setzen sie bereits ein, um Arbeit durch das Review zu bringen, Pipelines zu reparieren und Änderungen bis zum Merge voranzutreiben. Dieses Tempo hilft aber nur, wenn jede Änderung auf dem Kontext des Software-Lebenszyklus beruht, der in einer einheitlichen Plattform liegt, und weiterhin dieselben Prüfungen durchläuft, denen deine Organisation vertraut. Fehlt das, zerfallen Kontext, Kontrollen und Nachweise über Personen und Werkzeuge hinweg zu einer Software Factory im Schattenbetrieb.
Identität, Richtlinien, CI-Pipelines, Sicherheit, Freigaben und Audits müssen die Änderung von der Planung über den Merge bis in die Produktion begleiten. Ein lokaler Harness allein hat dieses Gesamtbild nicht. Dein Coding-Harness und GitLab Duo Agent Platform sind darauf ausgelegt, zusammenzuarbeiten: Coding-Agenten können zügig arbeiten, während GitLab ihre Arbeit auf dem Weg in die Produktion verbindlich prüft.
Softwareteams nutzen die Coding-Werkzeuge und Agenten, die sie bevorzugen, und ihre GitLab-Instanz stellt sicher, dass jede Änderung bedenkenlos ausgeliefert werden kann. GitLab bleibt dabei unabhängig von Cloud, Modell und Agent, sodass du die Harnesses, Modelle und den Weg zum Deployment behältst, die zu deiner Organisation passen.
Dieser Beitrag zeigt, wie du deine Umgebung für Agentic Engineering konfigurierst, um mehr Automatisierung in deinen Workflow zu bringen. Du bleibst in dem Harness, den du bereits nutzt, und verbindest ihn einmalig über einen Skill mit GitLab Duo Agent Platform. Längere, repositorybezogene Workflows laufen in GitLab, und jeder Merge Request durchläuft weiterhin dieselben Reviews, Pipelines, Scans und Freigaberichtlinien.
Wir konzentrieren uns hier auf Claude Code als lokalen Harness, weil wir ihn bei den meisten unserer Kund(inn)en sehen. Derselbe Ablauf funktioniert aber mit jedem lokalen Harness, auch mit der Duo CLI.
Coding-Harness und GitLab zusammen nutzen
Erweiterte Governance, flexible Bereitstellung von Modellen und umfassender Kontext aus dem Lebenszyklus sorgen dafür, dass deine automatisierte Software Factory sicher, anpassungsfähig und vollständig informiert bleibt.
Was die Kombination bringt
- Im Fluss bleiben: Automatisches Review, Pipeline-Reparatur und (mit Ultimate) die Sichtung von Sicherheitsfunden halten Änderungen in Bewegung, ohne dass du den Harness verlässt.
- Vertrauen aufbauen: Für jeden MR gelten dieselben Engineering- und Sicherheitsstandards, mit Aufsicht und Audit-Trail in GitLab.
- Komplexität reduzieren: Die Übergabe zwischen Harness und GitLab läuft automatisch, sodass die Arbeit im Lebenszyklus einen Kontext, einen Satz an Prüfungen und einen Audit-Trail teilt.
Governance auf jeden Merge Request anwenden
Damit Kontrolle und Compliance gewahrt bleiben, wenn Agenten mehr Code schreiben, braucht es Leitplanken, die neben deinem Code liegen. Mit dieser Integration senken Entwickler(innen) den Aufwand für die Übergabe zwischen dem Ort, an dem sie programmieren, und dem Ort, an dem sie ausliefern, und bauen mit einheitlichen Kontrollen und Nachweisen Vertrauen in ihre agentischen Workflows auf. In GitLab:
- Merge Request Approval Policies wenden organisationsweite Regeln auf jeden Merge Request an.
- Pipeline Execution Policies stellen sicher, dass Pflicht-Jobs laufen, unabhängig von der Pipeline-Konfiguration eines Projekts.
- Composite Identity verknüpft jede Aktion eines Agenten sowohl mit dem Dienstkonto des Agenten als auch mit der Person, die sie gestartet hat, sodass der Audit-Trail immer zeigt, wer was angefordert hat.
- Leitplanken für die Freigabe von Tools erlauben es Administrator(inn)en, die Freigabe durch eine Person zu verlangen, bevor ein Agent eine sensible Aktion ausführt.
Diese Kontrollen schützen die Produktion bereits in jedem Unternehmen, dem Sicherheit und Governance wichtig sind. Dieselben Regeln gelten nun auch für Agenten, ohne ein separates Regelwerk, das gepflegt werden müsste.
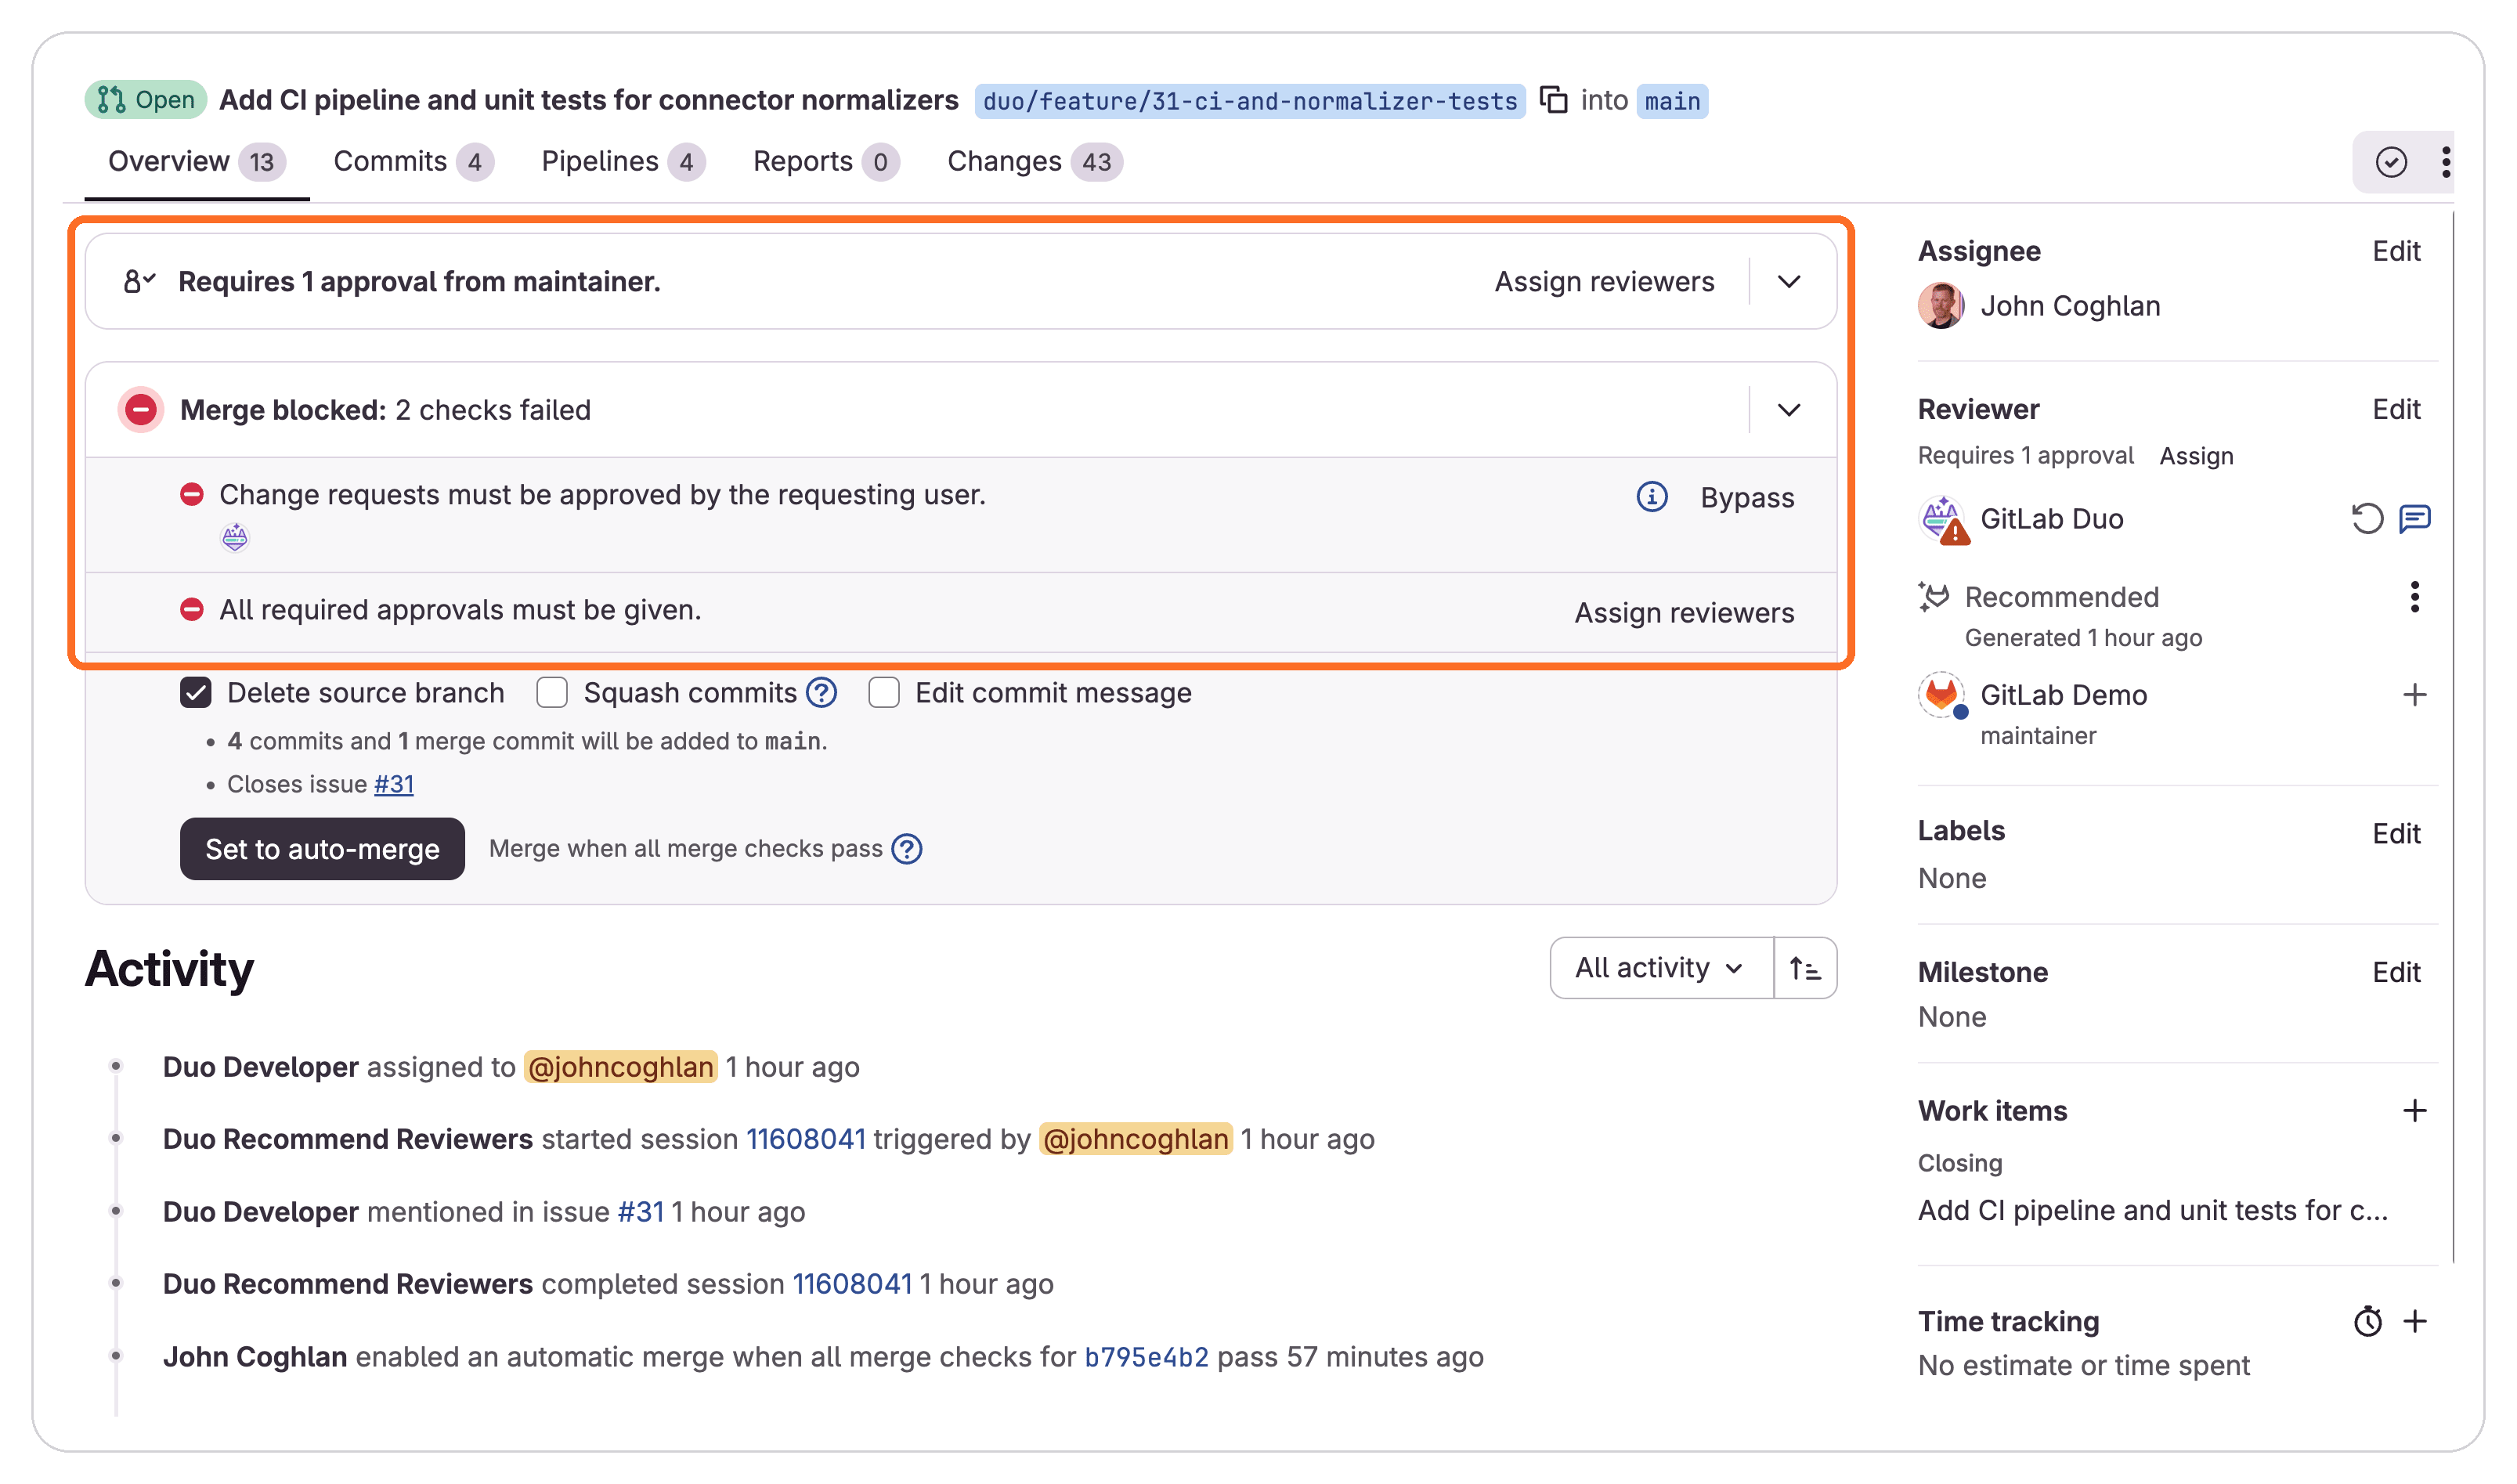 Soll ein Mensch prüfen, lässt sich das durchsetzen. Deine Governance- und Freigaberegeln gelten.
Modell und Cloud selbst wählen
Welches Modell für eine Aufgabe am besten geeignet ist, ändert sich laufend. Teams sollten das nutzen können, ohne neu aufzubauen, wie sie Software ausliefern.
GitLab Duo Agent Platform ist unabhängig von Cloud, Agent und Modell. Owner von Gruppen wählen das Modell für jeden Agenten und Flow, von Anthropic, OpenAI, Google und Anbietern offener Modelle, und können es aktualisieren, wenn neue Modelle erscheinen. Auf GitLab Self-Managed betreibt GitLab Duo Self-Hosted Modelle über Amazon Bedrock, Azure OpenAI oder die eigene Infrastruktur der Organisation.
Unabhängig vom Modell gelten für jeden Merge Request dieselben Freigaberichtlinien, Pipeline-Anforderungen und derselbe Audit-Trail. Jede Organisation wählt die Modelle, die zu ihren Anforderungen, ihrem Budget und ihren Datenregeln passen, ohne die Art, wie sie Software ausliefert, an die Roadmap eines einzelnen Anbieters zu binden.
Wiederholungen mit Kontext aus dem Lebenszyklus verringern
Ein Agent, der an einem Merge Request arbeitet, sieht nur diesen Merge Request: den Diff, das Log des fehlgeschlagenen Jobs und die Review-Kommentare. Er sieht nicht, dass derselbe Job auch in anderen Projekten fehlschlägt. Er sieht nicht, welche Dienste von dem Code abhängen, den er gerade geändert hat, und wer für sie zuständig ist. Ohne das Gesamtbild des Lebenszyklus raten Agenten, setzen neu an und verbrauchen Tokens für Arbeit, die nie ausgeliefert wird.
GitLab Orbit, jetzt allgemein verfügbar, ist ein Kontextgraph des Software-Lebenszyklus. Es verbindet Code, Merge Requests, Work Items, Pipelines, Schwachstellen und Zuständigkeiten, mit intakten Berechtigungen. Agenten erhalten diesen Kontext, bevor sie eine Änderung als sicher zum Mergen einstufen.
Entwickler(innen) und Agenten sehen außerdem, welche Dienste, Jobs und Umgebungen eine Änderung in der gesamten Gruppe betrifft. In internen Tests von GitLab brauchten Agenten, die mit Orbit verbunden waren, bei der Suche nach einer Antwort bis zu 45-mal weniger Wiederholungen und bei denselben Aufgaben mit demselben Modell bis zu 4,5-mal weniger Tokens.
Claude Code, Codex, Cursor und andere MCP-kompatible Agenten verbinden sich über MCP oder die GitLab CLI mit Orbit, sodass der einmal aufgebaute Kontext jedem weiteren Agenten zur Verfügung steht.
Umgebung für Agentic Engineering konfigurieren
Wenn du den Großteil deiner Programmierarbeit bereits in einem lokalen Harness erledigst, arbeite dort weiter und verbinde ihn mit GitLab Duo Agent Platform. Vom Terminal aus kannst du Arbeit im Lebenszyklus an agentische Workflows übergeben, die in GitLab laufen:
- ein Issue übernehmen und einen Merge Request öffnen
- jeden MR prüfen, sobald er eingeht
- Merge-Konflikte auflösen
- eine gerade fehlgeschlagene Pipeline reparieren
- mit GitLab Ultimate Sicherheitsfunde sichten und beheben, sobald Code gemergt ist
Claude Code, Codex, Cursor, OpenCode und andere werden zu dem Ort, von dem aus du diese Arbeit steuerst.
Die Einrichtung:
Installiere den GitLab Duo Setup Skill und bitte Claude Code, ihn auszuführen. Er richtet deine gesamte Top-Level-Gruppe mit den nötigen Einstellungen, den Flows, einer Automatisierung in jedem Projekt und der MCP-Verbindung ein.
Die vier Workflows:
Du kannst sie ausprobieren, sobald die Einrichtung abgeschlossen ist, jeweils von Claude Code aus gesteuert:
- Ein dir zugewiesenes Issue finden und an den Developer Flow übergeben.
- Automatische Code Reviews für deine Merge Requests erhalten, die Funde bearbeiten, ohne den Harness zu verlassen, und auftretende Konflikte auflösen.
- Eine fehlgeschlagene Pipeline mit einer Automatisierung beheben.
- Mit Ultimate Sicherheitsfunde über die Security Flows sichten und beheben.
Für einen noch engeren Ablauf:
Der MR Followup Skill führt deinen lokalen Harness noch direkter durch diese Schritte. Der Skill hilft lokalen Agenten, den Fortschritt auf der Seite des Repositorys zu verfolgen und in deinem Auftrag Aktionen auszuführen, die die Arbeit voranbringen.
Was du vor dem Start brauchst:
- Eine Top-Level-Gruppe auf GitLab.com mit GitLab Credits (Gruppen mit Premium und Ultimate erhalten jeden Monat kostenlose Aktions-Credits für jede Person). Der Security-Workflow im 4. Anwendungsfall setzt eine Ultimate-Lizenz für deine GitLab-Instanz voraus.
- Ein Projekt in dieser Gruppe mit einer Pipeline, einigen offenen Issues und ein oder zwei offenen Merge Requests, damit die Workflows etwas zu bearbeiten haben.
- Die Rolle Owner in der Top-Level-Gruppe, damit der Skill die ganze Gruppe einrichten kann. Bist du Maintainer im Projekt, aber nicht Owner der Gruppe, richtet der Skill nur dieses Projekt ein und listet auf, worum du die Owner bitten musst.
- Ein installiertes und angemeldetes Claude Code sowie git und die GitLab CLI (glab, angemeldet mit
glab auth login), über die der Skill Einstellungen liest und ändert.
Mit einem Skill einrichten
Der GitLab Duo Setup Skill vereinfacht die Verbindung direkt aus deinem Harness heraus. Du installierst den Skill einmal und bittest Claude Code, GitLab Duo einzurichten. Der Skill richtet deine Gruppe ein: Er aktiviert gruppenweite Workflows in Duo Agent Platform, legt bei Bedarf die Automatisierung für Fix CI/CD Pipeline an, stellt die Verbindung zum GitLab MCP-Server her und meldet alles, was du noch selbst abschließen musst.
Skill installieren
      git clone https://gitlab.com/gitlab-da/projects/agentic-eng-config.git

cp -R agentic-eng-config/skills/gitlab-duo-setup ~/.claude/skills/

cp -R agentic-eng-config/skills/gitlab-mr-followup ~/.claude/skills/
Claude Code übernimmt ihn dann in der laufenden Session. Wird er nicht angezeigt, starte Claude Code neu. Du kannst den Skill auch in .claude/skills/ im Repository ablegen, damit dein Team ihn ebenfalls nutzen kann.
Skill ausführen
Starte Claude Code in deinem Projektverzeichnis und rufe den Skill mit einem Slash-Befehl auf:
/gitlab-duo-setup
Hinweis: In anderen Harnesses kann die Syntax zum Aufrufen von Skills abweichen.
Ablauf im Überblick
Bevor der Skill etwas ändert, liest er deine Top-Level-Gruppe und ihre Projekte und zeigt dir einen einzigen Plan: jede Änderung und was sie betrifft (die Gruppen oder Projekte). Änderungen an der Gruppe wirken sich auf jedes untergeordnete Projekt und jedes Mitglied aus, und der Plan weist darauf hin. Der Skill wartet auf deine Zustimmung, und du kannst einzelne Zeilen streichen. Anschließend führt er folgende Schritte aus:
- Er aktiviert GitLab Duo Agent Platform und die Ausführung von Flows für die Gruppe und fügt den Flows der Gruppe Code Review, Duo Developer und Fix CI/CD Pipeline hinzu. Bereits vorhandene Flows bleiben aktiv.
- Er aktiviert das automatische Code Review für die Gruppe, das für jedes Projekt übernommen wird.
- Er legt in jedem Projekt mit CI/CD eine Automatisierung an, die Fix CI/CD Pipeline ausführt, wenn eine Pipeline fehlschlägt. Projekte, die bereits eine haben, werden übersprungen. Den Skill zweimal auszuführen, ist also unbedenklich.
- Er fügt Claude Code den GitLab MCP-Server hinzu, wahlweise auf Benutzer- oder Projektebene, und führt dich durch die Anmeldung im Browser.
- Er prüft die Einrichtung mit einem Aufruf von
list_duo_agents_and_flows. Ein erfolgreicher Aufruf zeigt, dass die Anmeldung funktioniert hat, und die zurückgegebenen Flows zeigen, dass die Einstellungen greifen. - Er stellt mit Ultimate eine optionale Frage: Soll GitLab auch Sicherheitsfunde sichten und beheben? Bei "Ja" beschreibt der 4. Anwendungsfall, was aktiviert wird. Bei "Nein" ist die Einrichtung abgeschlossen.
- Er schließt mit einem kurzen Bericht und Links zu allem ab, was er nicht erledigen konnte. Hindernisse können Runner sein, wenn ein Projekt keinen hat, der Flows ausführen kann, oder Push-Regeln, wenn deine Gruppe sie durchsetzt.
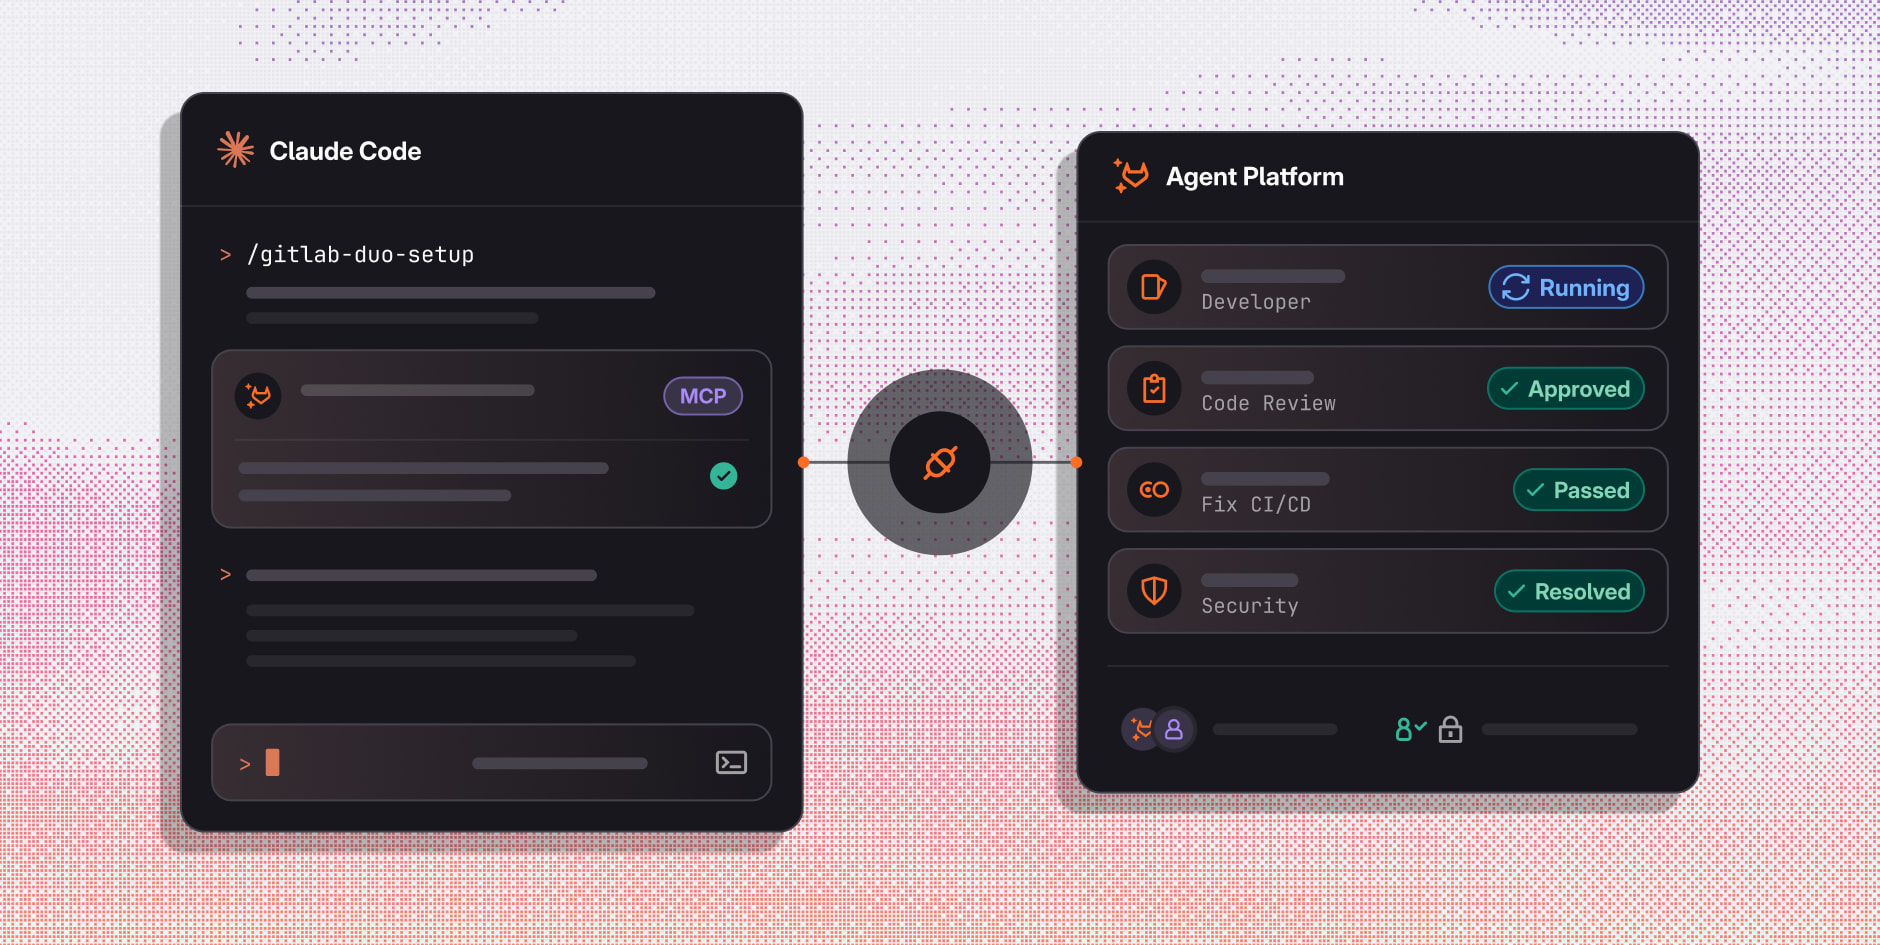
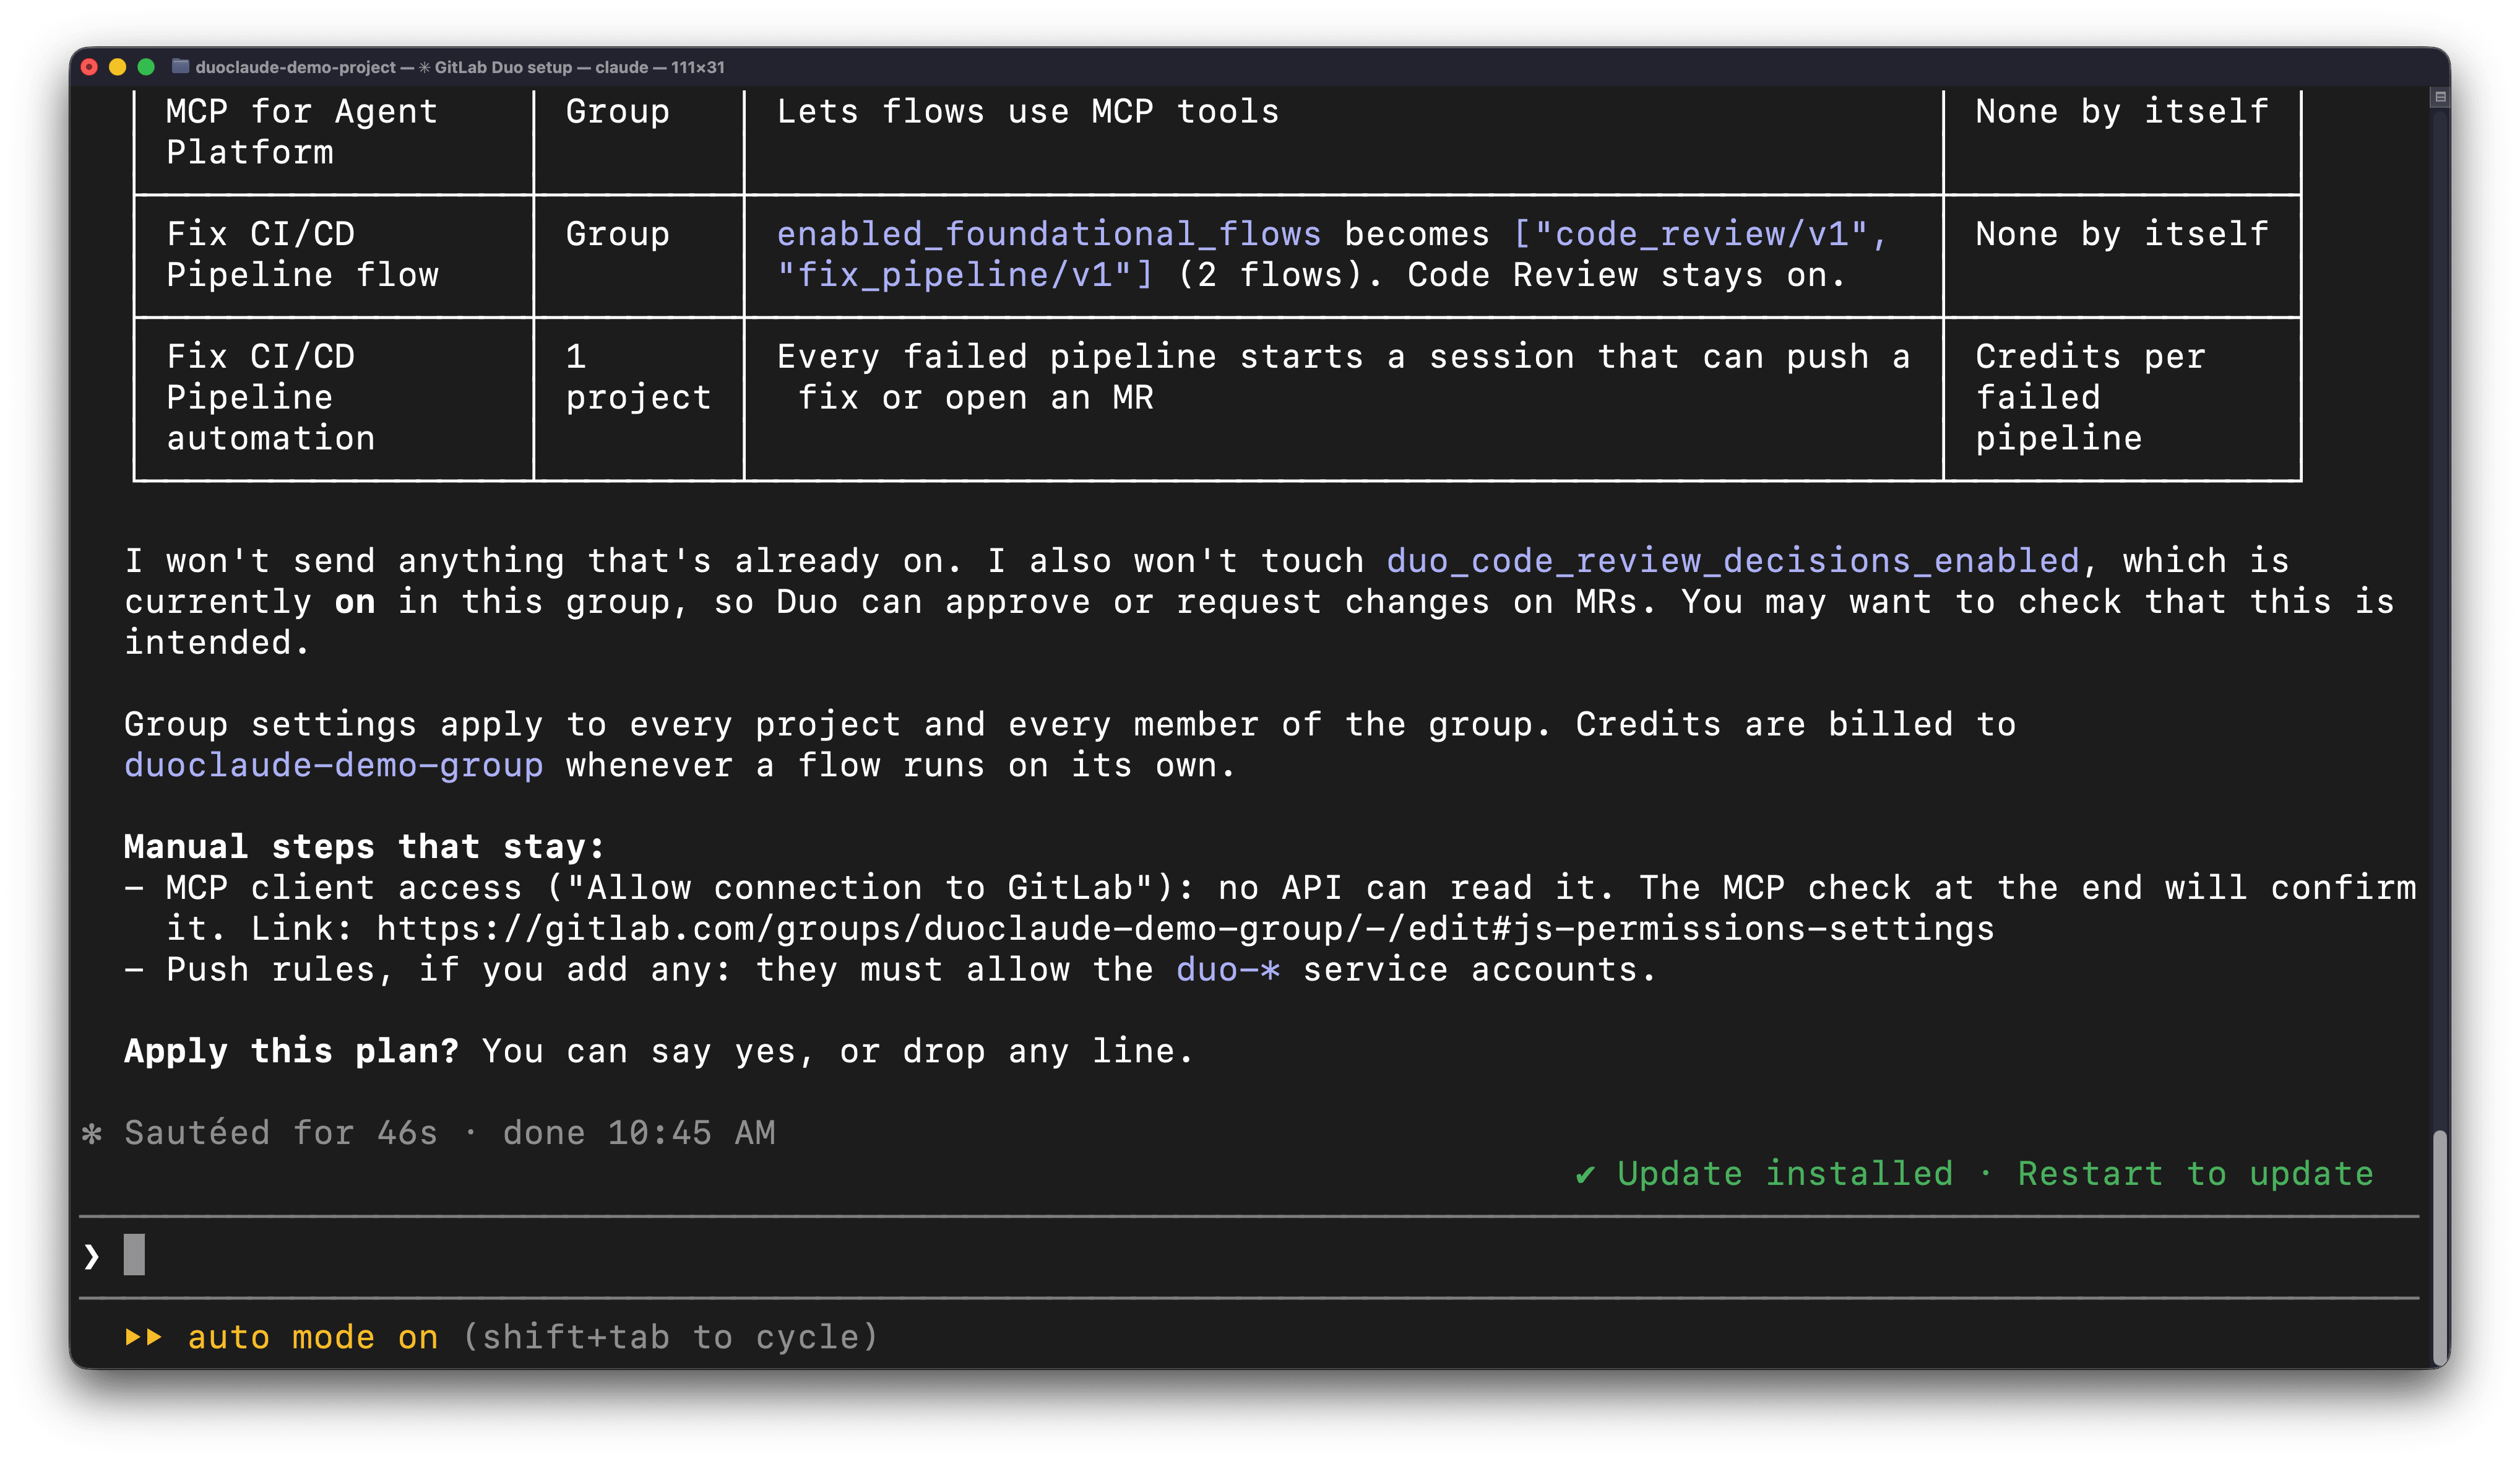 Der Skill gitlab-duo-setup zeigt Schritt für Schritt, welche Aktionen er ausführen will.
Skill statt manueller Einrichtung nutzen
Ein Skill richtet alles dort ein, wo du die Arbeit der Agenten ohnehin steuerst. Du bleibst in deinem bevorzugten Coding-Harness, bestätigst einen Plan und verbindest Duo Agent Platform für gruppenweite Automatisierung, ohne diesen Ablauf zu verlassen.
Er ist zudem bewusst unabhängig vom Harness (die AGENTS.md des Repositorys verlangt das), sodass derselbe Skill auch dann funktioniert, wenn dein Team heute Claude Code nutzt und im nächsten Quartal etwas anderes.
Fehlende GitLab-Tools beheben
Führe /mcp aus und prüfe, ob GitLab als verbunden angezeigt wird. Verbunden, aber keine Tools? Starte Claude Code neu. Neue Server werden beim Start der Session geladen.
Ein 403 bei der Anmeldung bedeutet meist, dass der Zugriff für MCP-Clients in deiner Top-Level-Gruppe deaktiviert ist: Owner der Gruppe aktivieren Allow connection to GitLab unter Settings > General > Permissions and group features der Gruppe. Zeigen zwei GitLab-Einträge (für Benutzer- und Projektebene) doppelte Tools, behalte nur einen davon.
Vier Workflows aus dem Terminal steuern
Mit dem bei der Einrichtung verbundenen GitLab MCP-Server kann Claude Code nun über diese eine OAuth-Verbindung deine Issues finden, einen Flow starten, Review-Threads und den Status von Pipelines lesen und in einem Thread antworten. Die Anweisungen des Servers helfen Claude Code, den passenden agentischen Workflow in Duo Agent Platform vorzuschlagen, und jeder Aufruf erzeugt ein KI-Audit-Ereignis für dein Plattformteam.
Der Agent liest Issues und den Kontext von Merge Requests über diese Tools, sodass der Coding-Harness auf GitLab-Artefakte zugreift, denen du vertraust. Der Kontext baut sich dabei in Schichten auf: zuerst lokale Dateien im Harness, dann der Kontext von Issues und MRs über MCP und schließlich Flows in Duo Agent Platform mit dem vollständigen Kontext des Repositorys und deinen Prüfungen.
1. Anwendungsfall: Issue an den Developer Flow übergeben
Das Erste, was die meisten von einem Agenten wollen, ist einfach: "Übernimm das Issue, das mir heute Morgen zugewiesen wurde, und komm mit einem Merge Request zurück."
Mit GitLab-Automatisierungen lassen sich Work Items über Ereignisse automatisch von einem Agenten bearbeiten: das Anlegen eines Issues, die Zuweisung oder Erwähnung eines Agenten, Statusänderungen und mehr. Mit der GitLab-MCP-Verbindung kannst du diese Arbeit auch vom Terminal aus steuern. So oder so: Sobald etwas in GitLab Duo Agent Platform einem Agenten zugewiesen ist, wird die Arbeit in deiner GitLab-Instanz ausgeführt, und du kannst dich anderen Dingen widmen.
Arbeit finden
Frag in Claude Code etwa:
Welche Issues sind mir in <group/project> zugewiesen? Fasse jedes in einer Zeile zusammen.
Claude ruft die Work-Item-Tools des GitLab MCP-Servers auf, filtert deine Zuweisungen und gibt dir die Liste. Du wählst eines aus. Ist das Issue dünn beschrieben, kannst du Claude an dieser Stelle bitten, über die Repository-Tools die verlinkten Dateien oder die letzten Commits zu lesen, damit du die Beschreibung vor der Übergabe schärfst. Ein klareres Ziel ergibt einen besseren MR.
Issue übergeben
Bitte Claude, einem Issue den Developer Flow zuzuweisen.
Kannst du Issue 1 übernehmen und in GitLab dem Developer Flow zuweisen?
Claude ruft das Tool Start Duo session des Servers mit dem Projekt, dem Developer Flow und einem aus dem Issue formulierten Ziel auf und gibt dir einen Link zur Session zurück.
Ab hier läuft die Arbeit in GitLab, nicht auf deinem Rechner. So kannst du lokal weiterarbeiten, ohne den Agenten zu stören. Die Session läuft als CI-Job auf einem Runner. Der Flow liest das Issue und das Repository, schreibt die Änderung und öffnet einen Merge Request. Der MR wird dir zugeordnet, nicht dem Dienstkonto, und erscheint daher wie jeder andere MR, den du verfasst hast, in deiner Aktivität und deiner Review-Warteschlange.
2. Anwendungsfall: Code Reviews automatisieren
Öffne oder pushe aus dem Harness einen MR und lass Duo Agent Platform ihn in GitLab prüfen. Du liest die Funde und arbeitest lokal weiter, während Review und Verifizierung im Merge Request bleiben. Der Code Review Flow von GitLab prüft jeden Merge Request in deiner Gruppe, sobald der MR als bereit markiert ist. Einmal aktiviert, ermöglicht er agentische Reviews und Freigaben.
In neuen Gruppen und Projekten ist der Code Review Flow standardmäßig aktiviert, sodass diese Funktionen von Anfang an verfügbar sind. In bestehenden Gruppen und Projekten kannst du ihn mit dem Setup Skill aktivieren.
Um die Einstellung für ein einzelnes Projekt zu prüfen oder zu ändern, gehe zu Settings > Merge requests > GitLab Duo Code Review > Enable automatic reviews by GitLab Duo. Dort kannst du auch Start a new review on push wählen, damit jeder Commit auf den MR-Branch ein Folge-Review erhält, das auf dem vorherigen aufbaut.
Review-Ergebnisse lesen
Wenn du oder dein Agent einen MR erstellt, wird GitLab Duo als Reviewer hinzugefügt und führt ein zweistufiges Review durch: einen Vorab-Scan, der zugehörige Dateien, Tests und Abhängigkeiten aus dem Repository einbezieht, und dann das eigentliche Review. Es hinterlässt Inline-Threads mit konkreten, umsetzbaren Funden und eine Zusammenfassung.
Ist die Beta-Einstellung für Freigaben aktiviert (ebenfalls auf der Einstellungsseite Merge requests des Projekts), gibt GitLab Duo den MR frei, wenn es nichts findet, oder fordert Änderungen an, wenn es etwas findet.
Reviews an das eigene Repository anpassen
Mit zwei Dateien gestaltest du Reviews, ohne Einstellungen anzufassen: mr-review-instructions.yaml für eigene Review-Anweisungen (Schwerpunkte, Standards, Regeln pro Pfad) und .gitlab/duo/mr-review-automated-rules.yaml, um MRs nach Ziel-Branch, Quell-Branch oder Autor(in) auszuschließen, etwa Updates von Abhängigkeiten, die ein Bot erstellt hat. Wenn du Verbesserungen erkennst, aktualisiere diese Anweisungen laufend, damit die Reviews mit der Zeit gezielter werden.
Feedback lokal bearbeiten
Frag deinen Agenten:
Gibt es in MR 1 Feedback, das ich mir ansehen sollte?
Claude Code liest die Threads des Code Reviews von Duo über den MCP-Server und fasst sie für dich zusammen. Du kannst es bitten, die Funde zu beheben, denen es zustimmt, und in den Threads zu antworten, um sie aufzulösen. Claude nimmt diese Änderungen lokal vor, pusht sie und kommentiert jeden Thread in deinem Namen. Ist die Einstellung start a new review on push aktiviert, führt Duo ein weiteres Review durch, um diese Änderungen zu prüfen. Enthält ein Fund einen Codevorschlag, kannst du ihn über MCP übernehmen.
Lang laufende agentische Arbeit und Verifizierung bleiben im Merge Request. Schnelle Iterationen bleiben in deinem lokalen Checkout.
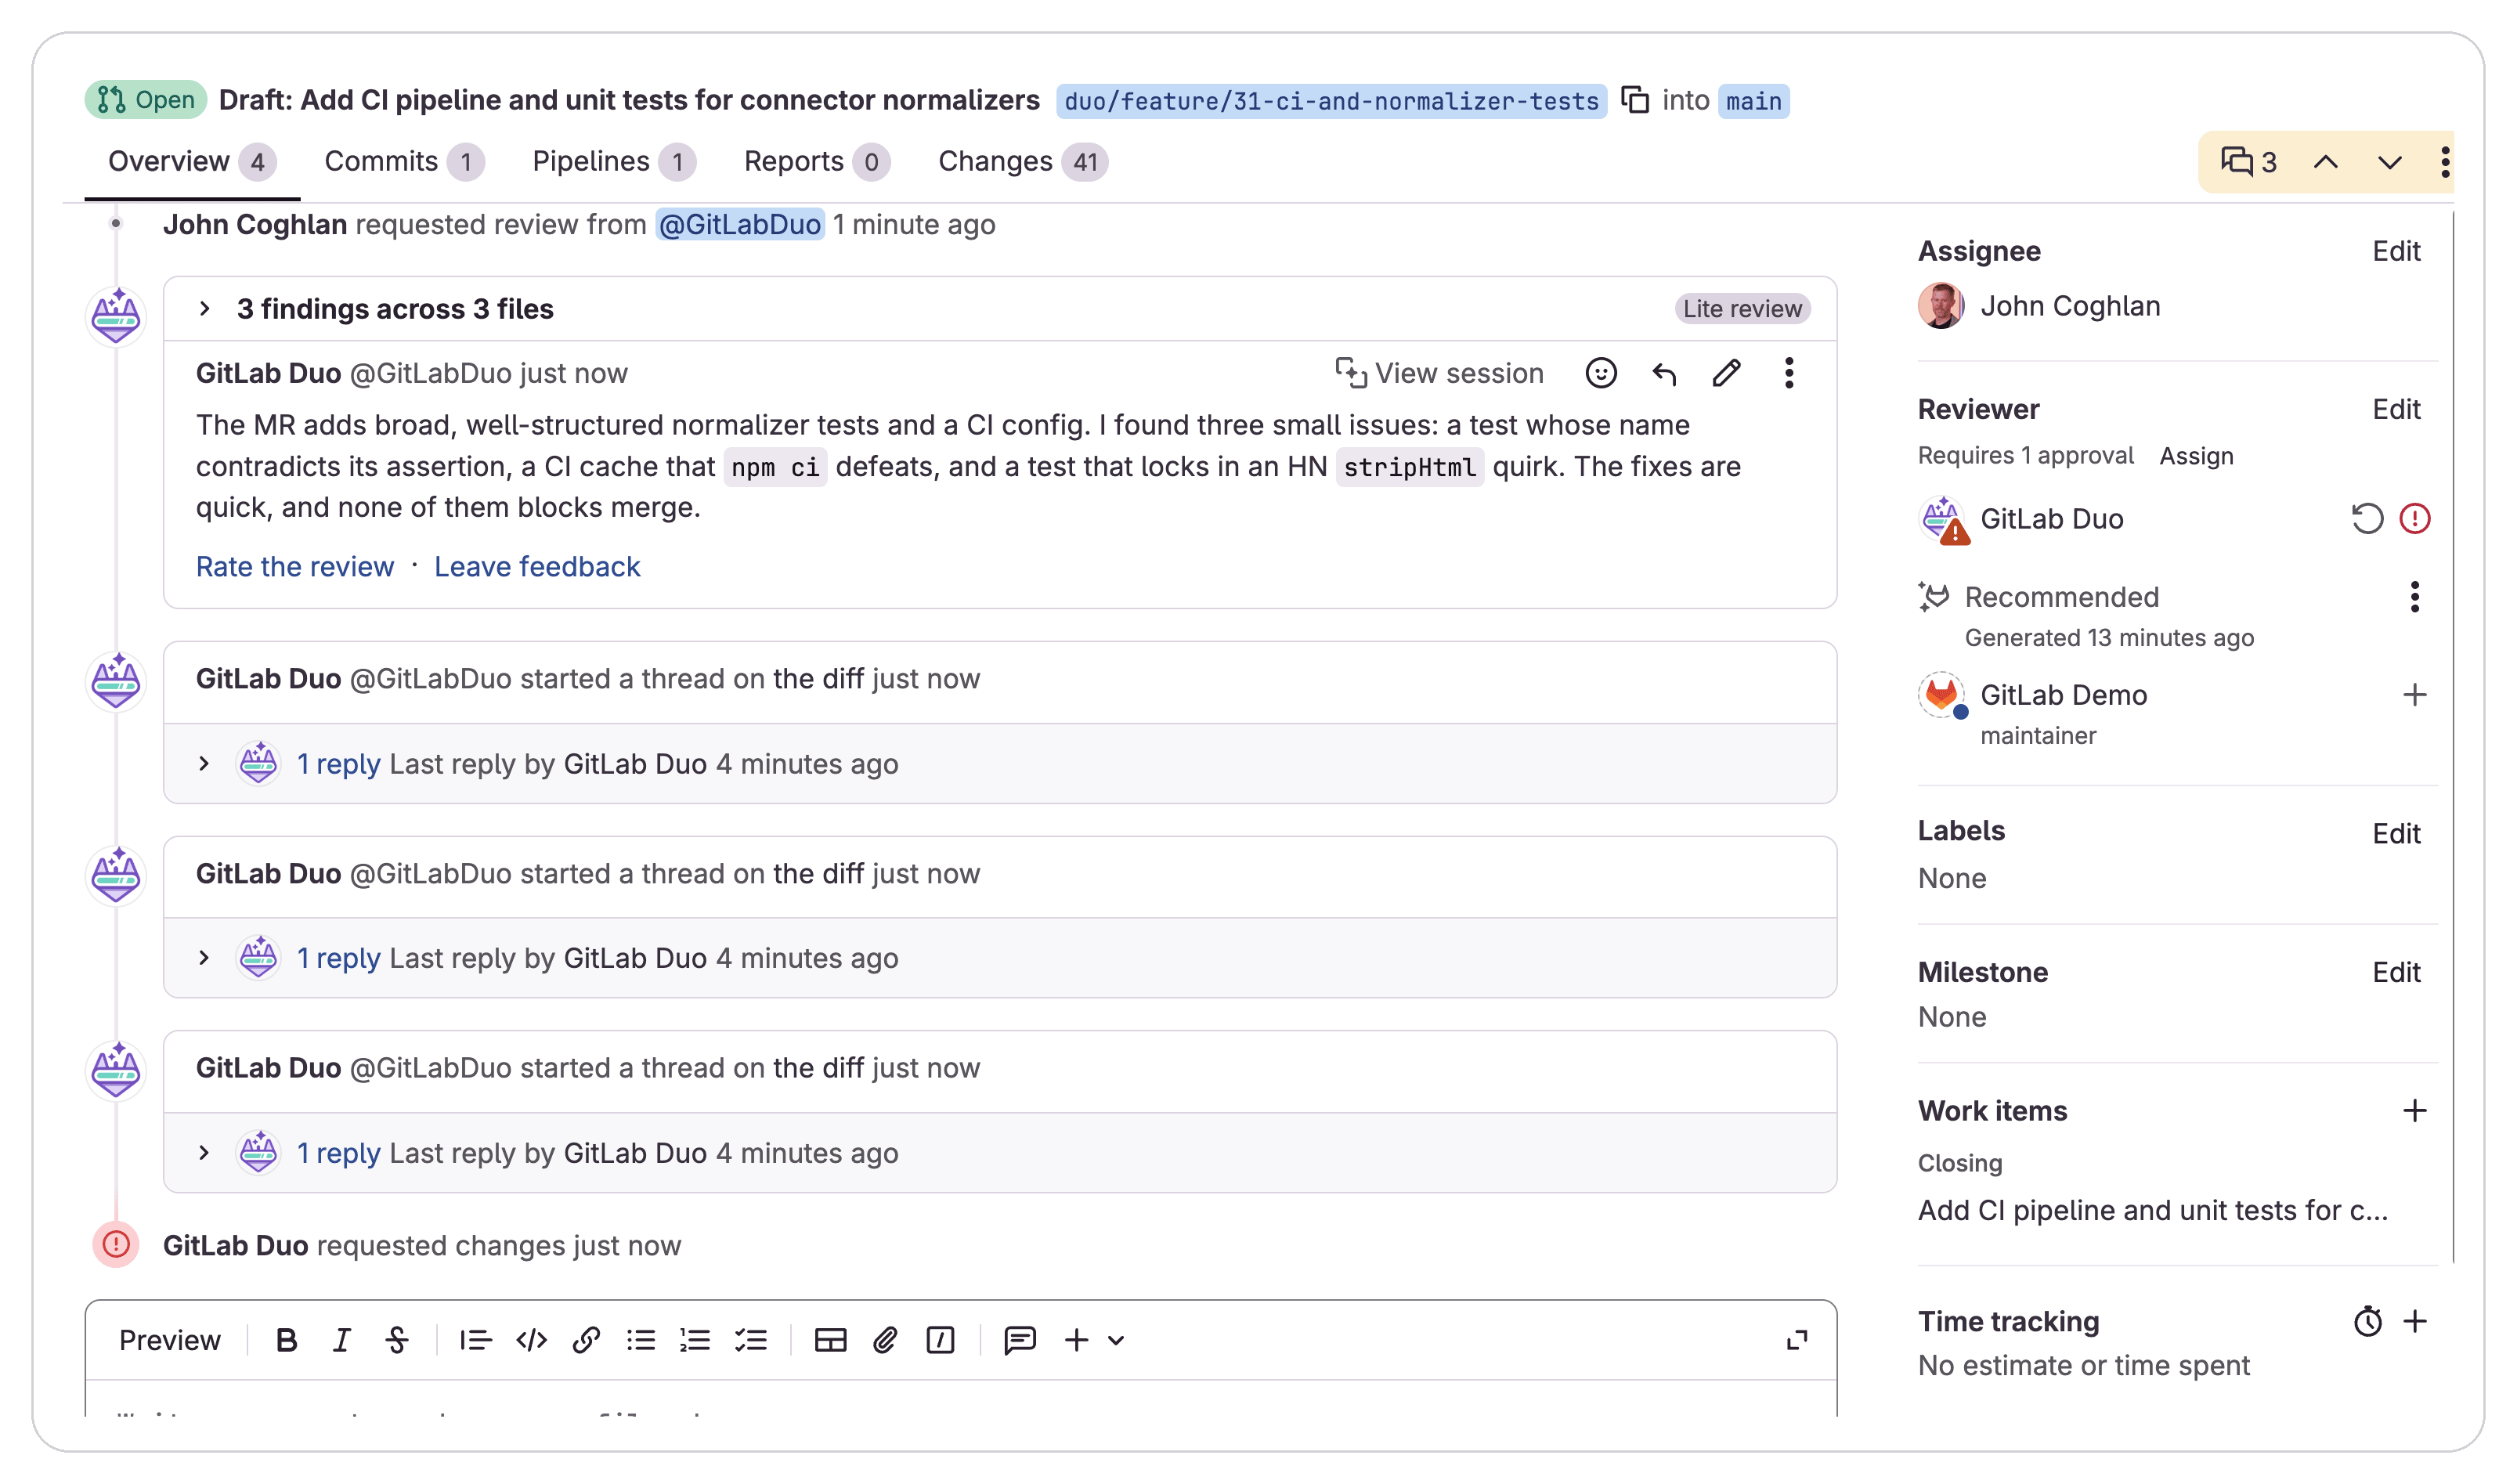 Code Reviews von GitLab Duo prüfen deine MRs automatisch und hinterlassen Inline-Feedback, das du in der GitLab-Oberfläche oder über deinen lokalen Harness bearbeiten kannst.
Merge-Konflikt auflösen
Während ein Merge Request auf das Review wartet, entwickelt sich sein Ziel-Branch weiter. Irgendwann kann das zu einem Konflikt auf deinem Branch führen. Du kannst ihn auf zwei Arten aus Claude Code heraus auflösen.
- Claude löst ihn in deinem Checkout:
MR 1 hat einen Konflikt mit seinem Ziel-Branch. Löse den Konflikt auf und bring die Pipeline auf Grün. - Oder du übergibst ihn an Duo Developer in GitLab:
MR 1 hat einen Merge-Konflikt. Kannst du den Developer Flow in GitLab bitten, ihn aufzulösen?
Löst Claude Code den Konflikt, arbeitet es ihn lokal ab und berücksichtigt dabei Vorgaben aus deiner Agents.MD oder deinen Skills. Nutzt du den Developer Flow von GitLab Duo, kann er in der Cloud daran arbeiten, während du dich der nächsten Aufgabe zuwendest.
3. Anwendungsfall: Fehlgeschlagene Pipelines per Automatisierung beheben
Aus dem Harness heraus kannst du den Merge Request im Blick behalten, während Duo Agent Platform den automatisierten Fix CI/CD Pipeline Flow startet, wenn ein Job fehlschlägt, mit demselben Kontext des Repositorys und denselben Merge-Prüfungen wie bei jeder anderen Änderung.
Eine Automatisierung achtet auf fehlgeschlagene Pipelines und startet den Fix CI/CD Pipeline Flow für dich. Wenn du den Fehlschlag bemerkst, wartet meist schon eine Korrektur.
Automatisierung prüfen
Automatisierungen findest du in jedem Projekt unter AI > Automations. Hast du den Skill ausgeführt, ist die Automatisierung für fehlgeschlagene Pipelines bereits vorhanden, zusammen mit einigen weiteren, die standardmäßig mitgeliefert werden. So legst du eine manuell an (Maintainer oder Owner):
- Wähle New automation aus und gib ihr einen Namen, etwa Fehlgeschlagene Pipelines beheben.
- Wähle unter Runs with den Eintrag Fix CI/CD Pipeline aus. (Ist Developer aktiviert, ist es standardmäßig ausgewählt. Ändere das.)
- Wähle unter Runs when die Option Add trigger > On an event aus, dann Pipeline events, und unter Run when den Status Failed.
- Wähle Add event und dann Create aus.
Fehlschläge vom Flow bearbeiten lassen
Schlägt eine Pipeline fehl, startet der Flow eine Session. Gehört die Pipeline zu einem offenen Merge Request, hinterlässt er dort eine Systemnotiz mit einem Link zur Session. Er liest die Job-Logs, den Diff des MRs und das Repository und geht dann so vor:
- Liegt die Korrektur innerhalb des Diffs, hinterlässt er Inline-Codevorschläge auf dem Quell-Branch. Du prüfst und übernimmst sie im MR oder ziehst den Branch und übernimmst sie lokal.
- Braucht die Korrektur Dateien außerhalb des Diffs oder hat die Pipeline keinen offenen MR, öffnet er einen neuen Merge Request mit der Änderung.
- Kann er keine verlässliche Korrektur bestimmen oder ist der Fehlschlag sicherheitsrelevant, hinterlässt er einen Kommentar, der den Fehlschlag und die nächsten Schritte beschreibt, damit du entscheiden kannst, wie es weitergeht.
Flow an das eigene Projekt anpassen
Der Flow liest die AGENTS.md. Dort kannst du festlegen, wie Commit-Nachrichten formatiert werden, welche Labels er an von ihm geöffnete MRs vergibt, wie er mit bestimmten Fehlerklassen umgeht und wann er aufhört, dieselbe Korrektur erneut zu versuchen. Eine bekannte Grenze: Der Flow sieht nur die letzten 150 KiB eines Job-Logs. Jobs mit viel Ausgabe brauchen deshalb unter Umständen einen zusammenfassenden Schritt am Ende.
Ergebnis in Claude Code prüfen
Der Flow hinterlässt eine Systemnotiz und seine Vorschläge im MR. Beginne deshalb dort.
Hat Fix Pipeline in MR 17 einen neuen MR erstellt oder Vorschläge hinterlassen? Zeig mir den Diff und die Begründung.
Entscheide, ob du den MR mergst oder die Vorschläge übernimmst. Der MR Followup Skill kann dir außerdem helfen, den MR bis zum Merge zu bringen, und dich durch den Ablauf führen.
/gitlab-mr-followup Bring MR 1 bis zum Merge.
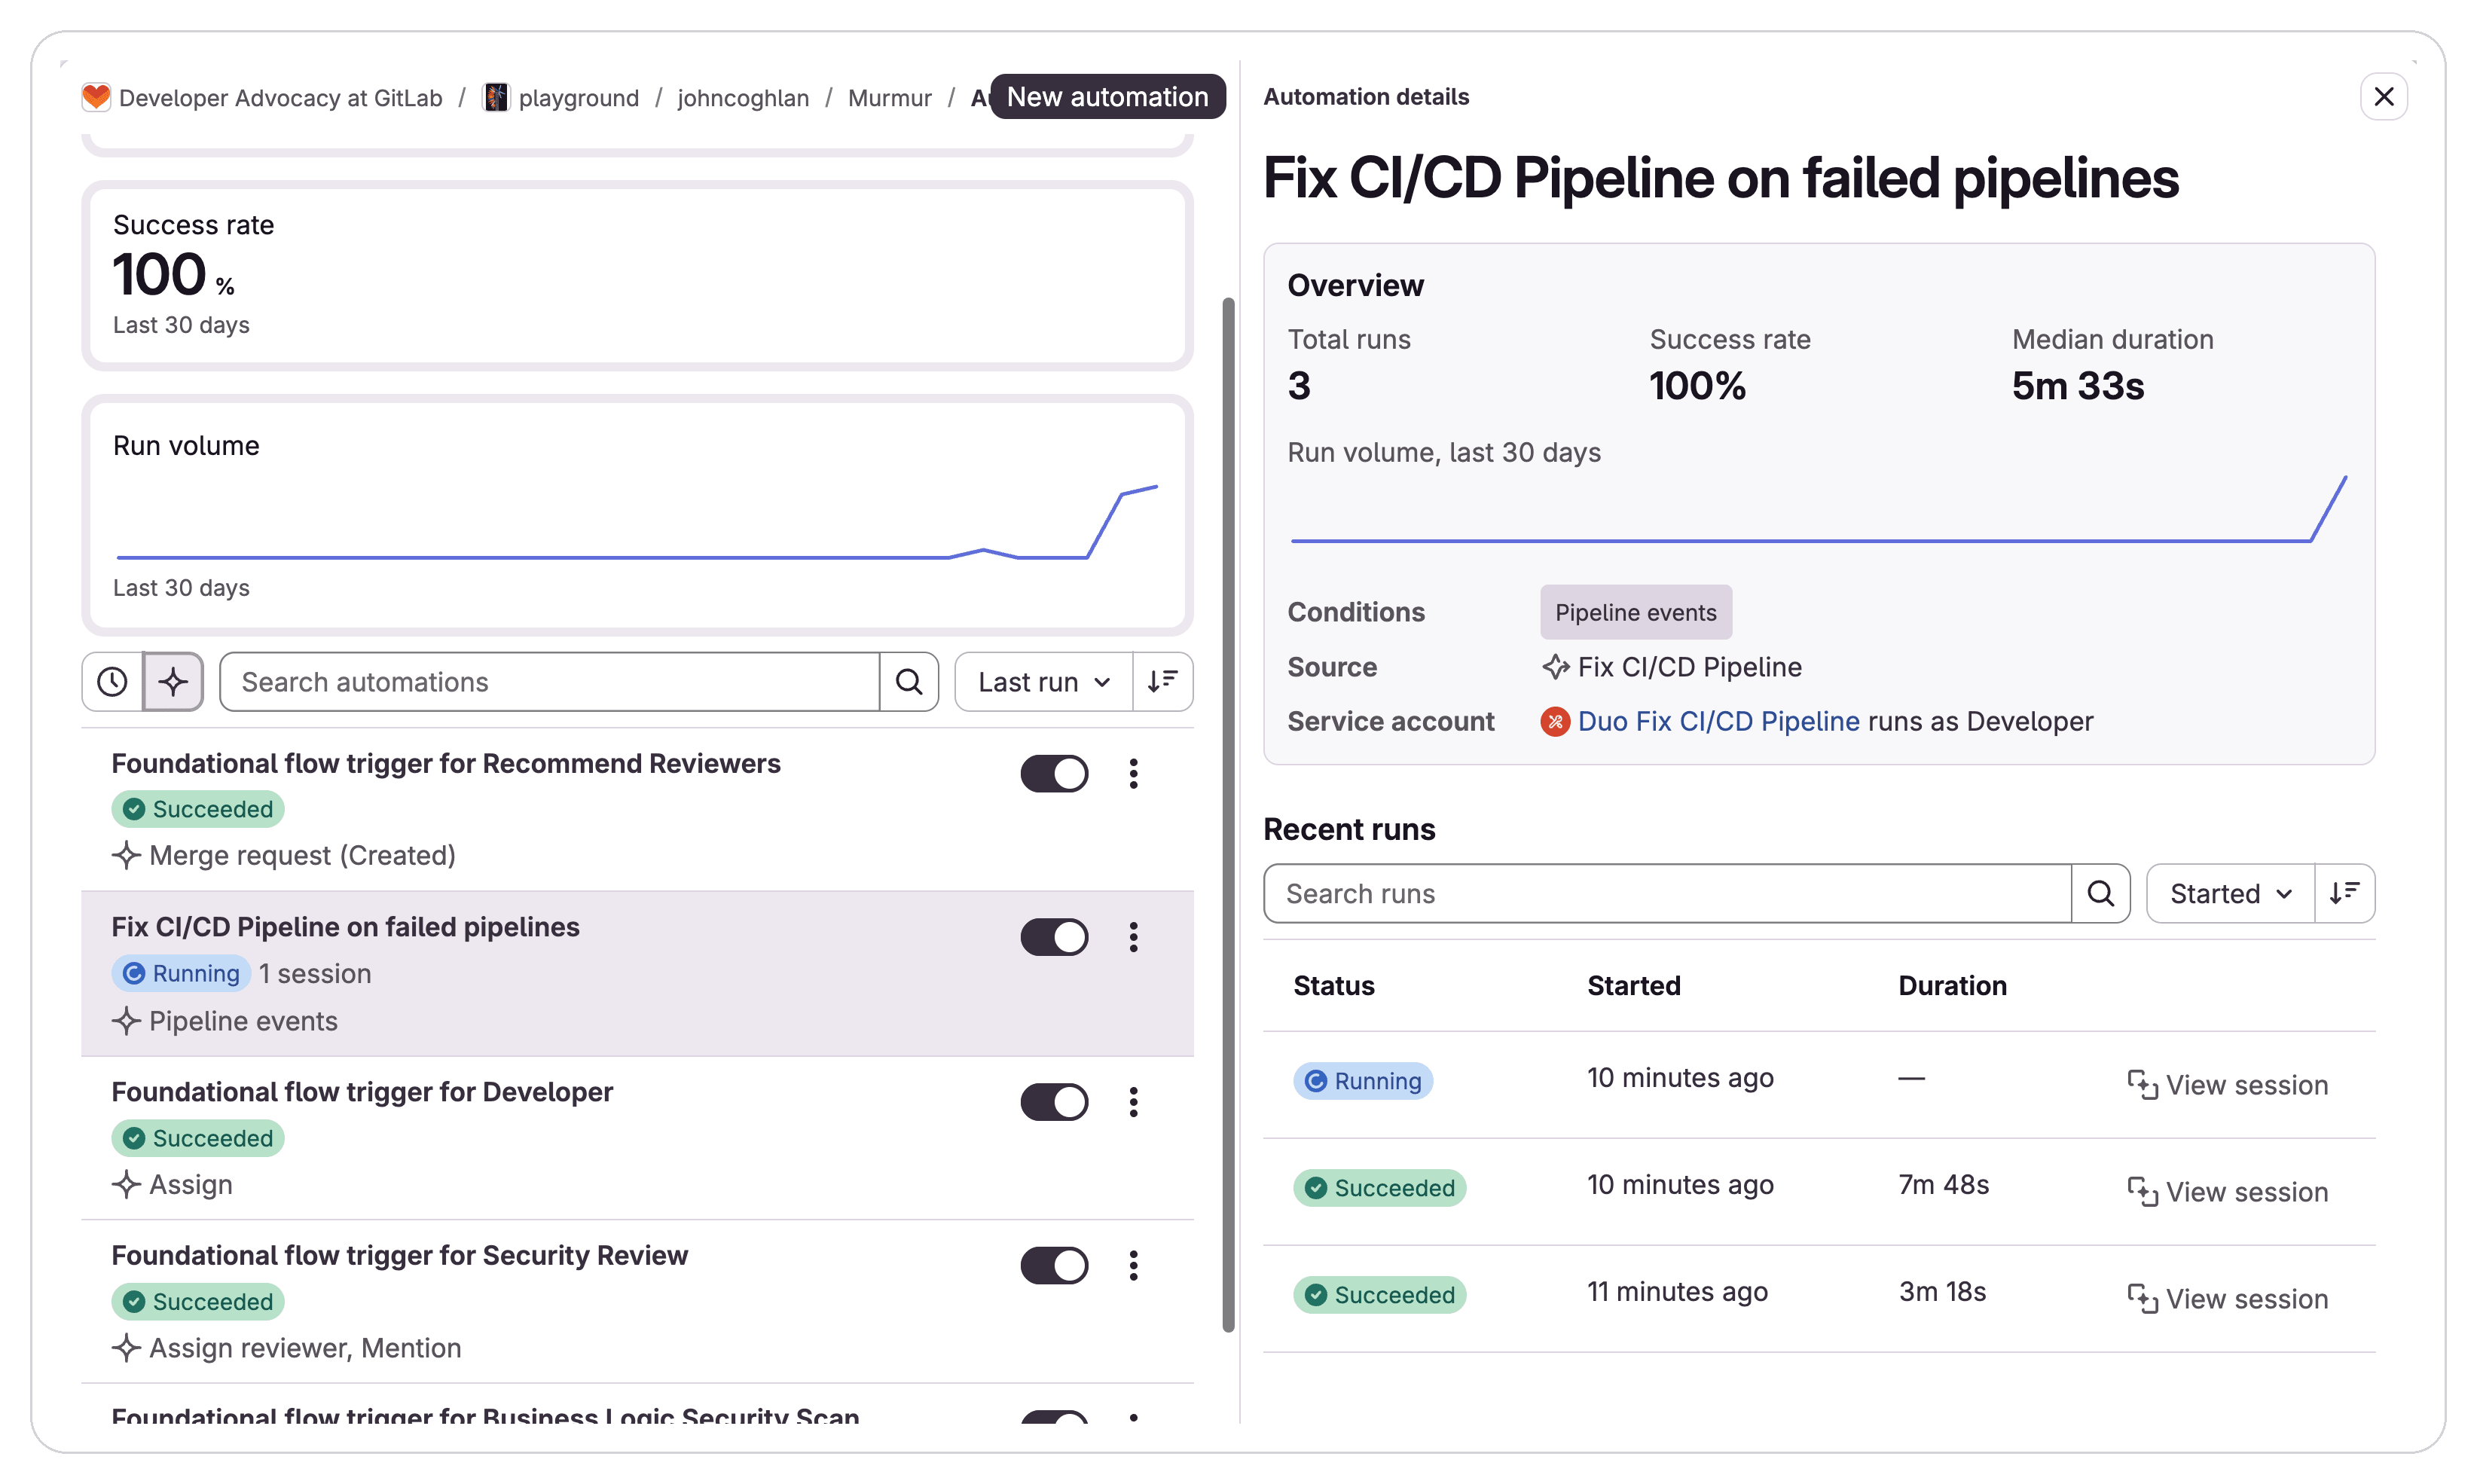 Mit Automatisierungen lassen sich agentische Flows nach Zeitplan oder bei bestimmten Ereignissen im Projekt starten, etwa bei einer fehlgeschlagenen Pipeline.
4. Anwendungsfall: Sicherheitsfunde sichten und beheben (Ultimate)
Für Nutzer(innen) von GitLab Ultimate und Duo Agent Platform helfen drei mitgelieferte Agenten außerdem, Sicherheitsaltlasten abzubauen, die sich nach dem Merge von Code ansammeln: Secret False Positive Detection, SAST False Positive Detection und Resolve SAST Vulnerability. Diese Security Flows übernehmen die Funde deiner Scanner, bewerten sie auf False Positives und öffnen Merge Requests, die die echten beheben. Die Flows arbeiten mit Funden aus Scans des Default Branch (und anderer verfolgter Branches), nachdem Code gemergt wurde.
Security Flows aktivieren
Hast du die Sicherheitsfrage des Setup Skills mit yes beantwortet, erledigt der Skill Folgendes:
- Er fügt der Gruppe die Flows SAST False Positive Detection, Secret Detection False Positive Detection und Resolve SAST Vulnerability hinzu und behält dabei alle vorhandenen Flows.
- Er wendet das Scan-Profil für Secret Detection und SAST auf Projekte an, die noch nicht scannen, ohne eine
.gitlab-ci.ymlzu bearbeiten. Die Scans laufen in Merge-Request-Pipelines. Laufen deine Tests nur in Branch-Pipelines, prüfe, ob ein fehlschlagender Test den Merge Request weiterhin blockiert. - Er aktiviert die Flows mit dem Preset Standard: Sichtung und Korrekturen laufen nach jedem Scan automatisch, für Funde ab Medium, mit bis zu 15 offenen Korrektur-MRs pro Projekt.
Schlägt in diesem Schritt etwas fehl, hält der Skill an und lässt die übrige Einrichtung unverändert. Der Verbrauch an Credits steigt mit der Zahl der Funde. Möchtest du erst Ergebnisse und Kosten sehen, wähle das Preset Conservative, wenn der Skill seinen Plan zeigt: auf Anforderung, für Funde mit High und Critical, mit höchstens fünf offenen Korrektur-MRs.
Funde automatisch beheben lassen
Nach der Aktivierung markieren Agenten False Positives bei SAST und Secrets für dich und erstellen automatisch Merge Requests, um SAST-Schwachstellen zu beheben. Das verringert den Aufwand für Sicherheitsarbeit in der Entwicklung und baut Risiken in der Anwendungssicherheit gezielter ab. Sichtung und den ersten Korrektur-MR kannst du etwa 10 Minuten nach Abschluss des Scans erwarten.
Der Flow Security Review und der Vulnerability Context Flow helfen dir, Funde genauer zu untersuchen, die nicht automatisch behoben werden.
Korrekturen vor dem Merge prüfen
Behandle die von Agenten erstellten MRs wie alle anderen. Du kannst den Code Review Flow auch auf die Korrektur-MRs anwenden. Security Review, das Änderungen in Merge Requests auf Schwachstellen in der Geschäftslogik prüft, steht ebenfalls zur Verfügung. Der Skill erwähnt es, richtet es aber nur auf Wunsch ein, weil es aktivierte Experiment- und Beta-Funktionen für die gesamte Gruppe voraussetzt.
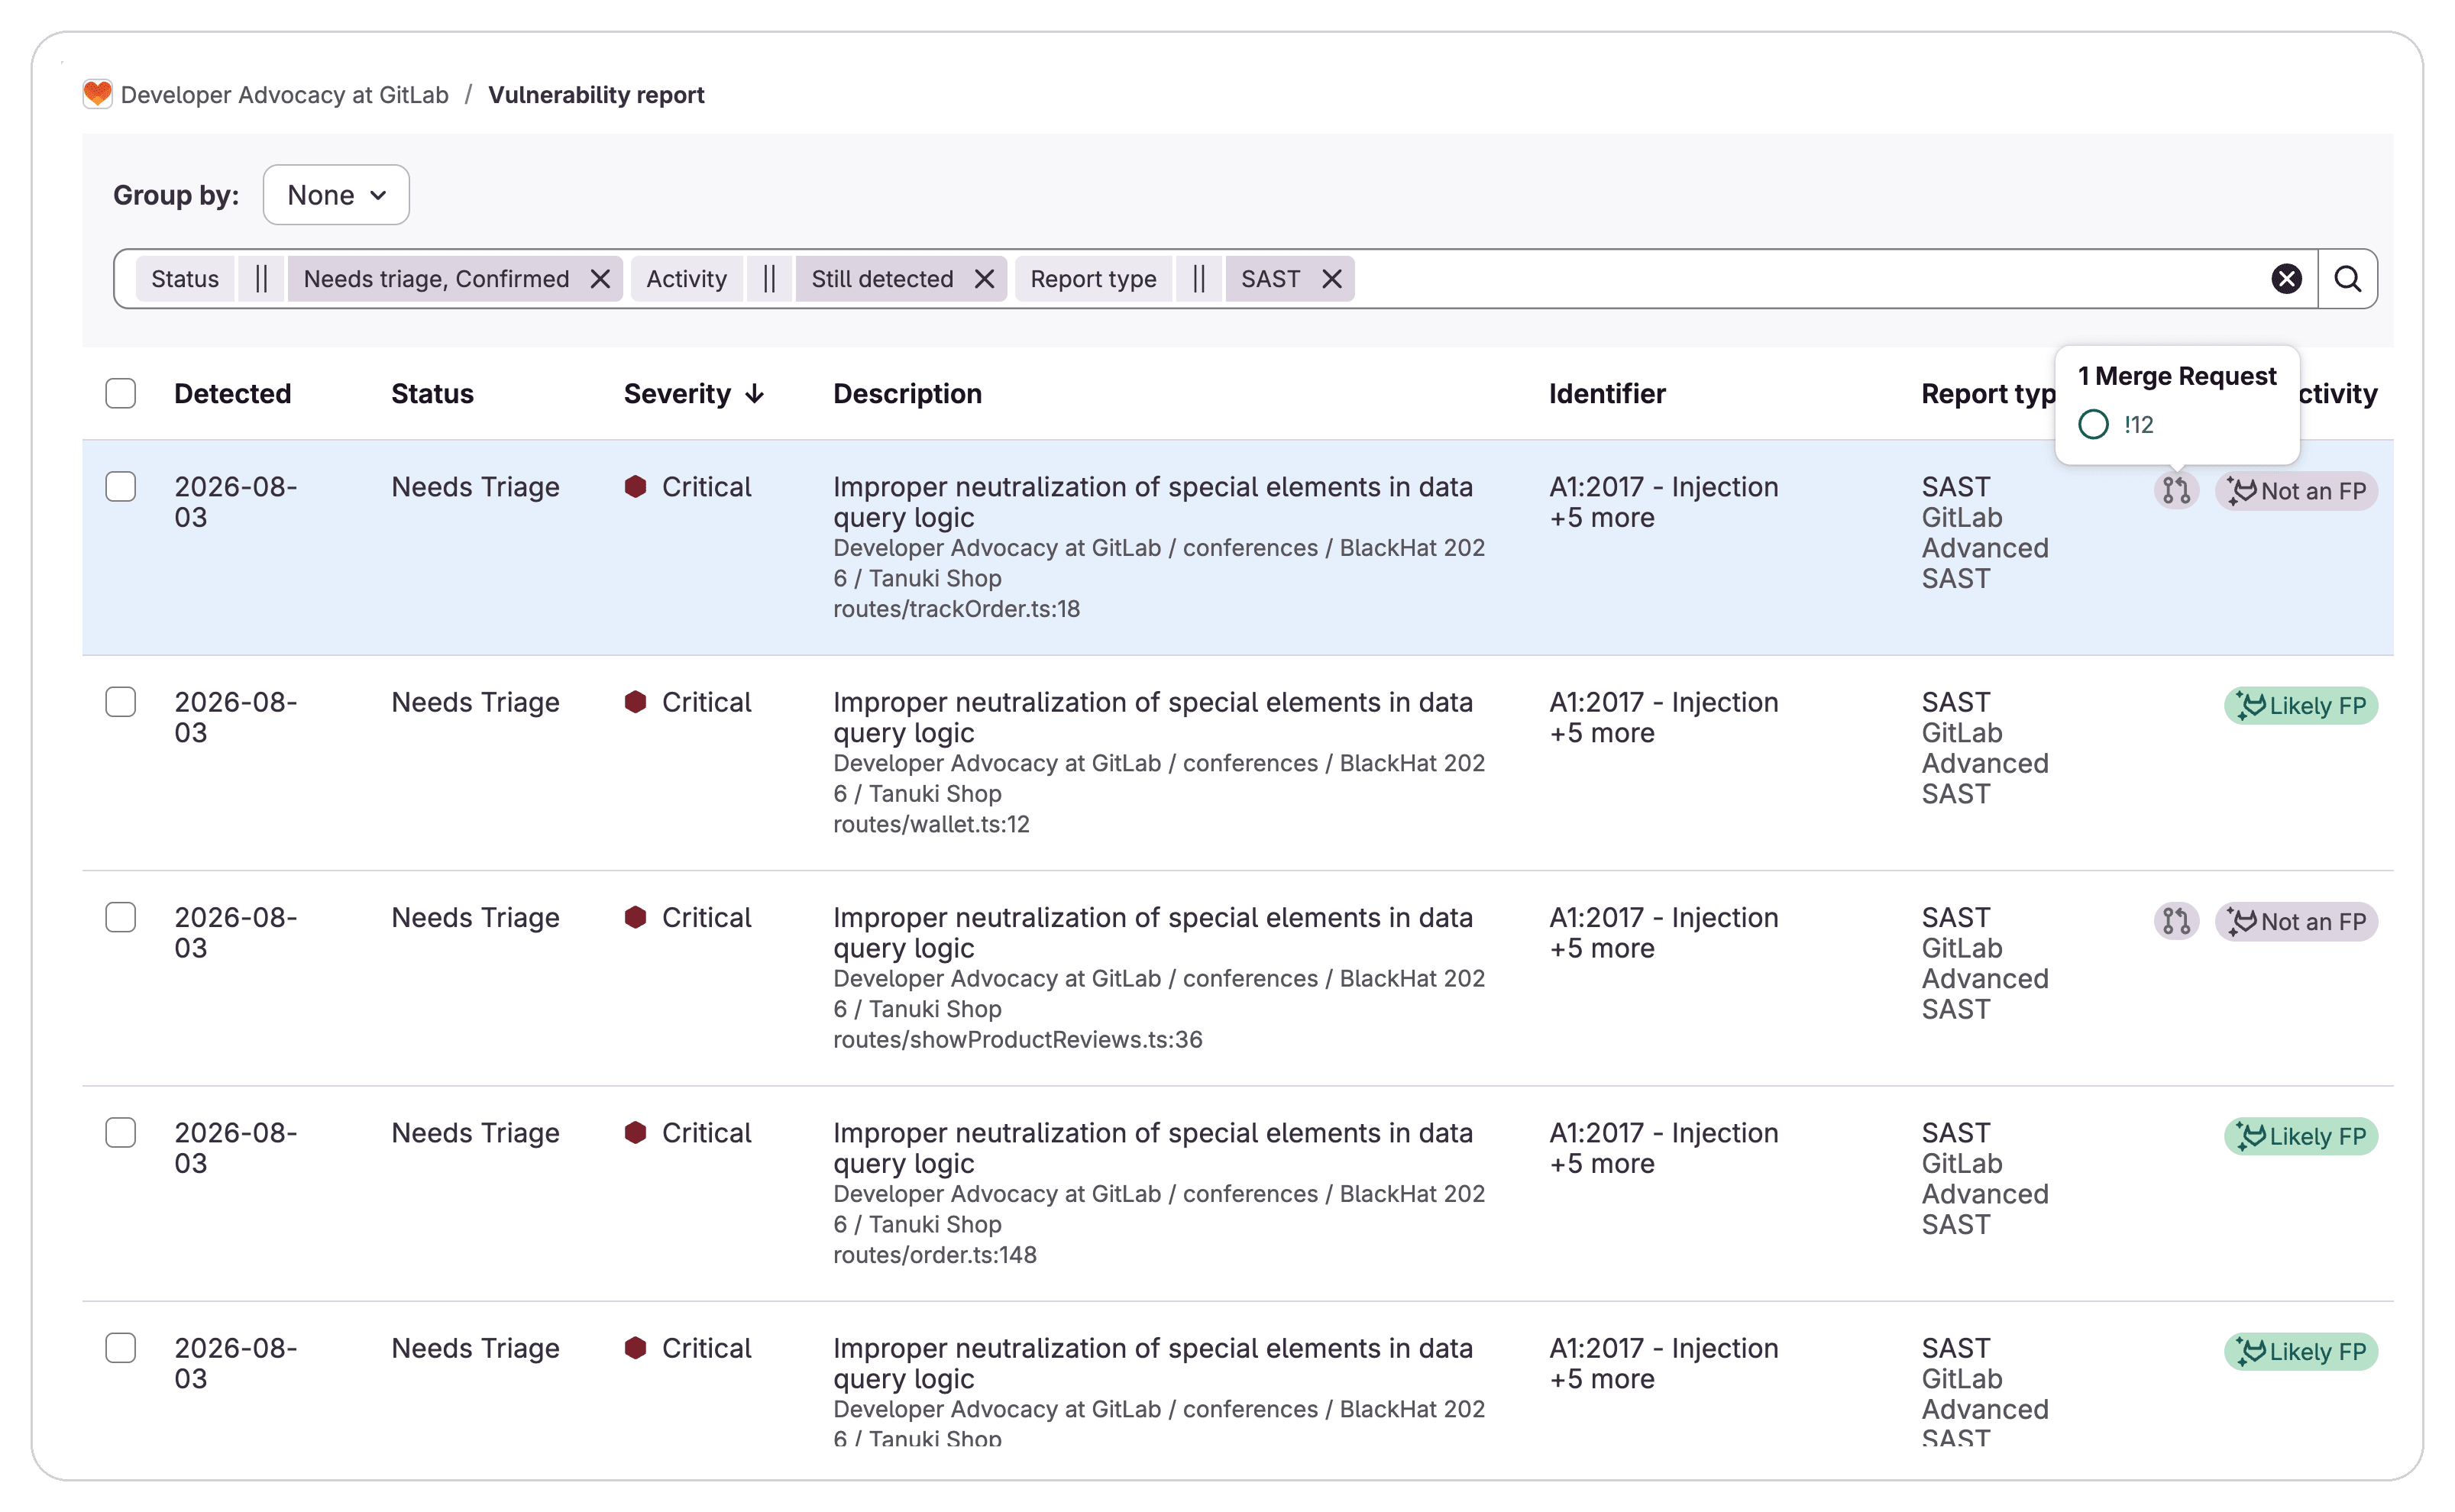 Für SAST-Schwachstellen mit echtem Risiko erstellt GitLab Duo Agent Platform automatisch einen MR. False Positives werden als solche markiert.
Code auf einem geregelten Weg in die Produktion bringen
Mit dieser Integration behalten Kund(inn)en den Coding-Harness, den ihre Teams bereits nutzen, und aktivieren GitLab Duo Agent Platform auf dem Weg in die Produktion. Vom selben Terminal aus können sie Issues in Merge Requests verwandeln, für jeden MR ein automatisches Review erhalten, Merge-Konflikte auflösen, fehlgeschlagene Pipelines ihre eigene Korrektur anstoßen lassen und ihre Sicherheitsaltlasten abbauen. Jede Änderung durchläuft weiterhin dieselben Regeln für Identität, Richtlinien, CI-Pipelines, Sicherheit, Freigaben und Audits, denen ihre Organisation bereits vertraut. Das ist der Schritt von einer Software Factory im Schattenbetrieb zu einer Governed Software Factory, mit den Werkzeugen, Modellen und dem Weg zum Deployment, die zur eigenen Arbeitsweise passen.
Mit dem GitLab Duo Setup Skill beginnt diese Verbindung. Installiere ihn in deinem Harness, rufe ihn einmal auf und prüfe einen einzigen Plan, bevor sich etwas ändert. Nach deiner Freigabe aktiviert der Skill Duo Agent Platform für deine Gruppe, fügt die Flows Code Review, Fix CI/CD Pipeline und Developer hinzu, legt bei Bedarf die Automatisierung für fehlgeschlagene Pipelines an, verbindet den GitLab MCP-Server und prüft die Anmeldung. Zum Schluss erhältst du einen kurzen Bericht und Links zu allem, was für dich oder die Owner deiner Gruppe noch zu tun bleibt. Von da an laufen die vier Workflows aus diesem Leitfaden vom selben Terminal aus, und der MR Followup Skill steht bereit, wenn du den Ablauf noch enger gestalten möchtest.
Neu bei GitLab Duo Agent Platform? Starte eine kostenlose Testversion. Bereits mit Premium oder Ultimate unterwegs? Aktiviere Duo Agent Platform und nutze die in deinem Abonnement enthaltenen GitLab Credits. Klone anschließend den GitLab Duo Setup Skill, führe ihn aus dem Harness aus, den du bereits nutzt, und probiere den ersten Workflow an einem echten Projekt aus.