Claude Code、Codex、Cursor、Devin、OpenCode。チームではすでに、こうしたコーディングエージェントを使ってコードを書いているかもしれません。しかも、複数を併用しているケースも珍しくないはずです。
問題は、その先で何が起きるかです。答えは、各自の環境設定次第、となってしまっています。
変更のレビューをエージェントに任せ、CIパイプラインやセキュリティチェックまで監視させている人もいれば、すべて手作業で進めている人もいます。問題が起きたときの追いかけ方も人それぞれ。こうした工程が個々のエンジニアの環境、スキル、フォローアップに割ける時間に左右されると、同じプロジェクト内の変更であっても、進むスピードもレビューの厳しさもばらついてしまいます。
そこでGitLabは、これらのコーディングエージェントそれぞれと組み合わせた推奨構成を用意しました。チームの優れたエンジニアリング手法を、全員のデフォルトにするための構成です。
- すべての変更に、同じ基準。セキュリティ、アーキテクチャ、エンジニアリングの基準は、GitLabで一度設定するだけ。Duoはレビュー指示に沿って変更をレビューし、GitLabはマージ前に必須パイプライン、セキュリティチェック、承認を強制します。変更を書いたのがコーディングエージェントでも人でも、適用される基準は変わりません。
- エージェントに必要なコンテキストを渡す。Duoはリポジトリ、マージリクエストの議論、CIログ、スキャナーの結果を参照しながら作業できます。ツールや担当者をまたいで作業が移るたびに、チームがコンテキストをつなぎ直す必要はありません。
- 鍵を渡さずに委任する。複合アイデンティティは、エージェントのすべての操作をエージェント自身と起動した人の双方に紐付け、両者に許可された範囲にアクセスを制限します。
- 次の担当者が使える記録を残す。レビュー、パイプラインの結果、承認は、マージリクエストに残ります。パイプラインの修正は、元になったDuoセッションにリンク可能。作業を引き継ぐ人は、誰かのエージェントとの会話を再現しなくても、何が実行され、何が未対応なのかを把握できます。
- モデルもクラウドも、自分たちの選択で。エージェント型フローごとに使用するモデルを、Anthropic、OpenAI、Google、オープンウェイトの各プロバイダーから選べます。より優れたモデルが登場すれば、切り替えるだけです。
新しくなった点
コードを書くのはコーディングエージェント。マージリクエストから始まり、デプロイまで続く作業を担うのがGitLab Duoです。
コードレビュー、パイプラインの修復、セキュリティトリアージを、コーディングセッションからまとめて設定できるようになりました。GitLab DuoセットアップスキルがエージェントとGitLabを接続し、自動レビューと失敗したパイプラインの修復を設定します。Ultimateプランでは、セキュリティのトリアージと修正もオプトインで利用可能。対応が必要な項目が残っていれば、スキルが知らせてくれます。
一度設定すれば、エディタを閉じた後もGitLab側で処理は動き続けます。作業に戻ったときには、オプションのMRフォローアップスキルが実行中の内容を確認し、レビューとパイプラインのフィードバックをコーディングセッションに取り込みます。
新しいスキルの使い方をさらに詳しく知りたい方は、こちらの詳細ガイドをご覧ください。
チームが得られるもの
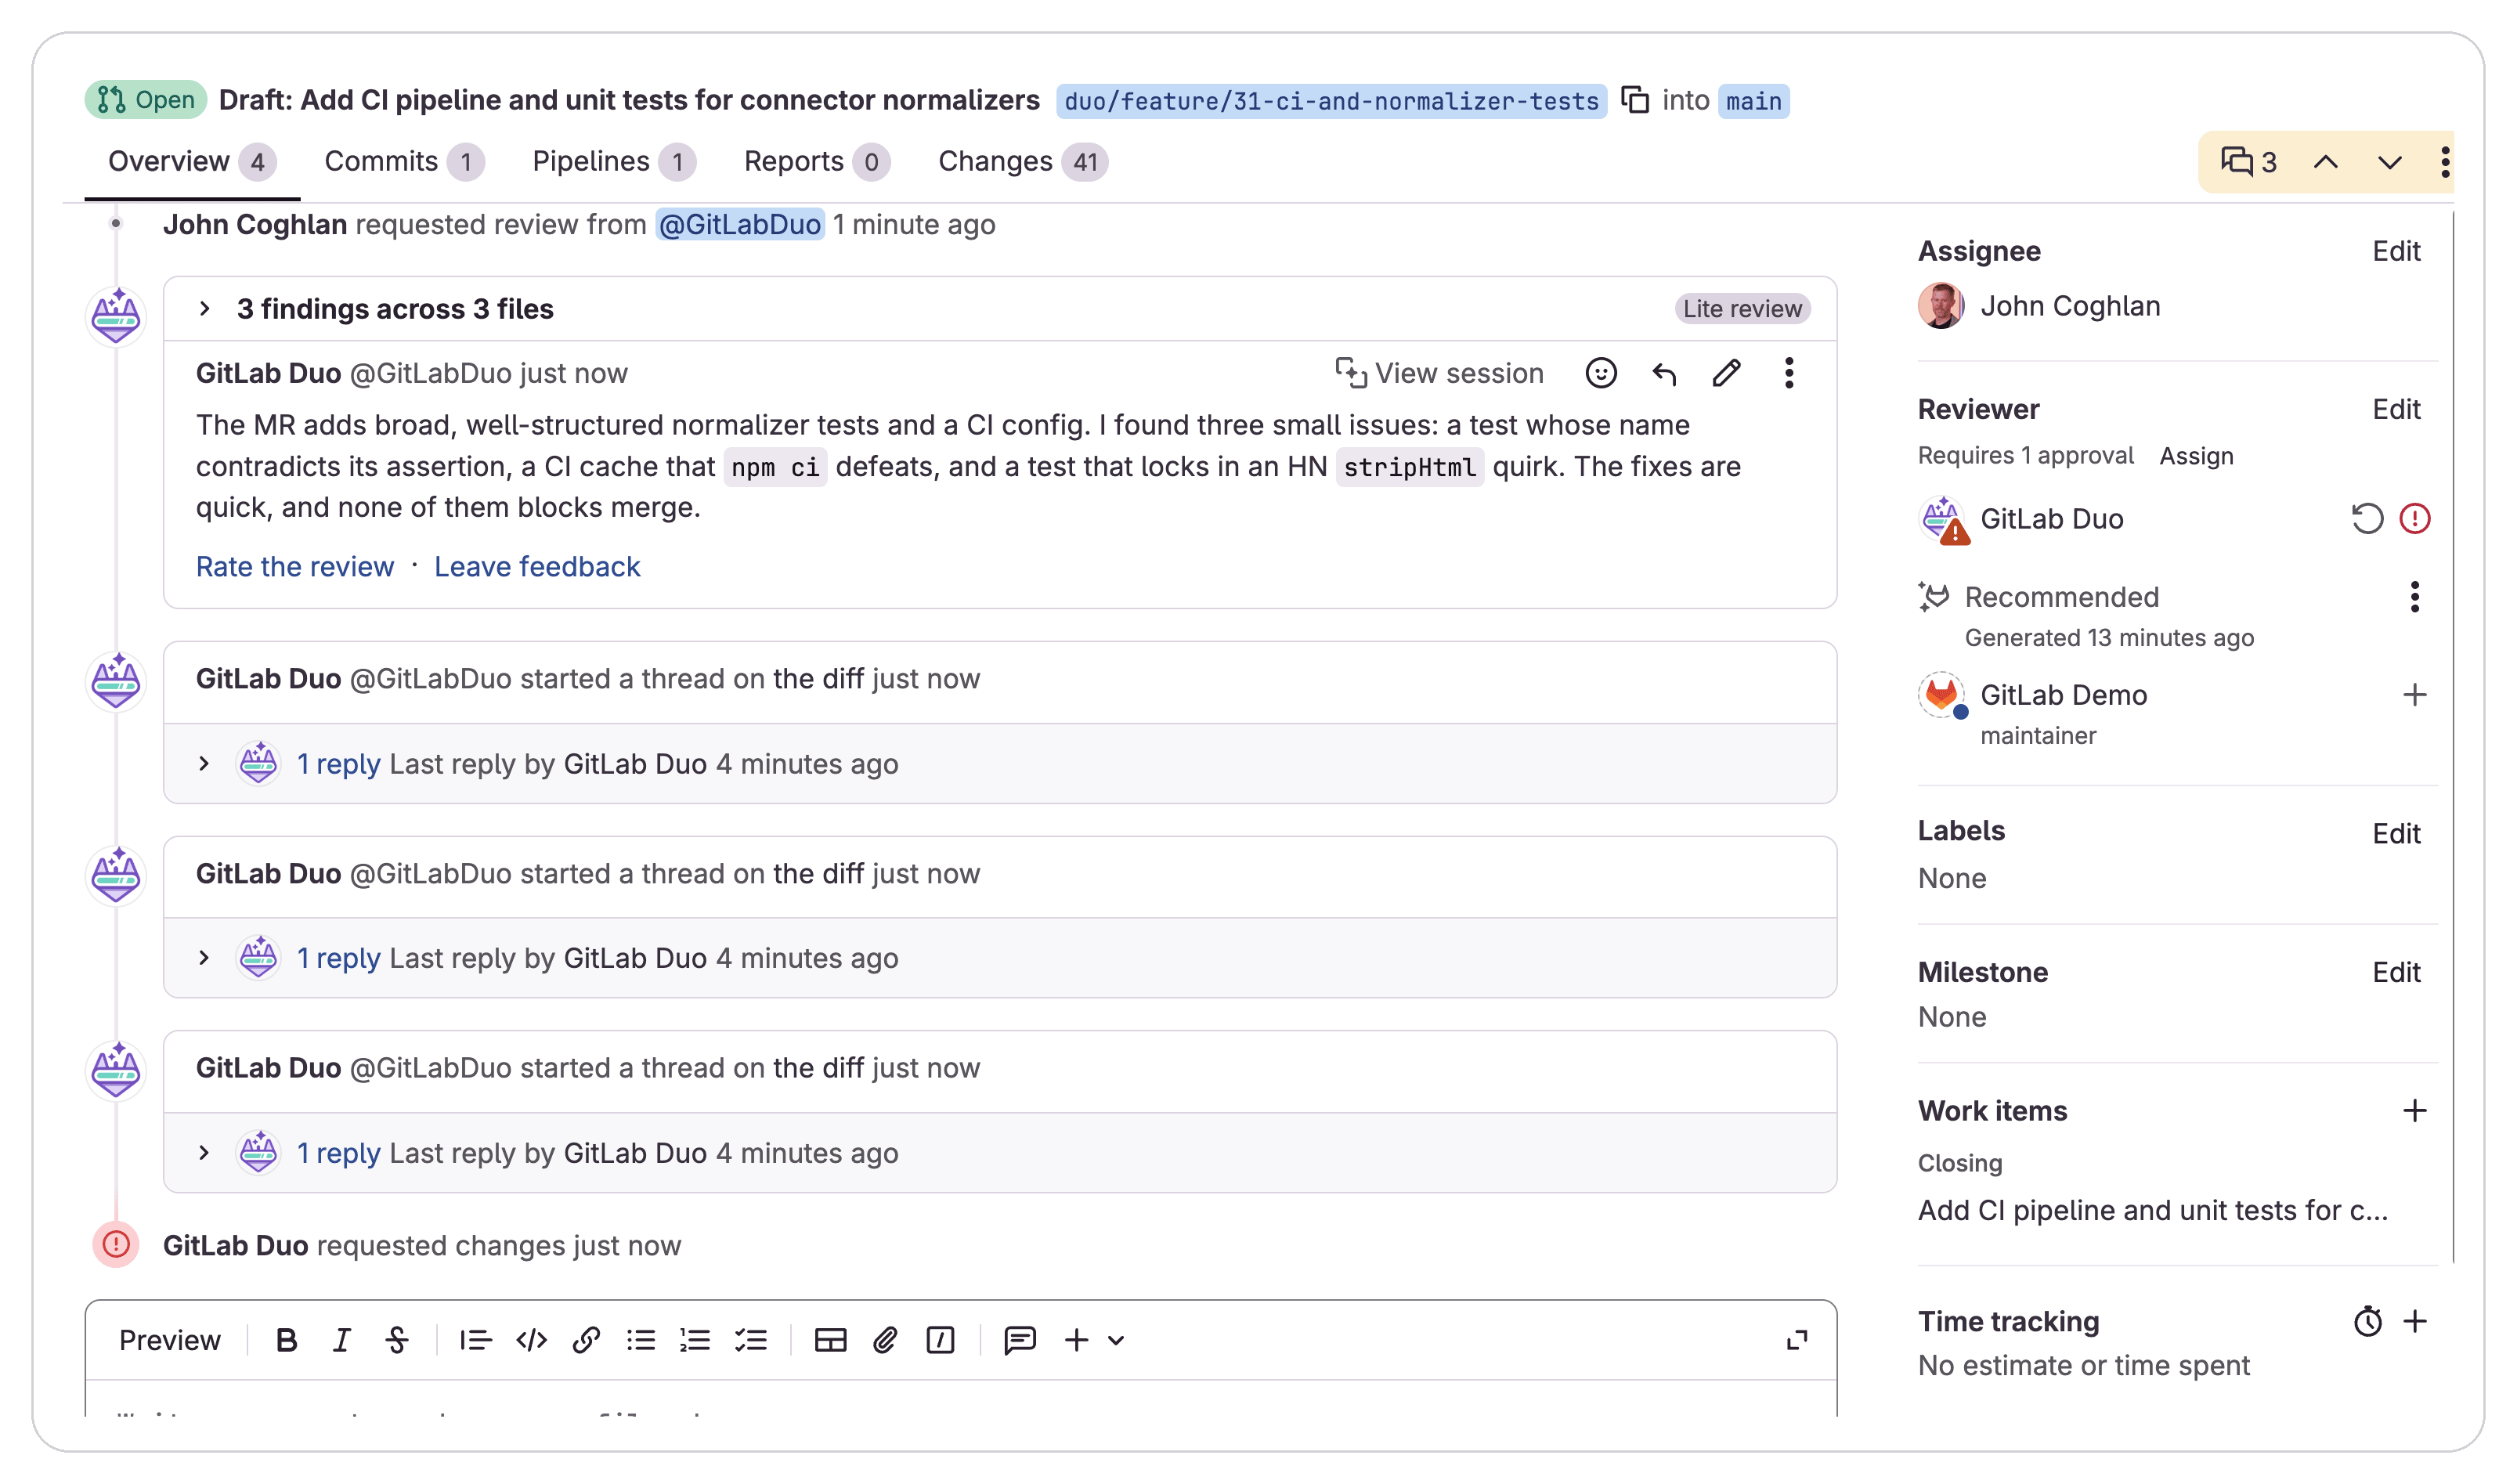
対象となるMRすべてに、25セントで独立したレビューを
コーディングエージェントは、プッシュする前に自分の作業をチェックできます。MRがReadyになると、Duoが変更をあらためて確認し、差分にフィードバックを投稿します。レビュー1回あたりの料金は定価で一律0.25ドル。1,000回でも250ドルです。一方、AnthropicのCode Reviewは1回あたり平均15〜25ドル。同じ回数なら15,000ドル以上かかる計算になります。この差があるからこそ、定型的な変更にも最初のレビューを通す運用が現実的になるのです。
あとは、コメントを読んで納得できるものを修正し、各スレッドに返信するよう、エージェントに指示するだけです。
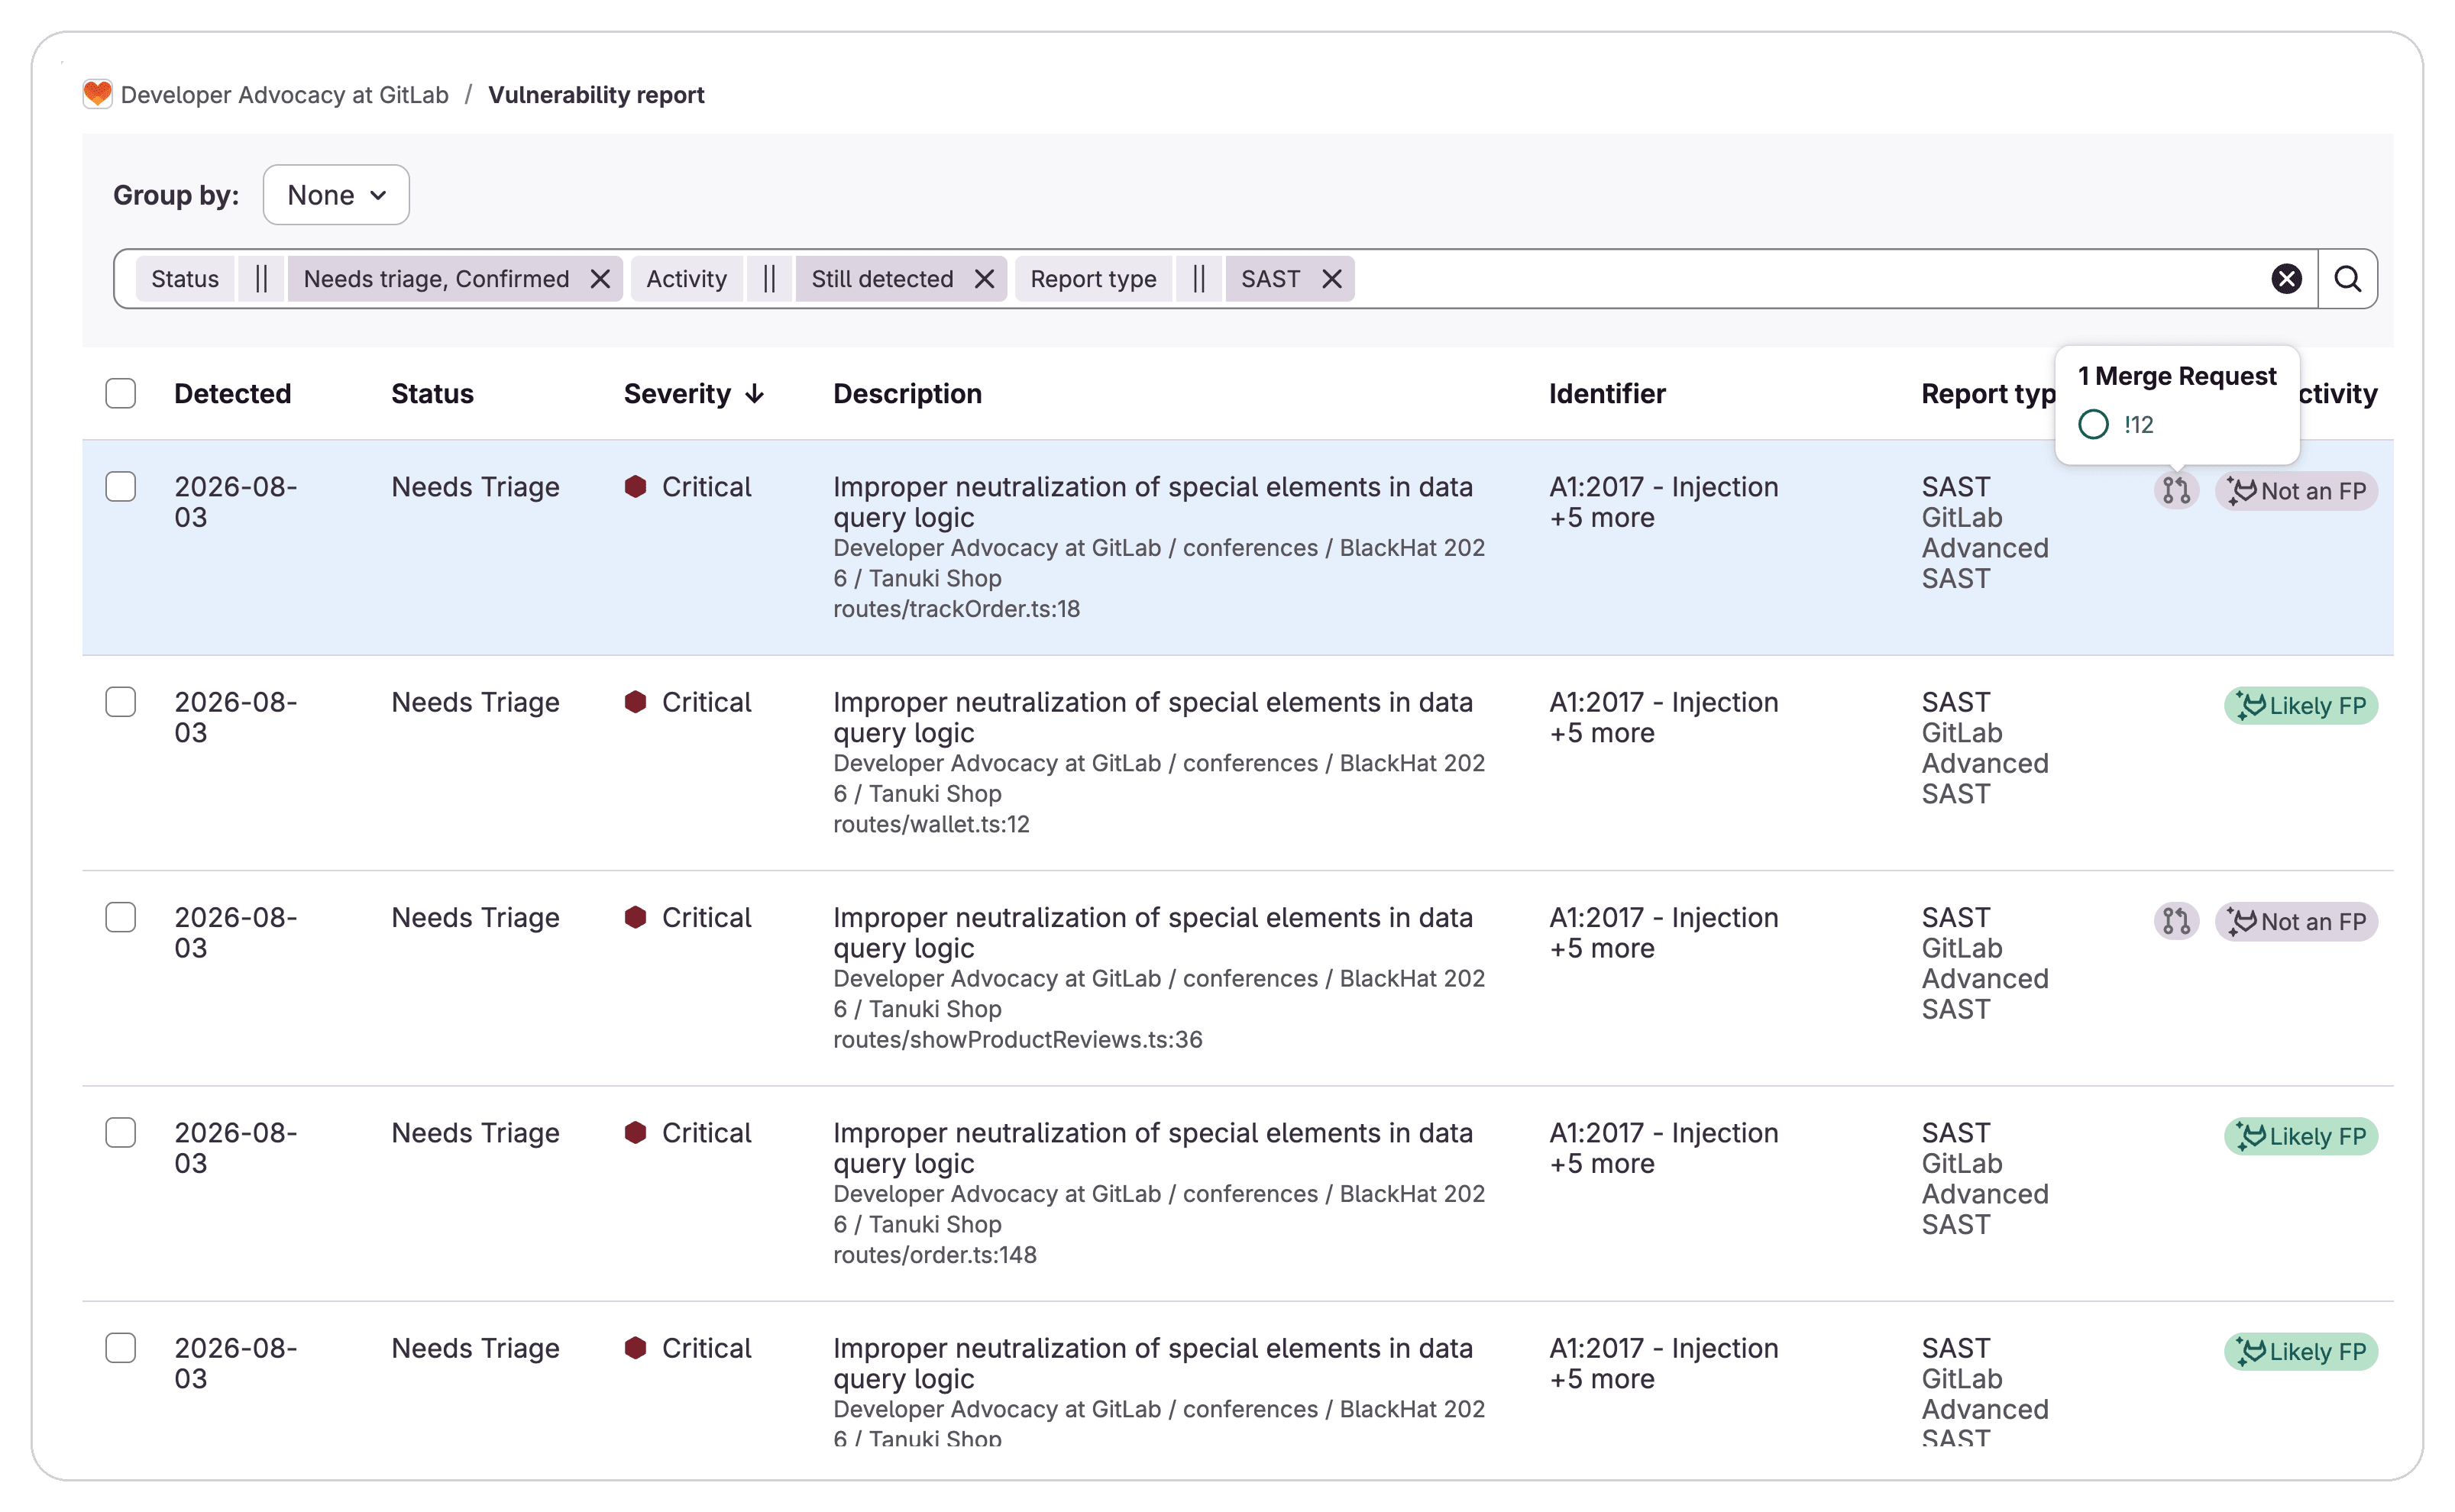
セキュリティの検出結果を、検証できる修正に変える
Ultimateプランでは、静的アプリケーションセキュリティテストとシークレット検出の結果のうち、誤検出の可能性が高いものにDuoがフラグを立てます。さらに、対象となるSASTの検出結果については、修正を含むMRを作成。実行されるタイミングは、通常スキャンの約10分後です。チームの手元には、他の変更とまったく同じルールでテスト、スキャン、レビューできる変更案が届きます。
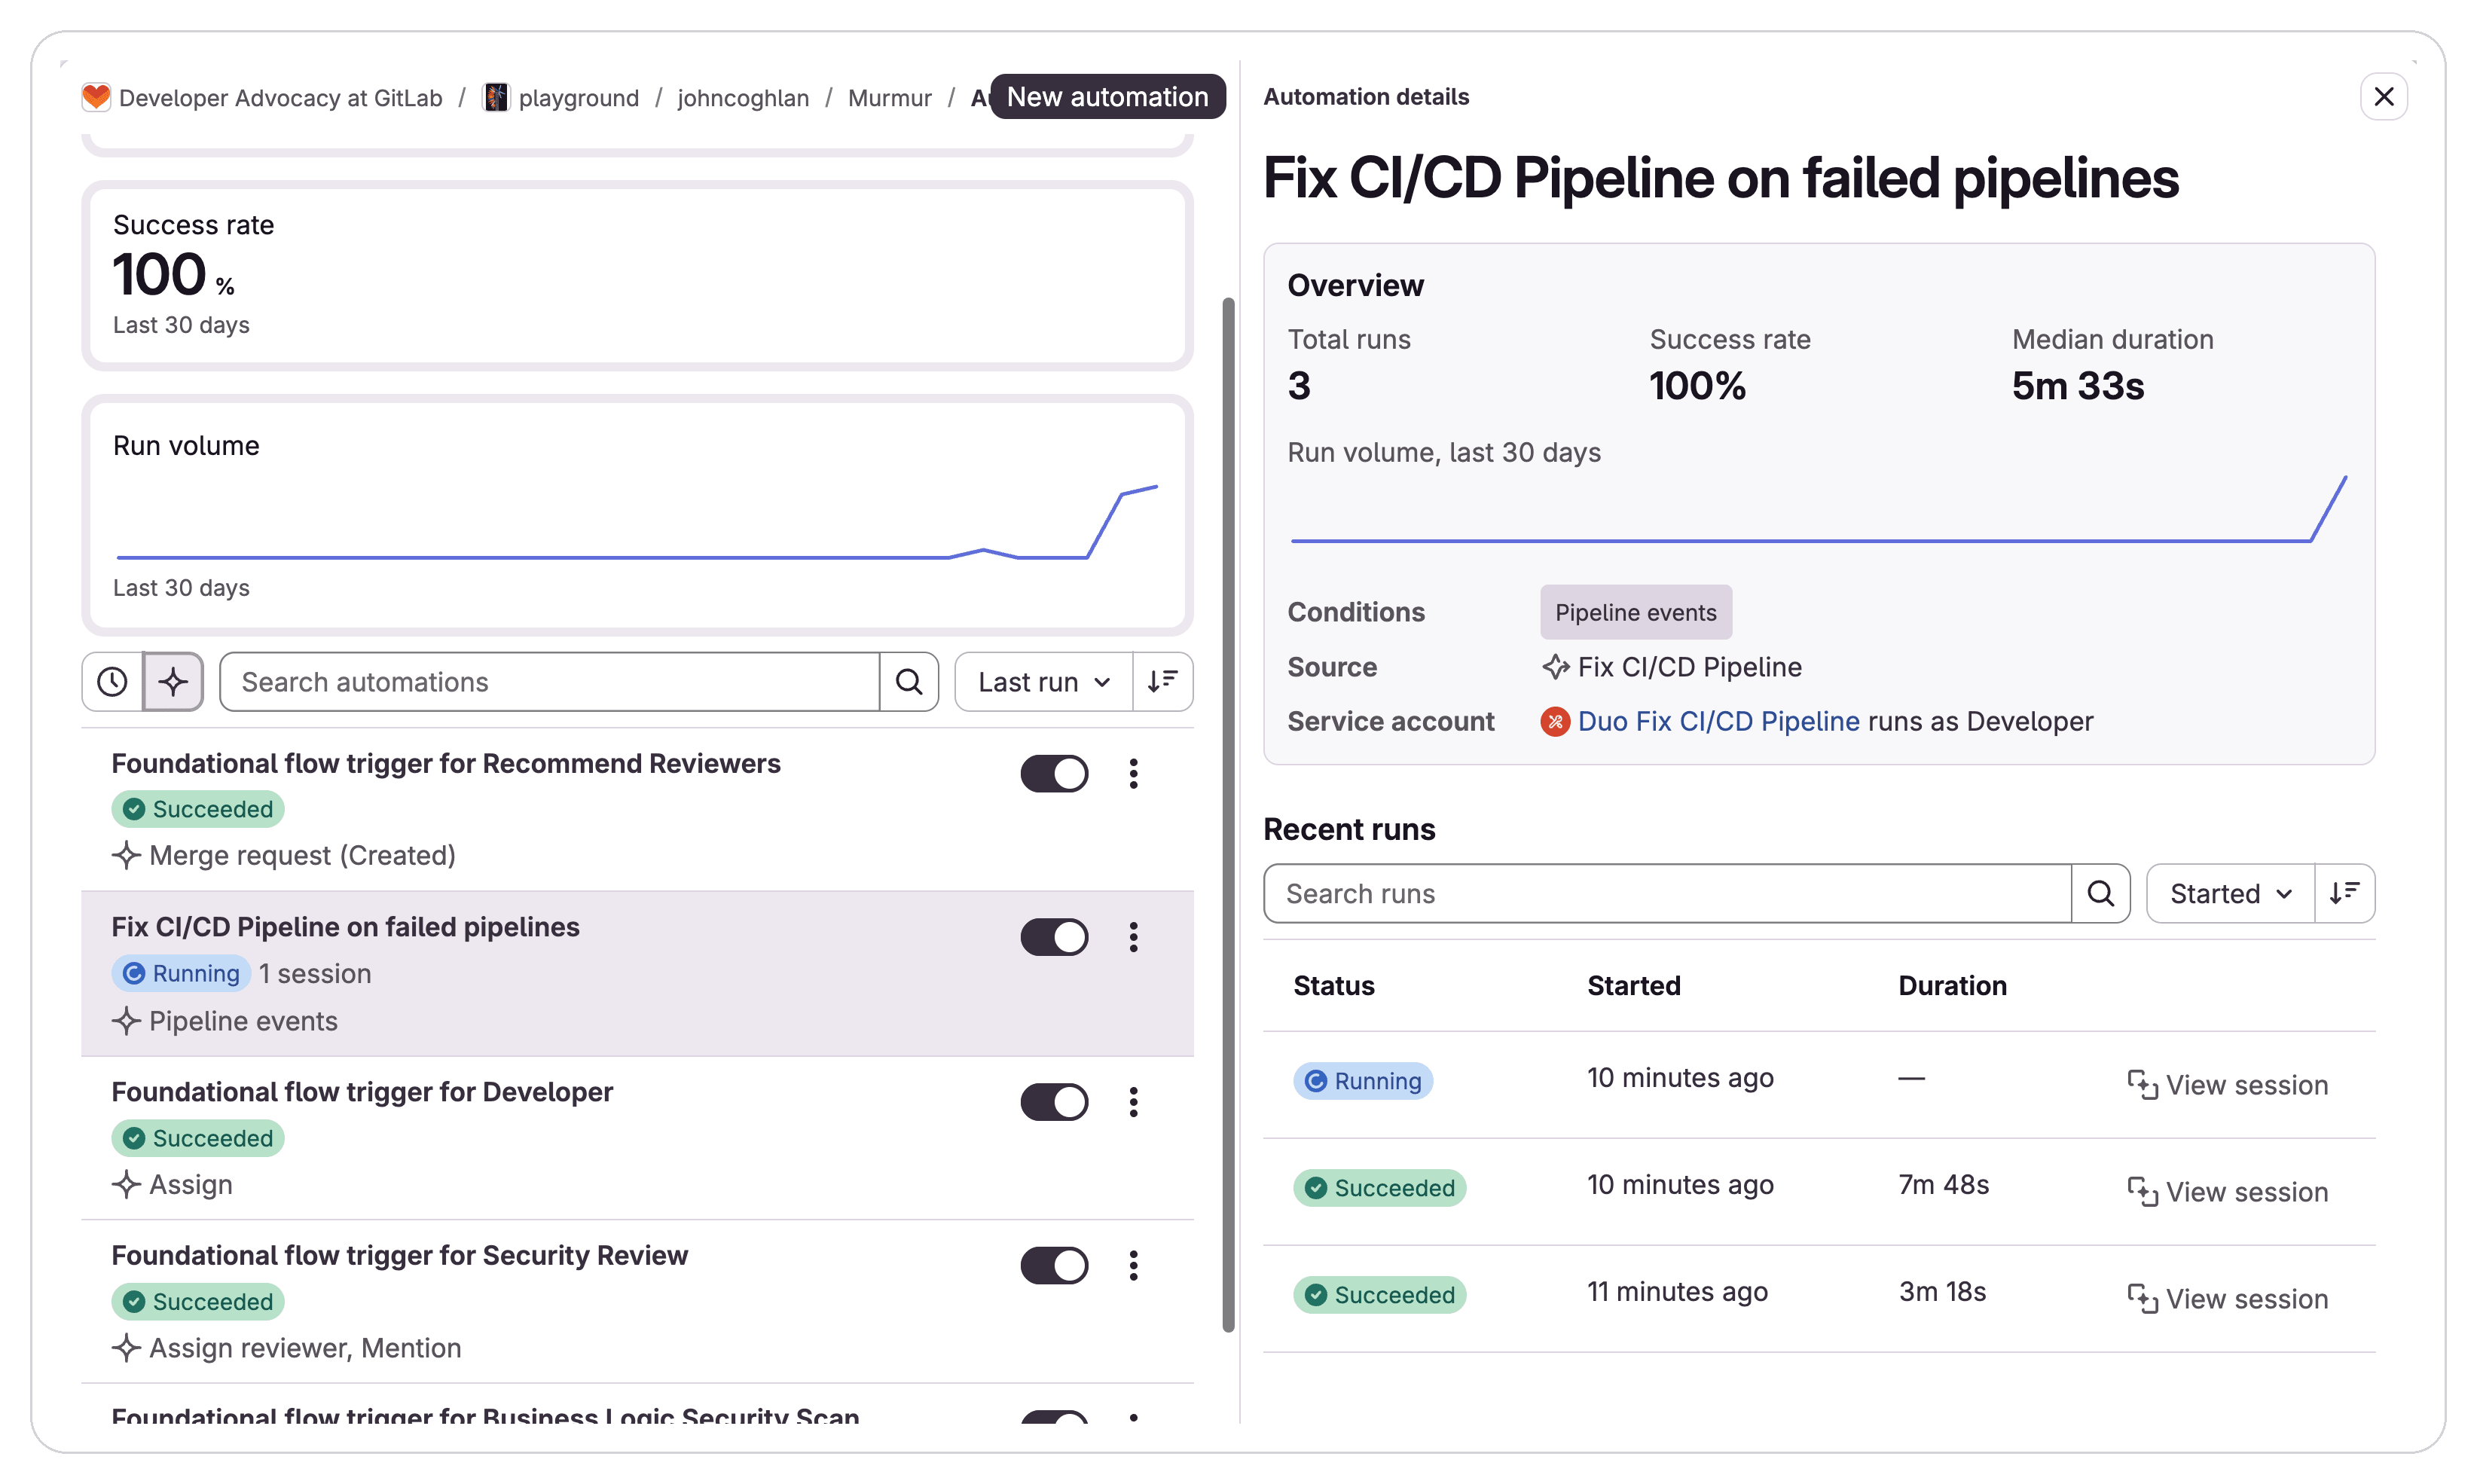
CIが失敗したら、その場で調査を始める
パイプラインが失敗すると、自動化によってCI/CDパイプライン修正フローが起動し、別の作業に移っている間にMRへセッションがリンクされます。Duoが行うのは、変更の提案か、修正用MRの作成。確実な修正を提案できない場合は、判明した内容を説明します。もちろん、その修正もCIを通過しなければなりません。DuoがGitLab上で修正に取り組んでいる間、手元のコーディングハーネスからDuoと連携して提案された修正をレビューし、MRに変更をコミットし、パイプラインの成功を見届けることもできます。
ポリシーベースの承認で、MRをマージまで運ぶ
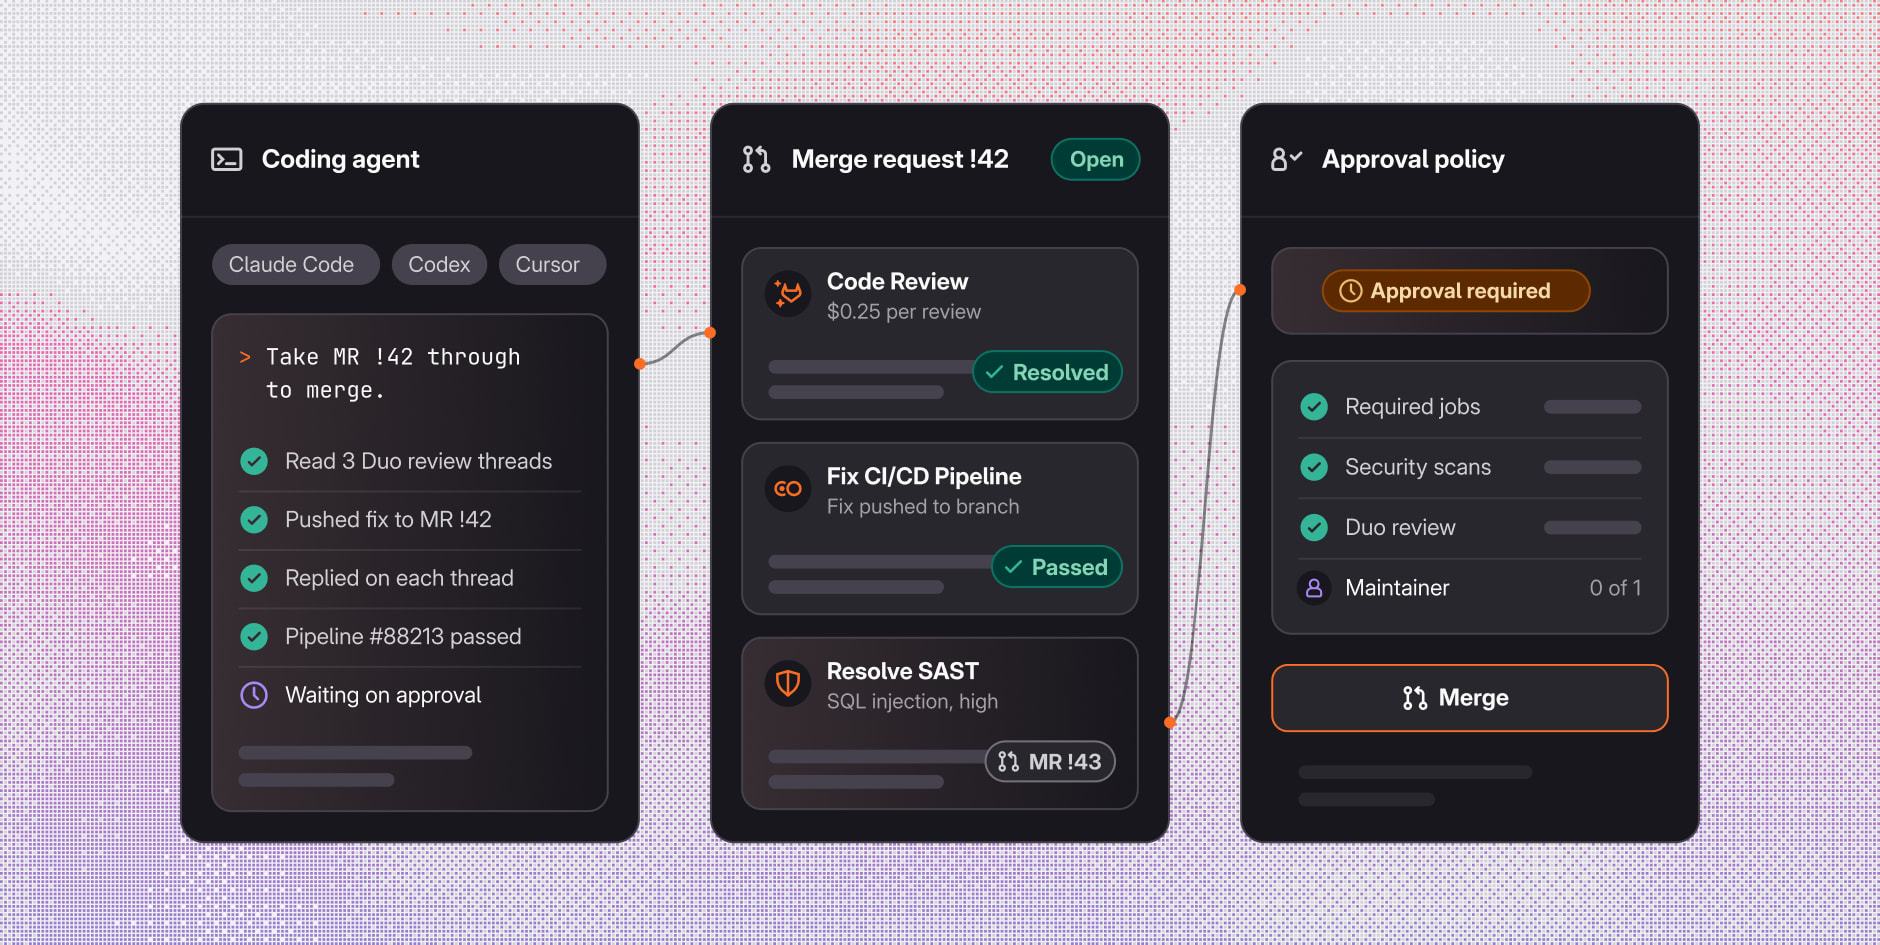
MRフォローアップスキルは、MR上のレビュースレッド、失敗したジョブ、コンフリクトを確認し、エージェントから順に処理していきます。マージコンフリクトの解決先は、手元のチェックアウトか、引き渡した先のデベロッパーフローか。どちらも選べます。残りが承認だけになった時点で、スキルは処理を終えます。
その先で何をマージするかを決めるのは、承認ルールです。エージェントによる変更も、人による変更も、扱いは同じ。承認ポリシーでは、すべてのMRに人による承認を必須にしたり、スキャンで脆弱性が見つかった場合に承認者を追加したりできます。必須ジョブの実行を強制するのがパイプライン実行ポリシー。ツール承認ガードレールを使えば、機微な操作の前にエージェントが人に確認を求めるよう設定できます。GitLabのMCPサーバーを経由したツール呼び出しは、ストレージが有効であれば監査イベントから確認可能。DuoによるMRの承認を許可した場合も、その承認は必須承認数にはカウントされません。
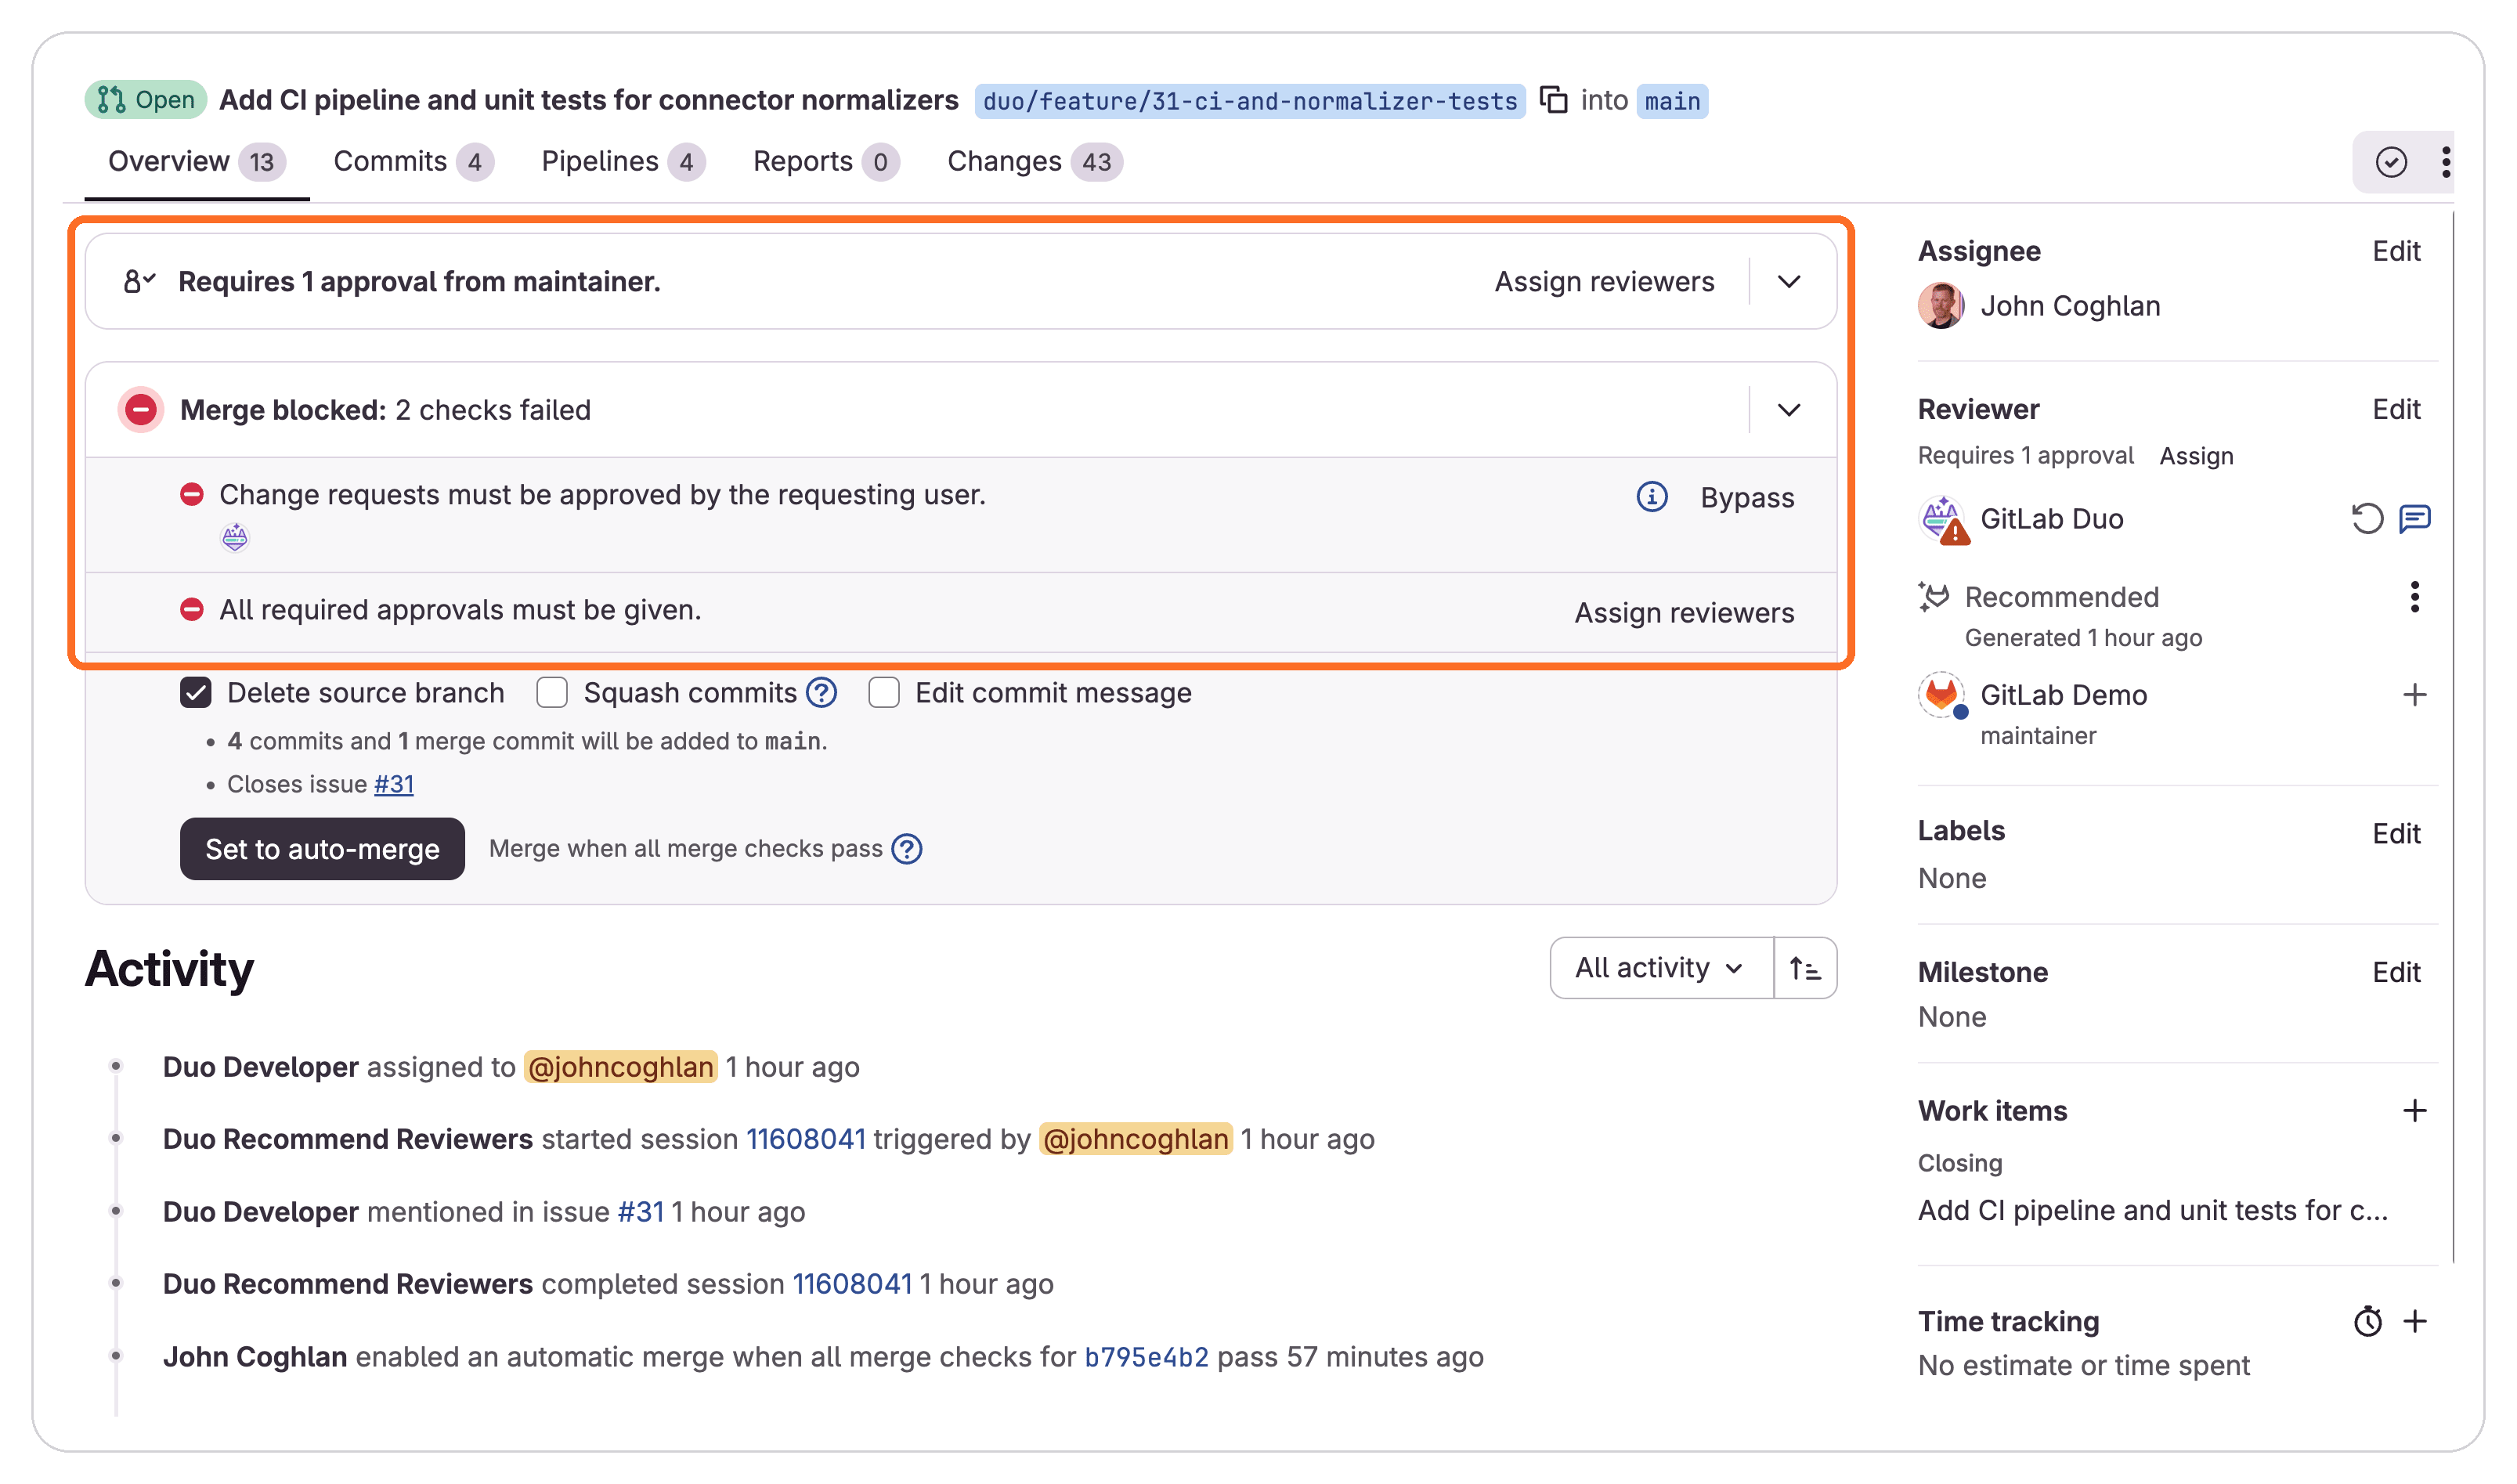
イシューをGitLab Duoに渡して、マージリクエストを受け取る
担当しているイシューをデベロッパーフローに引き渡すよう、エージェントに依頼します。フローはGitLab上で実行され、イシューとリポジトリを読み取り、変更を書き、依頼した本人の名義でMRを作成します。その間もローカルでの作業は続けられ、イシューやコード履歴をプロンプトにコピーする手間もありません。
導入方法
次の内容を、お使いのコーディングエージェントに貼り付けてください。
Install the skills from https://gitlab.com/gitlab-da/projects/agentic-eng-config and run gitlab-duo-setup for my GitLab group. Show me the plan before you change anything.
エージェントは、すでに有効になっている設定を確認し、ひとつの計画を提示します。承認するまでは、何も変更されません。オーナーロールがあればGitLabグループ全体を設定でき、メンテナーロールの場合はGitLabプロジェクト単位で始められます。
あとは、実際の作業で試してみてください。
- 「MR !42に対するDuoのフィードバックを要約して。どの指摘に対応すべきか、何を変更するかも教えて」
- 「MR !42の失敗したパイプラインに、Duoの修正案が出ているか確認して。差分と、それで失敗が解消する理由も見せて」
- 「MR !42をマージまで進めて」
- 「
<project>で自分に割り当てられているイシューを探して。スコープが適切なものをDuoのデベロッパーフローに引き渡して」
GitLab Duo Agent PlatformとGitLab Ultimateをまだお使いでない場合は、無料トライアルからお試しください。