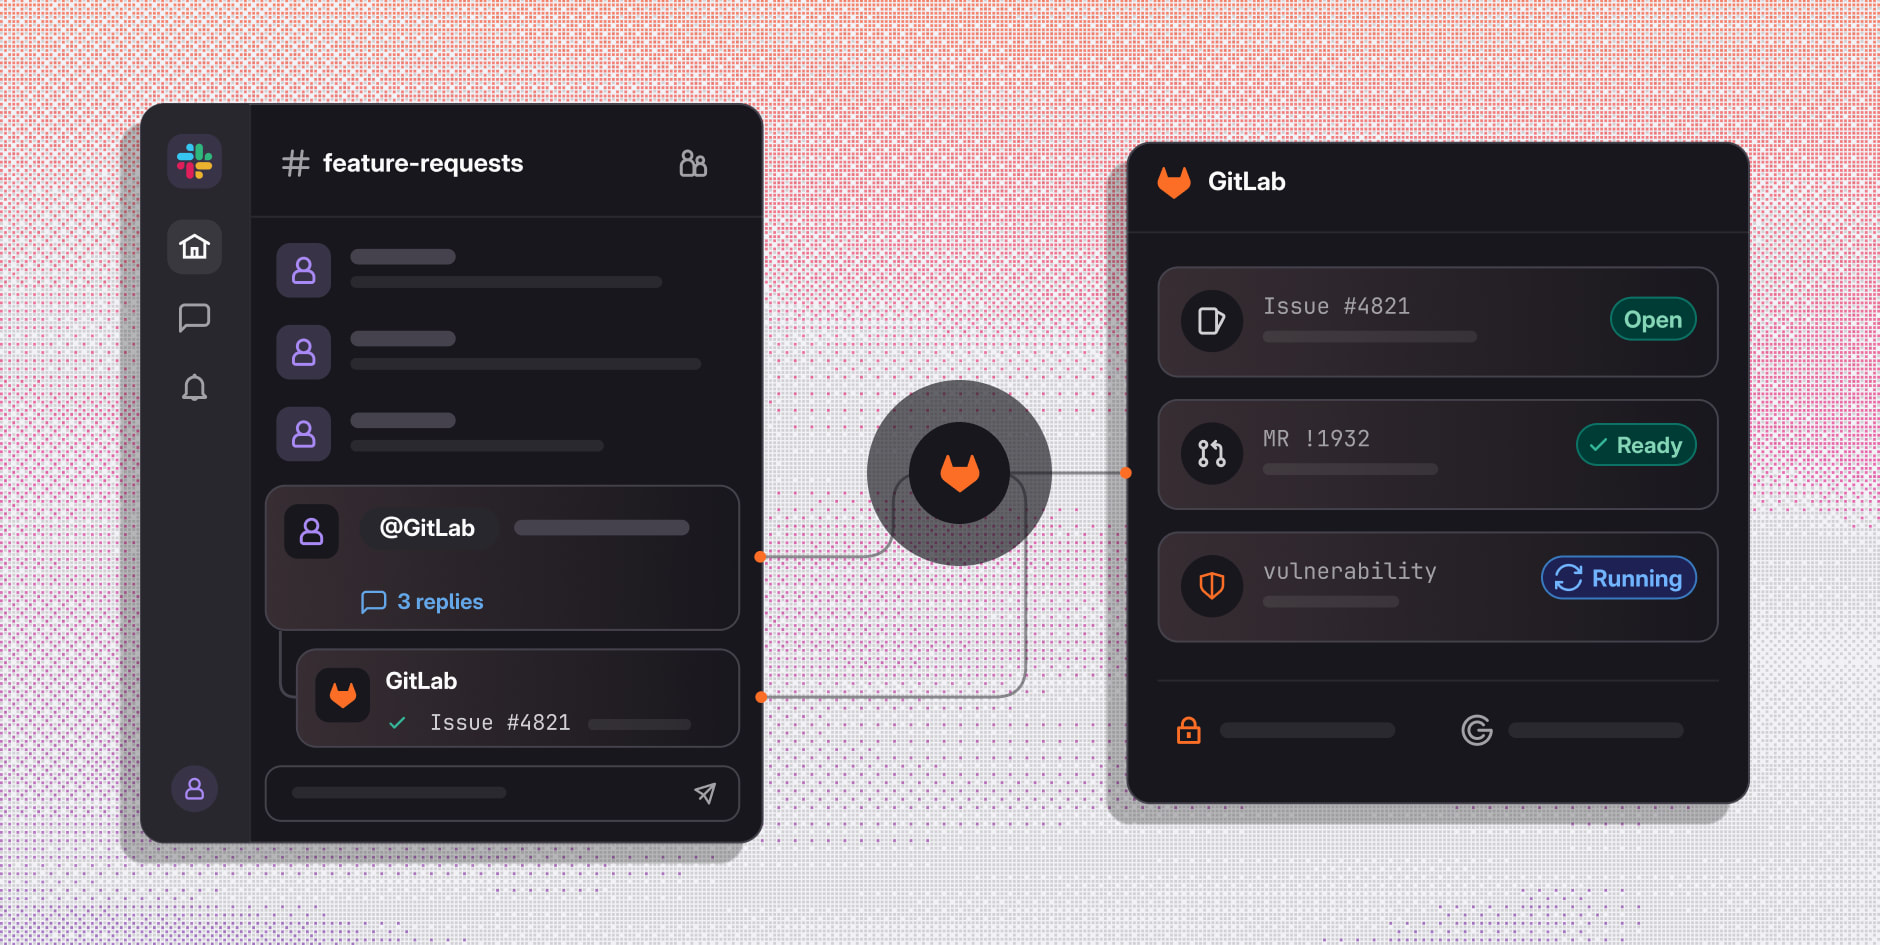
Imaginons que vous et votre équipe utilisiez déjà Claude Code, Codex, Cursor, Devin ou OpenCode pour écrire du code. Peut-être même plusieurs de ces outils à la fois.
La suite dépend de la configuration personnelle de chacun.
Certains confient à leur agent la vérification des modifications, la surveillance des pipelines CI et des contrôles de sécurité, avec une approche différente pour réagir en cas de problème. D'autres s'en chargent manuellement. Lorsque ces étapes dépendent de la configuration, des compétences ou du temps disponible de chaque ingénieur, les modifications apportées au sein d'un même projet avancent à des rythmes différents et font l'objet de niveaux de contrôle variables.
Nous avons conçu, pour chacun de ces agents de codage, une configuration recommandée qui transforme vos bonnes pratiques d'ingénierie en normes pour l'ensemble de votre équipe.
- Un même niveau d'exigence pour chaque modification. Vous définissez une seule fois vos normes de sécurité, d'architecture et d'ingénierie dans GitLab. GitLab Duo examine les modifications au regard de vos instructions de revue, et GitLab applique les pipelines, les contrôles de sécurité et les approbations requis avant le merge, que la modification provienne d'un agent de codage ou d'un membre de l'équipe.
- Donnez aux agents le contexte dont ils ont besoin. GitLab Duo peut s'appuyer sur le dépôt, les discussions relatives aux merge requests, les logs CI et les résultats de scanners. Votre équipe n'a pas à reconstituer ce contexte chaque fois que le travail passe d'un outil ou d'une personne à l'autre.
- Déléguez sans confier les clés. L'identité composite associe chaque action d'un agent à l'agent lui-même et à la personne qui l'a lancée, et limite l'accès à ce que les deux sont autorisés à faire.
- Laissez une trace exploitable par la personne qui reprendra le relais. Les revues, les résultats de pipeline et les approbations restent rattachés à la merge request. Une correction apportée au pipeline peut renvoyer vers sa session GitLab Duo. Toute personne qui reprend la suite voit ce qui a été exécuté et ce qui reste à traiter, sans avoir à reconstituer la conversation de l'agent d'un autre membre de l'équipe.
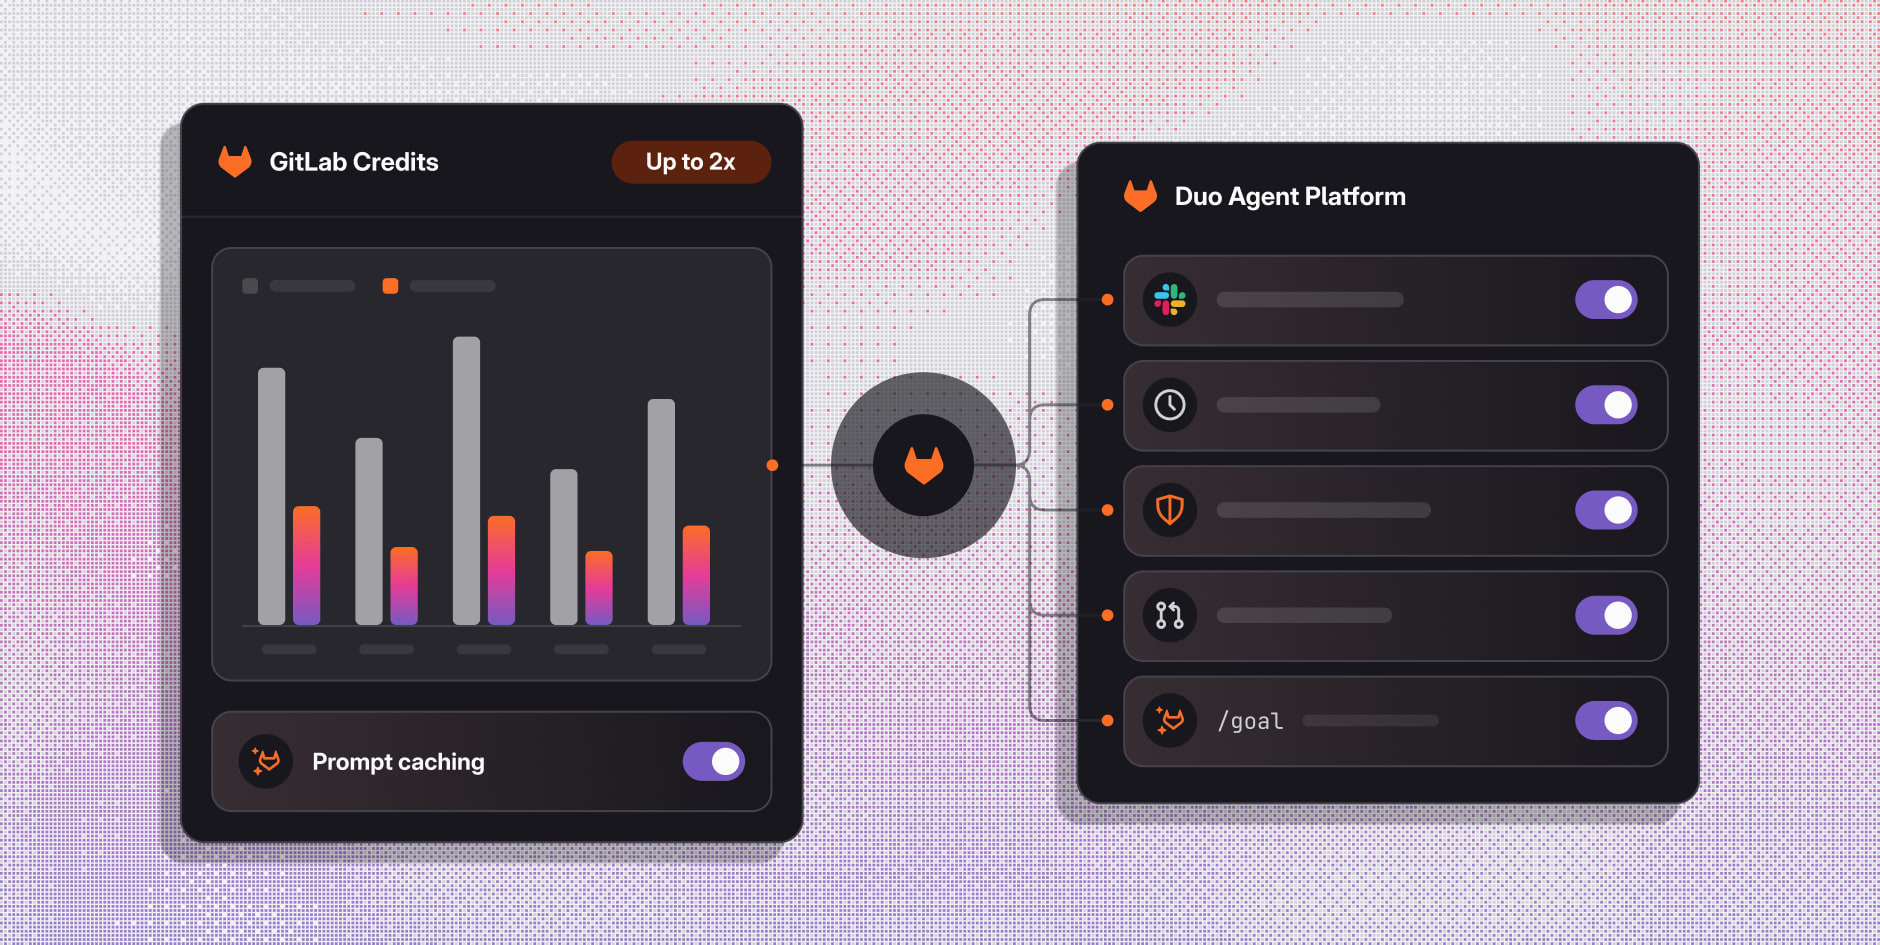
- Vos modèles, votre cloud. Choisissez le modèle pour chaque flow agentique parmi ceux d'Anthropic, d'OpenAI, de Google ou de fournisseurs de modèles open-weight, et remplacez-le dès qu'un modèle plus performant est disponible.
Nouveautés
Votre agent de codage écrit le code, et GitLab Duo se charge des tâches qui commencent par la merge request et se poursuivent jusqu'au déploiement.
Vous pouvez désormais configurer la revue de code, la réparation des pipelines et le classement des vulnérabilités par ordre de priorité, directement depuis votre session de codage. La compétence gitlab-duo-setup connecte votre agent à GitLab et configure la revue automatique ainsi que la réparation des pipelines en échec. Avec GitLab Ultimate, vous pouvez également activer le classement et la correction des vulnérabilités. La compétence vous indique ce qui, le cas échéant, nécessite encore votre attention.
Une fois la configuration terminée, le processus continue de s'exécuter dans GitLab, même si vous fermez votre éditeur. À votre retour, la compétence de suivi des merge requests (facultative) vérifie ce qui est déjà en cours d'exécution et réintègre les retours sur la revue et le pipeline dans votre session de codage.
Pour en savoir plus sur l'utilisation de nos nouvelles compétences, consultez notre guide complet.
Quels sont les bénéfices pour votre équipe ?
Proposez une revue distincte pour 0,25 $ à chaque merge request éligible
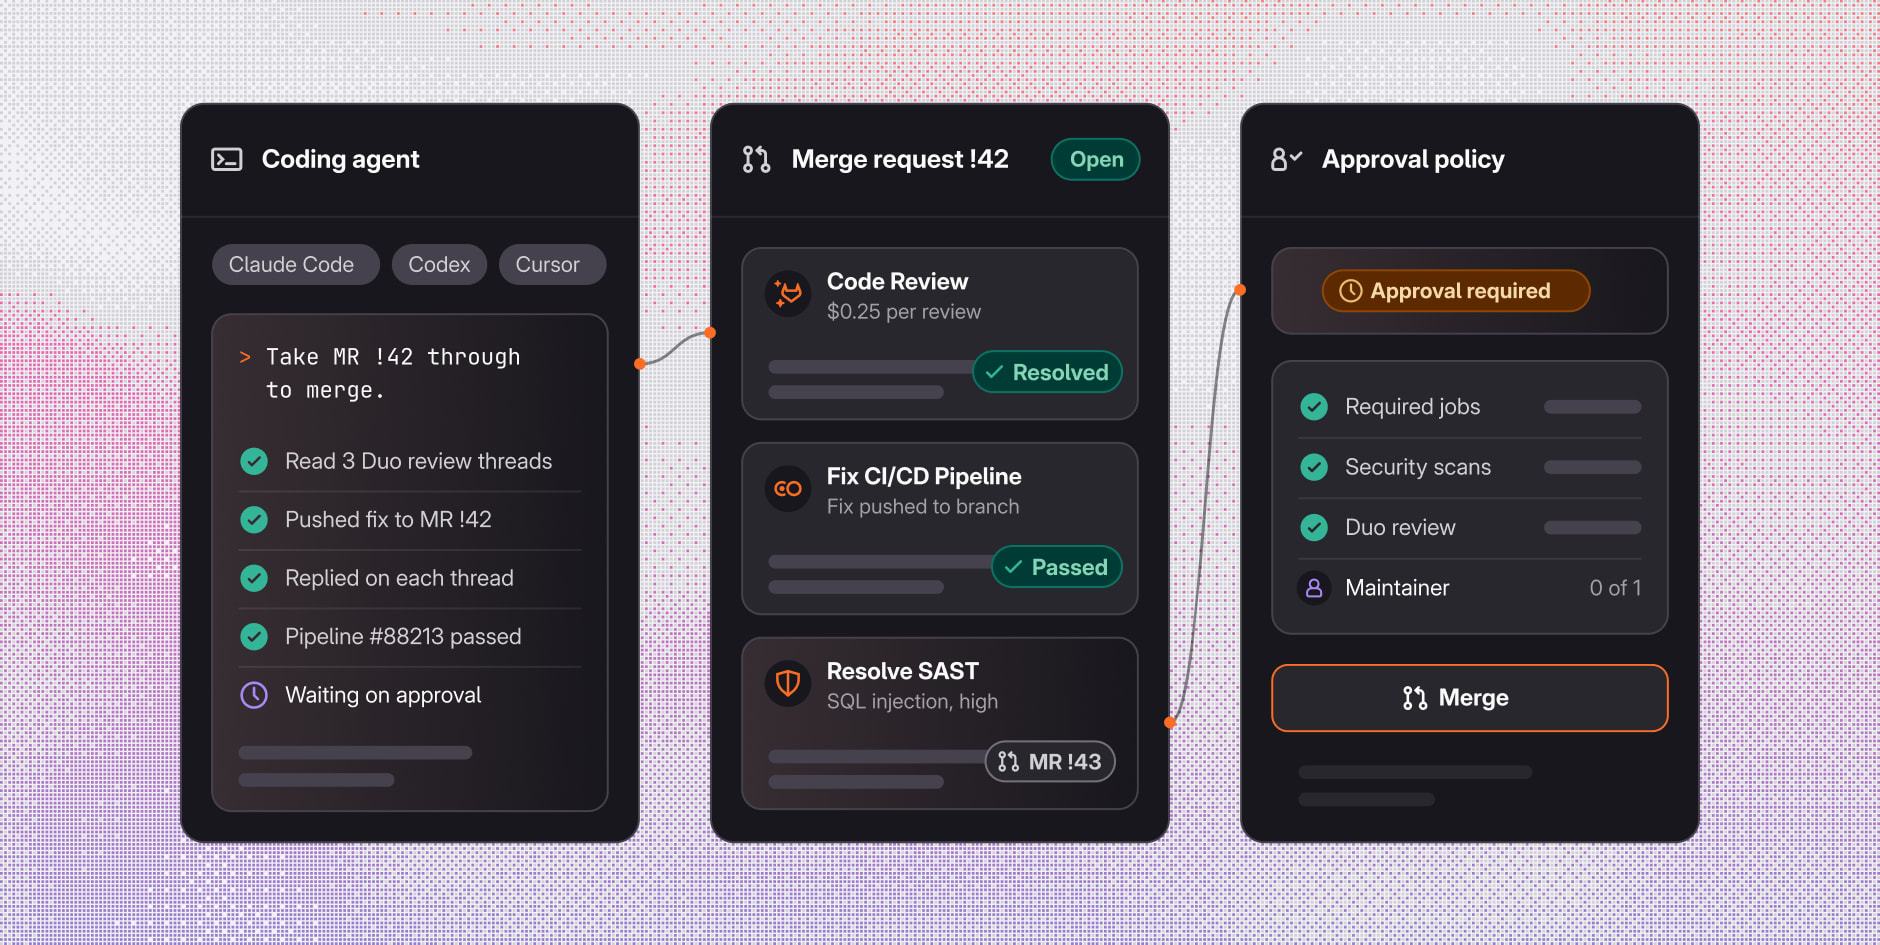
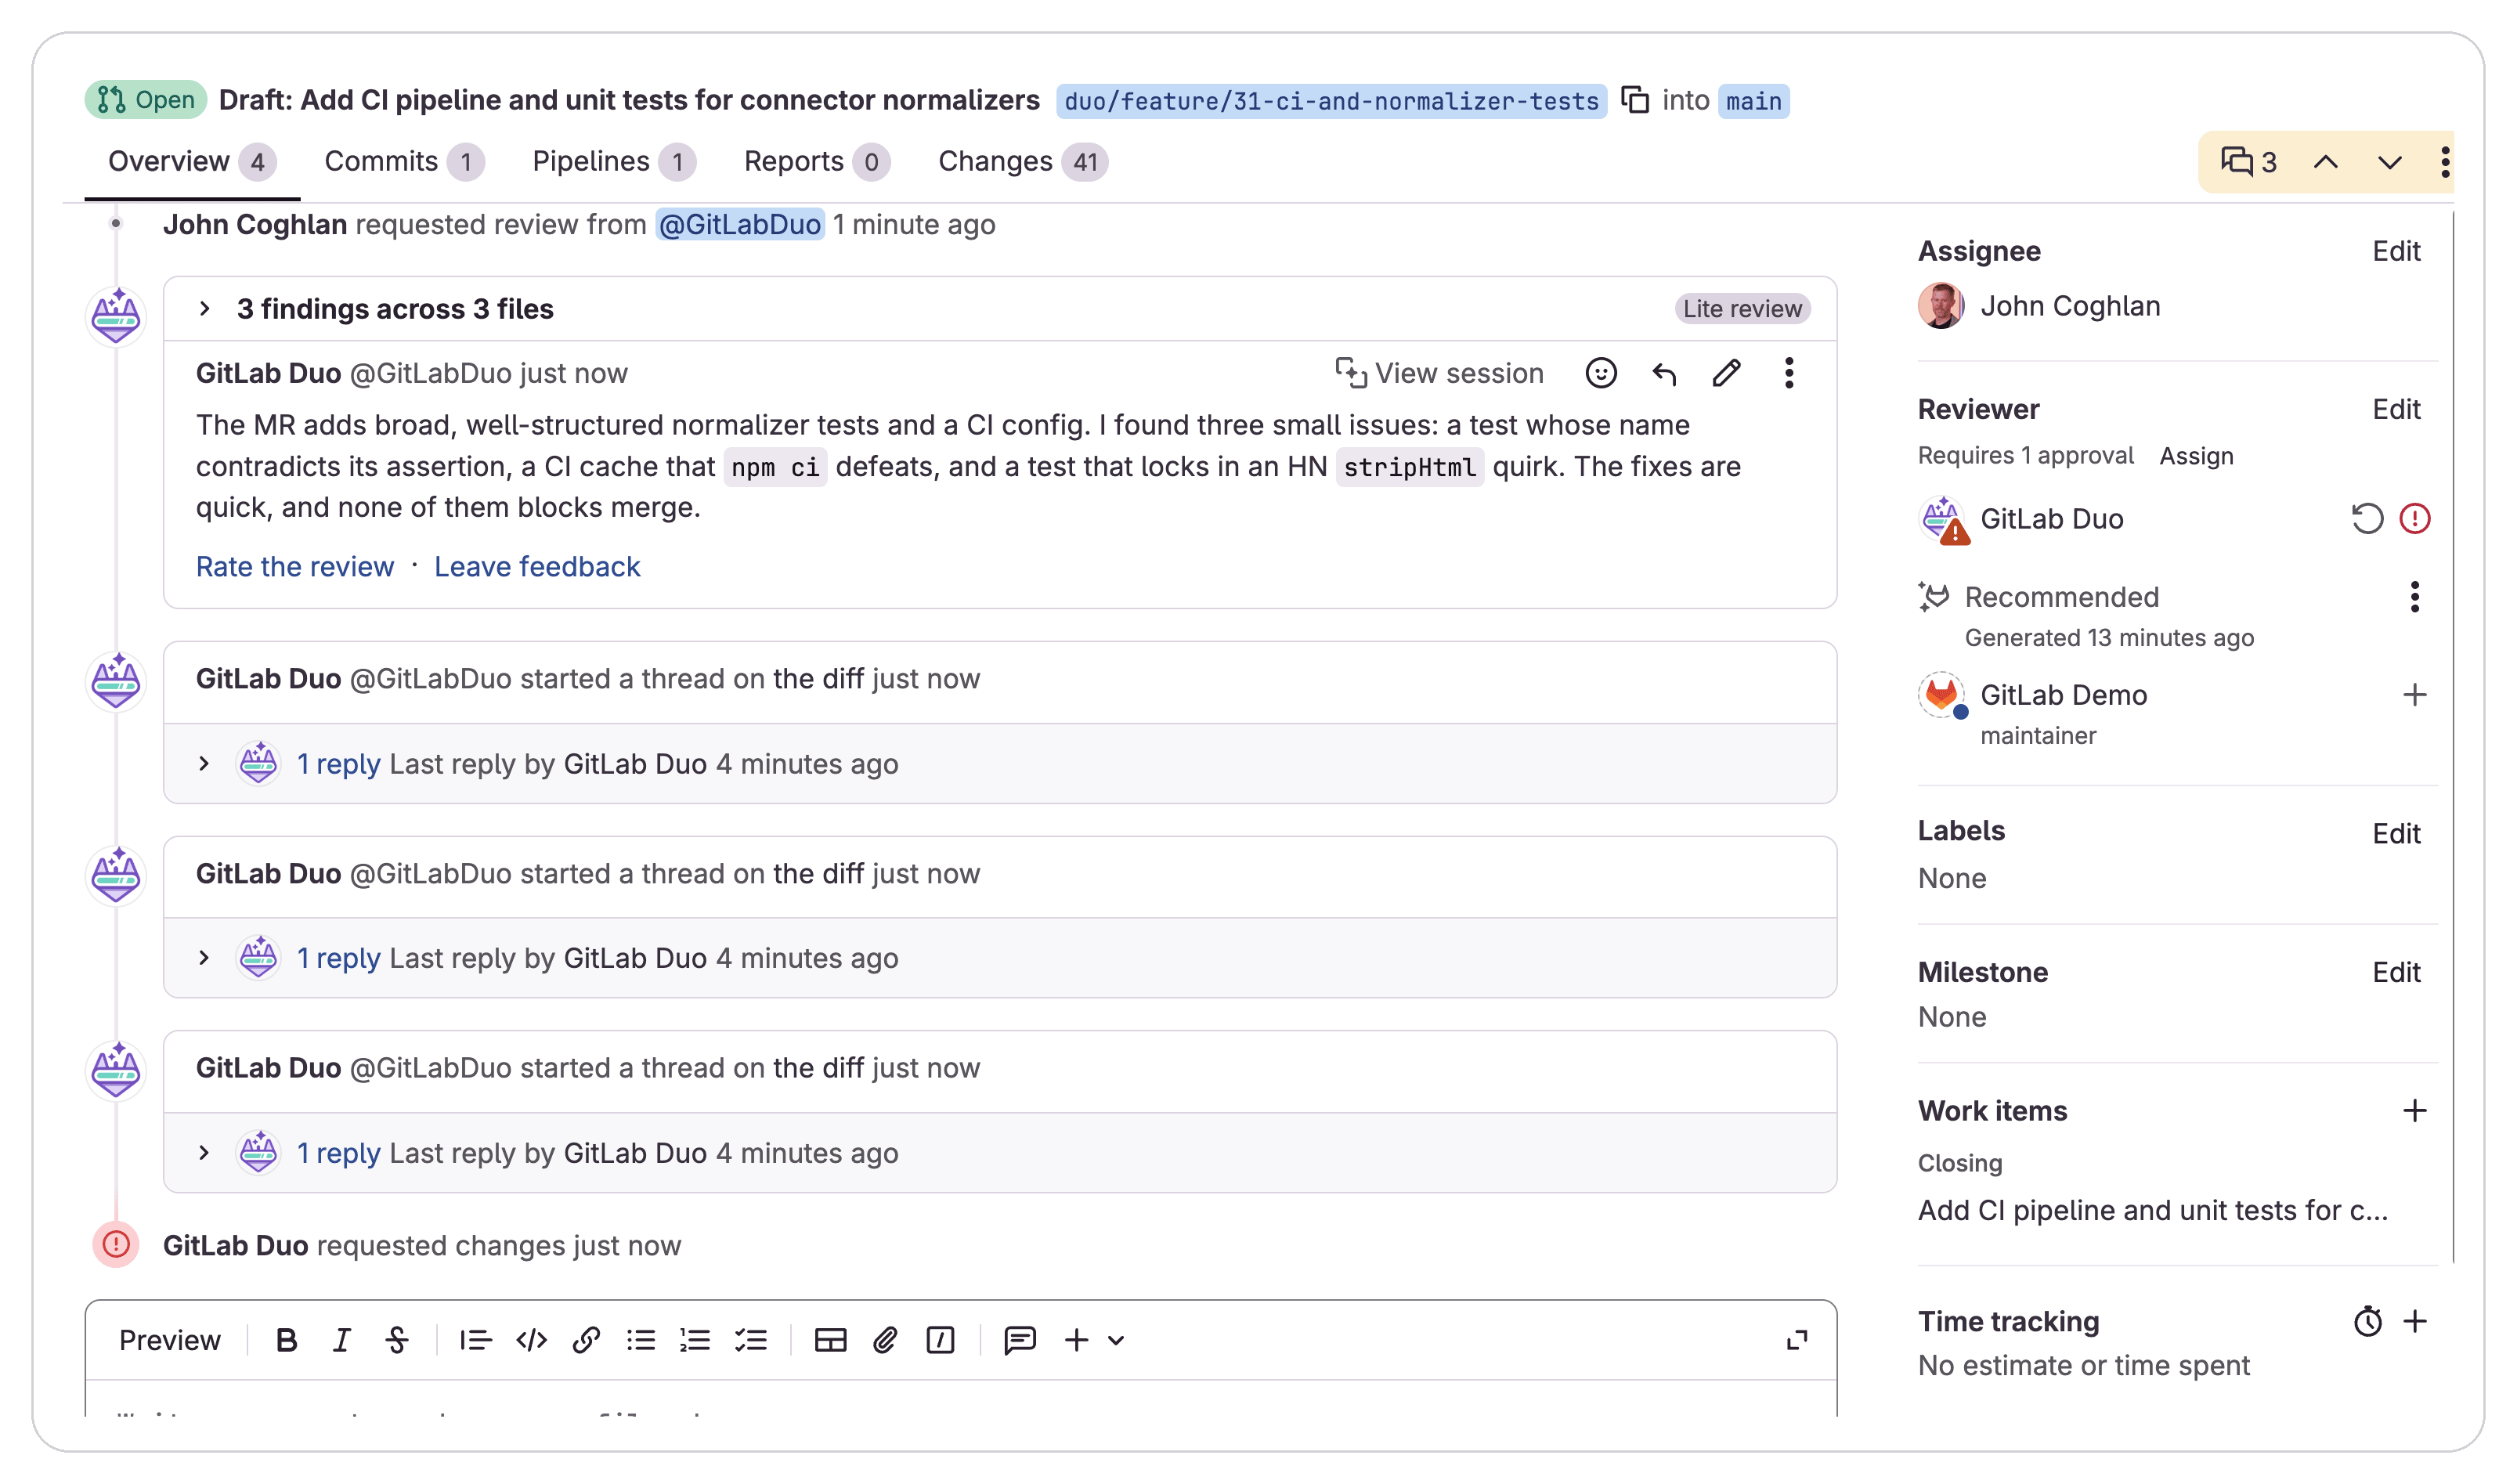
Votre agent de codage peut vérifier son propre travail avant d'effectuer un push du code. GitLab Duo apporte un second regard sur la modification lorsque la merge request est marquée comme prête, et publie ses retours directement sur le diff. Une revue est facturée au tarif forfaitaire de 0,25 $ (prix public), soit 250 $ pour 1 000 revues. Le Code Review d'Anthropic revient en moyenne à 15 à 25 $ par revue : le même volume coûterait donc 15 000 $ ou plus. Une première revue devient ainsi envisageable, même pour les modifications courantes.
Demandez ensuite à votre agent de lire les commentaires, de corriger ceux avec lesquels vous êtes d'accord et de répondre à chaque fil de discussion.
Transformez les résultats de sécurité détectés en correctifs vérifiables
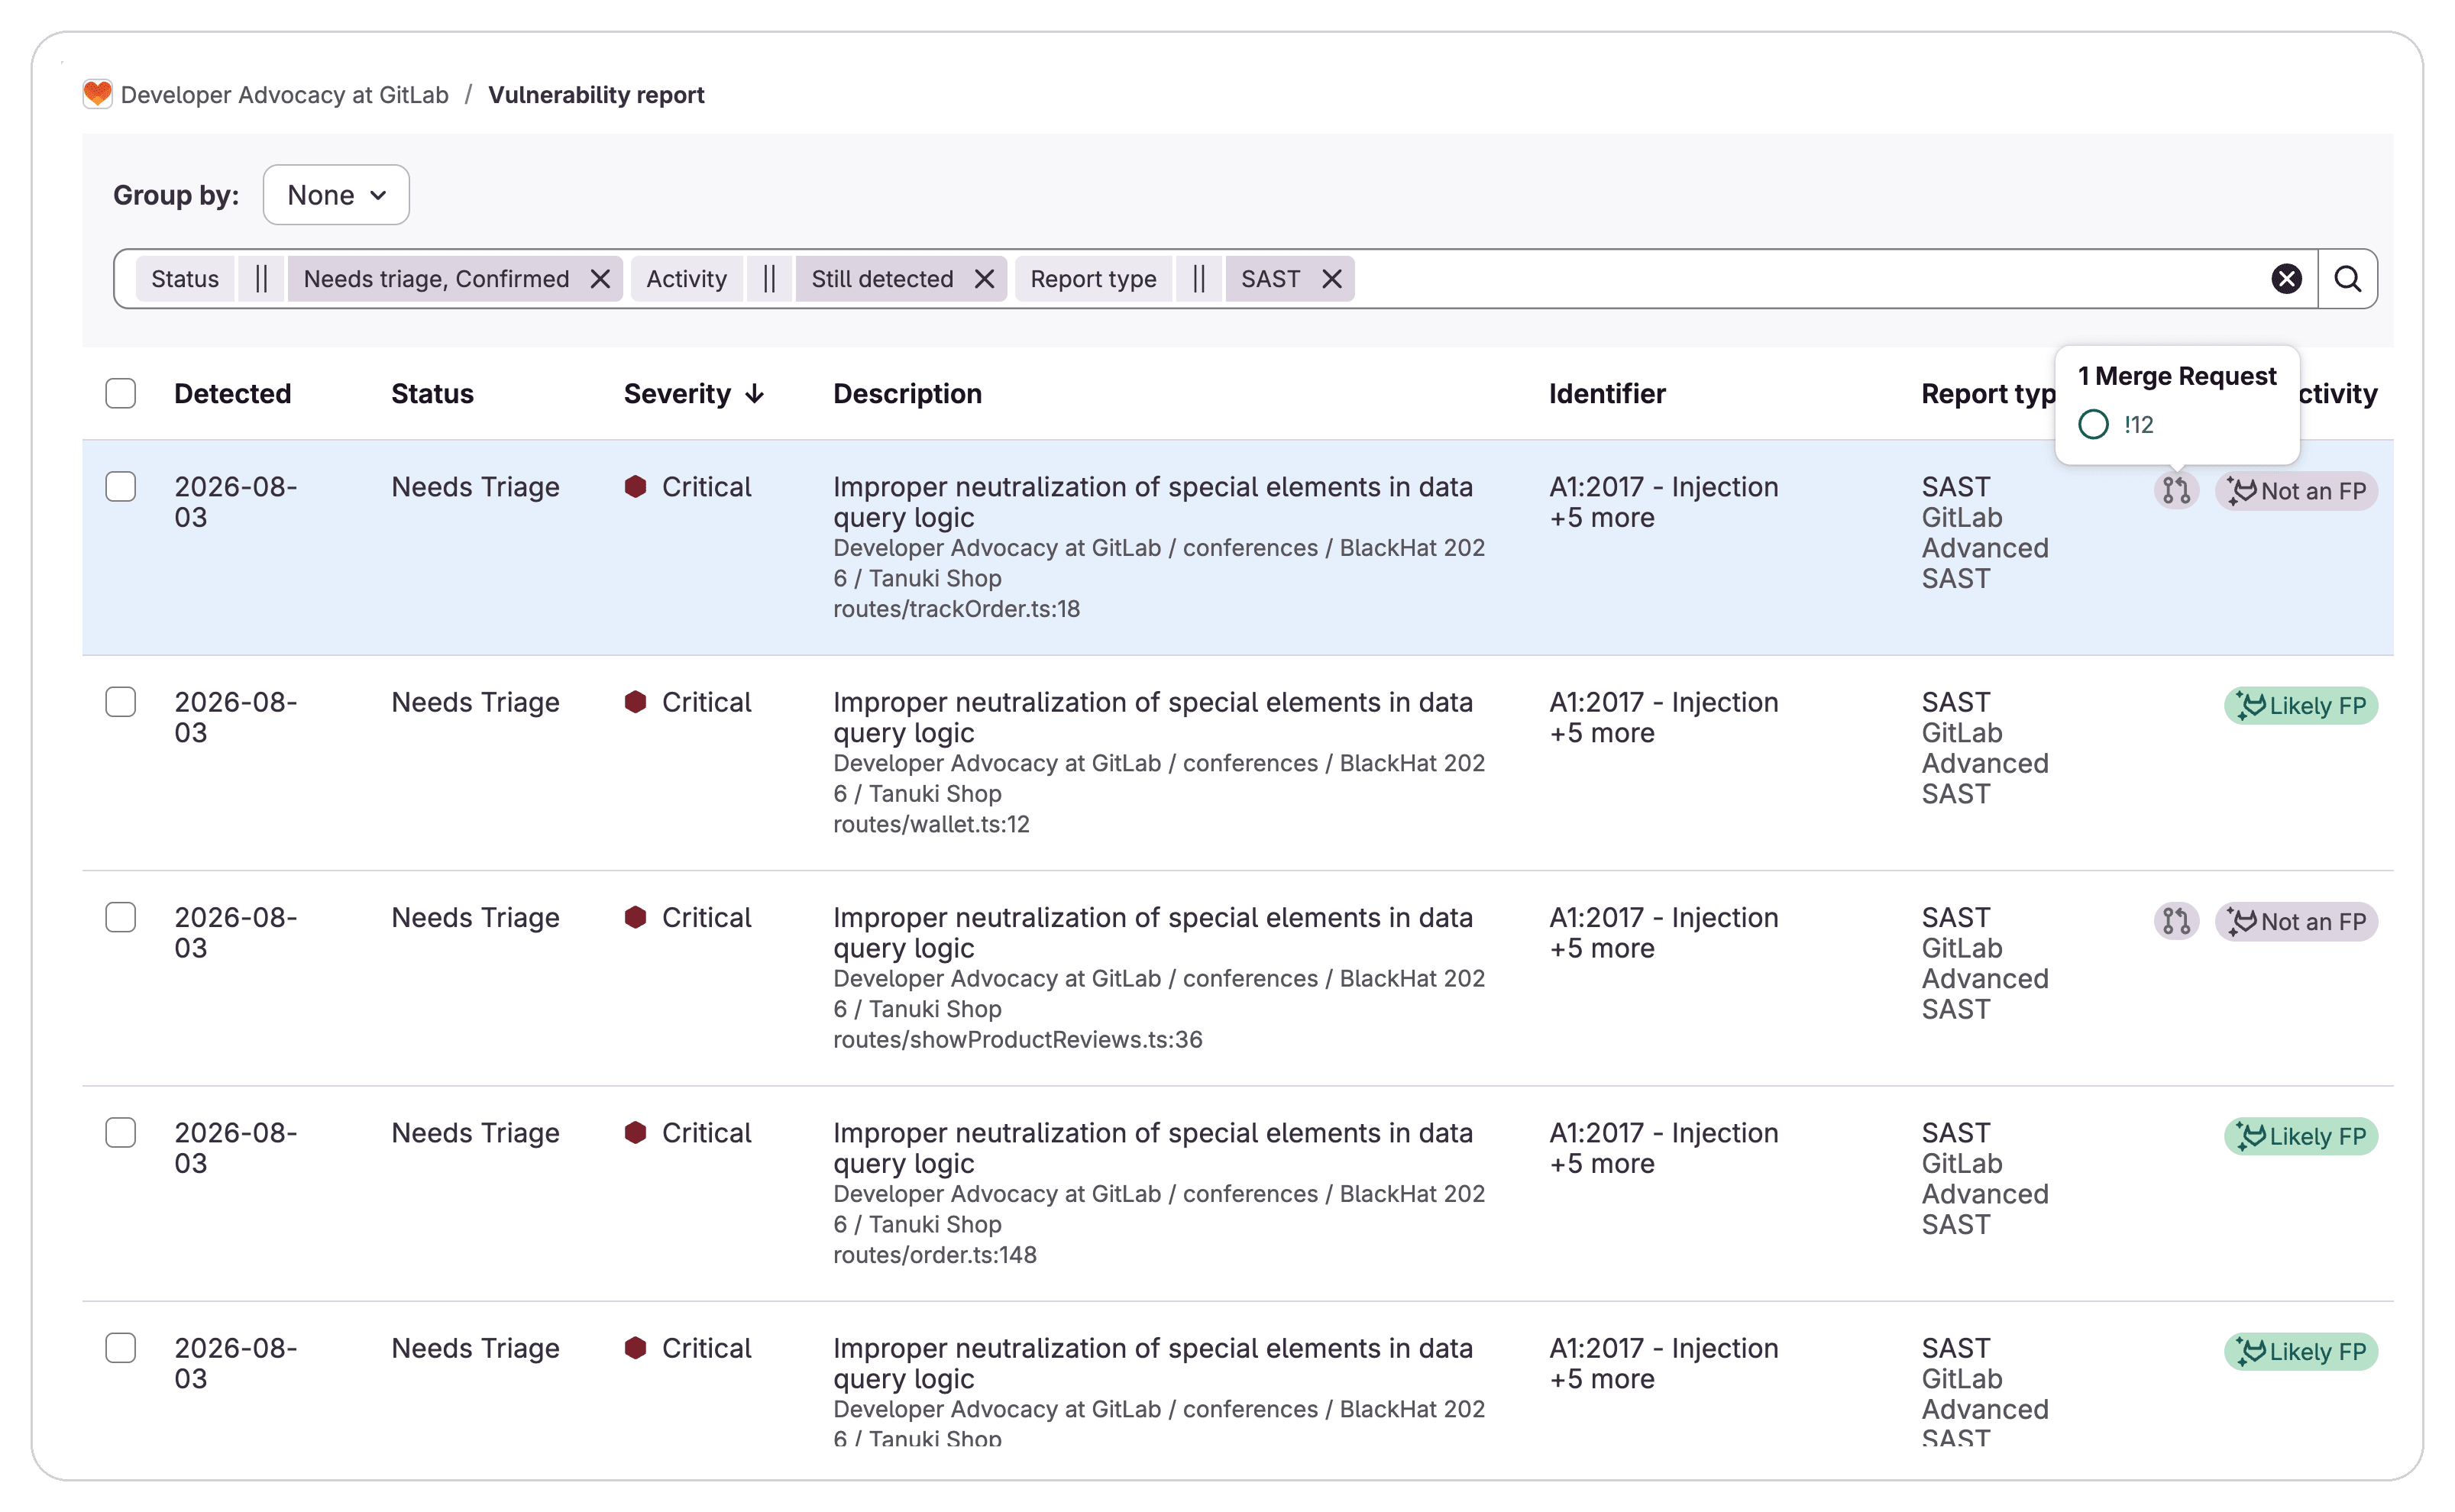
Avec GitLab Ultimate, GitLab Duo signale les faux positifs potentiels issus des tests statiques de sécurité des applications (SAST) et de la détection des secrets, et ouvre des merge requests proposant des correctifs pour les résultats SAST éligibles, généralement environ 10 minutes après un scan. Votre équipe dispose ainsi d'une proposition de modification qu'elle peut tester, scanner et examiner selon les mêmes règles que pour toute autre modification.
Commencez à enquêter dès que la CI passe au rouge
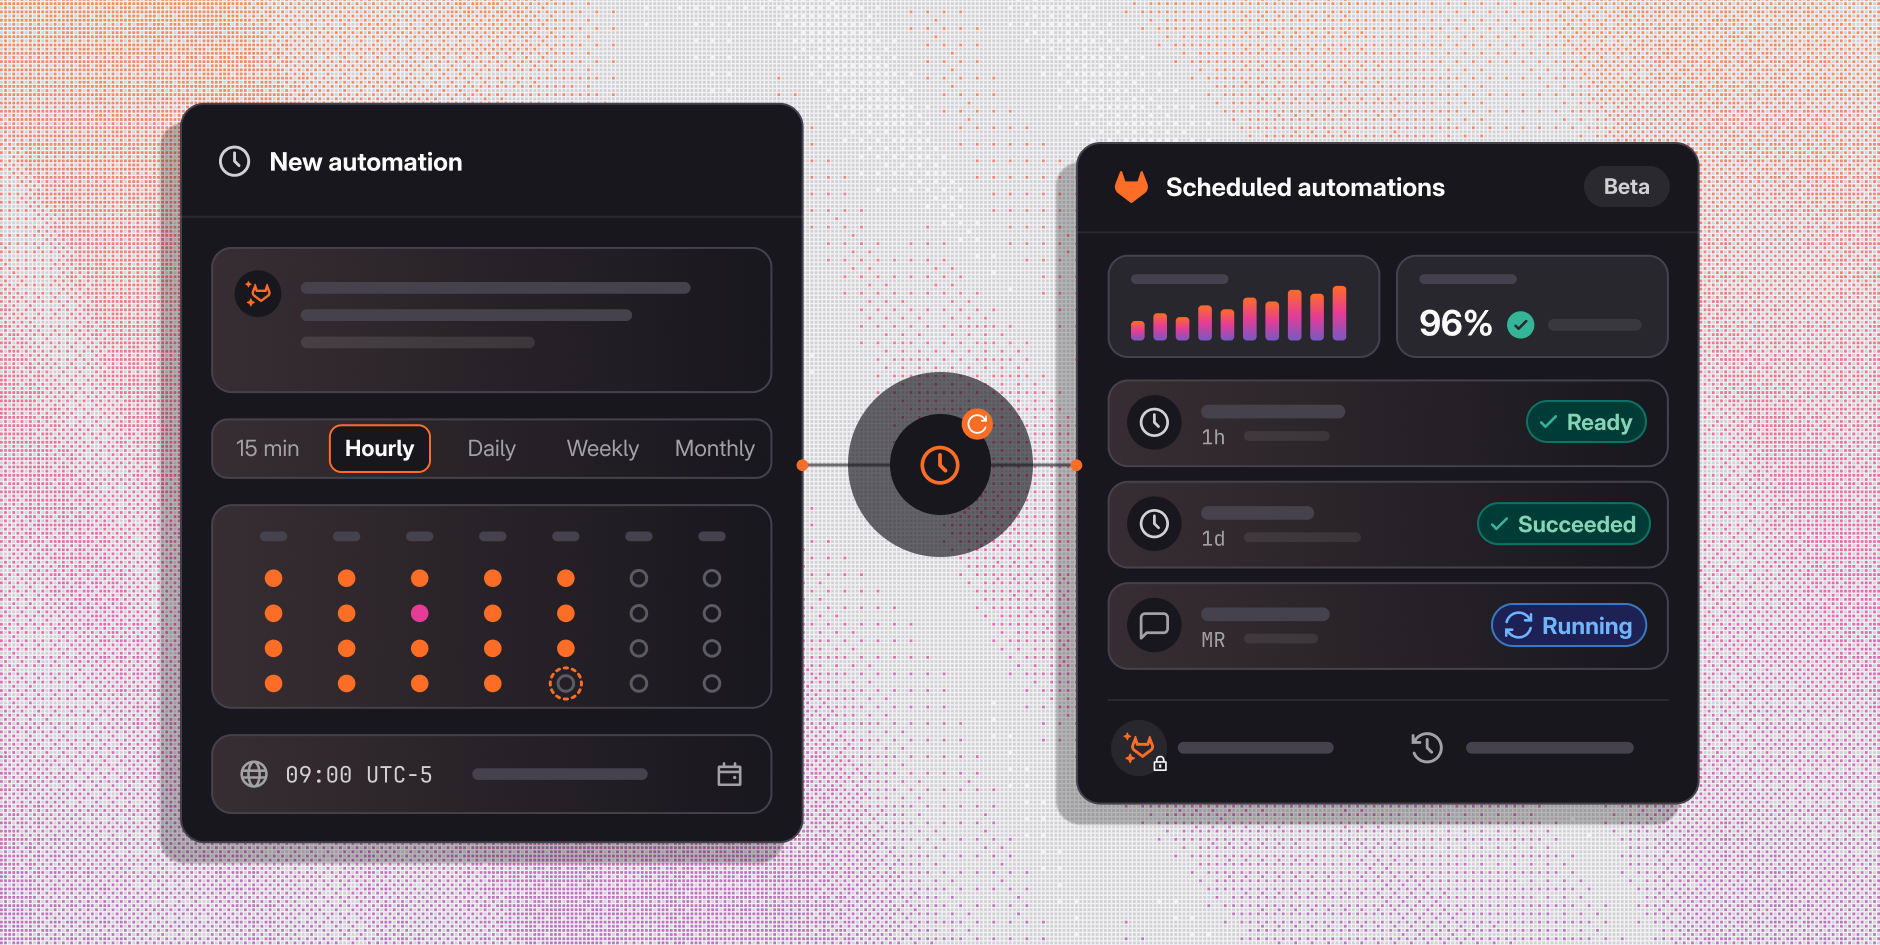
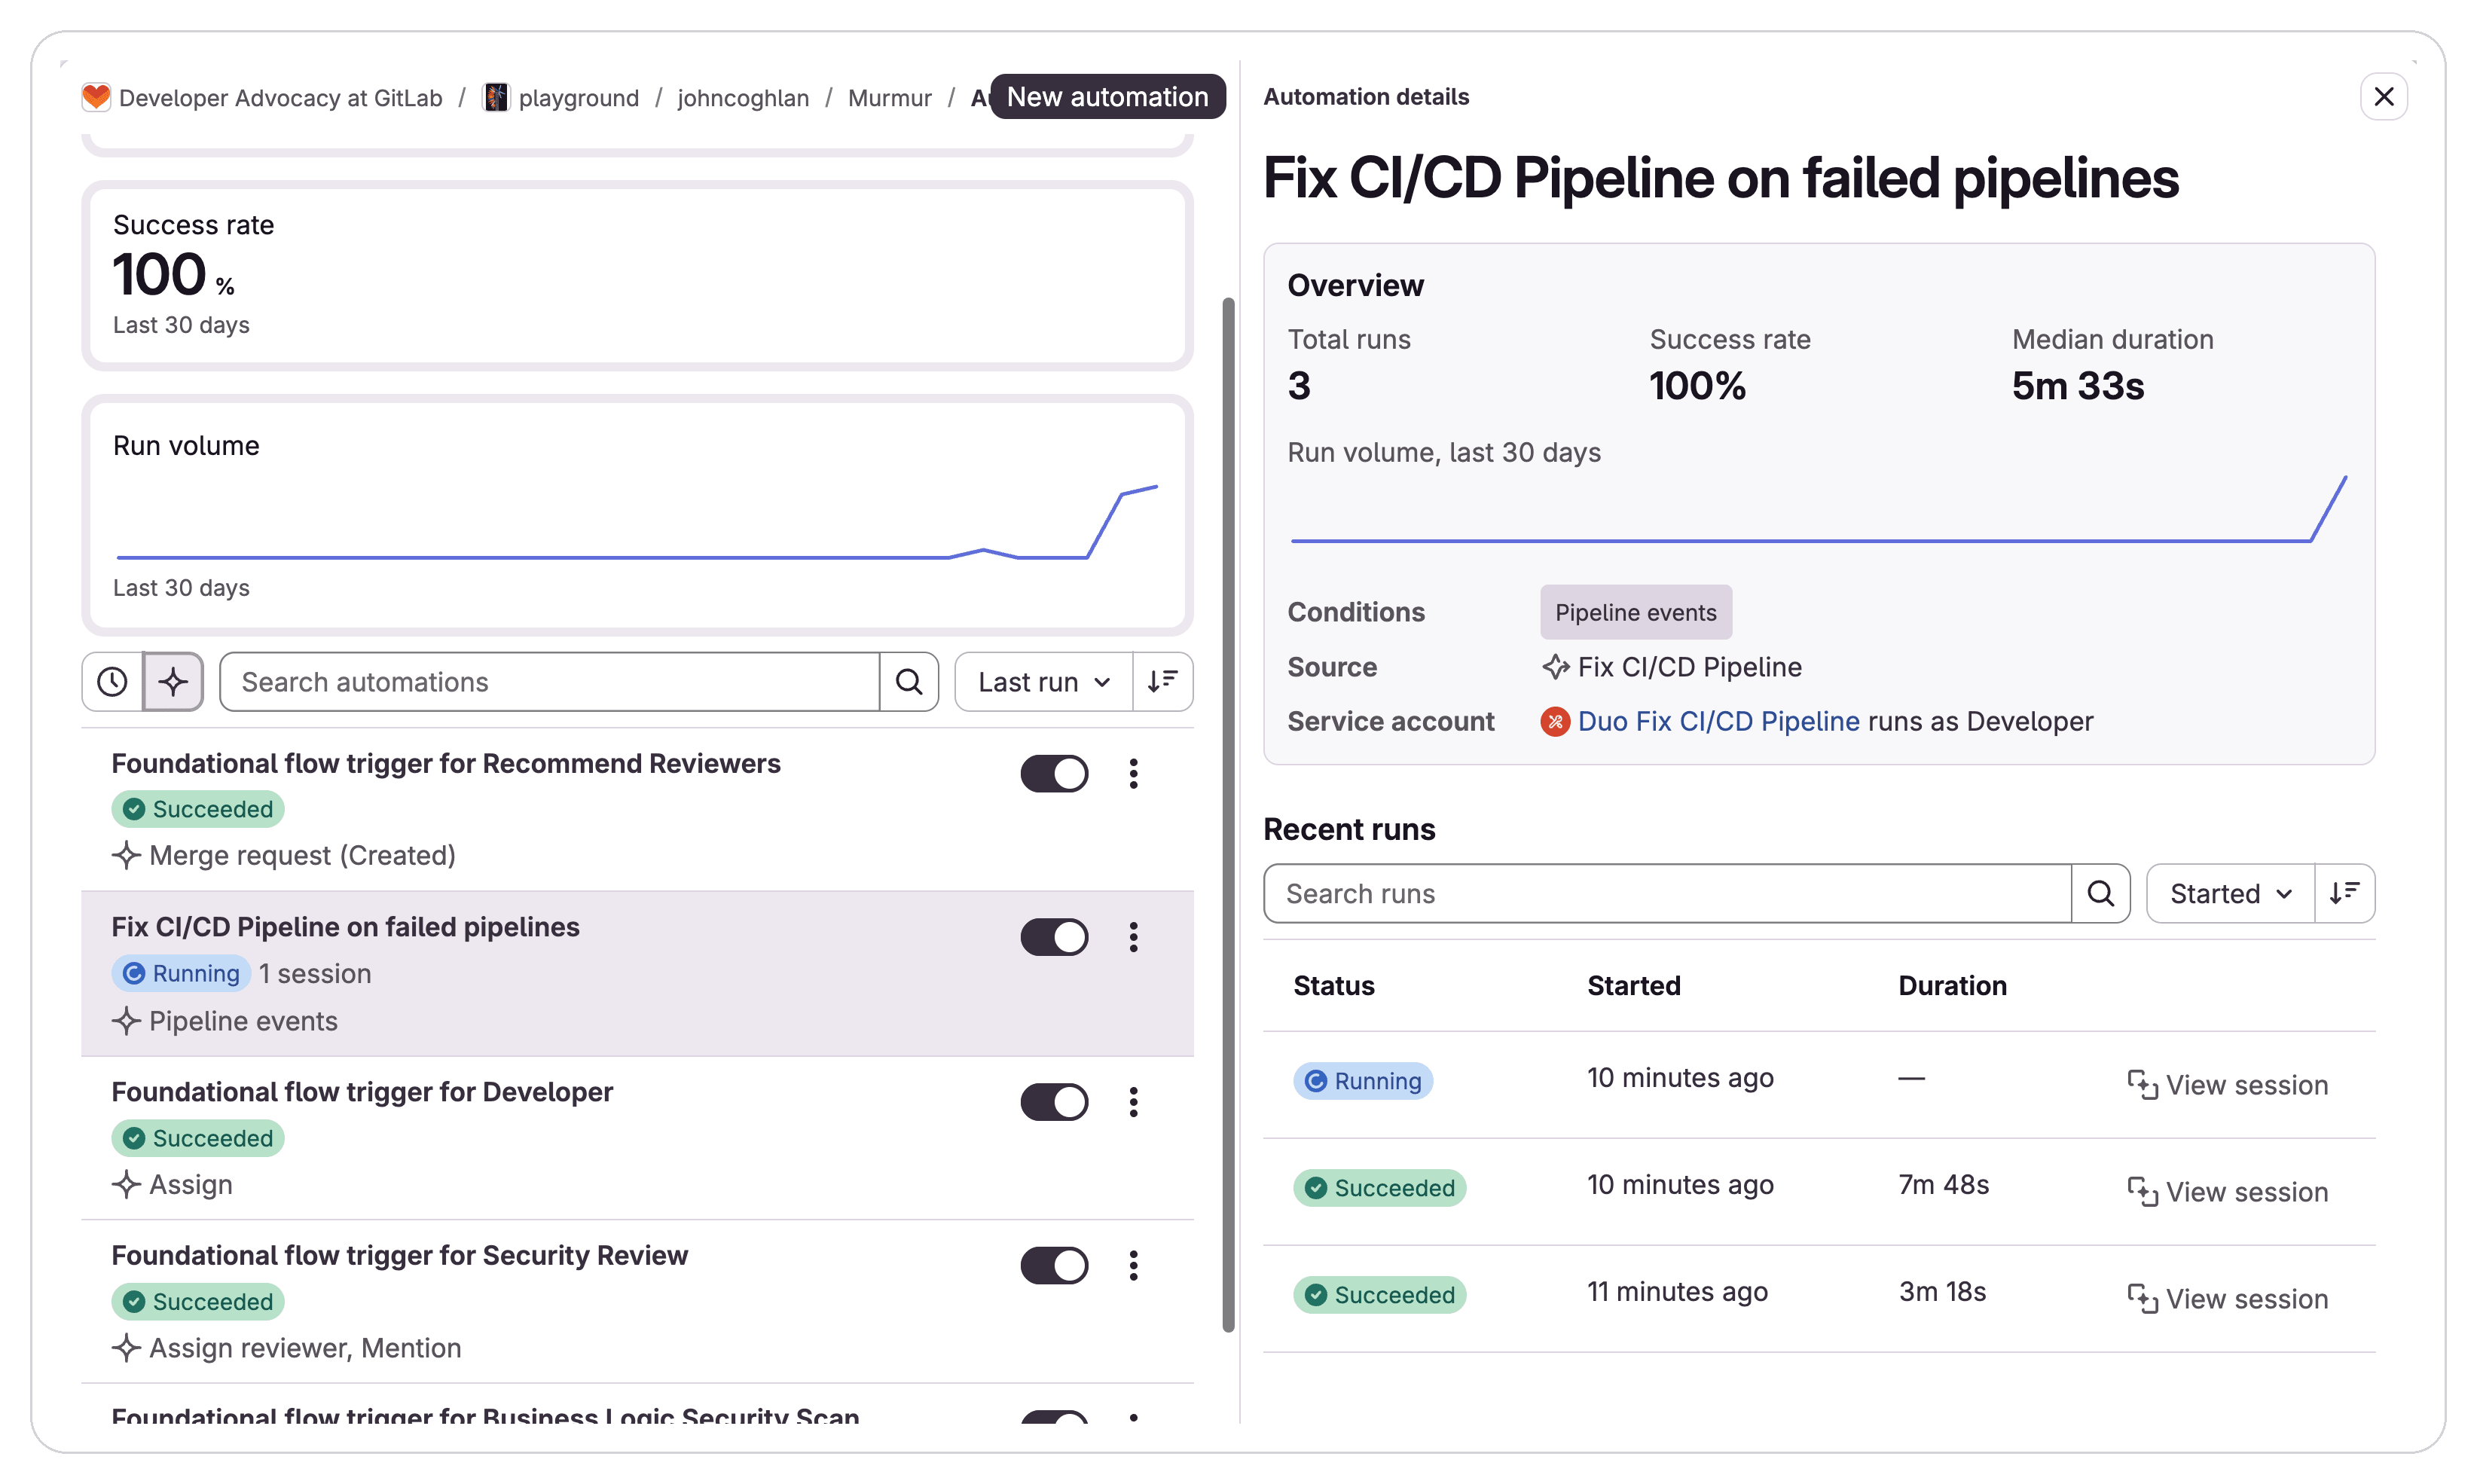
Lorsqu'un pipeline échoue, une automatisation lance le flow Fix CI/CD Pipeline pendant que vous travaillez sur d'autres tâches, et ajoute un lien vers la session sur la merge request. GitLab Duo suggère une modification, ouvre une merge request de correction ou explique ce qu'il a détecté s'il ne peut pas proposer de correctif fiable. Le correctif doit encore passer la CI. Pendant que GitLab Duo travaille sur le correctif dans GitLab, votre environnement de codage peut aussi collaborer avec GitLab Duo pour examiner le correctif proposé, effectuer un commit dans la merge request et surveiller la bonne exécution du pipeline.
Menez une merge request jusqu'au merge, avec des approbations basées sur des politiques
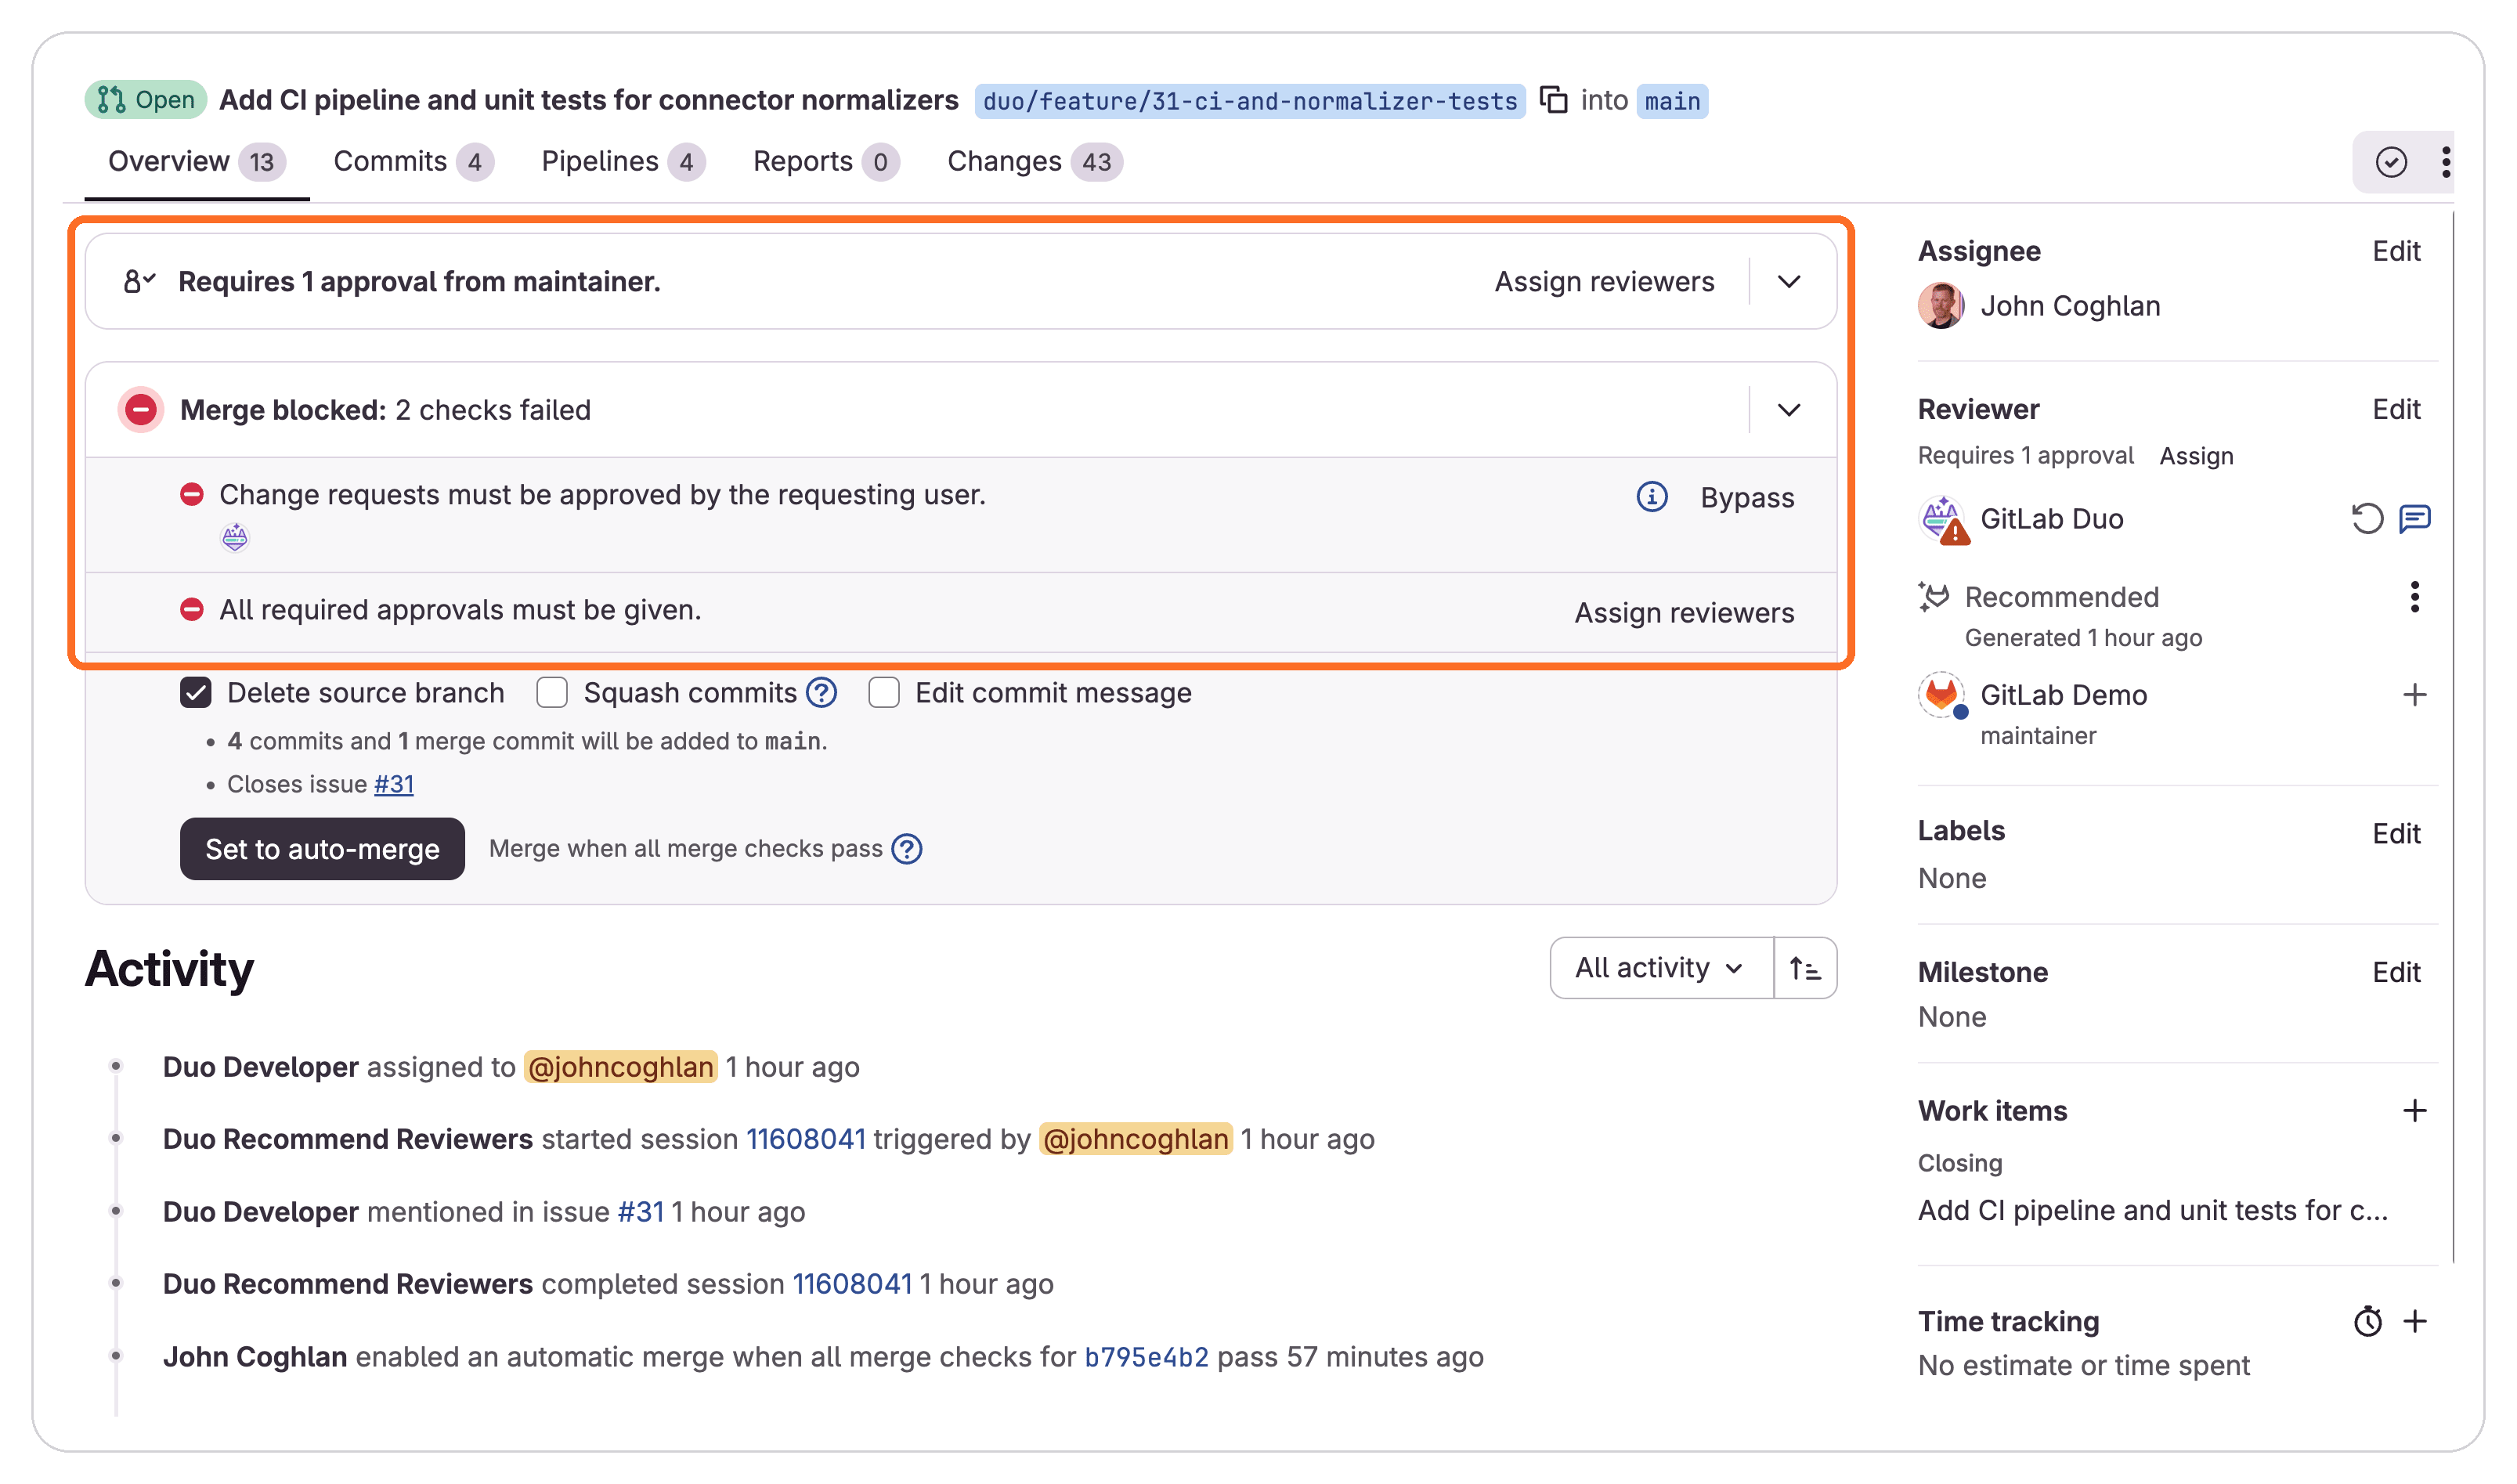
La compétence de suivi des merge requests vérifie les fils de revue, les jobs en échec et les conflits de merge requests, puis les traite depuis votre agent. Votre agent peut résoudre un conflit de merge dans votre checkout, ou le confier au flow Developer pour qu'il le résolve dans GitLab. La compétence s'arrête lorsqu'il ne reste plus que des approbations à obtenir.
Vos règles d'approbation déterminent ensuite ce qui peut être fusionné, tant pour les modifications apportées par l'agent que pour celles effectuées par les membres de votre équipe. Les politiques d'approbation peuvent exiger qu'une personne approuve chaque merge request, ou ajouter des approbateurs lorsqu'un scan détecte une vulnérabilité. Les politiques d'exécution des pipelines garantissent l'exécution des jobs requis. Les garde-fous d'approbation des outils peuvent obliger un agent à demander l'accord d'une personne avant d'effectuer une action sensible. Les appels d'outils passant par le serveur MCP de GitLab peuvent être consultés dans les événements d'audit lorsque le stockage est activé. Si vous autorisez GitLab Duo à approuver des merge requests, son approbation n'est pas prise en compte dans le nombre d'approbations requises.
Confiez un ticket à GitLab Duo et obtenez une merge request
Demandez à votre agent de transmettre un ticket qui vous a été assigné au flow Developer. Le flow s'exécute dans GitLab, lit le ticket et le dépôt, effectue la modification et ouvre une merge request en votre nom. Vous continuez à travailler en local, et personne n'a besoin de copier le ticket ni l'historique du code dans un prompt.
Lancez-vous dès maintenant
Collez le prompt suivant dans votre agent de codage :
Install the skills from https://gitlab.com/gitlab-da/projects/agentic-eng-config and run gitlab-duo-setup for my GitLab group. Show me the plan before you change anything.
Votre agent vérifie ce qui est déjà activé et vous présente un plan d'action. Rien ne change tant que vous ne l'avez pas approuvé. Une personne ayant le rôle Propriétaire peut configurer l'ensemble du groupe GitLab. Une personne ayant le rôle Chargé de maintenance peut commencer avec un seul projet GitLab.
Essayez ensuite de l'appliquer à un cas concret :
- « Résume les retours de GitLab Duo sur la MR !42. Lesquels traiterais-tu, et que modifierais-tu ? »
- « GitLab Duo a-t-il proposé un correctif pour le pipeline en échec sur la MR !42 ? Montre-moi le diff et explique pourquoi il devrait corriger l'échec. »
- « Mène la MR !42 jusqu'au merge. »
- « Trouve les tickets qui me sont assignés dans
<project>. Confie celui dont le périmètre est le mieux défini au flow Developer de GitLab Duo. »
Si vous découvrez GitLab Duo Agent Platform et GitLab Ultimate, vous pouvez démarrer un essai gratuit.