Date de publication : 20 août 2026
Temps de lecture : 8 min
Sécurisez chaque commit jusqu'en production avec Claude et GitLab
Claude Security détecte les vulnérabilités au sein d'une session de codage, puis GitLab prend le relais avec des scans, l'application de politiques et la génération de preuves d'audit pour l'ensemble du cycle de vie logiciel.
Le codage agentique évolue plus rapidement que la plupart des programmes de gouvernance d'entreprise. Les assistants de codage, comme le plug-in de conseils de sécurité Claude et Claude Security, peuvent signaler et corriger les vulnérabilités courantes dans le code au moment même où il est écrit, au sein d'une même session. C'est une avancée précieuse pour produire un code plus sûr, mais la sécurité ne s'arrête pas là. Un commit n'est qu'une étape sur le chemin vers la production : les merges, les mises à jour des dépendances, les modifications d'infrastructure et les audits interviennent une fois la session terminée.
GitLab sécurise le reste du parcours vers la production. Le workflow de sécurité typique entre Anthropic Claude et GitLab comporte cinq points de transfert que cet article passe en revue pour illustrer comment gouverner le codage agentique à grande échelle.
Les équipes qui utilisent déjà les conseils de sécurité de Claude et Claude Security peuvent intégrer ce contexte directement dans GitLab via le serveur MCP GitLab et conserver leur workflow existant. Claude gère la phase de rédaction du code ; GitLab prend en charge les étapes restantes jusqu'en production, sur une seule plateforme.
Des contrôles signalés aux contrôles appliqués
Le plug-in de conseils de sécurité Claude examine le code au sein d'une session individuelle et détecte les problèmes rapidement afin de ne pas entraver la progression d'un agent. Une fois que ce code quitte la session, les équipes de sécurité ont besoin d'une trace de ce qui s'y est passé et de contrôles sur les prochaines étapes.
GitLab offre aux équipes la visibilité et le contrôle nécessaires afin de définir des garde-fous pour un code sécurisé, avant que celui-ci n'atteigne l'environnement de production, quelle que soit son origine.
- Définissez les contrôles une fois, appliquez-les à grande échelle. Les profils de configuration de sécurité appliquent les scans requis à chaque projet et pipeline depuis l'extérieur du dépôt et garantissent une couverture cohérente qui ne peut pas être contournée.
- Appliquez la séparation des responsabilités, même pour les agents. Les politiques d'approbation des merge requests garantissent que l'agent ayant rédigé une modification ne peut pas l'approuver. Un agent, ou le développeur qui l'a sollicité, ne peut pas fusionner son propre travail sans l'accord d'un approbateur désigné.
- Bloquez les vulnérabilités critiques avant leur mise en production. Les politiques d'approbation des merge requests bloquent tout merge comportant des résultats critiques non résolus jusqu'à ce qu'un approbateur désigné donne son accord afin d'empêcher que les vulnérabilités ignorées ou manquées arrivent en production sans être détectées.
- Suivez le statut de chaque résultat de façon permanente. Le rapport de vulnérabilités et le tableau de bord de sécurité indiquent si le résultat a été détecté, rejeté avec un motif ou résolu.
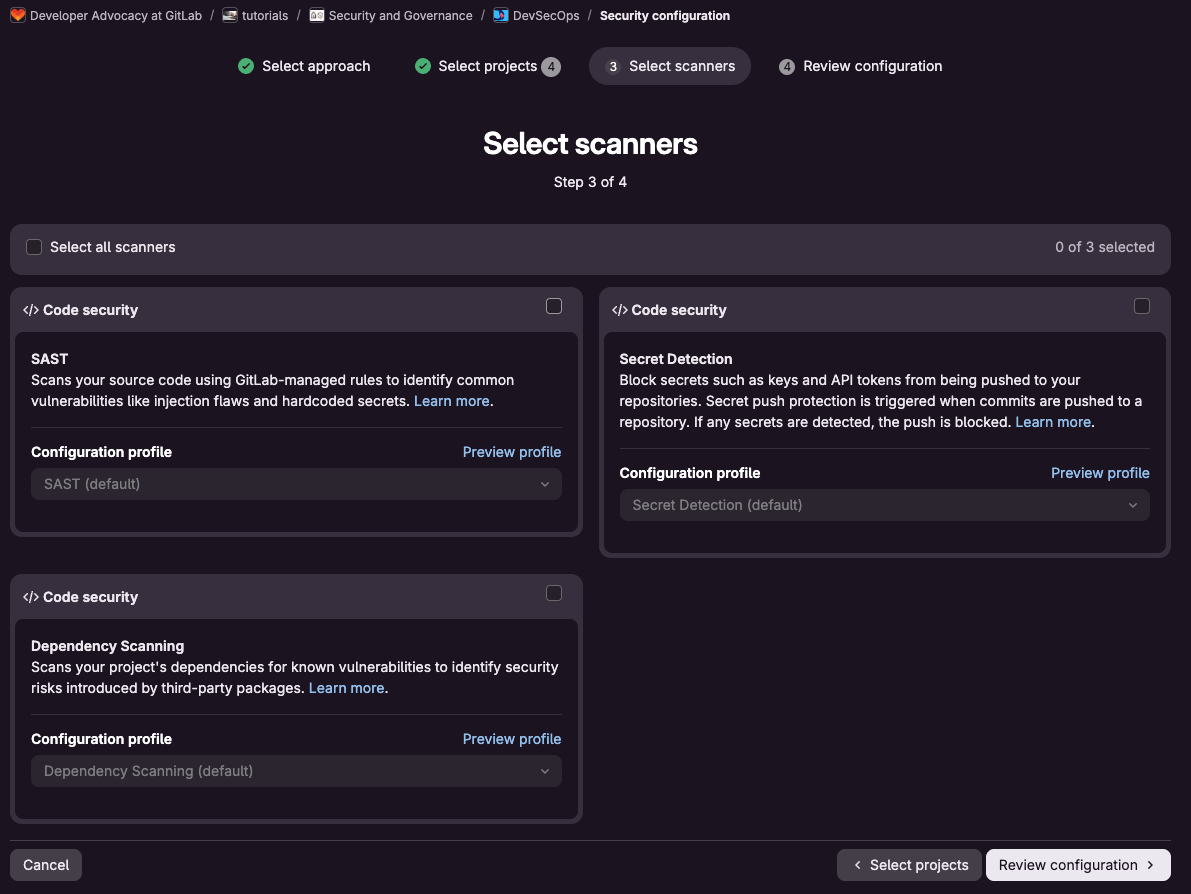 Activez les scanners sur tous les projets concernés à grande échelle, sans possibilité de les contourner
Des scans pendant les sessions aux preuves d'audit
Les exigences d'audit en matière de gestion des changements s'étendent désormais aux agents. Les frameworks de conformité (SOC 2, PCI DSS et FedRAMP) exigent des preuves documentées attestant que chaque modification a été testée, examinée et approuvée avant sa mise en production.
Avec GitLab, les contrôles de conformité sont applicables, et la collecte de preuves est automatique pour les auditeurs :
- Prouvez qu'un scan a été exécuté et examiné. Les contrôles de conformité garantissent qu'un scan est effectué sur chaque merge request, et que chaque résultat apparaît dans la merge request et le rapport de vulnérabilités afin d'être visible par un humain.
- Répondez aux auditeurs en quelques minutes. Les logs de pipeline, les enregistrements d'approbation et les événements d'audit vous fournissent un historique reproductible de ce qui a été analysé et approuvé, modification par modification, avec les personnes et agents impliqués.
- Associez les preuves au framework demandé par votre auditeur. Les frameworks de conformité regroupent les preuves en exigences (SOC 2 ou framework personnalisé), chacune construite à partir de contrôles spécifiques. Le rapport de statut de conformité indique quels contrôles sont validés, en attente ou en échec, par framework.
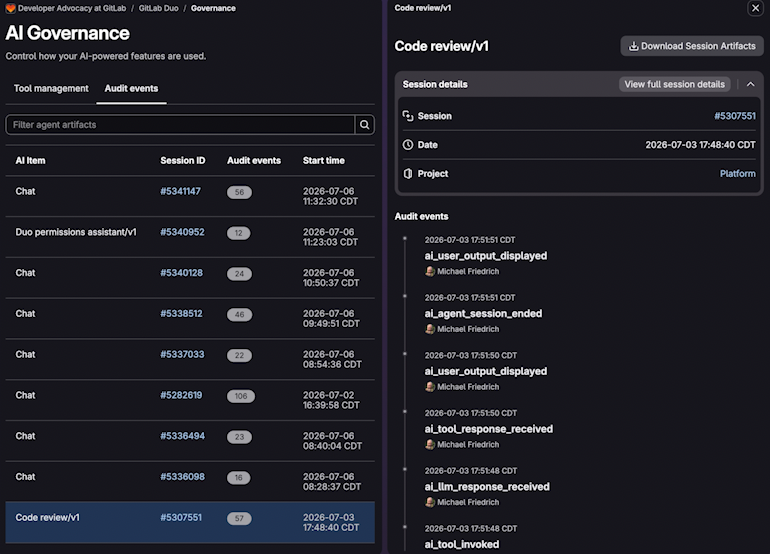 Log d'audit de l'activité des agents, avec les événements au niveau de la session et les heures de démarrage
Contrôlez les données sensibles envoyées
Vous partagez probablement plus de code, ainsi que le contexte métier qui l'entoure, à un modèle pour revue que vous ne le feriez avec une personne. Les équipes qui sont soumises à des réglementations, qui travaillent pour le gouvernement ou qui gèrent des données sensibles en matière de propriété intellectuelle, doivent décider de ce qui quitte leur environnement (identifiants, logique propriétaire et données réglementées). Cette décision doit être prise avant tout scan, et pour chaque outil qui touche à leur code.
Avec GitLab, vous décidez des données envoyées à un modèle avant qu'elles ne quittent votre environnement :
- Séparez les secrets et le code sensible des données que vous envoyez à un modèle. Les exclusions de contexte empêchent les secrets et les fichiers sensibles d'être inclus dans tout ce qu'un agent envoie aux modèles.
- Maintenez le code et l'inférence au sein de votre périmètre, sur des modèles que vous approuvez. Exécutez un environnement auto-géré avec des modèles auto-hébergés afin que rien ne quitte votre environnement. Sélectionnez le modèle par flow, limitez les modèles autorisés et préservez votre code de tout entraînement.
- Filtrez ce qui est envoyé. Les garde-fous de prompt de GitLab Duo analysent les suggestions de code à la recherche de secrets avant qu'elles n'atteignent un modèle, et isolent le contenu sur lequel un prompt peut agir pour réduire le risque d'injection de prompt en complément de ce que vous avez déjà exclu.
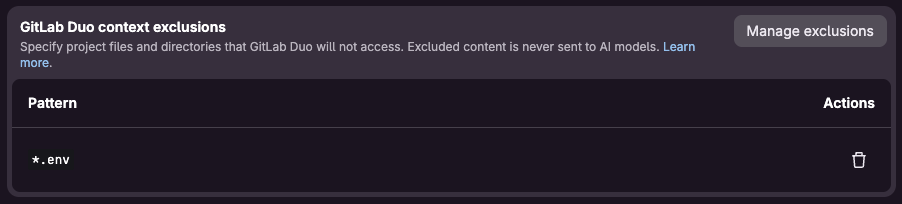 Définissez les fichiers ou répertoires à exclure de l'envoi aux modèles d'IA
D'un scan ponctuel à une couverture complète sur l'ensemble du cycle de développement
La documentation d'Anthropic précise explicitement que le plug-in de conseils de sécurité Claude est un outil d'assistance sans garantie de résultat, conçu pour compléter la revue de code humaine et les différents scanners de sécurité sans les remplacer. Cette précision est importante, car certaines vulnérabilités n'existent pas au moment où le code est mis en production. Une dépendance livrée aujourd'hui peut faire l'objet d'une divulgation de vulnérabilité critique l'année suivante, sans aucune modification de votre propre code. Log4Shell en est l'exemple le plus parlant : des applications livrées des années auparavant sont soudainement devenues exploitables dès que la vulnérabilité a été rendue publique en décembre 2021.
Les dépendances, les images de conteneurs, la configuration d'infrastructure et les secrets déjà présents dans l'historique de vos commits nécessitent des scans qui s'exécutent indépendamment de toute session individuelle.
GitLab sécurise l'ensemble du cycle de livraison logicielle :
- Couvrez l'intégralité de la surface d'attaque. Les scans des dépendances, des conteneurs, de l'Infrastructure as Code, des secrets et les tests dynamiques de sécurité des applications (DAST) examinent les parties d'une application qu'une revue pendant une session n'atteint jamais : les dépendances importées, les images livrées, l'infrastructure provisionnée, les secrets qui s'infiltrent dans les commits et l'application en cours d'exécution.
- Détectez les failles que les scanners pourraient manquer. Les scanners déterministes ne peuvent pas détecter les erreurs de logique métier, les problèmes d'autorisation ou les conditions de concurrence. Le flow Security Review raisonne sur l'intention pour détecter directement les failles de cette catégorie, en publiant des commentaires sur le code concerné pour qu'un humain puisse agir.
- Appliquez un scan déterministe dont les résultats ne varient pas. Une revue basée sur un LLM pourrait produire des résultats différents sur le même code d'une exécution à l'autre. Un scan déterministe, comme l'analyseur Advanced SAST (test statique de sécurité des applications), suit les données corrompues au-delà des frontières de fonctions à l'aide d'un algorithme fixe et produit des résultats reproductibles, mappés sur les CWE, afin de générer les preuves cohérentes dont un audit de conformité a besoin.
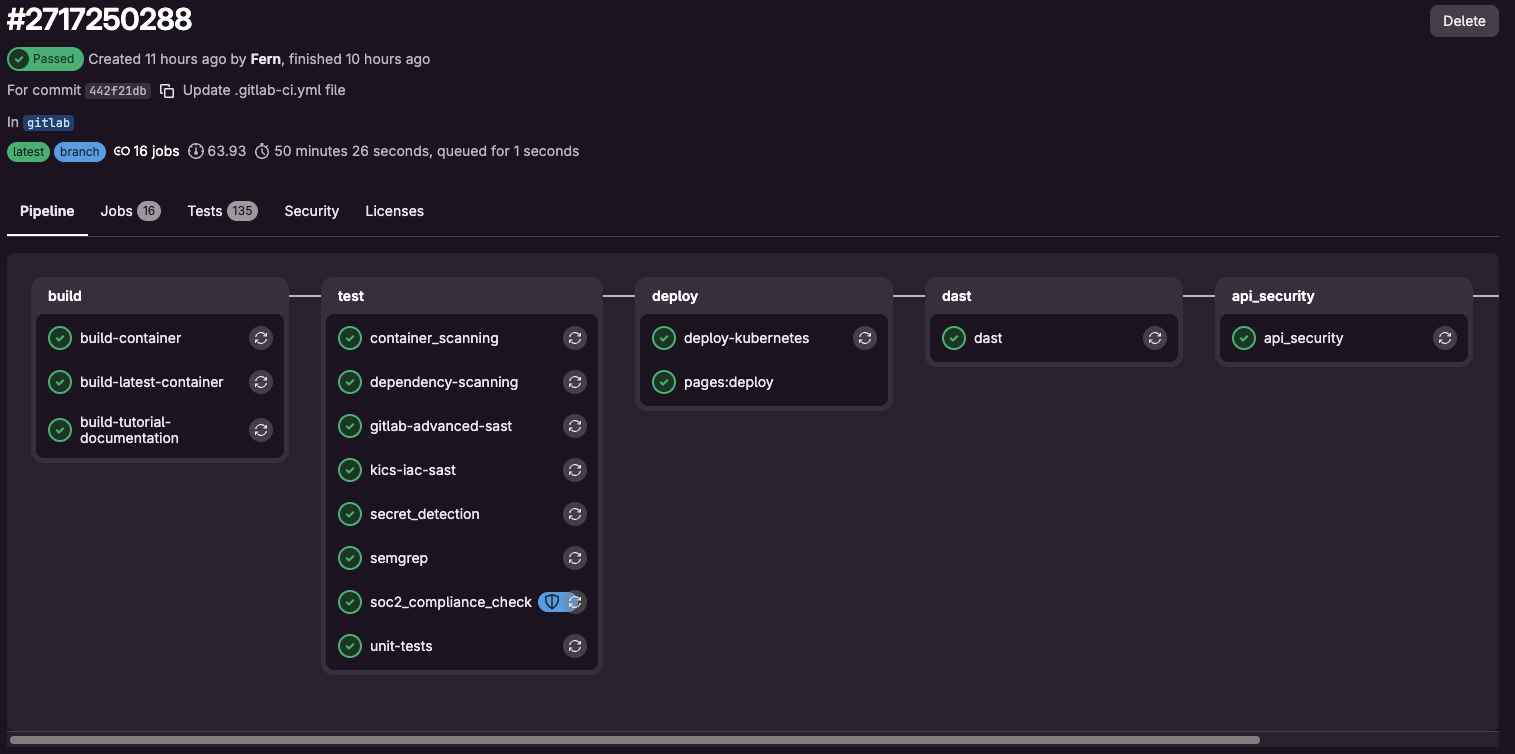 SAST, DAST, analyse des dépendances, des conteneurs et détection des secrets appliqués dans le pipeline
Un ensemble de garde-fous, pour chaque agent et chaque développeur
Le plug-in de conseils de sécurité Claude examine le code rédigé et ayant fait l'objet d'un commit par Claude au sein d'une session. Les commits effectués depuis le shell d'un développeur, y compris via l'échappement shell « ! » au sein d'une session, ne sont pas couverts par le plug-in. Claude Security étend cette couverture à un code source complet ou à du code écrit par des humains, à la demande, lorsqu'un développeur ou un administrateur l'exécute.
Les politiques d'exécution des scans et d'approbation des merge requests de GitLab s'appliquent dans le pipeline pour chaque modification. La couverture ne dépend donc pas du fait qu'un humain ou un agent ait écrit le code, ni que l'un ou l'autre ait pensé à lancer un scan.
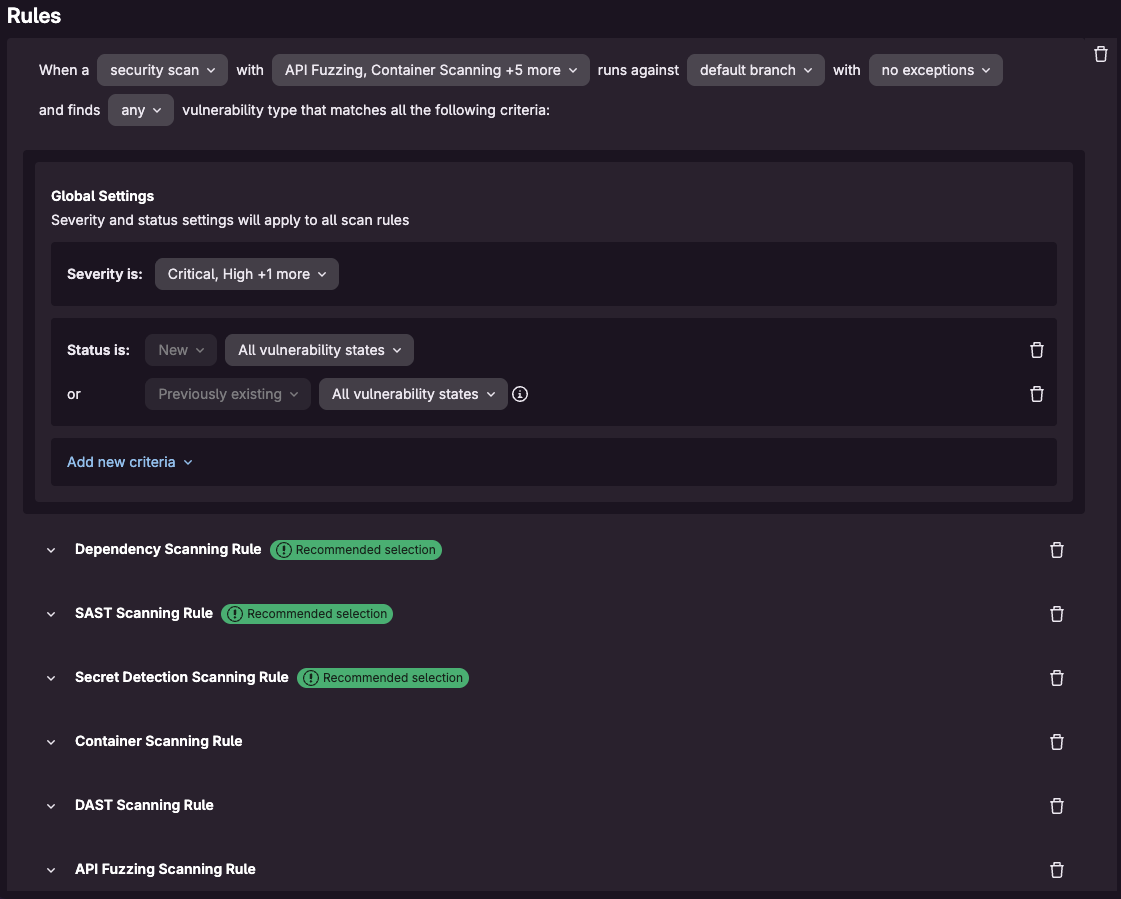 Configurez les scans de sécurité pour qu'ils s'exécutent sur chaque branche par défaut
Contrôlez les mises en production
Les conseils de sécurité Claude et Claude Security aident les équipes de développement à détecter et corriger les problèmes au moment même où le code est écrit. Une fois que ce code quitte la session, les équipes de sécurité d'entreprise et les équipes de plateforme sont responsables de sa mise en production sécurisée. Elles ont besoin d'une visibilité sur ce qu'un agent a fait, de la preuve que les procédures de sécurité ont été respectées et de la capacité à bloquer une modification problématique avant sa mise en production.
GitLab fait le lien avec votre workflow Claude. Il vous suffit de définir une seule fois les garde-fous dans GitLab pour que chaque agent et chaque développeur livre plus rapidement et de façon plus sécurisée. Claude aide à écrire du code sécurisé. GitLab gouverne le reste du workflow jusqu'en production sans ralentir les équipes.
Démarrez un essai gratuit de GitLab Ultimate !
Vous utilisez déjà GitLab Ultimate ? Configurez des politiques d'exécution des scans et d'approbation des merge requests pour commencer à appliquer des garde-fous dès aujourd'hui.
En savoir plus
En savoir plus
Afficher tous les articles du blog
Donnez-nous votre avis
Cet article de blog vous a plu ? Vous avez des questions ou des retours ? Donnez votre avis en créant un nouveau sujet sur le forum de la communauté GitLab.
Faites-nous part de vos commentaires